消費者が待たされることに耐えられないことを示す調査は数多くあります。アプリのパフォーマンスが低ければ、利用をやめて削除し、ソーシャルメディアで強い不満を表明します。多くの消費者にとって、「パフォーマンスが低い」とは「応答に2秒以上かかる」ことを意味します。
そこで登場するのが生成AIです。経験やベンチマークによると、通常、応答には数秒をはるかに超える時間がかかります。しかし、友人や家族とのテキストでの会話と同じように、チャットボットが「考えている」間は、応答が間もなく返ってくることを示す「…」のアニメーションが表示されます。
なぜかこのアニメーションは、デジタル版ともいえるパブロフ反応を引き起こし、私たちは待ってもよいという気になります。その理由は、人間らしい人格を与えられた人間以外の存在に好意を抱きやすくなる、擬人化の心理にあるのかもしれません。つまり、AIを少なくとも人間に近い存在として認識するため、私たちはAIにも、そう、人間に対するのと同じように寛容になるのです。
今日のAIユーザーエクスペリエンスを待つことを受け入れている理由が何であれ、その寛容さはどこまで、そしていつまで続くのでしょうか。統合や機能強化が進み、AI機能を備えたアプリケーションが増えるにつれ、許容できるパフォーマンスとは何かという問いに答えることが、ますます重要になります。
AIのユーザー体験では、どの程度のレイテンシーまで許容されるのでしょうか。そのレイテンシーがどこで生じるかは重要なのでしょうか。それとも、生成AIが関与しているとわかっている場合に限って許容されるのでしょうか。
これは検討すべき重要な領域です。なぜなら、アプリケーションセキュリティでは、処理にレイテンシを生じさせることがタブーの1つとされているためです。SQLi、悪意のあるコード、プロンプトインジェクションといった既知の脅威についてコンテンツを検査・評価するには、現実にはレイテンシが避けられません。それでも、アプリケーションセキュリティサービスのユーザーは、パフォーマンスを低下させるソリューションをすぐに停止してしまいます。
その証拠として、このトピックに関するF5の 2022 State of Application Strategy調査への回答をご紹介します。この調査では、ITリーダーとビジネスリーダーのいずれも約60%が、パフォーマンスが1%~50%向上するのであれば、セキュリティ制御を無効にすると回答しています。
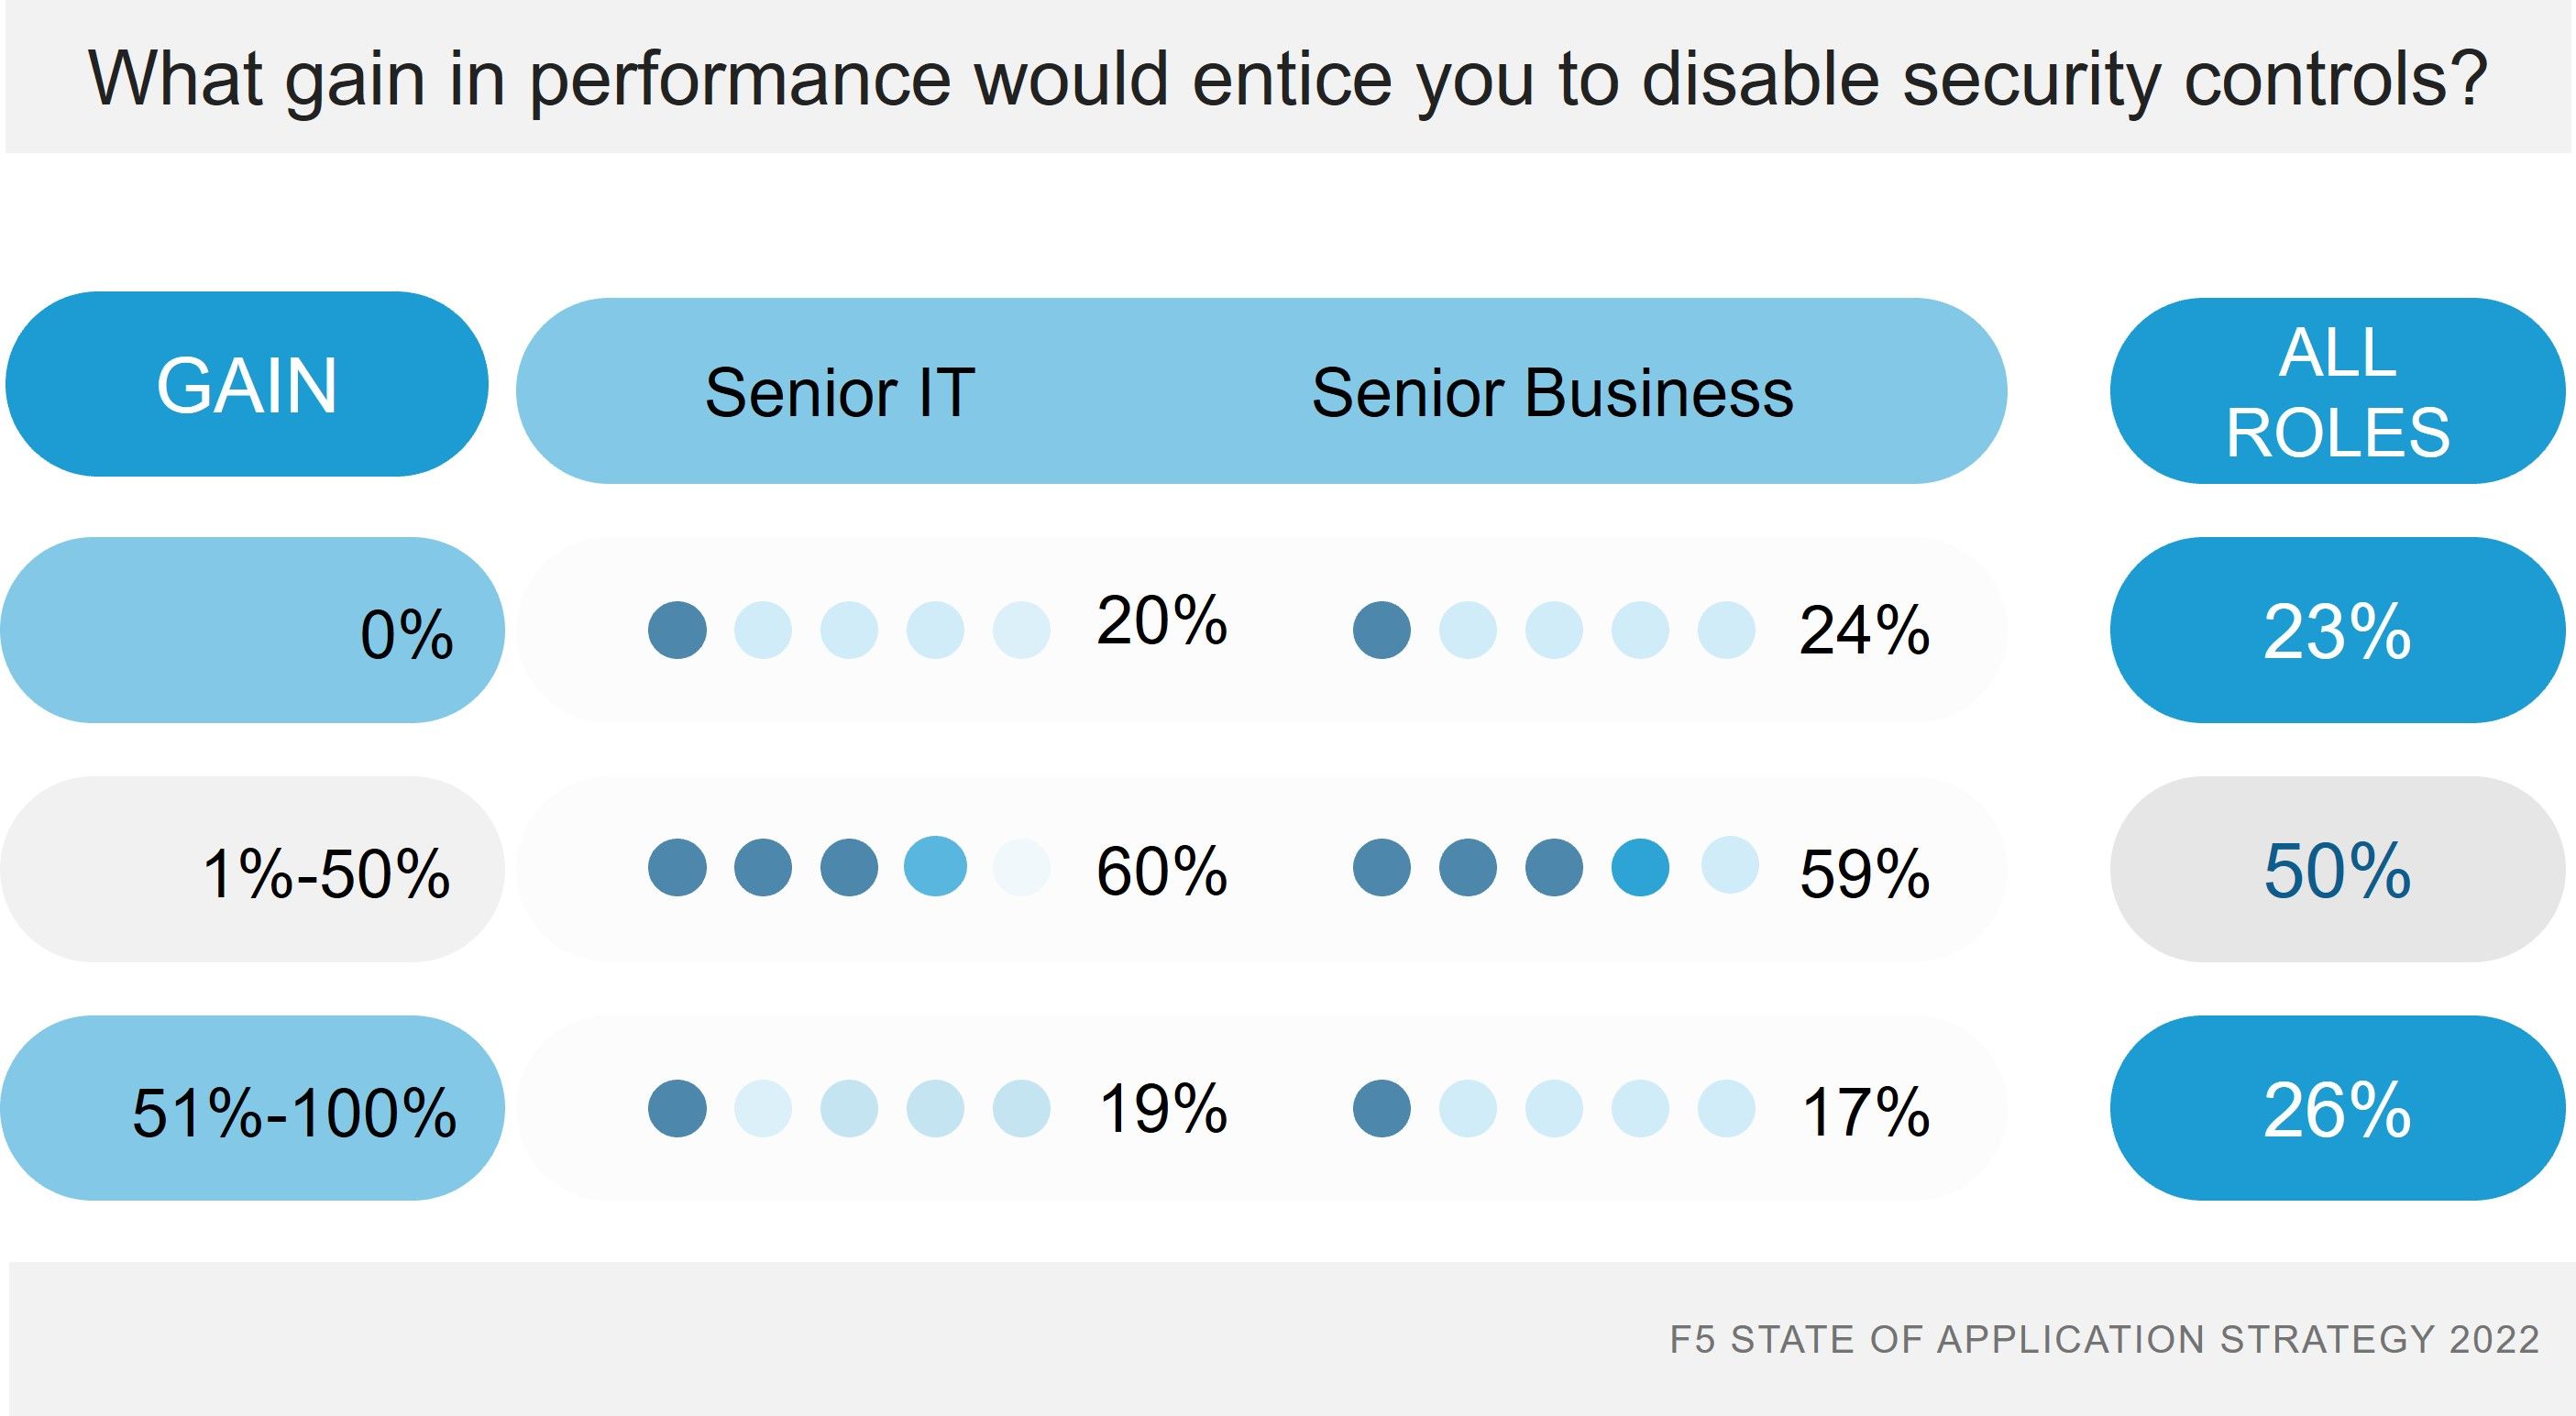
パフォーマンスが重要であり、レイテンシが「非常に好ましくないもの™」と見なされていることは明らかです。では、AIのユーザーエクスペリエンスでは、どの程度のレイテンシまで許容されるのでしょうか。「応答はX秒未満でなければならない」という従来の基準は、今も当てはまるのでしょうか。それともAIによって、すべてのアプリ、あるいは明らかにAIを使用するアプリに限って、その許容範囲が広がっているのでしょうか。
そして、生成AIの目新しさもあって今は待つことを受け入れられているだけだとしたら、その目新しさが薄れたとき、どうすればよいのでしょうか。
現在の傾向どおり推論が高速化すれば、この問いは意味をなさなくなるかもしれません。しかし、そうならない場合、推論の遅さを補うために、AIを提供し、保護し、支えるコンポーネントやサービスには、さらに高い速度が求められるのでしょうか。
業界はこれほどの速さで動いています。疑問がさらなる疑問を生み、答えが出る前にまた新たな疑問が浮上します。未解決の疑問が積み上がる様子は、誰かがコアスイッチの電源コードを抜き、そのままIT部門全員が帰宅してしまった企業で、トラブルチケットが山積みになっているかのようです。
AIによって、アプリケーションデリバリとセキュリティが変化することは明らかです。AIを活用して顧客対応や社内業務を強化したい側のニーズも、そのためのソリューションを構築する側も変わります。AIゲートウェイ、データセキュリティ、DDoSなどの従来型攻撃への防御といった分かりやすい課題には対応しやすく、F5はすでに取り組んでいます。しかし、長期的な影響を把握するのははるかに困難であり、特にパフォーマンスへの影響についてはなおさらです。
もう1つの現実として、ハードウェアによる性能向上には限界があり、いずれ物理的な制約に直面します。その先は、あらゆるビジネスにとって間違いなく重要な要素となるAIの性能をどう高めるかを、業界全体で考えていく必要があります。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

SOAS 2025:足並みの乱れが凡庸さを招く
AI導入における方針の不一致は、非効率を招きます。セキュリティ、自動化、導入の各戦略を整合させ、AIの可能性を最大限に引き出す方法をご紹介します。

WebAssemblyが重要な理由
WebAssembly(Wasm)は、あらゆるプラットフォームで高性能なアプリケーションを実現する、ポータブルで高速かつセキュアなバイナリ命令セットです。

インフラストラクチャは依然として格好の攻撃経路
クラウドコンピューティングでは、APIやドラッグ&ドロップ式の設定ツールを活用し、ネットワークやインフラストラクチャを敬遠する人がそれらを直接扱わずに済むようにすることで、インフラストラクチャへの対応を不要にすることが長年追求されてきました。しかし、インフラストラクチャを無視することも、攻撃の主要な標的であるという事実を見過ごすこともできません。
堅牢なデータアーキテクチャがもたらす戦略的メリット
適切に構築されたデータアーキテクチャがもたらす効果は、業務プロセスの改善にとどまりません。戦略的な業務効率の向上、より深いビジネスインサイトの獲得、隣接するビジネス機会への展開にもつながり、これらすべてをより俊敏に実行できるようになります。
デジタルワークフローにおける不正検知には、データだけでは不十分
2019年には、業界全体でクレジットカード詐欺の試みが約25万件確認されました。これは約2分に1件の割合です。今日、不正を検知するには、デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、手作業によるデータ処理をはるかに上回る速度で分析する能力が求められます。