F5のAIファクトリーシリーズでは、これまでAIファクトリーの概要と定義を紹介し、その構成要素や、アプリケーションデリバリとセキュリティに関する選択がパフォーマンスに与える影響について解説してきました。シリーズ第5回となる本記事では、推論の実行とデータ移動を支えるうえで、マルチクラウドネットワーキングが果たす重要な役割について、AIファクトリーを通じて解説します。F5はAIファクトリーを、大量かつ高性能なトレーニングと推論の要件に対応するための、ストレージ、ネットワーキング、コンピューティングへの大規模な投資と定義しています。
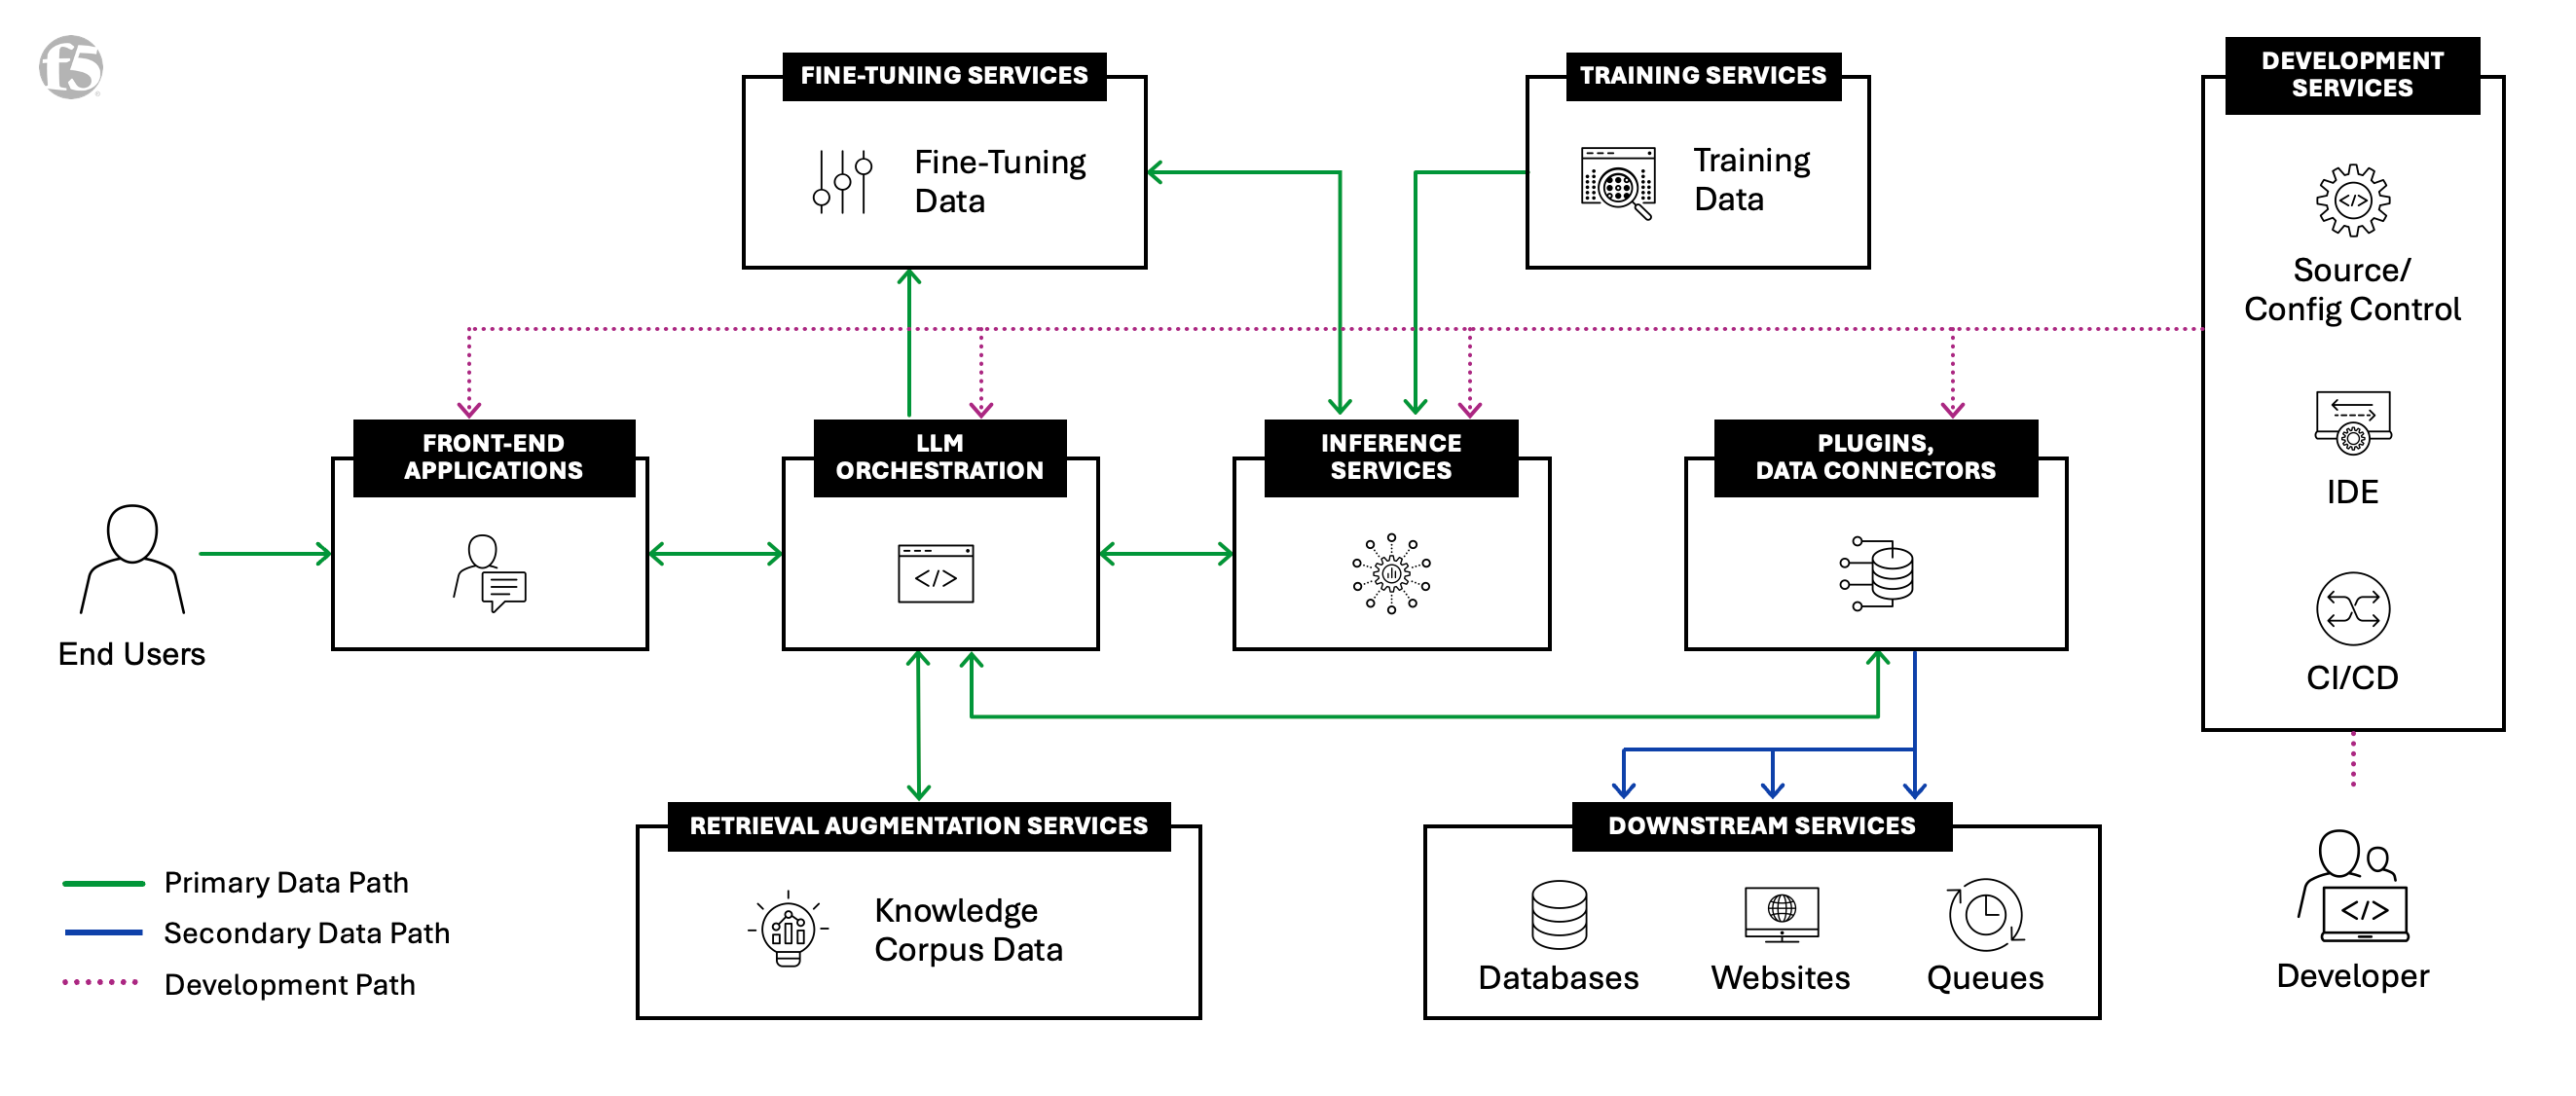
分散アーキテクチャの最適化:配置場所がワークロードのパフォーマンスを左右
分散相互接続ポイントはAIファクトリーの中核を成し、ストレージ、ネットワーク、コンピューティングの各インフラストラクチャの運用を支えます。企業がAIファクトリーを設計する際、多くのサービスは同じデータセンター内またはその近隣に物理的に配置される可能性が高いでしょう。ただし、地理的に分散して配置されるサービスもあります。フロントエンドアプリケーション、推論サービス、必要なモデルなどは、利用される場所の近くに配置するよう設計することで、最高のパフォーマンスを発揮します。また、検索拡張生成(RAG)を採用する設計では、ナレッジコーパスのデータが関係する場合もありますが、ここではフロントエンド、推論サービス、モデルのデプロイに焦点を当てます。
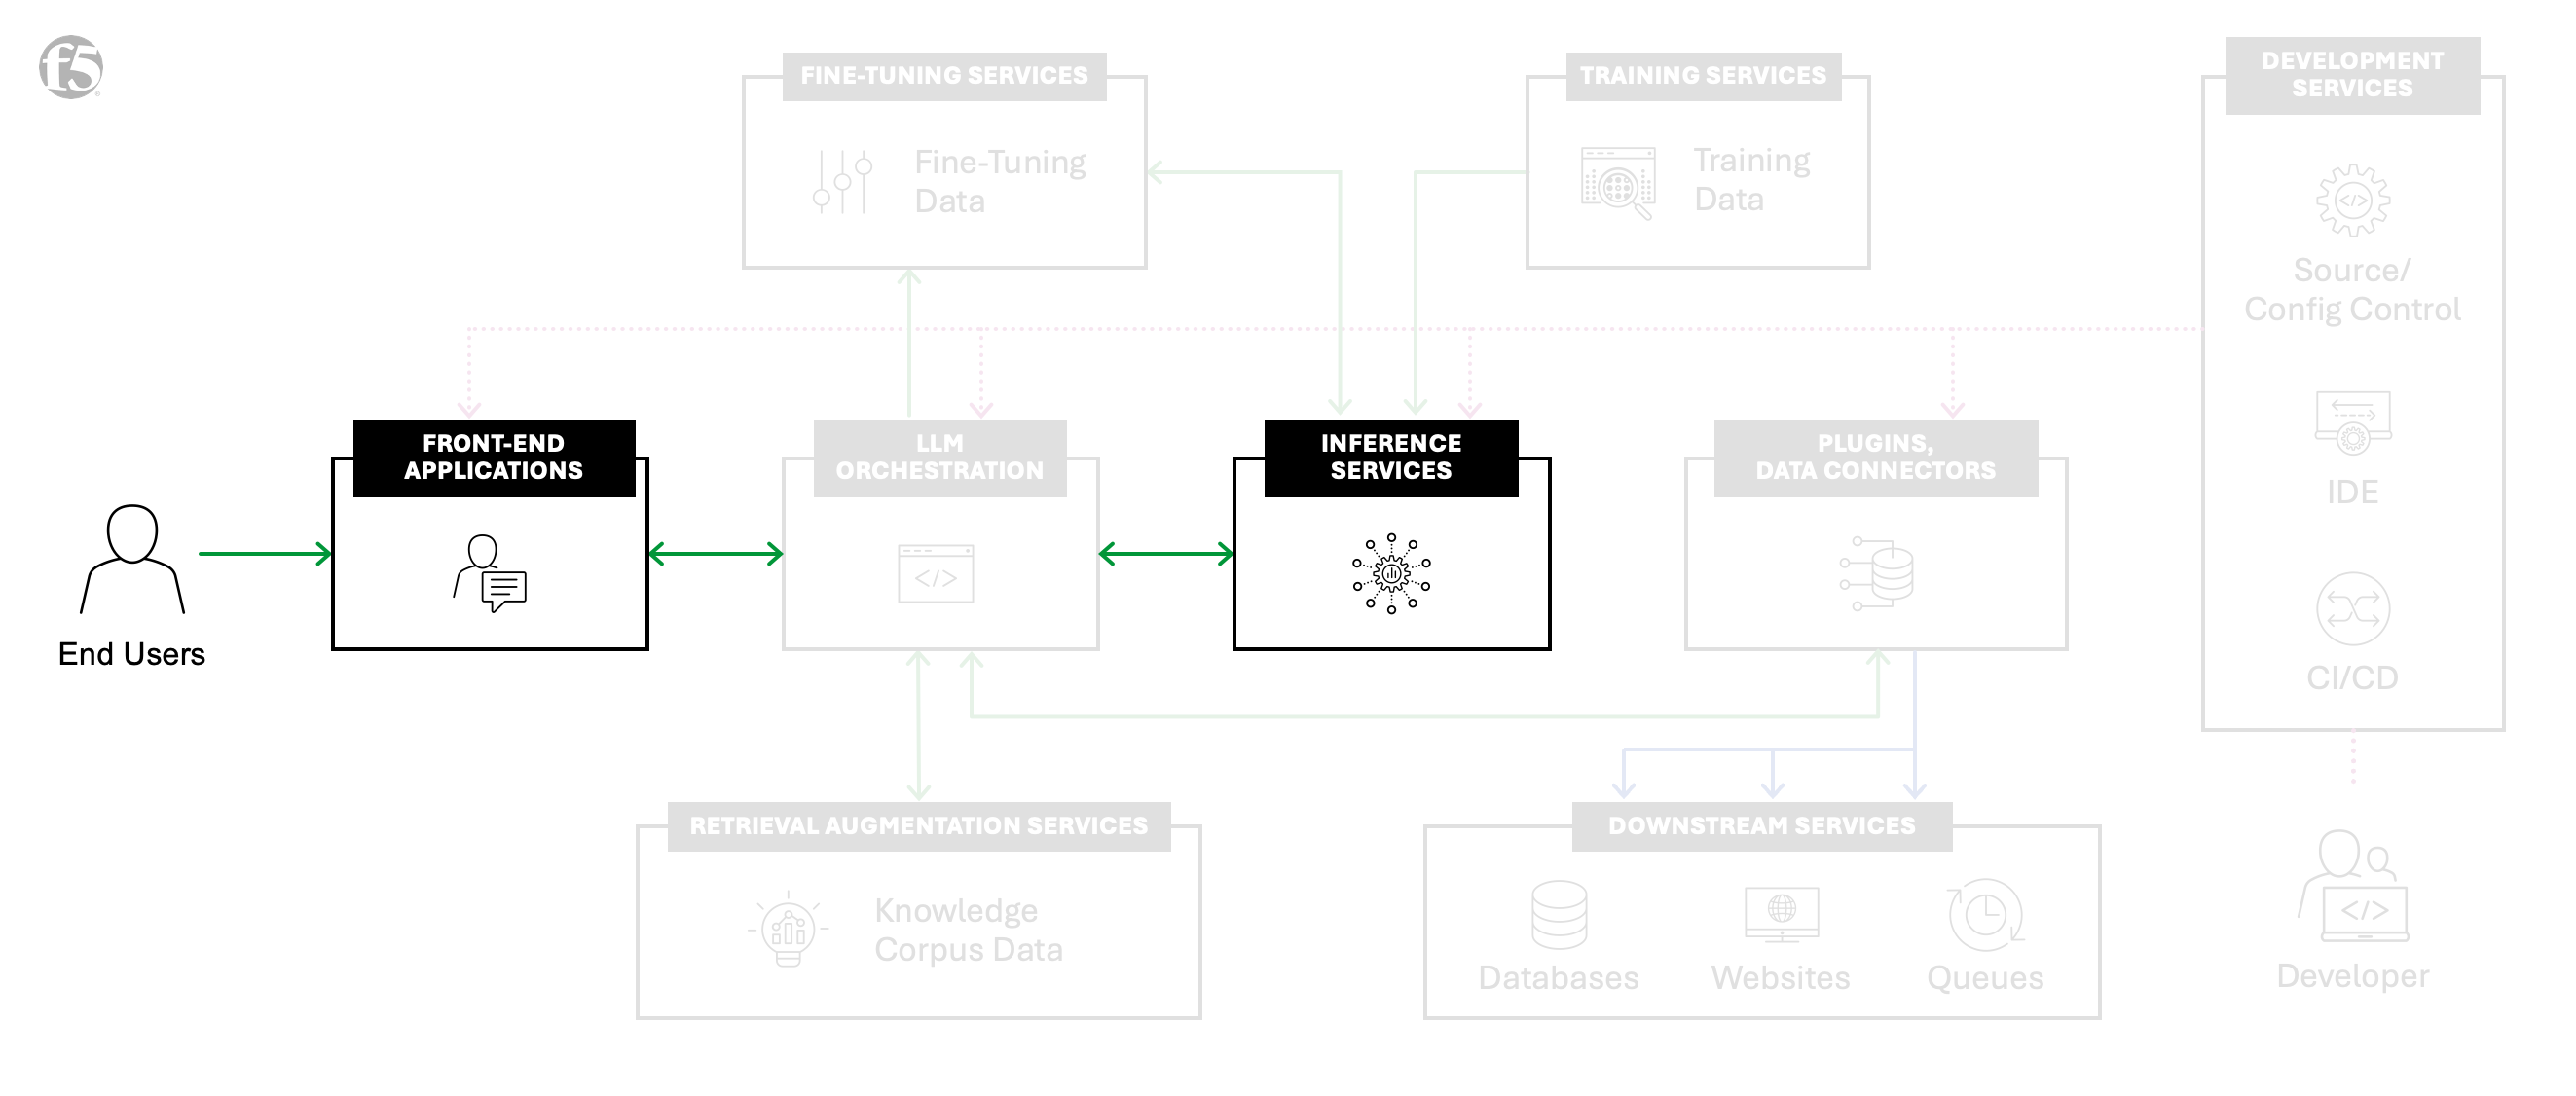
推論サービスとフロントエンドアプリケーション
According to Googleによる実際の生成AIユースケース185件の一覧によると、世界をリードする組織の多くは、世界中のお客さまにAIワークロードを提供するため、戦略的な拠点を活用しています。エンドユーザー体験を考慮する際は、AIファクトリーの分散アーキテクチャを重視し、適切に設計する必要があります。F5の2024年版アプリケーション戦略の現状レポートでは、組織の88%がハイブリッドクラウドモデルを採用していることが明らかになりました。また、回答者の94%がマルチクラウドに関する課題を抱えていると報告されています。
多層型セキュリティ:ソフトウェア定義ネットワーク(SDN)から得られた知見
では、AIファクトリーと、推論が利用されるインスタンスとの間で、安全かつ最適化された通信を実現する最善の方法は何でしょうか。その鍵はネットワークにあります。その理由を理解するために、サービスプロバイダー業界以外ではほとんど注目されてこなかった業界用語、ソフトウェア定義ネットワーク(SDN)について見てみましょう。SDNは、4Gや5Gなどの3GPPアーキテクチャのセキュリティにおいて極めて重要な役割を果たしてきました。3GPPアーキテクチャがセキュリティ面で成功した要因は、厳格なアプリケーション分離の徹底にあります。
SDNは、レイヤー2およびレイヤー3のゼロトラスト原則を実装することで、強力なソリューションを提供します。トラフィックは、検証を受け、ソフトウェア定義の決定論的ルーティングインフラストラクチャで処理されない限り、アプリケーションにルーティングされません。これにより、アプリケーションの各コンポーネントをローカルとグローバルの両方で個別にスケーリングし、最適なパフォーマンスとセキュリティを実現できます。さらに、SDNはIPアドレスではなく名前に基づいてアプリケーショントラフィックをルーティングするため、IPアドレスの重複などの問題を軽減し、さまざまな地域や環境にわたってアプリケーションとセキュリティソリューションをシームレスに拡張できます。また、SDN内の明示的なルーティングとトンネリングは、潜在的な攻撃に対する堅牢な防御にもなります。不正アクセスには、SDN内のリソースの所有権に加え、厳格な通信プロトコルへの準拠が必要となるためです。
大手Tier 1通信事業者は、これらの原則が大規模環境でも有効であることを実証してきました。AIファクトリー向けマルチクラウドネットワーキング(MCN)のさらに大規模なワークロードにも、これらの原則を適用することは理にかなっています。
AI規模の接続をセキュアにする方法
簡単そうに思えますよね。この記事を読んでいるスマートフォンにも、おそらくGPU、5G接続、パスコードが備わっています。これでプライベート環境のセキュリティ対策は万全だと思うかもしれません。しかし、そう簡単ではありません。ここでは、まず3つのポイントを取り上げます。ただし、これらは出発点にすぎません。AIファクトリーの脅威ランドスケープを設計し、モデル化していく中で、さらに多くの課題が明らかになるでしょう。
まず、速度について説明します。生成AIが2022年後半にChatGPTの登場で注目を集め始めた当時、焦点はテキストデータにありました。しかし2024年には、画像、動画、テキスト、データなどの複数のモダリティを処理フローに組み込み、用途に特化したアプリケーション層のモデルを活用するユースケースが増えています。分散型AIファクトリアーキテクチャでは、すべてのモデルをあらゆる場所にデプロイすることが望ましい、または現実的とは限りません。データグラビティ、電力の制約、コンピューティング要件などの要因によって判断が左右される場合があります。このような場合、高速ネットワークインターコネクトを選択することで、依存関係にあるサービスを互いに離れた場所へ移す際に生じる隔たりを埋め、パフォーマンス上の問題を軽減できます。
次に、モデル窃取についても見ていきましょう。これは、大規模言語モデル(LLM)および生成AIアプリに関するOWASP Top 10リスクの1つです。生成AIを活用して競争優位性を獲得しようとする企業は、自社の知的財産をシステムに組み込むことになります。その方法としては、企業データを使用して独自のモデルをトレーニングすることや、モデルをファインチューニングすることが考えられます。このような場合、他の業務システムと同様に、AIファクトリーは保護すべきモデルを通じて価値を生み出します。分散アーキテクチャでモデル窃取を防ぐには、このモデル、モデルの更新データ、およびアプリケーションがアクセスする必要のあるデータソースを暗号化し、アクセス制御を適用する必要があります。
最後に、LLMおよび生成AIアプリに関するOWASP Top 10にも挙げられているモデルのサービス拒否について考えてみましょう。AIアプリケーションへの信頼が高まるにつれ、企業の収益を大きく支えるシステムや、医療など生命維持に不可欠なシステムでの利用が増えていきます。フロントエンドと推論機能へのアクセスは、考えられるあらゆるアクセス経路でレジリエンスを確保し、制御とセキュリティを適用できるように設計する必要があります。こうしたアクセス対策は、エンドユーザーからのアクセスだけでなく、推論サービスから中核となるAIファクトリーへのアクセスにも適用される場合があります。
組み込みの可視化、オーケストレーション、暗号化
セキュアなマルチクラウドネットワーキングソリューションは、AIファクトリーアーキテクチャの分散要素を設計するために必要な接続性、セキュリティ、可視性を提供します。F5 Distributed Cloud Network Connectは、これらすべてに加え、さらに多くのニーズに対応します。また、Distributed Cloud Network Connectは独自のカスタマーエッジソリューションを提供し、パブリッククラウド、自社またはコロケーションデータセンター、あるいは任意のハードウェアを使用するエッジのいずれで推論を実行する場合でも、ユニバーサルな接続を可能にします。簡単かつ迅速に導入でき、カスタマーエッジが自動的に接続を確立します。
- 高速接続:F5 Distributed Cloud Servicesは、世界でも有数のピアリング規模を誇るグローバルな高速相互接続ネットワークを基盤に構築されています。企業は、分散サービスへの可能な限り高速な接続をAIファクトリーに組み込むことができます。Distributed Cloud Network Connectにより、サイトを迅速にプロビジョニングし、AIサービスをすぐに提供できます。
- セキュアに接続:Distributed Cloud Network Connectは、デフォルトでセキュアに構成されています。接続は暗号化され、AIファクトリーおよび分散サービスへの接続可否を完全に制御できます。さらに、カスタマーエッジを使用することで、Web Application and API Protection(WAAP)など、ここまでに説明した範囲を超えるサービスも有効化できます。
- 可視性を確保した接続:Distributed Cloud Servicesは、ネットワーク上のあらゆる場所でアプリケーション接続の健全性を把握できる、豊富なデータを備えたダッシュボードを表示するSaaSベースのコンソールも提供します。これにより、問題が発生しそうな箇所をチームが事前に特定し、深刻化する前に対処できます。
AIファクトリーの設計は決して容易ではありません。企業は最大限のセキュリティを確保しながら、AIのメリットをできるだけ早く享受したいと考えています。AIファクトリーの複数のセキュアな機能を確実に導入できれば、イノベーションを加速するとともに、真のビジネス差別化と競争優位性をもたらす要素に注力する時間を確保できます。マルチクラウドネットワーキングについて詳しくは、F5の「Brightboard Lesson」をご覧いただくか、「F5 Distributed Cloud Network Connect」をご確認ください。
F5のAIへの取り組みは、これにとどまりません。F5があらゆる環境でAIアプリを保護し、提供する仕組みをご覧ください。
AIファクトリーについてさらに詳しく知りたい方は、AIファクトリーに関するブログシリーズの他の記事もご覧ください。
- AIファクトリーとは? ›
- AI Factory向け検索拡張生成(RAG)›
- AI Factoryのデータ取り込みに向けたトラフィック管理の最適化 ›
- エッジデータソースをAIファクトリーに最適に接続 ›
- AIファクトリーにおけるNVIDIA BlueField DPUの力と意義 ›
- AIファクトリーのAPI保護:AIセキュリティへの第一歩 ›
- AIファクトリーにおけるネットワークセグメンテーションの重要性 ›
- AIファクトリーが生み出す最先端のモダンアプリ:AIアプリ ›
著者について
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。