AIにまさに当てはまる古いことわざがあります。「千里の道も一歩から」です。
AIアプリケーションとエコシステムが世界を席巻する中、あらゆる組織がAIへの対応準備状況を評価する必要に迫られています。F5では、AI活用を進める組織に2つのタイプがあると見ています。自動運転車や大規模言語モデル(LLM)などへの戦略的投資を通じて差別化されたソリューションを開発する組織と、効率化と組織のイノベーションに向けてAIを導入し、最適化する企業です。ビジネスリーダーは、生産性を高めるために生成AIの機能やアプリケーションの導入に意欲を示しています。一方、セキュリティとリスク管理の責任者は、新たなAIアプリケーションと、急速に拡大するエコシステムを安全に導入するためのガバナンスの確保に奔走しています。このエコシステムには、インフラストラクチャ、ツール、モデル、フレームワークに加え、それらの配信、最適化、セキュリティ確保を担う関連サービスが含まれます。AIファクトリーは、AIによって差別化された製品やサービスを実現するための設計図として台頭しています。
では、AIは誇大宣伝なのでしょうか。熱狂でしょうか。革命でしょうか。それとも破滅をもたらすのでしょうか。その行く末は、まだ分かりません。
一歩引いて全体像を見ると、明確になることがあります。AIアプリ同士をつなぐのはAPIだということです。実際、世界各地のお客さまと話し合う際によく取り上げるテーマが、「AIの世界はAPIの世界である」というものです。APIは、AIモデルのトレーニングや利用に用いるインターフェイスです。一方で、悪意のある攻撃者も同じインターフェイスを利用して、モデルからデータを盗み、AIモデルのジェイルブレイクや悪用を試み、さらにはモデル自体の反転や窃取を行います。クラウドへの移行や、マイクロサービスに基づくモダンアプリへの移行において、防御側はAPIの可視性とセキュリティの重要性を見落としていました。今回も同様に、大きな気付きとなるのは、AIモデルを提供するインターフェイスのセキュリティを確保しなければ、AIモデルのセキュリティも確保できないという認識です。
AIを活用したアプリケーションの構築と提供においてAPIが中心的な役割を担うことを踏まえると、AIの開発とトレーニングのプロセスには、早い段階からAPIの可視性、セキュリティ、ガバナンスを組み込むことが不可欠です。また、設計段階で通常の利用パターンや、レート制限、データのサニタイズなどの制御を組み込むことも欠かせません。このアプローチにより、AIを安全に導入するハードルが下がります。特に生成AIアプリケーションはAPIへの依存度が高いため、AIアプリケーションを保護するにはAPIセキュリティが不可欠です。ここから、AI活用に向けた第一歩が始まります。以下では、AIのセキュリティとAIファクトリーの安全な導入にAPIセキュリティが必要な理由について、4つの重要な論点を示します。
主張1:AIアプリはモダンアプリの中でも最も先進的なアプリ
AIファクトリーの連載では以前、AIファクトリーを、大規模かつ高性能なトレーニングと推論の要件に対応するための、ストレージ、ネットワーク、コンピューティングへの大規模な投資と定義しました。従来の製造工場と同様に、AIファクトリーは事前学習済みのAIモデルを活用して、生データをインテリジェンスに変換します。AIアプリは、APIを介して広範につながり、高度に分散した、まさにモダンアプリの中でも最も先進的なアプリです。
まず、AIアプリはモダンアプリであり、配信、セキュリティ、運用において従来と同じ課題を抱えていること、そしてAIモデルによって配信とセキュリティを必要とするAPIの数が飛躍的に増加することを前提とします。
これで目標達成です!もう大丈夫、そう思いますよね?私たちは、モダンアプリをセキュアに配信する方法を知っています。アプリケーションセキュリティのベストプラクティスは十分に確立されており、APIを保護するための複雑な仕組みも理解しています。さらに、分散環境全体で包括的な保護と一貫したセキュリティを提供するソリューションもあります。
ちょっと待ってください!GPTと一緒に、少し詳しく見ていきましょう。
AIアプリとモダンアプリは、どちらも基本的にAPIベースのシステムであり、共通のリスクや課題を抱えています。一方、AIアプリには、トレーニング、ファインチューニング、推論、検索拡張生成(RAG)、AIファクトリーへの組み込み箇所といった固有の考慮事項があります。
このように、AIアプリはモダンアプリと同様に、高度に分散した性質を持ち、ツールの乱立を招きます。また、ハイブリッドおよびマルチクラウドアーキテクチャ全体で、一貫した可視性、統一的なセキュリティポリシーの適用、脅威への包括的な対処を維持する取り組みを複雑にします。防御側は、こうした「火の玉」にも例えられるリスクと複雑さに取り組むだけでなく、人間のリクエストの不規則性や、AIが取得するコンテンツの大きなばらつきにも対応しなければなりません。これらは、AIの予測不能な応答につながる可能性があります。さらに、データの正規化、トークン化、埋め込み、ベクトルデータベースへのデータ格納についても考慮する必要があります。
Bringing together データをAIファクトリーに集約することで、全体がつながった包括的な企業エコシステムが生まれます。また、これらすべての構成要素の統合と相互のインターフェースには、堅牢なAPIセキュリティ態勢が求められます。
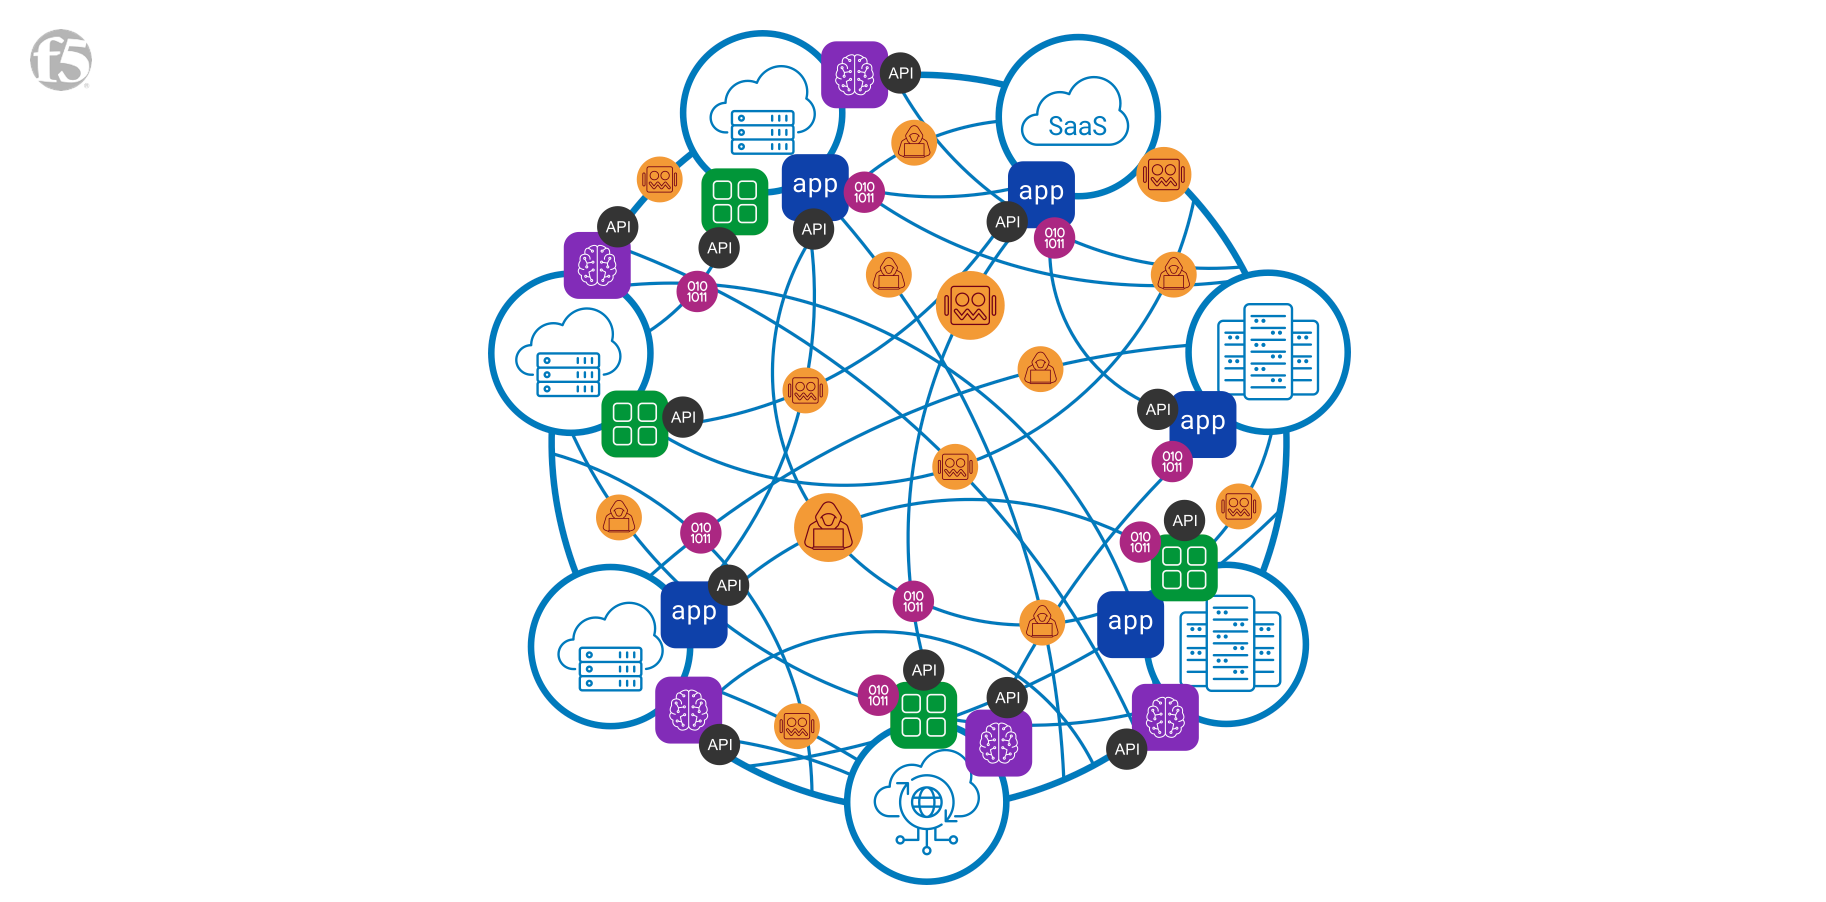
今日の企業は、複雑化が進むハイブリッド、マルチクラウド環境全体で、爆発的に増加するアプリとAPIを管理しています。F5では、この増大するリスクと複雑さを「ball of fire」と呼んでいます。
主張2:AIアプリはAPIを介して相互に接続されています
急速なモダナイゼーションの取り組みによってAPIベースのシステムが普及し、アーキテクチャはデータセンター、パブリッククラウド、エッジに広く分散するようになりました。この動向は、F5の年次調査で継続的に報告されており、「2024年版アプリケーション戦略の現状レポート:APIセキュリティ | APIの知られざる実態」もその1つです。
AIアプリによって、ハイブリッドおよびマルチクラウドアーキテクチャはさらに複雑になっています。組織は、多数のAIアプリとその基盤となるAIモデルに対するガバナンス戦略を迅速に評価し、入念に適用しながら、最終的にAI-SaaS、クラウドホスティング、セルフホスティング、エッジホスティングのいずれかのアプローチを選択しています。ユースケースやアプリごとに選択する場合もあります。たとえば、データセンターでトレーニングを行ってから本番環境に移行し、エッジで推論を実行するユースケースもあります。
これらのモデルや関連サービスへの接続は、主にAPIを介して行われます。たとえば、推論に広く利用されているサービスへの接続が挙げられます。AIアプリによってAPIの使用量は指数関数的に増加します。1つのAPIが最終的に数千ものエンドポイントを持つ可能性があり、API呼び出しがビジネスロジックの奥深くに埋もれ、セキュリティチームの把握が及ばなくなることもあります。その結果、管理しきれないほどの複雑さが生じ、リスク管理に重大な影響を及ぼします。
“現在、38%の組織が6つの環境にアプリを展開しています。— 2024年版アプリケーション戦略の現状レポート”
世界を飲み込んだのは、クラウドではなくAPIでした。そしてAIは、あらゆるものを飲み込もうとしています。ブログ記事「ハイブリッド、マルチクラウドが企業の新たな標準となる6つの理由」で説明しているように、高度に分散した環境では、パフォーマンス、セキュリティ、効率、精度を確保するAIアプリと関連サービスを柔軟に展開できます。これは特に、データグラビティに関する懸念に対処するうえで重要です。80%の組織がパブリッククラウドで、54%がオンプレミスでAIアプリを実行していることも、不思議ではありません。どのアプローチを採用するにしても、アーキテクチャのあらゆる側面でセキュリティを確保する必要があり、まずはAPIの保護から始めるべきです。
“「AIモデルの保護に向けて導入が計画されているセキュリティサービスで、最も多いのはAPIセキュリティです。」—『AIアプリケーションについて知っておくべき3つのこと』”
主張3:AIアプリは既知のリスクと新たなリスクの両方にさらされる
AIアプリケーションの機能やデータ交換へのゲートウェイとなるAPIを、セキュリティリスクから保護することは極めて重要です。脆弱性の悪用、ビジネスロジック攻撃、ボットによる不正利用、サービス拒否(DoS)といった従来と同じリスクに加え、トレーニング、ファインチューニング、推論、RAGの各段階では、AIファクトリー内の新規または変更された挿入ポイントや、自然言語処理(NLP)インターフェイス、プラグイン、データコネクター、ダウンストリームサービスを介したLLMへのリスクについても考慮する必要があります。また、DoSのような既知の攻撃にも追加の考慮事項があります。ボリューム型DDoSやL7アプリケーションDoSの緩和策では、モデルDoSのリスクを完全には相殺できません。AIアプリには説明可能性のパラドックスもあり、ハルシネーション、バイアス、偽情報の影響軽減に役立つトレーサビリティの重要性が浮き彫りになっています。
攻撃者も手をこまねいているわけではありません。生成AIは攻撃の敷居を下げ、サイバー犯罪者や国家による攻撃活動を高度化させています。LLMエージェントは今や、WebアプリやAPIを自律的にハッキングできます。たとえば、脆弱性を事前に把握していなくても、ブラインド手法によるデータベーススキーマの抽出やSQLインジェクションといった複雑なタスクを実行できます。
AIに伴う新たなリスクが大きな話題を集める一方、AIファクトリーにおけるAPIセキュリティの重要性は、いくら強調してもしすぎることはありません。対応は急務です。AIアプリのAPIサーフェスは驚くほど拡大しています。すべてのCISOは、AIガバナンスプログラムの一環としてAPIセキュリティを組み込む必要があります。どのようなCISOサバイバルガイドでも、「見えないものは守れない」を基本原則とすべきだからです。AIアプリの背後にあるインターフェイスのインベントリがなければ、脅威モデルは不完全で、セキュリティ態勢にも隙があることになります。
主張4:防御側は適応しなければならない
AIアプリケーションは動的で、変動があり、予測が困難です。AIアプリを安全に導入するには、有効性、堅牢なポリシーの策定、運用の自動化をより重視する必要があります。検査技術はセキュリティにおいて重要な役割を果たし、その役割は今後も進化していきます。
特にAIアプリケーションやエコシステム内のAPIセキュリティについては、サードパーティAPIが安全でない形で使用される可能性の高まりに対処する必要があります。そのためには、すでに大部分が整備されているインバウンドのセキュリティ対策に加え、アウトバウンドAPI呼び出しと関連するユースケースのセキュリティを設計する必要があります。RAGワークフローなどに伴い、サービス間トラフィックやEast-Westトラフィックが増加しているため、ボット管理ソリューションは「人間」か「マシン」かの識別だけに頼ることはできません。また、LLMアプリケーションのサプライチェーンには脆弱性が存在する可能性があり、トレーニングデータ、モデル、デプロイプラットフォームの完全性に影響を及ぼすおそれがあります。これらはサードパーティから調達されることが多く、改ざんやポイズニング攻撃によって操作される可能性があります。そのため、データセンター、複数のクラウド、エッジのすべてに加え、コードからテスト、本番環境に至るすべての段階でセキュリティ対策を実施する必要があります。
AI Gateway技術は、セキュリティおよびリスク管理チームが、プロンプトインジェクションや機密情報の漏えいといったLLMに対するリスクを軽減するうえで重要な役割を果たします。ただし、AIセキュリティへの取り組みの第一歩は、AIアプリのライフサイクル全体にセキュリティを組み込み、AIアプリとAIエコシステムをつなぐAPIを保護することから始まります。
AIリファレンスアーキテクチャにおけるAPIセキュリティ
フロントエンドアプリケーションと推論サービスAPI間のやり取りの保護、ユーザーとAI-SaaSアプリ間のやり取りの検査、プラグイン、データコネクター、ダウンストリームサービス間の接続の保護など、AIアプリとAIファクトリーを安全に導入するには、APIセキュリティが不可欠です。
F5プラットフォームは、継続的なAPI防御と一貫したセキュリティポスチャを提供します。また、セキュリティおよびリスク管理チームに、AIファクトリーを安全に構築するために必要な機能を提供することで、ビジネスリーダーが自信を持ってイノベーションを推進できるようにします。
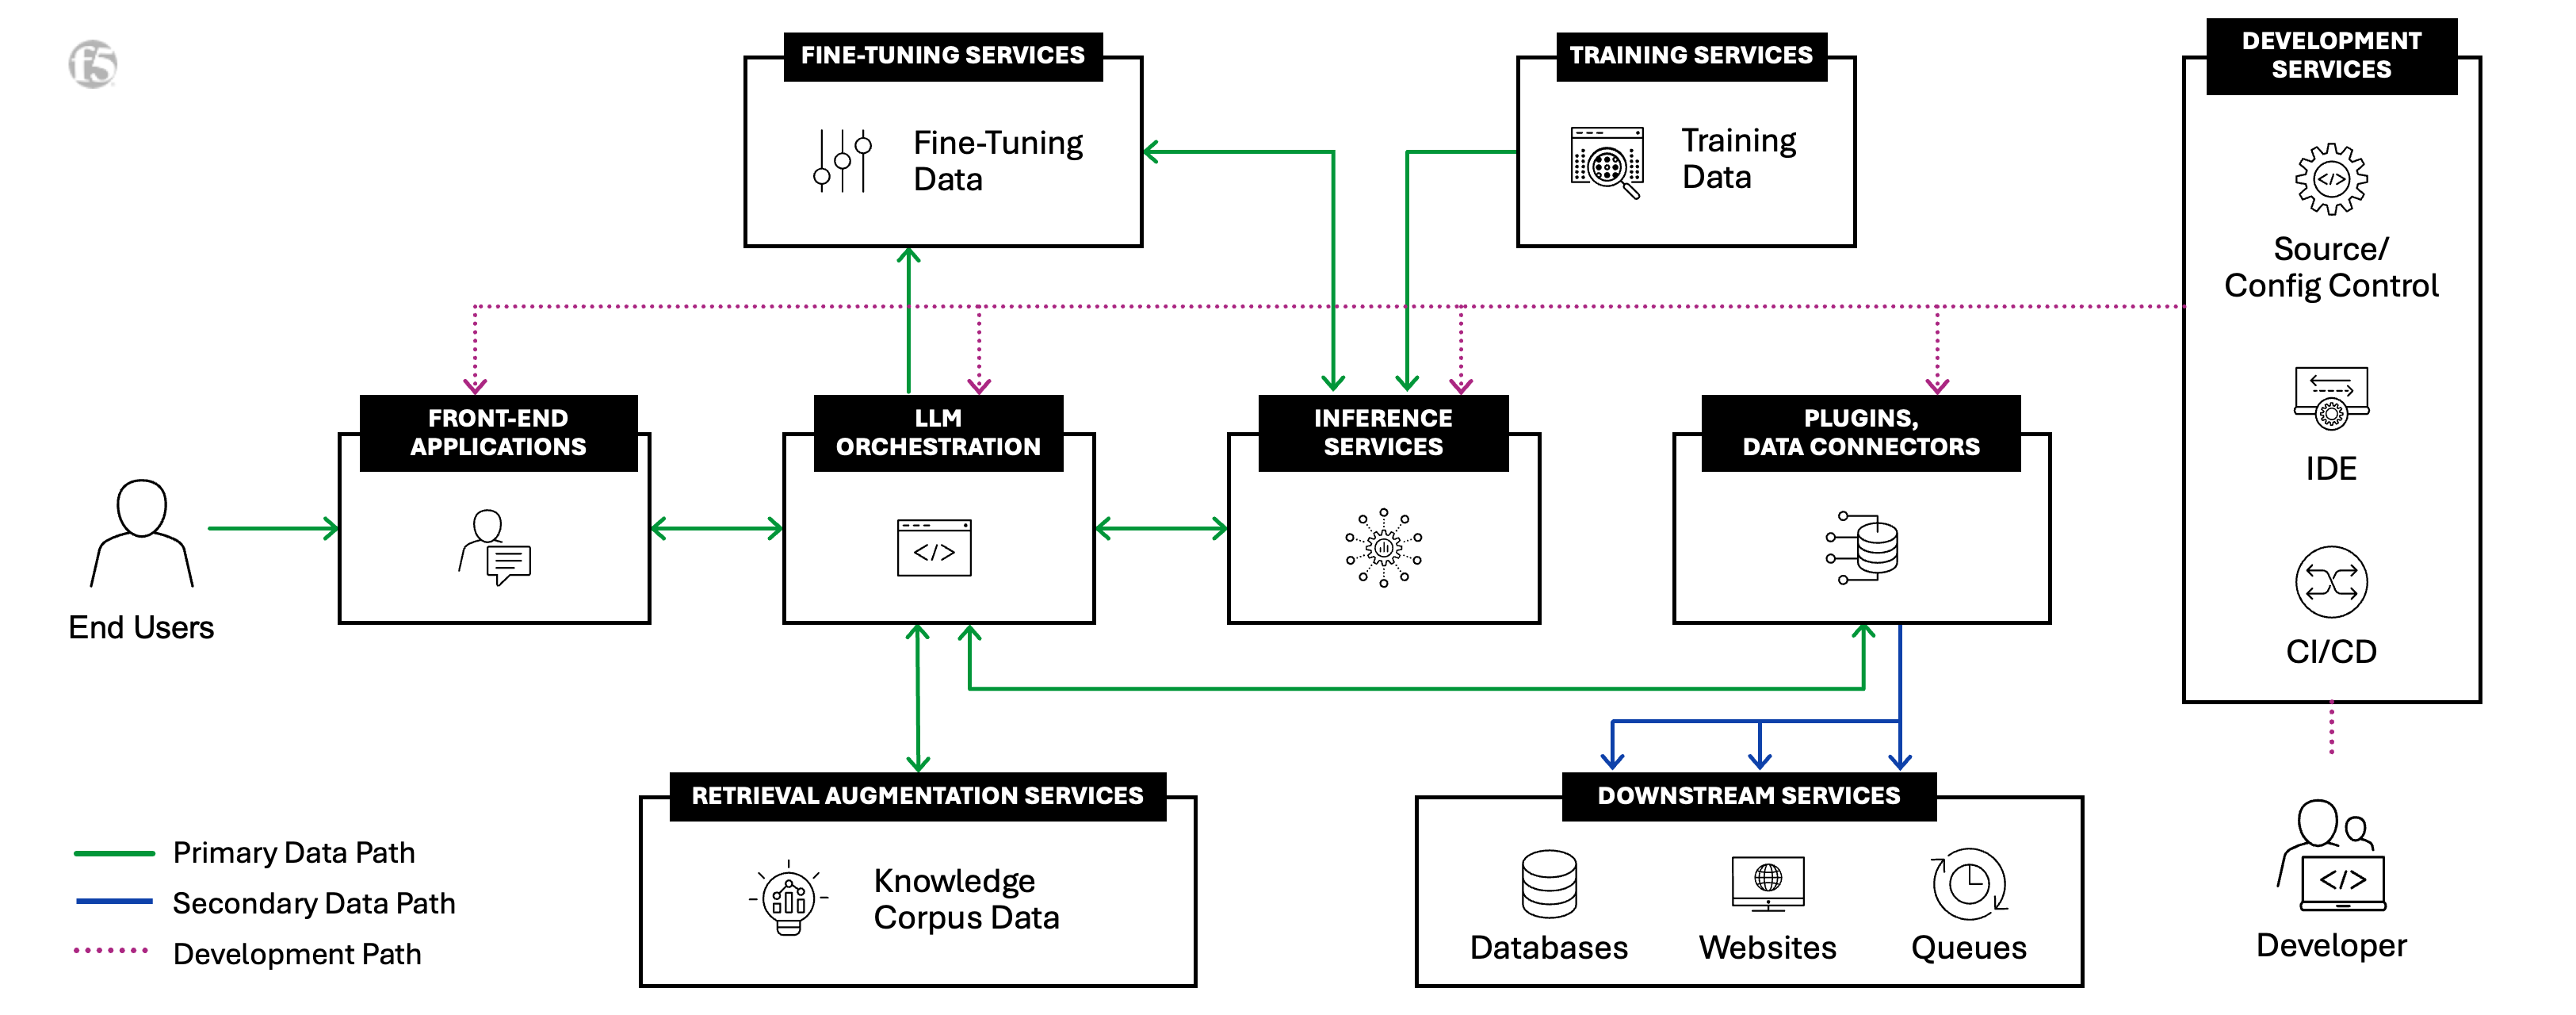
The F5 AI Reference Architecture
F5のAIへの取り組みは、これだけではありません。F5があらゆる環境でAIアプリのセキュリティを確保し、配信する方法をご覧ください。
AIファクトリーについてさらに詳しく知りたい方は、AIファクトリーのブログシリーズの他の記事もご覧ください。
- AIファクトリーとは? ›
- AIファクトリー向けの検索拡張生成(RAG) ›
- AIファクトリーのデータ取り込みに向けてトラフィック管理を最適化 ›
- エッジのデータソースをAIファクトリーに最適に接続 ›
- マルチクラウドの拡張性と柔軟性がAIファクトリーを支援 ›
- AIファクトリーにおけるNVIDIA BlueField DPUの力と意義 ›
- AIファクトリーにおけるネットワークセグメンテーションの重要性 ›
- AIファクトリーが生み出す最先端のモダンアプリ:AIアプリ ›
著者について
関連するブログ記事
F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。