ここ数か月にわたり、F5はAIファクトリーについて詳しく解説してきました。本シリーズの冒頭では、AIファクトリーを大規模かつ高性能なトレーニングと推論の要件に対応するため、ストレージ、ネットワーク、コンピューティングに大規模な投資を行う仕組みと定義しました。つまり、AIファクトリーとは、AIモデルやサービスを作成、改良、デプロイする仕組みを工場になぞらえたものです。従来の製造工場が原材料を完成品へと変えるように、AIファクトリーはAIアプリケーションを構築します。
このブログ記事では、AIアプリケーションとモダンアプリケーションの共通点と相違点を説明し、デリバリとセキュリティの要件に焦点を当てながら、F5 AI Reference Architectureの観点から、こうしたモダンAIアプリケーションについて考察します。
モダンアプリケーションの進化
最新のアプリケーションは、俊敏性、拡張性、ユーザー体験の向上に対するニーズを背景に、大きく進化してきました。クラウドコンピューティングの登場は、この進化における大きな転換点となり、効率的に拡張でき、複数の環境にまたがってシームレスに稼働する高度な分散システムの基盤をもたらしました。アプリケーションのモダナイゼーションとは、APIベースのシステムへの進化であり、これによってアーキテクチャのハイブリッド化とマルチクラウド化が進みました。
AIアプリケーションによってAPIへの依存がさらに高まり、ハイブリッドおよびマルチクラウドが新たな標準として定着しています。コンテナ化技術は、基盤となるインフラストラクチャにかかわらず、ソフトウェアに一貫性のある分離された環境を提供することで、アプリケーションのデプロイをさらに大きく変革しました。こうした進歩は、従来のモダンアプリケーションに不可欠であるだけでなく、AIファクトリーの基盤としても機能します。クラウドコンピューティングとコンテナ化がもたらす俊敏性は、AIモデルのトレーニングとデプロイに伴う膨大な計算需要に対応するうえで不可欠です。
Kubernetesのようなオーケストレーションツールは、コンテナ化されたアプリケーションを大規模に管理するうえで不可欠です。Kubernetesは、これらのアプリケーションのデプロイ、スケーリング、管理を自動化します。AIワークフローでは、複数のシステムにわたるAIワークロードのデプロイを調整し、リソースを効率的に割り当てることで、AIモデルのシームレスなスケーリングを可能にします。
“実績あるセキュリティ戦略とデリバリー戦略から着手することで、チームは強固な基盤を構築し、AIアプリケーション特有の課題に段階的に取り組むことができます。”
このプロセスで重要な役割を果たすのが、AIモデルの開発、トレーニング、運用化に固有の課題に対処するMLOpsです。MLOpsは継続的インテグレーションと継続的デリバリー(CI/CD)を支え、AIモデルの継続的なテスト、更新、デプロイを可能にします。さらに、マイクロサービスアーキテクチャの導入により、モノリシックシステムを個別にデプロイ可能な小規模サービスへと分割できるようになり、最新のアプリケーション開発は大きく変化しました。このアプローチはCI/CDを加速し、ソフトウェア更新の迅速性と信頼性の向上につながります。
セキュリティは、常にモダンアプリケーションの進化を支える基盤となってきました。高度なサイバー脅威の増加に伴い、モダンアプリケーションには、Webアプリケーションファイアウォール(WAF)、分散型サービス拒否(DDoS)攻撃対策、APIセキュリティなどの高度なセキュリティ対策が組み込まれています。ネットワーク層とトランスポート層を標的とするレイヤー3/4 DDoS攻撃と、アプリケーション層を標的とするレイヤー7 DoS攻撃を区別することが重要です。
AIの進歩に伴い、脅威モデルも変化しています。特に、自然言語処理(NLP)インターフェースを介してアクセスされる大規模言語モデル(LLM)では、その傾向が顕著です。LLMのリスクには、プロンプトインジェクション攻撃やデータ抽出の脅威など、「OWASP Top 10 for LLM Applications」で指摘されている脆弱性に加え、モデル固有のDoS攻撃も含まれます。こうしたセキュリティの進歩により、進化する脅威に対してAIアプリケーションのレジリエンスとセキュリティを維持し、AIを活用したソリューションの完全性と信頼性を保つことができます。
F5 AIリファレンスアーキテクチャ
これまでAIファクトリーに関するシリーズをご覧いただいた方には、APIセキュリティ、ネットワークセグメンテーション、トラフィック管理、検索拡張生成(RAG)、データ処理ユニット(DPU)などのトピックをご紹介してきました。ここで一歩引いて、F5 AI Reference ArchitectureにおけるAIファクトリーの位置付け、AIファクトリーがAIアプリケーションを生成する仕組み、そしてそれらを配信し、セキュリティを確保するための要件について説明します。
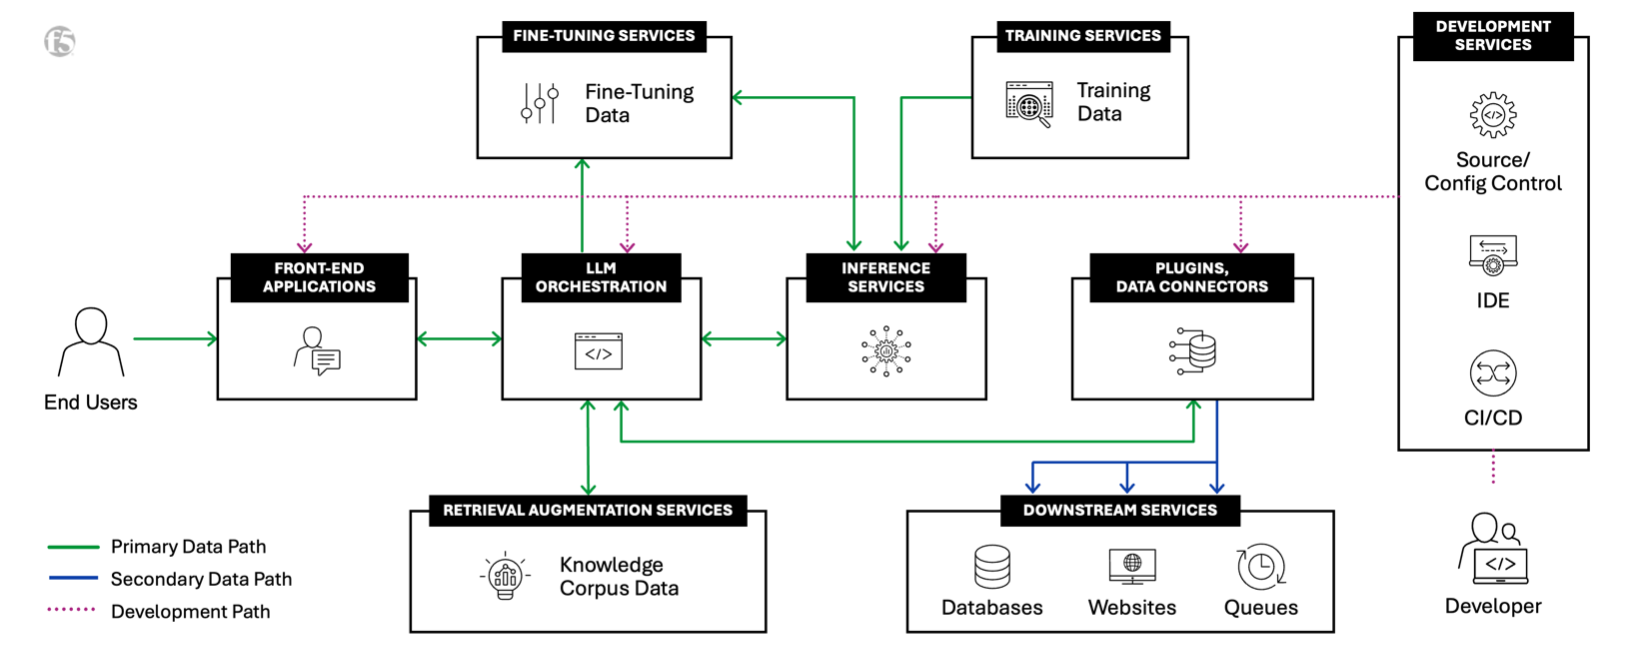
F5は、高性能なアプリケーションの提供を支援してきた約30年の経験を生かし、7つの構成要素(推論、RAG、RAGコーパス管理、ファインチューニング、トレーニング、外部サービス統合、開発)と4つの導入形態(AI-SaaS、クラウドホスト型、セルフホスト型、エッジホスト型)で構成されるAI Reference Architectureを開発しました。詳細については、AIファクトリーの定義を解説するF5のブログをご覧ください。AIアプリケーションは、APIで接続され、極めて分散化された最先端のモダンアプリケーションです。このリファレンスアーキテクチャは、AIアプリケーションの提供に不可欠なパフォーマンス、運用、セキュリティ上の課題に対応します。
AIファクトリーで最も一般的な構成要素には、トレーニングと推論があります。ただし、完全に機能するAIアプリケーションを実現するには、すべての構成要素が必要です。組織によっては、トレーニングや推論に必要な機能を担うAIファクトリーを構築する場合があります。また、サードパーティーを利用してモデルトレーニング用のサービスを使用したり、推論用のインフラストラクチャを提供してもらったりする場合もあります。
AIアプリケーションは本質的に分散型であり、分散Kubernetesコンテナプラットフォーム上で実行される場合があります。これはまさにモダンアプリケーションの定義そのものであり、「AIアプリケーションは、モダンアプリケーションの中でも最もモダンなアプリケーションにすぎない」という表現の由来です。では、AIファクトリーを構築する企業にとって、これは何を意味するのでしょうか。AIアプリケーションには、Kubernetesイングレス、マルチテナントエグレス、DNSベースのトラフィック管理、レジリエンス、オブザーバビリティなど、今日のモダンアプリケーションと同様のデリバリおよびセキュリティサービスが必要です。セキュリティ面では、DDoS対策、WebアプリケーションおよびAPIの保護、最適化テクノロジーが必要です。
AI固有のセキュリティ上の懸念だけでなく、AIアプリケーションとモダンアプリケーションに共通するデリバリとセキュリティの機能に重点を置くことを意外に思われるかもしれませんが、これは意図的なアプローチです。AIアプリケーションには固有のリスクが伴う一方で、新しく革新的な機能が優先され、アプリケーションのセキュリティとデリバリの基本が見過ごされがちです。まず、いわゆる「手の届きやすい成果」である共通のセキュリティとデリバリのニーズに対応することで、組織はアプリケーションセキュリティに関する既存の専門知識を活用し、すぐに改善を図ることができます。AIアプリケーションには新たなコンポーネントが含まれる場合もありますが、依然としてWebやAPIを介したやり取りに大きく依存しており、現在のNetOpsチームとSecOpsチームの能力で十分に対応できます。実績のあるセキュリティとデリバリの戦略から着手することで、チームは強固な基盤を構築し、AIアプリケーション特有の課題に段階的に取り組むことができます。
F5 AI Reference Architectureでは、AIファクトリーの成果だけでなく、AIアプリケーションを組織のビジネス目標の達成につなげるうえでの課題とリスクも明らかにしています。そのため、リスクと課題に関する相互補完的な2つのトップ10リスト、OWASP Top 10 for LLM ApplicationsとF5 Application Delivery Top 10を使用しています。ビルディングブロックの各コンポーネントと相互接続をマッピングし、該当するOWASP LLM Top 10とF5 Application Delivery Top 10がどこに適用されるかを示しています。以下に、AI推論の例を示します。
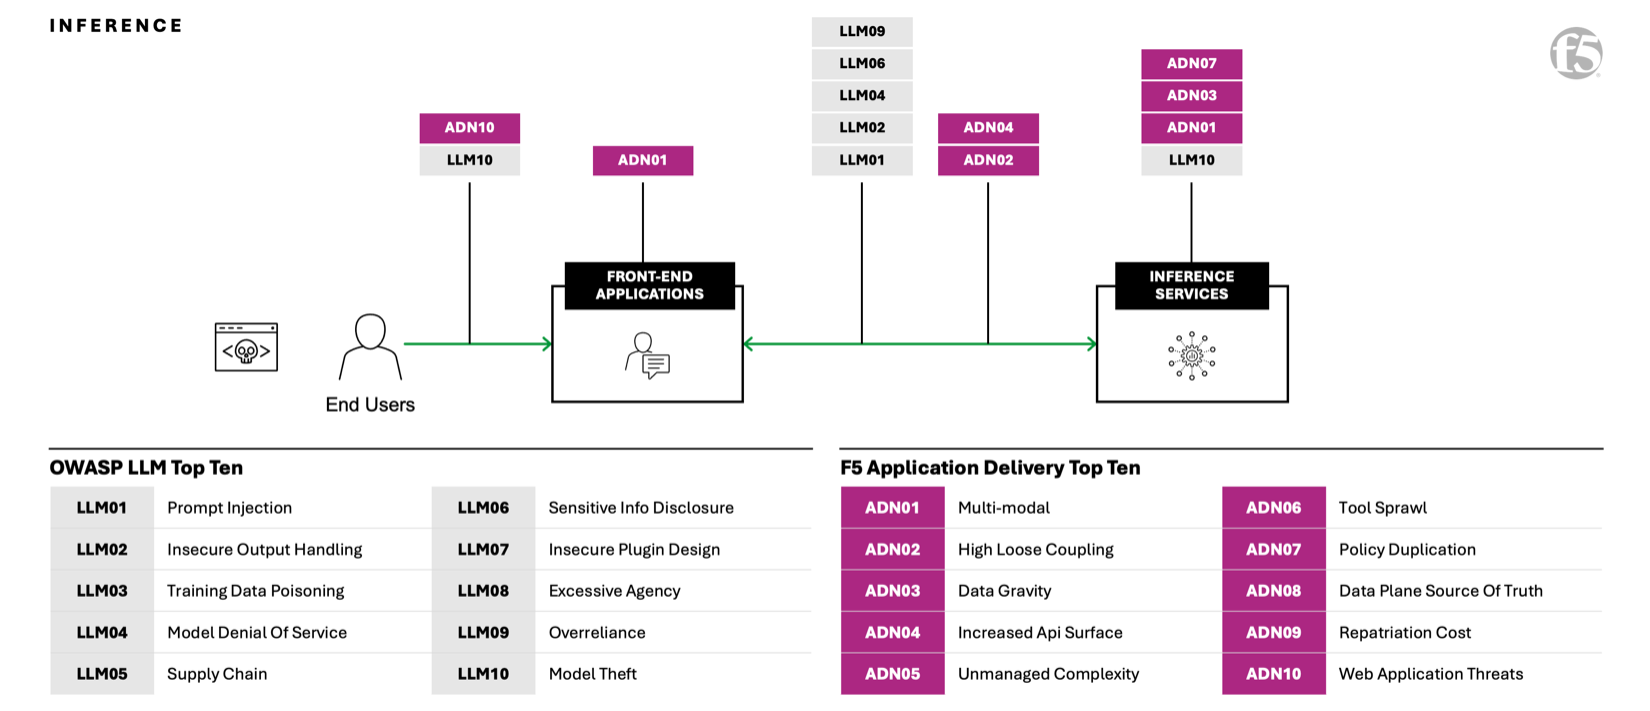
F5 Application Delivery Top 10とOWASP LLM Top 10を重ね合わせ、推論ビルディングブロックを強調したF5 AI Reference Architecture。
AIアプリケーション内のあらゆるコンポーネントと相互接続ポイントは、モダンアプリケーション向けに設計され、実績を重ねてきたデリバリおよびセキュリティ保護の恩恵を受けます。ただし、こうした従来の保護だけでAIアプリケーションのセキュリティを確保できるという意味ではありません。実績あるデリバリおよびセキュリティソリューションを基盤として活用することで、組織はAIアプリケーションのデリバリとセキュリティ態勢を大幅に強化できます。この強固な出発点を基に、チームは専門的なスキルを段階的に習得し、AIアプリケーション特有の課題やリスクへの対応に必要な高度なツールを導入できます。
現在、F5 AI Reference Architectureはプレビュー版として公開されています。来月下旬から、F5が主催するアプリケーションセキュリティとデリバリーに関する主要カンファレンス「AppWorld」で、完全版のAI Reference Architectureをインタラクティブに体験できます。
F5はAIファクトリーとモダンアプリケーションを支援
F5は、アプリケーションデリバリとセキュリティのリーダーです。F5 BIG-IPなどのソリューションは、負荷分散、トラフィック管理、セキュリティなどの不可欠なサービスを提供します。従来型アプリケーションで広く知られているこれらの機能は、AIアプリケーションで最高水準の信頼性、パフォーマンス、保護を実現するうえでも同様に重要です。
AIファクトリーを構築する企業にとって、アプリケーションデリバリとセキュリティのためにF5で利用している機能は、AIファクトリーにも必要な機能です。F5 BIG-IP Local Traffic Managerは、F5 rSeriesおよびVELOSの専用ハードウェアと組み合わせることで、トレーニングやファインチューニングに必要な高性能データ取り込みを実現し、極めて深刻なセキュリティ脅威からAIアプリケーションを保護します。F5 Distributed Cloud Servicesは、安全なマルチクラウドネットワーキングと、WebアプリケーションおよびAPIの保護を実現します。また、先日発表されたF5 NVIDIA BlueField-3 DPUに導入されたBIG-IP Next for Kubernetesは、大規模AIインフラストラクチャのトラフィック管理とセキュリティ処理をCPUからDPUにオフロードし、AIアプリケーションの効率性、制御性、パフォーマンスをさらに高めます。
F5がAIファクトリーのセキュリティを確保し、拡張を支援する方法について詳しくは、F5のアカウントチームにお問い合わせください。F5のAIへの取り組みはこれだけではありません。F5があらゆる環境でAIアプリケーションを保護し、配信する方法をご覧ください。
AIファクトリーについてさらに詳しく知りたい方は、AIファクトリーに関するブログシリーズの他の記事もご覧ください。
- AI Factoryとは? ›
- AI Factory向け検索拡張生成(RAG)›
- AI Factoryのデータ取り込みに向けたトラフィック管理の最適化 ›
- エッジデータソースとAIファクトリーを最適に接続 ›
- マルチクラウドの拡張性と柔軟性がAIファクトリーを支援 ›
- AIファクトリーにおけるNVIDIA BlueField DPUの力と意義 ›
- AIファクトリーのAPI保護:AIセキュリティへの第一歩 ›
- AIファクトリーにおけるネットワークセグメンテーションの重要性 ›
著者について
Paul PindellはF5のプリンシパルアーキテクトです。Technology Alliances部門で、F5の製品ポートフォリオ全体にわたる技術パートナーシップを統括しています。2019年以降は、F5初のイノベーションプロジェクトの立ち上げ支援をはじめ、全社戦略の取り組みにおいても重要な役割を担っています。F5のAI戦略タイガーチームを率い、F5の既存製品がAIアプリケーションのセキュリティ確保とデリバリにどのように貢献できるかを明確にすることに注力しました。その後、AIアプリケーションのデリバリとセキュリティを支えるために必要な中核的な構成要素、課題、リスク、パートナーソリューションを示すF5のAI Reference Architectureの策定にも携わりました。OPI Summit、OCP Global Summit、Intel InnovatiON、Open Source Summit、Red Hat Tech Exchangeのほか、米国およびEMEA各地で開催された複数のVMworldカンファレンスなど、業界イベントで基調講演や分科会講演を数多く行っています。また、オープンソースプロジェクトの創設者兼メンテナーであり、Open Programmable Infrastructure ProjectのOutreach Committeeで委員長を務めています。以前は、SymantecのAntivirus Response Data Centersおよびセキュリティソフトウェアテストラボのデータセンター運用を統括していました。
Paul Pindellのその他のブログ記事
Hunter Smitは、F5でソリューションおよび戦略担当のプロダクトマーケティングシニアマネージャーを務めています。AIインフラストラクチャやアプリケーションセキュリティを含むF5ポートフォリオ全体のソリューションマーケティングを統括し、新興のAIデータデリバリー市場へのF5の参入を推進しています。Whitworth University School of Businessの諮問委員会メンバーであり、プロダクトマーケティングの非常勤講師も務めました。Whitworth UniversityでMBAおよび経営学の学士号を取得しています。
Hunter Smitのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。