最近のブログでは、F5の最高製品責任者が、F5のソフトウェアを強化するためにフロンティアAIをどのように活用しているかを紹介しました。このブログでは、スキャン、トリアージ、修正、テスト、リリースにAIを活用するアプローチについて説明しています。これは一度限りの取り組みではなく、問題をより迅速かつ厳密に発見し、対処するための反復可能な運用モデルです。
このアプローチは、F5 NGINXにとって重要な意味を持ちます。
NGINXは、現代のインターネットの大部分を支えるクリティカルパスに位置しています。全Webサイトの約3分の1がNGINXを利用しています。Webサーバー、リバースプロキシ、APIゲートウェイ、Kubernetes Ingressテクノロジーとして最も広く利用されているものの1つであるからこそ、その普及には重大な責任が伴います。特にセキュリティに関してはなおさらです。
NGINXの開発と保守において、セキュリティは常に中核を成してきました。しかし、ソフトウェアセキュリティを取り巻く環境は急速に変化しています。最先端のAIモデルを活用すれば、複雑なコードベースの分析やモジュールをまたいだ推論が容易になり、従来の手法だけを用いる場合よりも潜在的な脆弱性を迅速に特定できます。これは防御側に機会をもたらす一方で、早急な対応の必要性も高めます。AIがエンジニアリングチームによる問題の発見と修正の迅速化に役立つのであれば、攻撃者による弱点の探索も効率化する可能性があります。
“AIを活用したセキュリティ分析により、コードの調査、不審なパターンの特定、潜在的な脆弱性の連鎖に関する推論を、より迅速に行えます。しかし、単にモデルにバグを見つけるよう指示するだけでは、価値は生まれません。価値を生むのは、モデルを取り巻くライフサイクル全体、すなわちスキャン、トリアージ、修正、テスト、リリース、そしてこのプロセスの反復です。”
そのためF5は、AIを活用してNGINXのセキュリティを強化するアプローチに投資しています。目標は明確です。問題を早期に発見し、厳密に検証して慎重に修正したうえで、セキュリティを強化したリリースを可能な限り迅速かつ継続的にユーザーへ提供することです。
F5 NGINXポートフォリオ全体のセキュリティを強化
NGINXは単一のコードパスで構成されているわけではありません。オープンソースソフトウェア、商用製品、Kubernetes向けコンポーネント、セキュリティモジュール、開発者向けの拡張プロジェクトを含む、幅広いエコシステムです。NGINXのセキュリティを確保するには、その全領域を包括的に検討する必要があります。
F5のテストおよび検証は、F5 NGINX Open Source、F5 NGINX Plus、F5 NGINX Ingress Controller、F5 NGINX Gateway Fabric、F5 NGINX Instance Manager、F5 NGINX One Console、F5 WAF for NGINX、関連するアプリケーションセキュリティモジュール、およびnjsとして知られるnginx JavaScriptモジュールを対象としています。
この幅広さが重要なのは、ユーザーがさまざまな方法でNGINXを運用しているためです。Webサーバーやリバースプロキシとして使用する場合もあれば、ロードバランサー、APIゲートウェイ、Ingress Controller、またはより広範なアプリケーションデリバリーアーキテクチャの一部として使用する場合もあります。オープンソースコンポーネントを利用するユーザーもいれば、商用サポートやエンタープライズ機能を利用するユーザーもいます。多くのユーザーは、これらを組み合わせて使用しています。
ユーザーにとっての価値は、一貫性にあります。セキュリティ対策では、個々のコンポーネントがどのようにパッケージ化されているかだけでなく、ソフトウェアが実際にどのようにデプロイされているかを考慮する必要があります。NGINXポートフォリオ全体を対象にテストすることで、問題を状況に即して評価し、不確実性を減らし、更新が必要な場合により明確なガイダンスをユーザーに提供できます。
コミュニティがNGINXをさらに強くする
NGINXはこれまでも、コミュニティの専門知識から恩恵を受けてきました。研究者、メンテナー、コントリビューター、運用担当者、お客さま、オープンソースユーザーのすべてが、ソフトウェアの改善に貢献しています。
問題の特定、バグの報告、修正の提出を通じて、長年にわたりNGINXの改善に貢献してくださった皆さまに感謝いたします。こうした取り組みはプロジェクトを強化し、インターネット全体の保護にも役立っています。
コミュニティによる貢献の例として、最近特定された次のような問題があります。CVE-2026-42530、CVE-2026-42055、CVE-2026-9256、CVE-2026-42945などです。広範なコミュニティから報告されたこれらの問題により、F5は迅速に調査、検証、修正を行い、アップデートをリリースできました。これは、研究者、コントリビューター、メンテナーが連携し、リスクを軽減するとともに、NGINXを利用するすべての方のセキュリティ向上に取り組んでいることを示す具体例です。
AI時代には、こうした連携がこれまで以上に重要になります。スキャンツールの進化に伴い、より多くの人が、より多くのプロジェクトで、より多くの問題を発見できるようになります。メンテナー、研究者、ユーザーが、ソフトウェアを利用するすべての人のリスクを軽減するという共通の目標に向けて協力すれば、これはソフトウェアセキュリティにとって非常に有益です。
潜在的なセキュリティ上の問題について調査、検証、修正、テストを行い、ユーザーが明確な手順で保護できるよう情報を伝えることで、最善の結果につながります。その実現を支えるコミュニティの役割に感謝します。
スキャン、トリアージ、修正、テスト、リリースを繰り返す
NGINXは長年にわたり、厳格なエンジニアリング、テスト、セキュリティ対策を実践してきました。変わりつつあるのは、セキュリティ対応を進められる速度と規模です。
AIを活用したセキュリティ分析により、コードの検査、不審なパターンの特定、潜在的な脆弱性の連鎖に関する分析を、より迅速に行えます。しかし、単にモデルにバグを見つけるよう指示するだけでは、価値は生まれません。価値を生み出すのは、モデルを中心とした一連のサイクル、すなわちスキャン、トリアージ、修正、テスト、リリース、そして反復です。
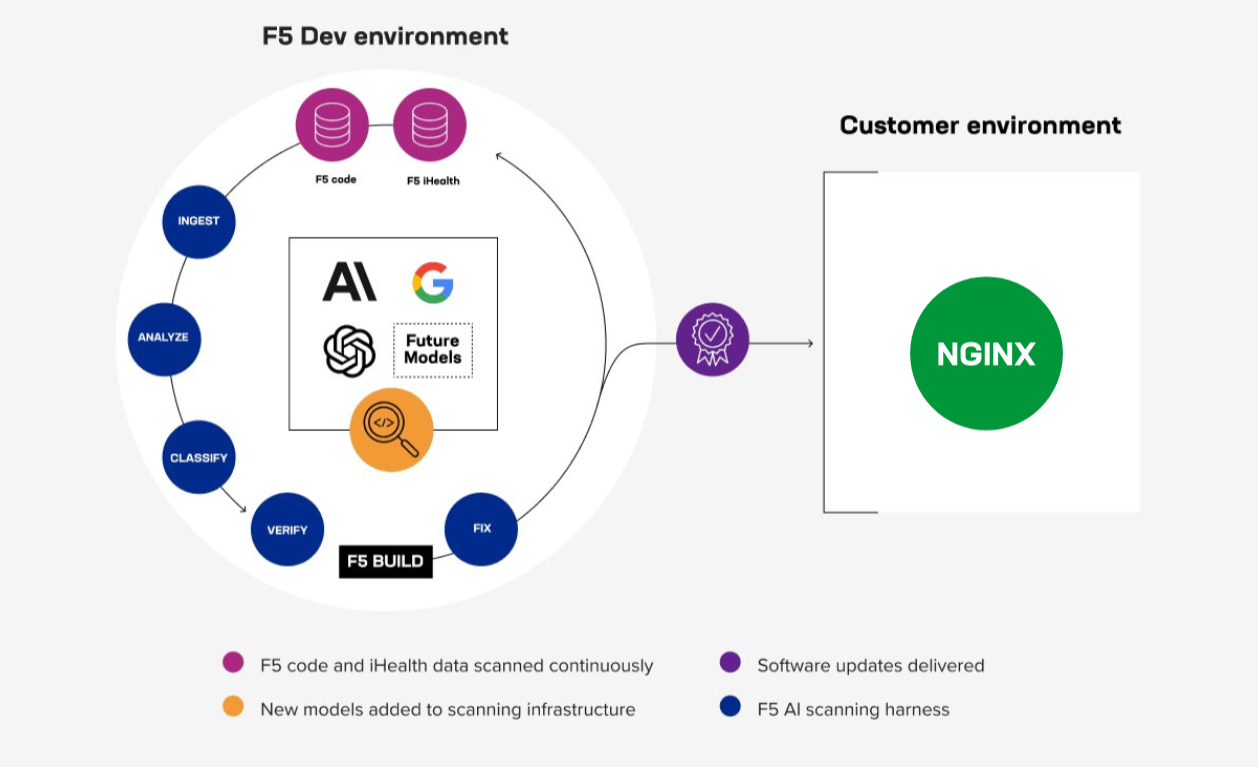
スキャンは、大規模で複雑なコードベース全体に潜む問題の特定に役立ちます。トリアージは、実際の検出結果と誤検知の切り分けに役立ちます。エンジニアリングレビューでは、検証済みの検出結果を修正につなげます。テストは、修正が有効であり、リグレッションを引き起こさないことの確認に役立ちます。リリース計画は、強化されたソフトウェアをユーザーが適切なタイミングで分かりやすい形で入手できるよう支援します。
AIはそのサイクルの一部を迅速化するのに役立ちますが、エンジニアによる判断は引き続き不可欠です。モデルは検出結果を提示し、分析を支援し、悪用可能性の検討に役立ちます。それでも、検証、優先順位付け、修正、テストを行い、慎重にリリース方法を決定するのは人です。
NGINXのような成熟したインフラストラクチャソフトウェアでは、そのバランスが重要です。NGINXは広く導入されており、柔軟に構成できるほか、パフォーマンスが重視される環境でも使用されています。修正は、それ単体で評価するだけでは不十分です。実際の利用状況に即した使用パターン、製品の組み合わせ、導入モデルに照らしてテストする必要があります。
ユーザーにとってのメリットは明確です。NGINXが使用されるさまざまな環境でのエンジニアリングレビューとテストに裏付けられた、より体系的な問題の発見・修正方法が得られます。
継続的な投資が重要
このレベルの取り組みには、継続的な投資が必要です。高度なAIモデルへのアクセス、セキュリティとエンジニアリングに特化した体制、テストインフラストラクチャ、規律あるリリース管理、そしてオープンソースソフトウェアと商用ソフトウェアにまたがる連携が求められます。
こうした投資は、F5がNGINXを支援する方法の1つです。オープンソースコミュニティは大きな力を持ち、NGINXは引き続きそのモデルの恩恵を受けています。一方で、幅広いポートフォリオにAIを活用したセキュリティ分析を適用し、分析結果を検証し、複数の製品で修正をテストして、明確なリリース情報を準備するには、人材、ツール、プロセス、時間が必要です。
ユーザーにとってこれが重要なのは、セキュリティが一度限りの取り組みではなく、継続的に実践すべきものだからです。価値があるのは、単に不具合を発見することだけではありません。長期にわたり、改善点の発見、修正、テスト、リリースを継続できる仕組みを構築することにもあります。
また、アップデートがお客さまの作業負担につながることも認識しています。セキュリティをさらに強化したリリースが増えれば、評価、テスト、導入が必要なアップデートも増えます。F5はこの点を十分に考慮し、プロセスを可能な限り明確で予測しやすいものにしながら、セキュリティの向上を目指しています。
インターネットをより安全にするために、ご協力ください
インターネットは共有インフラに支えられています。NGINXもそのインフラの一部であり、そのセキュリティを守るには皆さまの協力が欠かせません。
F5は、AIを活用したセキュリティ対策、連携の取れたリリースプロセス、NGINXポートフォリオ全体にわたるテストへの投資を継続します。また、AIによってソフトウェアセキュリティで実現できることが変化する中、F5も学び続けます。
コミュニティの皆さまには、2つの重要な点でご協力をお願いしています。
まず、NGINXのセキュリティ上の問題を発見したと思われる場合は、詳細を公開する前にF5へご連絡ください。問題を再現して把握できるよう、十分な詳細情報をご提供ください。また、メンテナーが問題を検証、修正、テストし、ユーザーの保護に役立つアップデートをリリースするための時間を確保してください。脆弱性は、セキュリティ報告プロセスのこちらまたはこちらから報告できます。
次に、インフラストラクチャを常に最新の状態に保ってください。問題の発見と修正は、セキュリティライフサイクルの一部にすぎません。修正を適用して初めて、ユーザーの保護に役立ちます。重要なインフラストラクチャへのパッチ適用は、特に多数の依存関係、変更可能な時間帯、検証要件がある複雑な環境では困難な場合があります。そのため、可能な限り自動化するなど、パッチ適用を通常の運用ライフサイクルに組み込む方法を検討する必要があります。
AI時代はソフトウェアセキュリティの進展を加速させますが、その目標は変わりません。誰もが、より安全なソフトウェア、よりレジリエントなインフラストラクチャ、そしてよりセキュアなインターネットを望んでいます。
その目標を実現する最善の方法は、力を合わせることです。
詳しくは、以前のブログ記事「フロンティアAIでコードを保護:F5が構築したものと、そこから得た知見」をご覧ください。
著者について
関連するブログ記事
F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。
F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]