
ここ数年、クラウドやソフトウェアの導入範囲が拡大する中、多くの企業がそのセキュリティ確保を急いできました。それも当然です。F5 Labsの最近の調査によると、報告された侵害の半数以上で、アプリケーションが最初の標的となっています。しかし、企業がこの領域の強化を急ぐ一方で、インフラストラクチャやハードウェア側で起きていることにも警戒を怠らず、注意深く監視する必要があります。
最近の「Bloombergの記事」は、サプライチェーン攻撃として知られるようになった事案に関する初めての主張ではありません。第三者がデータの改ざんや窃取、その他の侵害を目的として、サプライチェーン上のネットワーク機器を途中で押さえるという報告は、少なくとも過去5年間、インターネット上でたびたび見られます。
実際、改ざんの脅威はハードウェアのサプライチェーンに限られません。サプライチェーンはプロセスに侵入しやすい経路ではありますが、唯一の侵入口ではありません。現在のシステムには、ハードウェアからファームウェア、OS、ソフトウェアに至るまで、何らかの脅威にさらされていない部分はないと言ってよいでしょう。OSやソフトウェアが侵害された事例は、マルウェアや悪用された脆弱性を取り上げる記事で日々報じられています。持続的標的型攻撃がBIOS(ファームウェア)のルートキットを介して実際に仕掛けられた事例もあります。また、過去10年間でサードパーティ製サブシステムの利用が増加していることから、サプライチェーンへのハッキングがボードレベルのハードウェアに影響を及ぼす可能性にも現実味があります。
確かに、その可能性はあります。サプライチェーン攻撃の検知が難しいことも事実です。そして、データセンターやクラウド環境でのアプリケーション配信にハードウェアが関与する限り(つまり、予見可能な将来にわたって)、特定のベンダーが自社製ハードウェアを使用しているか他社製ハードウェアを使用しているかにかかわらず、組織はこの問題を考慮する必要があります。
セキュアなシステムにはハードウェアへの配慮が必要
ハードウェアやファームウェアを標的とする攻撃は、他の種類の攻撃とは異なる固有のリスクをもたらします。組織がこの問題に強い懸念を抱いている理由の一端は、ここにあります。
ハードウェアおよびファームウェアを標的とする攻撃が悪意のある攻撃者にとって魅力的である理由は、次のとおりです。
- 検出されにくいこと。ファームウェアはバックグラウンドで動作し、ソフトウェアから認識できないことが少なくありません。不適切な変更によってシステムが使用不能になる可能性があるため、最新のシステムではBIOSファームウェアへのアクセスさえ推奨されていません。
- 高い持続性。いったん定着すると、感染したプラットフォームからマルウェアを除去することは困難です。オペレーティングシステムは比較的容易に再インストールできますが、ファームウェアを元の状態に復元するのははるかに困難です。
- 高い権限。ハードウェアまたはファームウェアで実行されるコードは、ハードウェアレベルで直接アクセスできます。このレベルの権限を持つマルウェアは、システム全体を監視し、さらには制御することも可能です。
総合的に見れば、自社のハードウェアを自ら管理する企業には明確な利点があります。たとえばF5は、システムの完全性を確保するため、設計、試作、加工、最終的な製造に至るまで、各工程を監督しています。このレベルの管理がなければ、ベンダーが自社システムを支えるハードウェアの保護について提供できる保証は、比較的限定的なものになります。
制御できないものを保護する難しさ
ここで、F5はSuper Microをはじめ、いかなるサーバーマザーボードOEMとも製造上の関係を有していないことを明記しておきます。(詳細については、最近の業界ニュースに関連するAskF5ナレッジベースの記事をご参照ください。)一方で、今回の件は、開発、製造、組み立てのあらゆる段階で、ハードウェア、ファームウェア、ソフトウェアの改ざんを防ぐための厳格なプロセスを運用できる企業の重要性を改めて認識するよい機会でもあります。いずれかの段階でハードウェアに依存する必要があるなら、ハードウェアに精通したベンダーを選ぶ方が合理的ではないでしょうか。
セキュリティにおけるハードウェアの問題を「他社の問題」として片付けようとするベンダーは、間違いなく見つかるでしょう。しかし、このアプローチでは不十分な場合が少なくありません。インフラストラクチャを支えるハードウェアについて確かな保証を求めるなら、資産を最終的に保護する責任を他社に押し付けるようなベンダーは避けるべきです。そこで本記事の以降では、お客さまのこうしたリスクを軽減するためにF5が行っている取り組みを説明したうえで、リスクへのエクスポージャーをベンダーが責任を持って抑えているか確認するための質問をご紹介します。要点だけをまとめると、インフラストラクチャのハードウェアがどこで、どのように設計、製造、テスト、組み立てられているか把握していない場合は、懸念すべき理由があるかもしれません。一方、F5では、そのプロセスがF5の監督下を離れることはありません。
F5が提供するもの:複雑な部分
F5はシアトルに本社を置き、ハードウェアの設計と開発はシアトル東方のスポケーンにある自社施設で行っています。このチームは、F5のハードウェア開発のあらゆる側面を統括しています。ADCプラットフォームであるBIG-IPを稼働させるための専用ハードウェアを開発したいという思いから生まれた体制により、ハードウェアのセキュリティに対する徹底したこだわり(良い意味で!)を設計・開発に組み込むことができます。
ここで、ハードウェアの設計・開発プロセスを簡単に確認しておきましょう。まず、CADソフトウェアで初期設計を行い、基板のベクター画像を生成します。この画像は、Gerberファイルと呼ばれる事実上の業界標準フォーマットに基づいています。このファイルから、プリント回路基板(PCB)を製造します。PCBは、回路配線とピン配置のみで構成されるベース基板です。次に、PCBに実際の部品(CPU、メモリ、IC、トランジスタなど)を実装し、プリント回路アセンブリ(PCA)を製造します。
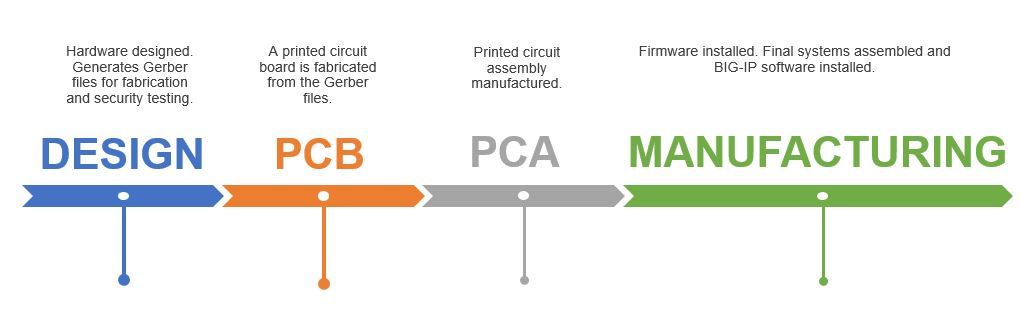
F5のプロセスには、サードパーティサプライヤーを介したサプライチェーンへの不正侵入からの保護に役立つ、製造後の検査も含まれます。AOI(自動光学検査)と、5DXまたはAXI(X線)検査を組み合わせて実施します。これらの検査は、製品設計に含まれない要素の特定をはじめ、品質やシステムの完全性に影響を及ぼすさまざまな問題を検出できるよう設計されています。
AOIとX線検査はいずれも自動化されたプロセスであり、製造後の基板のあるべき姿を極めて詳細に記述したGerberファイルを基に開始されます。F5の製造エンジニアは、最初のPCA(プリント回路アセンブリ)から、これらのテストサブシステムのセットアップと実装を監督し、継続的に改良しています。これにより、最終製品を比較・検証し、想定どおりに製造されていることを確認できます。
これらの保護対策に加え、ファームウェアやソフトウェアが不正に改ざんされる脅威への防御を強化するため、F5のハードウェアには改ざん検知と改ざん防止という2つの主要機能が組み込まれています。改ざん検知は、TPM(Trusted Platform Module)の搭載によって実現します。TPM(ISO/IEC 11889)は、暗号技術を使用してシステムの完全性を検証できる専用マイクロコントローラーです。改ざん防止では、F5ソフトウェアのアップデートと同様に、以降のファームウェアアップデートに暗号署名を付与し、インストール前に検証します。
また、F5のIT部門がテスト用サブシステムのすべてのハードウェアとネットワークを所有し、それらへのアクセスを管理している点も強調しておきます。
ベンダーへの質問
ネットワークとセキュリティの重要なコンポーネントについては、常に信頼とオープンなコミュニケーションが欠かせません。Super Microの報告内容をめぐっては現在も議論が続いていますが、そこで指摘されている種類の脅威は現実に存在し、十分な信憑性があります。サプライチェーン経由かどうかを問わず、あらゆる発生源からのハードウェアおよびファームウェア攻撃の可能性について、ベンダーへの確認を検討すべき質問をいくつかご紹介します。
- システムの設計に、サードパーティが開発したマザーボードを使用していますか?
- ハードウェアの設計・開発プロセスのうち、管理している部分があれば教えてください。
- ハードウェアに対して、どの程度のセキュリティテストをいつ実施していますか?
- ファームウェアとソフトウェアのアップデートを保護するために、どのような安全対策を講じていますか?
- 最後に、サプライチェーン全体を通じて、あらゆる発生源からの改ざんを防止・検知するために、どのような保護対策を講じていますか?
____
F5がお客さまの組織のアプリケーションセキュリティをどのように強化できるかについて、詳しくは以下をご覧ください。https://www.f5.com/solutions/application-security
著者について
関連するブログ記事

SOAS 2025:足並みの乱れが凡庸さを招く
AI導入における方針の不一致は、非効率を招きます。セキュリティ、自動化、導入の各戦略を整合させ、AIの可能性を最大限に引き出す方法をご紹介します。

WebAssemblyが重要な理由
WebAssembly(Wasm)は、あらゆるプラットフォームで高性能なアプリケーションを実現する、ポータブルで高速かつセキュアなバイナリ命令セットです。

インフラストラクチャは依然として格好の攻撃経路
クラウドコンピューティングでは、APIやドラッグ&ドロップ式の設定ツールを活用し、ネットワークやインフラストラクチャを敬遠する人がそれらを直接扱わずに済むようにすることで、インフラストラクチャへの対応を不要にすることが長年追求されてきました。しかし、インフラストラクチャを無視することも、攻撃の主要な標的であるという事実を見過ごすこともできません。
堅牢なデータアーキテクチャがもたらす戦略的メリット
適切に構築されたデータアーキテクチャがもたらす効果は、業務プロセスの改善にとどまりません。戦略的な業務効率の向上、より深いビジネスインサイトの獲得、隣接するビジネス機会への展開にもつながり、これらすべてをより俊敏に実行できるようになります。
デジタルワークフローにおける不正検知には、データだけでは不十分
2019年には、業界全体でクレジットカード詐欺の試みが約25万件確認されました。これは約2分に1件の割合です。今日、不正を検知するには、デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、手作業によるデータ処理をはるかに上回る速度で分析する能力が求められます。