Es gibt zahlreiche Studien über die Ungeduld von Verbrauchern. Wenn eine App schlecht funktioniert, wenden sie sich von ihr ab, löschen sie und beschweren sich lautstark in den sozialen Medien. Und für viele bedeutet „schlecht“, dass sie „mehr als ein paar Sekunden zum Reagieren braucht“.
Hier kommt generative KI ins Spiel, die erfahrungsgemäß und laut Benchmarks in der Regel deutlich länger als ein paar Sekunden für eine Antwort benötigt. Doch ähnlich wie bei unseren Textnachrichten mit Freunden und Familie wird uns, während Chatbots „nachdenken“, freundlicherweise ein animiertes „…“ angezeigt, um darauf hinzuweisen, dass eine Antwort folgt.
Aus irgendeinem Grund löst die Animation eine geradezu digitale Pawlowsche Reaktion aus, die uns bereitwillig warten lässt. Vielleicht liegt der Grund dafür in der Psychologie des Anthropomorphismus, die dazu führt, dass wir nicht menschlichen Wesen, denen eine menschenähnliche Persönlichkeit zugeschrieben wird, wohlwollender begegnen. Da wir die KI also zumindest als menschenähnlich wahrnehmen, bringen wir ihr dieselbe Nachsicht entgegen wie – nun ja – einem Menschen.
Was auch immer der Grund für unsere Bereitschaft sein mag, bei der heutigen KI-Nutzererfahrung zu warten, stellt sich die Frage, wie weit und wie lange diese Nachsicht reichen wird. Da immer mehr Anwendungen integriert, erweitert und mit KI-Funktionen ausgestattet werden, wird es immer wichtiger, die Fragen nach einer akzeptablen Leistung zu beantworten.
Wie viel Latenz ist bei einer KI-Nutzererfahrung akzeptabel? Spielt es eine Rolle, an welcher Stelle diese Latenz entsteht, oder ist sie nur dann akzeptabel, wenn wir wissen, dass generative KI im Spiel ist?
Dies ist ein wichtiger Bereich, den es zu untersuchen gilt, denn wir wissen, dass eines der Tabus der Anwendungssicherheit darin besteht, Latenz in den Prozess einzubringen. Obwohl eine gewisse Latenz unvermeidlich ist, um Inhalte auf bekannte Bedrohungen wie SQLi, Schadcode und Prompt-Injection zu prüfen und zu bewerten, lehnen Nutzer von Anwendungssicherheitsdiensten jede Lösung schnell ab, die zu Leistungseinbußen führt.
Als Beleg möchte ich Ihnen die Antworten auf eine Frage zu diesem Thema aus unserer Studie „State of Application Strategy 2022“ präsentieren. Demnach würden knapp 60 % der IT- und Unternehmensverantwortlichen Sicherheitskontrollen deaktivieren, wenn sie dadurch eine Leistungssteigerung zwischen 1 % und 50 % erzielen könnten.
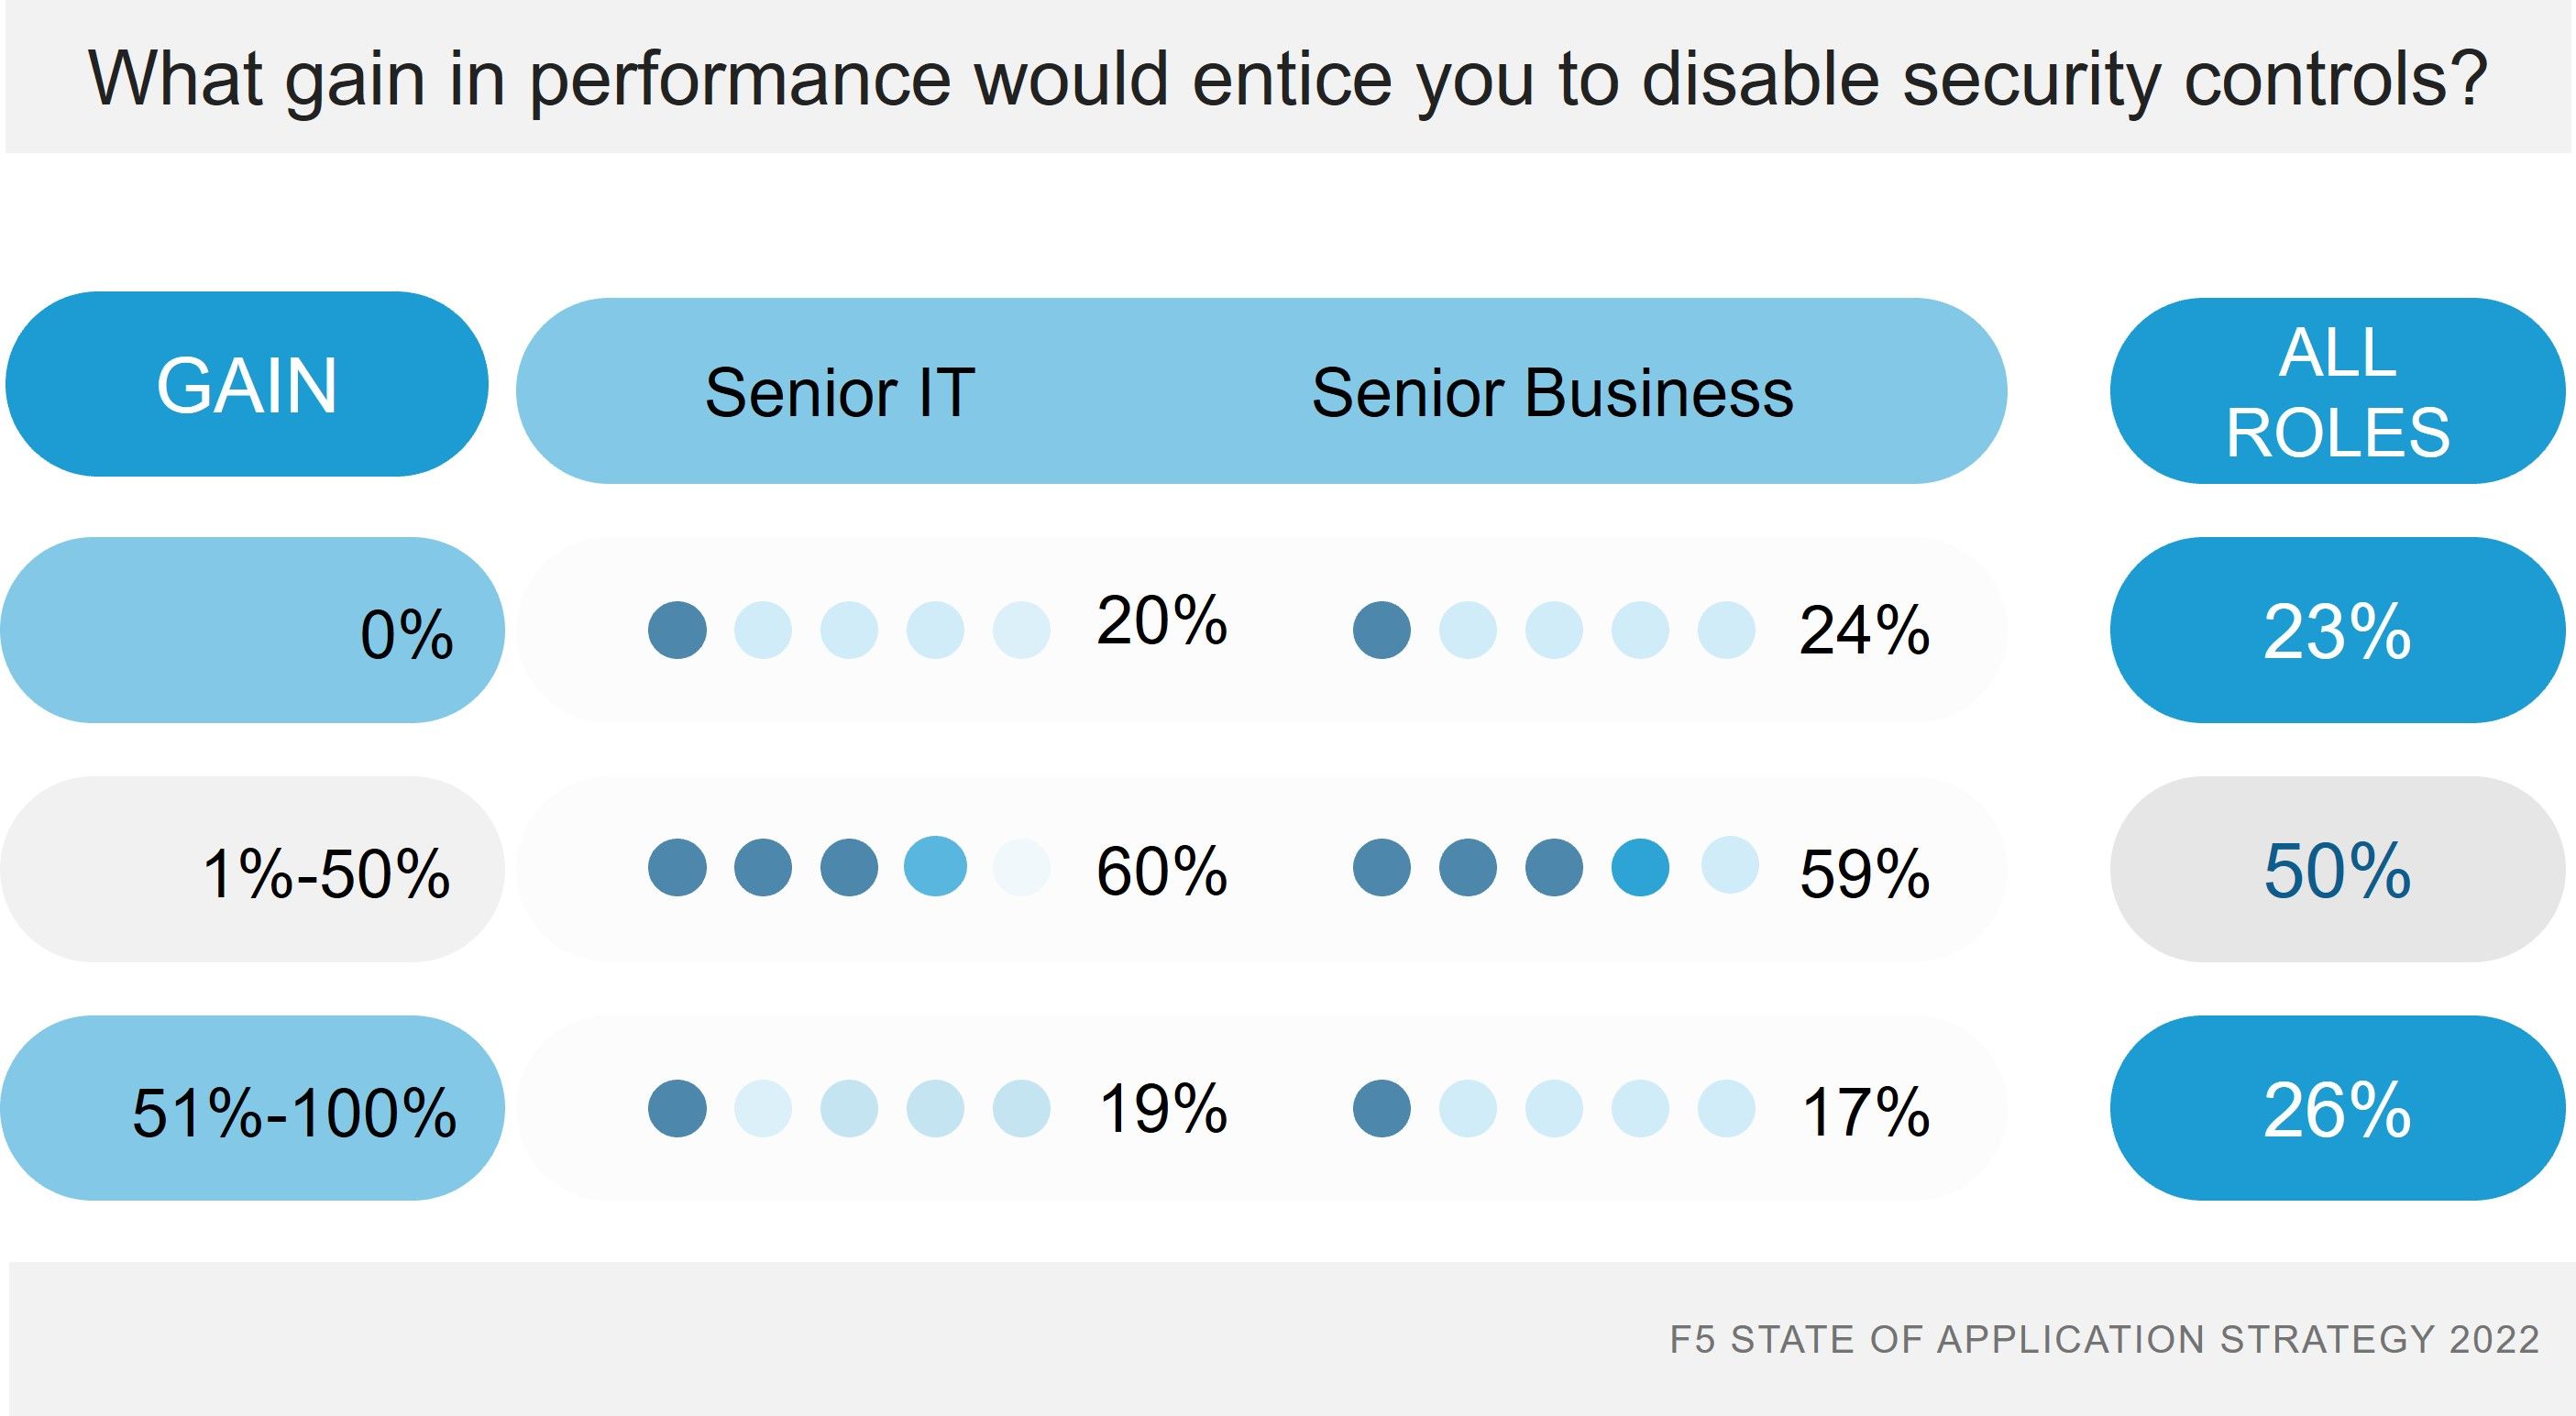
Natürlich ist die Performance wichtig, und Latenz gilt als etwas ausgesprochen Schlechtes™. Daher stellt sich die Frage, wie viel Latenz für die Nutzererfahrung mit KI akzeptabel ist. Gilt die alte Vorgabe „Die Antwortzeit muss unter X Sekunden liegen“ noch? Oder verschiebt KI diese Grenze für alle Apps nach oben – oder nur für solche, die offensichtlich KI nutzen?
Und wenn unsere Geduld nur eine anfängliche Reaktion ist, die zum Teil auf die Neuartigkeit generativer KI zurückzuführen ist – was tun wir dann, wenn der Reiz des Neuen nachlässt?
Wenn die Inferenz – wie es derzeit der Trend ist – schneller wird, erübrigt sich die Frage vielleicht. Falls nicht, müssen dann die Komponenten und Dienste, die KI bereitstellen, absichern und unterstützen, noch schneller sein, um die langsame Inferenz auszugleichen?
So schnell entwickelt sich die Branche. Wir haben Fragen, die weitere Fragen aufwerfen, und noch bevor wir Antworten haben, entstehen neue Fragen. Der Rückstau unbeantworteter Fragen erinnert an die Flut von Störungstickets in einem Unternehmen, in dem jemand einen zentralen Switch vom Netz genommen hat und anschließend die gesamte IT-Abteilung Feierabend gemacht hat.
Wir wissen, dass sich die Anwendungsbereitstellung und die Sicherheit durch KI verändern werden. Das betrifft sowohl die Anforderungen derjenigen, die KI zur Optimierung von Kunden- und Unternehmensprozessen einsetzen möchten, als auch diejenigen, die entsprechende Lösungen für sie entwickeln. Für die naheliegenden Lösungen – KI-Gateways, Datensicherheit und Schutzmaßnahmen gegen herkömmliche Angriffe wie DDoS – lassen sich leicht Antworten finden, und wir arbeiten bereits daran. Die langfristigen Auswirkungen zu verstehen, ist jedoch eine weitaus schwierigere Aufgabe, insbesondere im Hinblick auf die Performance.
Denn die andere Realität ist, dass wir mit Hardware nur bis zu einem gewissen Punkt kommen werden, bevor wir an physikalische Grenzen stoßen. Dann wird es an der übrigen Branche liegen, herauszufinden, wie sich die Leistung dessen verbessern lässt, was mit Sicherheit zu einer kritischen Komponente jedes Unternehmens werden wird.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.