Als Leser des NGINX-Blogs haben Sie wahrscheinlich bereits mitbekommen, dass NGINX Open Source ziemlich beliebt ist. Das liegt aber nicht nur daran, dass es kostenlos ist (obwohl das natürlich auch schön ist!) – NGINX Open Source ist so beliebt, weil es als stabil, schlank und als Schweizer Taschenmesser™ für Entwickler bekannt ist.
Ganz gleich, ob Sie einen Webserver, Reverse-Proxy, ein API-Gateway, einen Ingress-Controller oder einen Cache benötigen – NGINX (das so schlank ist, dass es von einer Diskette installiert werden kann) ist für Sie da. Doch laut den Nutzern von NGINX Open Source fehlt eine Sache: Enterprise-Support. Daher freuen wir uns, genau diesen (und mehr) mit dem neuen Open Source Subscription anbieten zu können!
Was ist das Open-Source-Abonnement?
Das Open-Source-Abonnement ist ein neues Paket, das Folgendes umfasst:
- Enterprise-Support: Profitieren Sie von einem vertrauenswürdigen Berater und erfüllen Sie regulatorische Anforderungen
- Enterprise-Funktionen: Decken Sie ein breites Spektrum an Anwendungsfällen für Traffic-Management und Identitätsverwaltung ab
- Flottenmanagement: Reduzieren Sie Risiken und Komplexität durch eine vereinfachte Verwaltung von NGINX
Enterprise-Support für NGINX Open Source
NGINX Open Source ist für seine Zuverlässigkeit bekannt und wird von der Community hervorragend unterstützt, doch manchmal ist mehr erforderlich. Mit dem Open Source-Abonnement ergänzt F5 NGINX Open Source um Enterprise-Support, darunter:
- SLA-Optionen für Geschäftszeiten oder rund um die Uhr
- Sicherheitspatches und Fehlerbehebungen
- Sicherheitsbenachrichtigungen
- Fehlersuche und Fehlerbehebung
- Klärung von Unstimmigkeiten in der Dokumentation
Sehen wir uns nun einige der Vorteile eines Enterprise-Supports genauer an.
Zeitnahe Patches und Fehlerbehebungen
Eine häufige Schwachstelle bei jeder Open-Source-Software (OSS) besteht darin, dass die Behebung von Common Vulnerabilities and Exposures (CVEs) und Fehlern viel Zeit in Anspruch nehmen kann. Tatsächlich haben wir erlebt, dass es bei Forks von NGINX Open Source Wochen oder sogar Monate dauerte, bis Patches bereitgestellt wurden. Beispielsweise haben wir am 19. Oktober 2022 Fehlerbehebungen angekündigt für CVE-2022-41741 und CVE-2022-41742, doch die entsprechenden Patches für Ubuntu und Debian wurden erst am 15. November 2022 bereitgestellt.
Als Kunde des Open Source-Abonnements erhalten Sie sofortigen Zugriff auf Patches und Fehlerbehebungen, proaktive Benachrichtigungen über CVEs und weitere Leistungen, darunter:
- Sicherheitspatches in den neuesten Mainline- und Stable-Releases
- Behebung kritischer Fehler in der neuesten Mainline-Version
- Behebung nicht kritischer Fehler in der neuesten oder einer zukünftigen Mainline-Version
Einhaltung gesetzlicher Vorschriften
Immer mehr Unternehmen und Regierungen sind über Probleme in der Software-Lieferkette besorgt. Viele von ihnen erstellen daher eine Software-Stückliste (SBOM). Mit zunehmender Reife des SBOM-Konzepts beginnen Regulierungsbehörden zu verlangen, dass Patches „in einem angemessen begründeten regelmäßigen Zyklus“ bereitgestellt werden und schwerwiegende Schwachstellen, die außerhalb des regulären Patch-Zyklus entdeckt werden, zeitnah behoben werden.
Mit dem Open Source-Abonnement können Sie sicherstellen, dass Ihre NGINX Open Source-Instanzen die Anforderungen Ihrer Organisation an OSS-Software erfüllen, indem Sie die gebotene Sorgfalt, Rückverfolgbarkeit und Einhaltung relevanter Vorschriften nachweisen, insbesondere im Hinblick auf Sicherheitsaspekte.
Vertraulichkeit
Um guten Support zu erhalten, müssen Konfigurationsdateien geteilt werden. Wenn Sie Konfigurationen jedoch mit einem Mitglied der Community oder in Foren teilen, setzen Sie Ihr Unternehmen Sicherheitslücken (oder sogar Sicherheitsverletzungen) aus. Schon ein einziges einfaches, auf Stack Overflow geteiltes Stück NGINX-Code könnte böswilligen Akteuren Hinweise darauf geben, wie sie Ihre Anwendungen oder Architektur ausnutzen können.
Das Open-Source-Abonnement gewährt Ihnen direkten Zugang zum Sicherheitsexpertenteam von F5, sodass Sie sicher sein können, dass Ihre Konfigurationen vertraulich bleiben. Weitere Informationen finden Sie in der Supportrichtlinie für NGINX Open Source.
Hinweis: Das Open-Source-Abonnement umfasst Support für Linux-Pakete der Stable- und Mainline-Versionen von NGINX Open Source, die direkt von NGINX bezogen wurden. Wir prüfen derzeit, wie wir möglicherweise auch Pakete unterstützen können, die von anderen Anbietern angepasst und vertrieben werden. Teilen Sie uns daher in den Kommentaren mit, welche Distributionen für Sie wichtig sind!
Enterprise-Funktionen durch automatischen Zugriff auf NGINX Plus
Mit dem Open Source-Abonnement erhalten Sie ohne zusätzliche Kosten Zugriff auf NGINX Plus. Mit dem Abonnement können Sie je nach Ihren geschäftlichen Anforderungen entscheiden, wann Sie NGINX Open Source oder NGINX Plus einsetzen.
NGINX Open Source eignet sich hervorragend für viele Anwendungsfälle bei der Anwendungsbereitstellung und zeichnet sich insbesondere durch die Bereitstellung von Webinhalten, das Caching von Inhalten und ein grundlegendes Traffic-Management aus. Sie können NGINX Open Source zwar für weitere Anwendungsfälle erweitern, dies kann jedoch zu Stabilitätsproblemen und Latenzen führen. Beispielsweise werden häufig Lua-Skripte verwendet, um Änderungen an Endpunkten zu erkennen. Dabei wählt der Lua-Handler den Upstream-Dienst aus, an den Anfragen weitergeleitet werden, sodass die NGINX-Konfiguration nicht neu geladen werden muss. Lua muss jedoch kontinuierlich auf Änderungen prüfen und verbraucht dadurch Ressourcen, was wiederum die Verarbeitungszeit eingehender Anfragen verlängert. Dies kann nicht nur zu Zeitüberschreitungen führen, sondern erhöht auch die Komplexität und die Ressourcenkosten.
NGINX Plus eignet sich für anspruchsvolle Anwendungsfälle und bietet sofort einsatzbereite Funktionen für Lastverteilung, API-Gateways, Ingress-Controller und mehr. Viele Kunden entscheiden sich bei geschäftskritischen Anwendungen und APIs mit strengen Anforderungen an Betriebszeit, Verfügbarkeit, Sicherheit und Identitätsmanagement für NGINX Plus.
Betriebszeit und Verfügbarkeit auch bei hoher Skalierung gewährleisten
Betriebszeit und Verfügbarkeit sind für geschäftskritische Anwendungen und APIs von entscheidender Bedeutung, da sich Probleme, die bei der Skalierung auftreten, unmittelbar auf Ihre internen und externen Kunden auswirken.
Sie können NGINX Plus für Folgendes verwenden:
- Reduzieren Sie Latenzen und Ausfälle durch Sitzungspersistenz, Hochverfügbarkeit, und aktive Zustandsprüfungen
- Konfigurationen ohne Neuladen aktualisieren – mit dynamischer Neukonfiguration
- Beheben Sie Probleme ganz einfach mithilfe von Echtzeit-Monitoring, nativer OpenTelemetry-Unterstützung und über hundert zusätzlichen Metriken, die sich in Ihre bevorzugten Monitoring-Tools exportieren lassen
- Implementieren Sie API-Gateway-Anwendungsfälle wie beispielsweise Ratenbegrenzung
Sicherheit und Identitätsmanagement verbessern
Indem Sie nichtfunktionale Anforderungen in Ihre Traffic-Management-Strategie integrieren, können Sie Ihre Anwendungen von diesen Anforderungen entlasten. Dies reduziert Fehler und gibt Entwicklern mehr Zeit, sich auf die Kernanforderungen zu konzentrieren.
Mit NGINX Plus können Sie die Sicherheit wie folgt erhöhen:
- Verwendung von JWT-Authentifizierung, OpenID Connect (OIDC), und SAML, um Authentifizierung und Autorisierung am Load Balancer, API-Gateway oder Ingress-Controller zu zentralisieren
- Durchsetzung einer Ende-zu-Ende-Verschlüsselung und Zertifikatsverwaltung durch SSL/TLS-Offloading und SSL-Terminierung
- Aktivieren von FIPS 140-2 für die Verarbeitung des gesamten SSL/TLS- und HTTP/2-Datenverkehrs
- Umsetzung der Best Practices gemäß PCI DSS zum Schutz der Kreditkartennummern und anderer personenbezogener Daten von Verbrauchern
- Hinzufügen von NGINX App Protect für eine Layer-7-WAF und Schutz vor Denial-of-Service-Angriffen (DoS)
Flottenmanagement mit Instance Manager
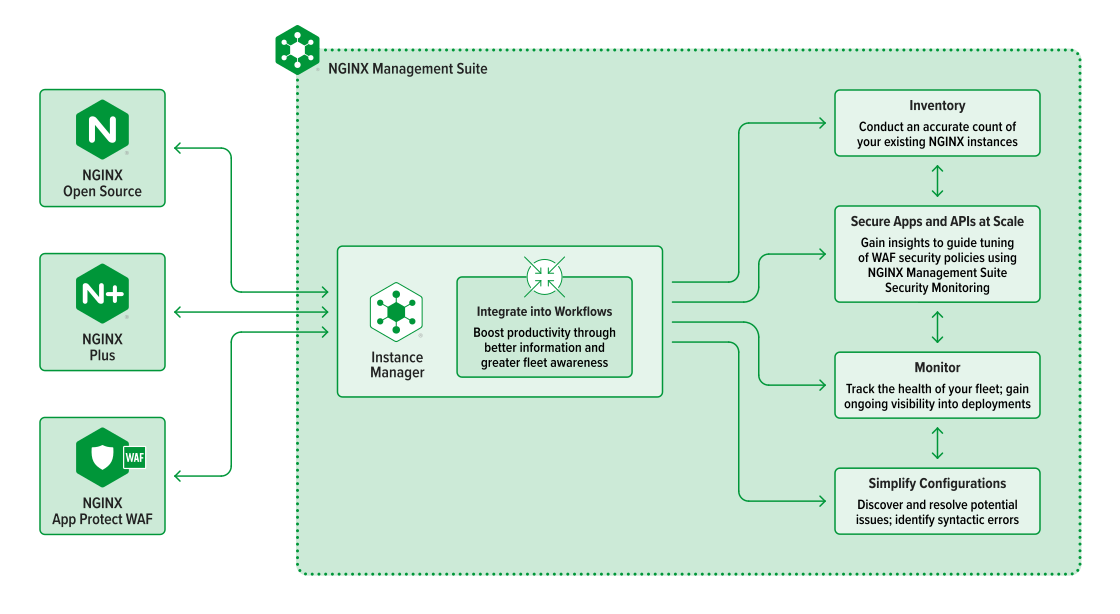
Die Verwaltung einer großen NGINX-Flotte kann schwierig sein. Mit NGINX Open Source verfügt Ihr Unternehmen möglicherweise über Hunderte (vielleicht sogar Tausende!) Instanzen, was zu erheblicher Komplexität und Risiken im Zusammenhang mit CVEs, Konfigurationsproblemen und abgelaufenen Zertifikaten führen kann. Deshalb umfasst das Open-Source-Abonnement den NGINX Management Suite Instance Manager, mit dem Sie alle Ihre Instanzen von NGINX Open Source, NGINX Plus und NGINX App Protect WAF zentral erfassen können, sodass Sie Ihre NGINX-Flotte mühelos konfigurieren, absichern und überwachen können.
Ihre NGINX-Landschaft verstehen
Mit Instance Manager können Sie die genaue Anzahl Ihrer Instanzen in jeder Umgebung ermitteln, einschließlich Kubernetes. Mit Instance Manager können Sie:
- Instanzen inventarisieren und Softwareversionen mit potenziellen CVE-Sicherheitslücken ermitteln
- Informieren Sie sich über Konfigurationsprobleme und beheben Sie sie mit einem integrierten Editor, der Empfehlungen zu bewährten Vorgehensweisen nutzt
- Visualisieren Sie Erkenntnisse zum Schutz, analysieren Sie potenzielle Bedrohungen und identifizieren Sie Möglichkeiten zur Optimierung Ihrer WAF-Richtlinien mit Security Monitoring
Zertifikate verwalten
Abgelaufene Zertifikate sind inzwischen eine häufige Ursache für Sicherheitsverletzungen. Verwenden Sie Instance Manager, um eine sichere Kommunikation zwischen NGINX-Instanzen und ihren Clients zu gewährleisten. Mit Instance Manager können Sie SSL/TLS-Zertifikate auf all Ihren Instanzen überwachen, verwalten und bereitstellen (einschließlich der Ermittlung und Aktualisierung bald ablaufender Zertifikate) und die Verschlüsselungsschlüssel regelmäßig austauschen (oder immer dann, wenn ein Schlüssel kompromittiert wurde).
Transparenz vereinfachen
Die Datenmenge, die Sie von NGINX-Instanzen erhalten können, kann überwältigend sein. Damit Sie diese Daten und Ihre Drittanbieter-Tools optimal nutzen können, stellt Instance Manager Ereignis- und Metrikdaten bereit, mit denen Sie wertvolle NGINX-Metriken erfassen und anschließend über eine API an gängige Tools für Monitoring, Transparenz und Warnmeldungen weiterleiten können. Darüber hinaus erhalten Sie einzigartige, kuratierte Einblicke in den Schutz Ihrer Anwendungen und APIs, beispielsweise wenn NGINX App Protect hinzugefügt wird.
Erste Schritte mit dem Open-Source-Abonnement
Wenn Sie mit dem neuen Open-Source-Abonnement loslegen möchten, kontaktieren Sie uns noch heute, um Ihre Anwendungsfälle zu besprechen.
Erfahren Sie mehr über die Anwendungsfälle, die Sie mit NGINX Plus umsetzen können:
- Vergleichen Sie die Funktionen von NGINX Open Source und NGINX Plus
- Aktive oder passive Zustandsprüfungen: Welche sind die richtigen für Sie?
- So visualisieren Sie NGINX Plus mit Prometheus und Grafana
- NGINX als API-Gateway bereitstellen
- API-Clients mit JWT und NGINX Plus authentifizieren
- FIPS-Konformität mit NGINX Plus erreichen
Weitere Informationen zum NGINX Management Suite Instance Manager:
- So scannen Sie Ihre Umgebung nach NGINX-Instanzen
- NGINX-Konfigurationen im großen Maßstab mit Instance Manager verwalten
- Warum die Verwaltung von WAFs in großem Maßstab eine zentrale Übersicht und Konfigurationsverwaltung erfordert
Über den Autor
Ähnliche Blogbeiträge

Die Zukunft von NGINX: Zurück zu unseren Open-Source-Wurzeln
Beim NGINX Sprint 2022 besinnen wir uns auf unsere Open-Source-Wurzeln. Erfahren Sie mehr über die Initiativen, die wir im kommenden Jahr verfolgen, und teilen Sie uns mit, was Sie sich wünschen.

Ein Leitfaden zur Auswahl eines Ingress-Controllers, Teil 1: Ermitteln Sie Ihre Anforderungen
Ein Ingress-Controller kann eines der leistungsstärksten Tools in Ihrem Kubernetes-Stack sein. Erfahren Sie, wie Sie Ihre Ingress-Anforderungen ermitteln, um die beste Option auszuwählen.
Bereitstellung des NGINX Ingress Controllers auf Amazon EKS: So haben wir getestet
Wir haben kürzlich den Lösungsleitfaden zum NGINX Ingress Controller um Empfehlungen zur Dimensionierung für Amazon Elastic Kubernetes Service (EKS) ergänzt. In diesem Blogbeitrag erläutern wir, wie wir diese Empfehlungen erarbeitet haben, und stellen Ihnen alle Informationen zur Verfügung, die Sie benötigen, um selbst ähnliche Tests durchzuführen.

Protokollierung des Datenverkehrs zwischen NGINX und Upstream-Servern bei CDN77
Bei der Fehlersuche bei Datenverkehrsproblemen zwischen NGINX und Upstream-Servern konnte CDN77 die benötigten Daten nur aus dem Fehlerprotokoll mit aktivierter Debug-Ausgabe beziehen, was die Leistung beeinträchtigt und riesige Dateien erzeugt. Daher entwickelte das Team ein neues benutzerdefiniertes Modul, das ausschließlich die benötigten Daten protokolliert.
Ankündigung von NGINX Plus R16
NGINX Plus R16 ist eine einheitliche, elastische Ingress- und Egress-Schicht für Anwendungen, die die Funktionen eines Load Balancers, API-Gateways und einer WAF vereint und neue Features wie clusterfähige Ratenbegrenzung, Schlüssel-Wert-Speicher, „Random with Two Choices“, verbessertes UDP-Load-Balancing und vieles mehr bietet.
5 Gründe für den Umstieg auf softwarebasiertes Load Balancing
Entdecken Sie fünf Gründe für den Wechsel zu einem softwarebasierten Load Balancer wie NGINX Plus, darunter Kosteneinsparungen, die Einführung von DevOps und eine einheitliche Lösung für alle Umgebungen.