Die Entwicklung einer effizienten und sicheren Architektur für Anwendungsbereitstellungsdienste ist entscheidend, um eine nahtlose Benutzererfahrung für moderne, verteilte Anwendungen in der Public Cloud zu gewährleisten. Unter den zahlreichen Komponenten der cloudnativen Anwendungsbereitstellung spielt der Application Delivery Controller as a Service (ADCaaS) eine zentrale Rolle bei der Lastverteilung, Verfügbarkeit, Beobachtbarkeit, Datenverkehrsoptimierung, dem Anwendungsschutz und der Infrastrukturautomatisierung.
Die von Public-Cloud-Anbietern bereitgestellten standardmäßigen ADCaaS-Tools können zwar ein guter Ausgangspunkt sein, erfüllen jedoch möglicherweise nicht immer erweiterte oder sehr spezifische Anforderungen an Anpassbarkeit und Programmierbarkeit, Skalierbarkeit oder Transparenz in Ihrer Anwendungsbereitstellungsumgebung. Dieser Artikel empfiehlt einen Ansatz zur Bewertung und Auswahl des passenden ADCaaS für Ihre in Microsoft Azure ausgeführten Anwendungen – von der Nutzung der Standardtools bis hin zur Prüfung cloudnativer Servicealternativen von Drittanbietern.
Bei der Auswahl eines ADCaaS für Azure müssen Unternehmen Faktoren wie Benutzerfreundlichkeit, Skalierbarkeit, Anpassbarkeit und Beobachtbarkeit abwägen. Die richtige Wahl hängt häufig von der Größe Ihrer Umgebung, der Komplexität der Anforderungen an die Anwendungsbereitstellung und den betrieblichen Prioritäten ab.
Wann die standardmäßigen ADCaaS-Tools verwendet werden sollten
Die von Ihrem Public-Cloud-Anbieter bereitgestellten standardmäßigen ADCaaS-Tools – beispielsweise Azure Load Balancer und Azure Application Gateway in der Microsoft Azure Cloud – bieten die einfachste und unkomplizierteste Bereitstellungsoption. Diese Tools sind eng in das Cloud-Ökosystem integriert und decken mit minimalem Konfigurationsaufwand viele allgemeine Anwendungsfälle für die Anwendungsbereitstellung ab.
- Benutzerfreundlichkeit: Standardmäßige ADCaaS-Tools lassen sich in Ihrer Public-Cloud-Umgebung einfach bereitstellen, betreiben und verwalten.
- Einheitliche Verwaltung: Als Teil des Ökosystems des Cloud-Anbieters bieten diese Tools einheitliche Verwaltungsoberflächen und Dashboards für die gesamte Public-Cloud-Plattform.
- Standardfunktionen: Grundlegende Lastverteilung, Bedrohungsschutz und die Integration mit anderen nativen Infrastructure-as-a-Service-Diensten (IaaS) decken zentrale Anforderungen standardmäßig ab.
Standardmäßige ADCaaS-Tools eignen sich ideal für kleinere bis mittelgroße, eher statische Bereitstellungen, bei denen die Standardfunktionen ausreichen und weder umfassendere Anpassungen noch erweiterte Funktionen für die Anwendungs- und API-Konnektivität erforderlich sind.
Wann ein nativer Cloud-ADCaaS-Dienst eines Drittanbieters eingesetzt werden sollte
Wenn der standardmäßige ADCaaS nicht ausreicht – sei es aufgrund fehlender erweiterter Anpassungsmöglichkeiten, eingeschränkter Skalierbarkeit oder unzureichender Transparenz –, sind native Cloud-ADCaaS-Lösungen von Drittanbietern aus Cloud-Marktplätzen die nächste praktikable Option. Ein Beispiel hierfür ist F5 NGINXaaS for Azure, das für eine höhere Leistung, Verfügbarkeit, Sicherheit und Transparenz in großem Maßstab konzipiert ist und so die Benutzererfahrung insgesamt verbessert, ohne zusätzliche Komplexität und zusätzlichen Betriebsaufwand zu verursachen.
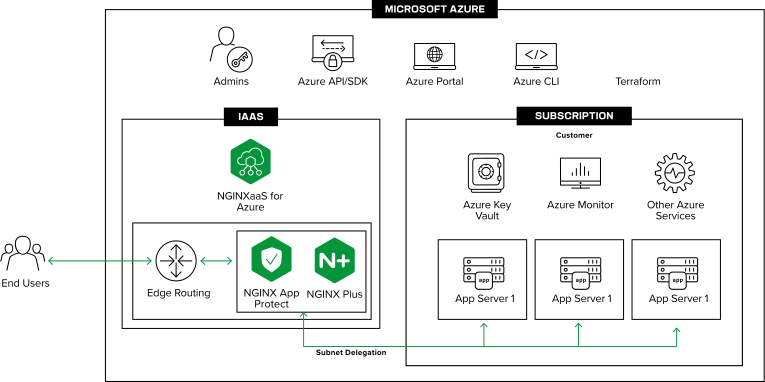
F5 NGINXaaS for Azure bietet verbesserte Performance, Verfügbarkeit, Sicherheit und Transparenz in großem Maßstab und optimiert so die allgemeine Benutzererfahrung, ohne zusätzliche Komplexität und zusätzlichen Betriebsaufwand zu verursachen.
Berücksichtigen Sie bei der Bewertung eines ADCaaS-Drittanbieters in Azure die folgenden Funktionen:
- Lastausgleichsalgorithmen: Die fortschrittlichsten ADCaaS-Tools unterstützen eine intelligente, lastabhängige Verteilung des Datenverkehrs, beispielsweise nach dem Least-Time-Verfahren wie bei F5 NGINXaaS for Azure, um schnellstmögliche Reaktionszeiten der Anwendung und eine optimierte Ressourcennutzung zu gewährleisten.
- Neukonfigurationen ohne Ausfallzeiten: Die elastische, dynamische automatische Skalierung von Backend-Diensten kann zu Verbindungszeitüberschreitungen und Fehlern führen, wenn ADCaaS Topologieänderungen nicht unterbrechungsfrei verarbeiten kann. Dank der Unterstützung dynamischer Konfigurationsaktualisierungen gewährleistet F5 NGINXaaS for Azure auch bei Lastspitzen eine reibungslose und konsistente Benutzererfahrung ohne Unterbrechungen des Datenverkehrs.
- Observability: Die Standardtools bieten in vielen Fällen ausreichende Einblicke in den Zustand und die Leistung von Anwendungen. Manchmal sind jedoch detaillierte Echtzeiteinblicke erforderlich, um Probleme schnell zu erkennen und zu beheben – idealerweise noch bevor sie sich auf Ihre Kunden auswirken. F5 NGINXaaS for Azure bietet beispielsweise Überwachungs- und Berichtsfunktionen für mehr als 200 granulare Echtzeitmetriken, die eine schnellere Fehlerbehebung und bessere Einblicke in den Zustand und die Leistung von Anwendungen ermöglichen.
- Anpassbarkeit und Programmierbarkeit: Ein entscheidender Aspekt eines fortschrittlichen ADCaaS besteht darin, durch flexible Konfigurationsmöglichkeiten und vollständig programmierbare Datenebenen individuelle Szenarien und Anwendungsfälle zu ermöglichen. F5 NGINXaaS for Azure trägt dazu bei, dieses Ziel zu erreichen, indem es eine umfassendere Kontrolle über die Konfiguration der Datenebene und integriertes NGINX JavaScript bietet. Dies ermöglicht nahezu unbegrenzte Flexibilität bei der Implementierung hochgradig individueller Funktionen, die auf die spezifischen Bedürfnisse und Anforderungen eines Unternehmens zugeschnitten sind.
- Integrierte Funktionalität: Die Möglichkeit, sowohl einen Layer-4- als auch einen Layer-7-Load-Balancer in einem einzigen Tool zu implementieren, ergänzt durch den integrierten erweiterten Anwendungs- und API-Schutz, trägt dazu bei, die Komplexität und die Vielzahl an Tools zu reduzieren. Die integrierte Layer-4- und Layer-7-Funktionalität von F5 NGINXaaS for Azure in Kombination mit dem branchenführenden Web Application Firewall-Schutz von F5 trägt zur Konsolidierung der Technologie bei und optimiert die Betriebskosten. Darüber hinaus gewährleistet die enge Integration mit zentralen Azure-Diensten wie Azure Entra, Azure Key Vault und Azure Monitor eine reibungslose und konsistente Anwendungsbereitstellung in der gesamten Azure-Umgebung.
F5 NGINXaaS for Azure ist über den Cloud Marketplace erhältlich und eignet sich besonders für Bereitstellungsszenarien, die eine höhere Leistung, Skalierbarkeit und Transparenz erfordern, ohne dass die Verwaltung zusätzlicher Infrastruktur die Komplexität erhöht. Die Lösung eignet sich für dynamische Umgebungen mittlerer bis großer Größenordnung, in denen zahlreiche cloudnative, verteilte Anwendungen gehostet werden.
Abschließende Gedanken
Für Plattform- und Cloud-Architekten erfordert die Auswahl des richtigen ADCaaS eine ausgewogene Abwägung von Benutzerfreundlichkeit, Flexibilität, Skalierbarkeit und betrieblicher Komplexität. Beginnen Sie mit den von der Azure-Cloud-Plattform bereitgestellten Standardtools, um eine einfache und schnellere Bereitstellung zu ermöglichen. Wenn erweiterte Funktionen, eine bessere Skalierbarkeit oder eine verbesserte Transparenz erforderlich sind, sollten Sie native ADCaaS-Lösungen von Drittanbietern aus dem Marketplace in Betracht ziehen, beispielsweise F5 NGINXaaS for Azure.
Wenn „As-a-Service“-Lösungen Ihre Anforderungen nicht erfüllen können, bieten in VMs oder Containern bereitstellbare ADCs mehr Kontrolle, allerdings auf Kosten eines höheren Betriebsaufwands. Sie eignen sich besonders gut für komplexe Multi-Cloud-Architekturen, bei denen Konsistenz und eine zentrale Verwaltung über mehrere Umgebungen hinweg entscheidende Anforderungen sind.
Die Entscheidung hängt letztlich von den Prioritäten und Kapazitäten Ihres Teams ab. Unabhängig davon, ob Einfachheit oder Kontrolle im Vordergrund steht, kann die richtige ADCaaS-Lösung Architekten dabei unterstützen, robuste, leistungsstarke und zukunftssichere Plattformen für die Anwendungsbereitstellung zu entwickeln.
Um mit der Entwicklung moderner, resilienter Architekturen für die Bereitstellung von Cloud-Anwendungen zu beginnen, entdecken Sie F5 NGINXaaS for Azure im Azure Marketplace.
Über die Autoren
Ähnliche Blogbeiträge

Die Zukunft von NGINX: Zurück zu unseren Open-Source-Wurzeln
Beim NGINX Sprint 2022 besinnen wir uns auf unsere Open-Source-Wurzeln. Erfahren Sie mehr über die Initiativen, die wir im kommenden Jahr verfolgen, und teilen Sie uns mit, was Sie sich wünschen.

Ein Leitfaden zur Auswahl eines Ingress-Controllers, Teil 1: Ermitteln Sie Ihre Anforderungen
Ein Ingress-Controller kann eines der leistungsstärksten Tools in Ihrem Kubernetes-Stack sein. Erfahren Sie, wie Sie Ihre Ingress-Anforderungen ermitteln, um die beste Option auszuwählen.
Bereitstellung des NGINX Ingress Controllers auf Amazon EKS: So haben wir getestet
Wir haben kürzlich den Lösungsleitfaden zum NGINX Ingress Controller um Empfehlungen zur Dimensionierung für Amazon Elastic Kubernetes Service (EKS) ergänzt. In diesem Blogbeitrag erläutern wir, wie wir diese Empfehlungen erarbeitet haben, und stellen Ihnen alle Informationen zur Verfügung, die Sie benötigen, um selbst ähnliche Tests durchzuführen.

Protokollierung des Datenverkehrs zwischen NGINX und Upstream-Servern bei CDN77
Bei der Fehlersuche bei Datenverkehrsproblemen zwischen NGINX und Upstream-Servern konnte CDN77 die benötigten Daten nur aus dem Fehlerprotokoll mit aktivierter Debug-Ausgabe beziehen, was die Leistung beeinträchtigt und riesige Dateien erzeugt. Daher entwickelte das Team ein neues benutzerdefiniertes Modul, das ausschließlich die benötigten Daten protokolliert.
Ankündigung von NGINX Plus R16
NGINX Plus R16 ist eine einheitliche, elastische Ingress- und Egress-Schicht für Anwendungen, die die Funktionen eines Load Balancers, API-Gateways und einer WAF vereint und neue Features wie clusterfähige Ratenbegrenzung, Schlüssel-Wert-Speicher, „Random with Two Choices“, verbessertes UDP-Load-Balancing und vieles mehr bietet.
5 Gründe für den Umstieg auf softwarebasiertes Load Balancing
Entdecken Sie fünf Gründe für den Wechsel zu einem softwarebasierten Load Balancer wie NGINX Plus, darunter Kosteneinsparungen, die Einführung von DevOps und eine einheitliche Lösung für alle Umgebungen.