Wir haben bereits mehrere Blogbeiträge über die Kluft zwischen Bereitstellung (App-Entwicklung) und Inbetriebnahme (Produktion) veröffentlicht, angestoßen durch unsere kürzliche Übernahme von NGINX. In einem davon wurde kurz ein Konzept angesprochen, mit dem wir uns heute näher befassen werden: betriebliche Einfachheit.
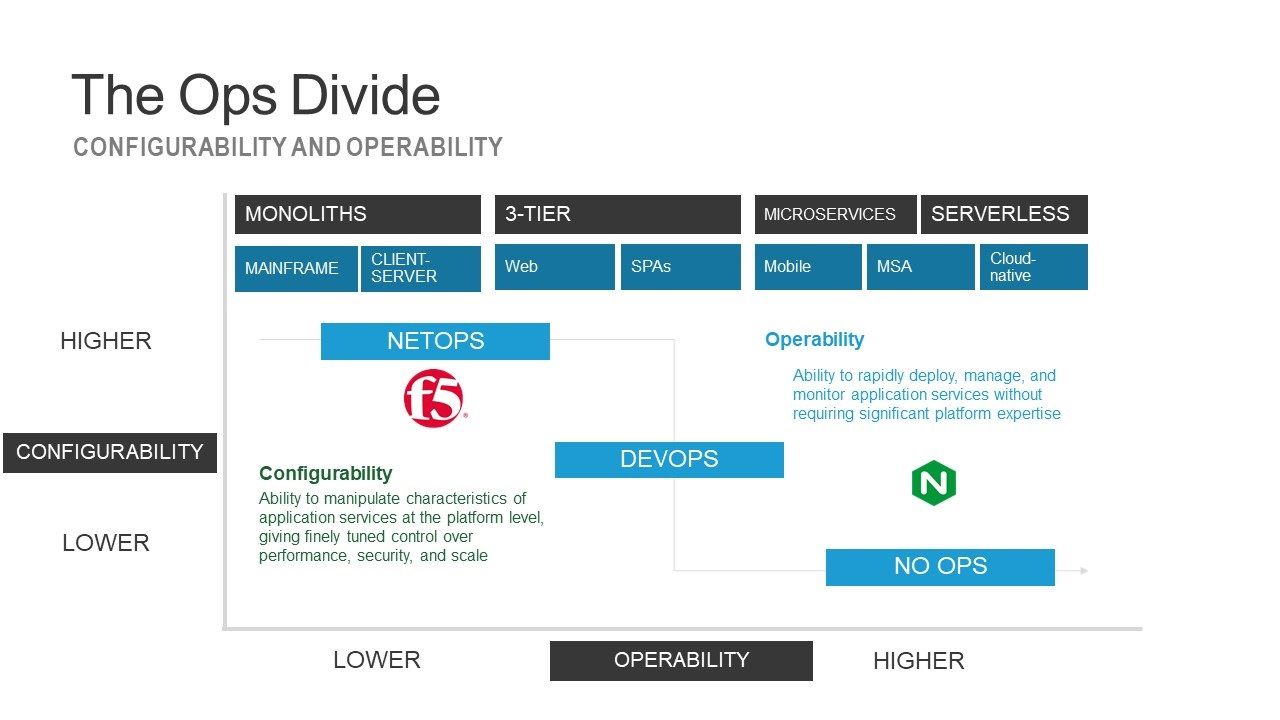
Hinter dem Begriff „betriebliche Einfachheit“ verbirgt sich ein Spannungsfeld zwischen Konfigurierbarkeit und Bedienbarkeit. Beide stehen in starkem Gegensatz zueinander. Auf der einen Seite steht die Konfigurierbarkeit. Damit ist die Möglichkeit gemeint, Eigenschaften von Anwendungsdiensten auf Netzwerk-, Plattform- und Anwendungsdienstebene anzupassen. So können Sie beispielsweise den Nagle-Algorithmus ein- und ausschalten und Einstellungen optimieren, die sich auf die Leistung und Effizienz von Protokollen auswirken.
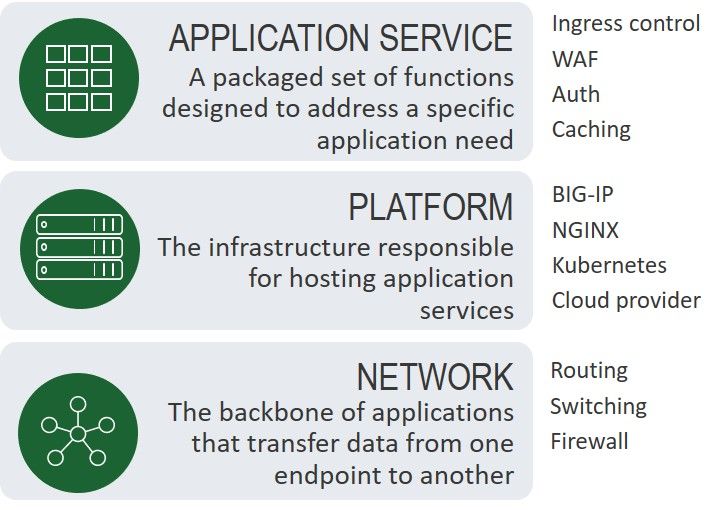
Auf der anderen Seite steht die Betriebsfähigkeit. Damit ist die Fähigkeit gemeint, Anwendungsdienste schnell bereitzustellen, zu verwalten und zu überwachen. Für den Betrieb werden lediglich Kenntnisse des Anwendungsdienstes vorausgesetzt. Die Betreiber müssen keine Experten für die Plattform- oder Netzwerkschichten sein. Um dies zu erreichen, können die auf der Anwendungsdienstschicht verfügbaren Einstellungs- und Bedienelemente eingeschränkt sein. Das Hauptziel besteht darin, die Bereitstellung und den Betrieb des Anwendungsdienstes so einfach wie möglich zu gestalten.
Das eine erhöht die Komplexität. Das andere reduziert sie. Das eine erfordert fundierte und umfassende Kenntnisse des gesamten Stacks. Das andere nicht. Beide spielen eine Rolle bei der sicheren Bereitstellung von Anwendungen.
Aufgabentrennung
Diese Aufteilung ist deshalb wichtig, weil Cloud und Container die Infrastruktur für Anwendungsdienste dazu zwingen, auf ein einfacheres Modell umzustellen. Eine Reihe von Anwendungsdiensten wird von Containern übernommen. Lastverteilung, Ingress-Steuerung, Überwachung, API-Gateways und API-Sicherheit gelten als notwendige Komponenten einer erfolgreichen Containerisierungsstrategie. Im Wesentlichen führt die Transformation von Architekturen zu einer Aufteilung der Anwendungsdienste selbst. Einige eignen sich besser für die Bereitstellung im Datenpfad, andere als Bestandteil der Anwendungsarchitektur.
Das bedeutet, dass Anwendungsdienste sowohl lokal als auch in der Public Cloud zunehmend vom IT-Betrieb – insbesondere von DevOps – genutzt werden. Dies hat tiefgreifende Auswirkungen auf diese Anwendungsdienste, da DevOps mehr Wert auf Betriebsfähigkeit als auf Konfigurierbarkeit legt. DevOps ist nicht sonderlich daran interessiert, TCP-Stacks zu optimieren, sondern an schnellen, häufigen Bereitstellungen und der Aufrechterhaltung der Anwendungsverfügbarkeit.
Dies ist größtenteils auf den Fokus auf eine schnelle Wertschöpfung zurückzuführen, der eine höhere Geschwindigkeit bei der Bereitstellung und Implementierung erfordert. Niemand hat Zeit, sich mit der Infrastruktur herumzuschlagen – schließlich müssen Anwendungen auf den Markt gebracht werden.
Das bedeutet jedoch nicht, dass Konfigurierbarkeit unwichtig ist. Ganz im Gegenteil, insbesondere wenn es um Sicherheit und Leistung geht. Ein standardisierter Netzwerk- und Plattform-Stack ist für nichts speziell optimiert. Er kann sich nicht so anpassen, dass er gleichzeitig für Mobilgeräte und Desktop-Computer optimiert ist. Er ist nicht für Ihr Netzwerk optimiert, unabhängig davon, ob es sich in der Cloud oder in Ihrer lokalen Umgebung befindet.
Und ob wir es nun wahrhaben wollen oder nicht: Performance ist das Ergebnis mehrerer Faktoren. Wenn Ihr Netzwerk langsam ist, wird auch Ihre Anwendung langsamer. Die Optimierung auf Netzwerk- und Plattformebene ist entscheidend, um nicht nur die Verfügbarkeit, sondern auch die Performance zu gewährleisten. Deshalb muss die Konfigurierbarkeit denjenigen zur Verfügung stehen, die sie sinnvoll nutzen können.
Keine binäre Entscheidung
Konfigurierbarkeit bleibt ebenso wichtig wie Bedienbarkeit. Es handelt sich nicht wirklich um eine binäre Entscheidung, da auch die Nutzung von Anwendungsdiensten nicht binär ist. Sowohl NetOps als auch DevOps nutzen heute Anwendungsdienste; der Unterschied liegt in ihren Erwartungen an die Bereitstellung und Verwaltung dieser Anwendungsdienste. NetOps benötigt Konfigurierbarkeit. DevOps erfordert Bedienbarkeit.
Das Unternehmen braucht beides, denn eine schnelle Markteinführung bringt nichts, wenn Ihre App nicht ebenfalls schnell und zuverlässig ist.
Diese Kluft besteht, weil sich die Technologie in einer Übergangsphase befindet – zwischen einer Welt, in der Konfigurierbarkeit die Regel war, und einer Zukunft, in der Betriebsfähigkeit vorausgesetzt wird. Heute braucht es eine Möglichkeit, diese Kluft zu überbrücken: mit Anwendungsdiensten, die den betrieblichen Anforderungen ihrer Betreiber gerecht werden. Deshalb ist die Kombination aus F5 und NGINX heute so spannend.
Aber ich sehe eine Zukunft, in der Konfigurierbarkeit und Betriebsfähigkeit gleichzeitig möglich sind. Deshalb ist die Kombination aus F5 und NGINX für die Zukunft so vielversprechend. Und wenn Sie insbesondere erfahren möchten, wie F5 und NGINX modernes API-Management ermöglichen werden, melden Sie sich für das bevorstehende Webinar an.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...