Je intensiver ich mich mit unserer jährlichen Studie befasse, desto mehr unausweichliche Schlussfolgerungen drängen sich mir auf – vor allem aufgrund der Auswirkungen von KI auf, nun ja, einfach alles.
Eine dieser unausweichlichen Schlussfolgerungen lautet, dass es für WAAP an der Zeit ist, sich von „Web-App- und API-Schutz“ zu „Web-, API- und KI-Schutz“ weiterzuentwickeln.
Ich habe gesagt, was ich gesagt habe.
Es gibt viele Gründe für diese Aussage. Der wichtigste ist, dass „Web“ und „App“ redundant sind. Auch wenn die Schätzungen je nach Methodik und Zeitraum variieren können, deuten mehrere Branchenquellen darauf hin, dass etwa 80 % des Internetverkehrs über HTTP-Protokolle übertragen werden (einschließlich HTTP und HTTPS). So zeigen beispielsweise die Berichte des Cisco Visual Networking Index (VNI) und ähnliche Analysen von Content-Delivery-Netzwerken wie Akamai durchweg, dass der Webverkehr – der überwiegend über HTTP/HTTPS übertragen wird – den weitaus größten Teil des weltweiten Internetverkehrs ausmacht.
Jeglicher über „HTTP/S“ übertragene Datenverkehr wird aus Sicht von Bereitstellungs- und Sicherheitsdiensten im Allgemeinen als „App“ betrachtet. Ob die erzeugten Inhalte aus einer modernen oder herkömmlichen Anwendung stammen und statisch oder dynamisch sind, ist für die Vielzahl der zu ihrer Bereitstellung und Absicherung eingesetzten Dienste weitgehend unerheblich. Selbst der Anteil der über HTTP/S bereitgestellten Infrastrukturdienste wie DNS nimmt zu. Branchenschätzungen von Cloudflare zufolge werden heute etwa 10–20 % des DNS-Datenverkehrs über HTTPS (DoH) übertragen.
Lassen wir also den Begriff „Web-App“ weg und sagen einfach „Web“.
Die API in WAAP bleibt wichtig. Der API-Datenverkehr nimmt stetig zu, und es ist nicht nötig, all die Quellen anzuführen, denen zufolge APIs heute eine dominierende Rolle spielen. Falls Sie dennoch einen Beleg benötigen: Bereits 2021 zeigte der RapidAPI State of APIs Report, dass jeden Monat Milliarden von API-Aufrufen für eine Vielzahl von Diensten erfolgten. Auf einen Monat mit etwa 2,6 Millionen Sekunden umgerechnet, ergab sich daraus weltweit ein Durchschnitt von ungefähr 400.000 API-Aufrufen pro Sekunde.
Und das war vor vier Jahren, bevor generative KI ihren Durchbruch erlebte.
Damit kommen wir zum eigentlichen Thema dieses Beitrags: der Integration von KI in WAAP.
Nun, ich weiß, dass ich gerade erst gesagt habe, wir sollten Redundanzen vermeiden. Daher mag es angesichts der Tatsache, dass KI fast ausnahmslos über APIs genutzt wird, unnötig erscheinen. Doch die Unterschiede in der Art und Weise, wie Bereitstellungs- und Sicherheitsdienste mit nicht deterministischen, größtenteils textbasierten Inhalten umgehen müssen, sind bedeutend genug, um ausdrücklich darauf hinzuweisen. Zumindest vorerst.
Denn die wichtigsten Bereitstellungs- und Sicherheitsdienste, die zum Schutz von KI-Inferenzprozessen eingesetzt werden sollen, sind – man höre und staune – weitgehend dieselben wie die in WAAP enthaltenen.
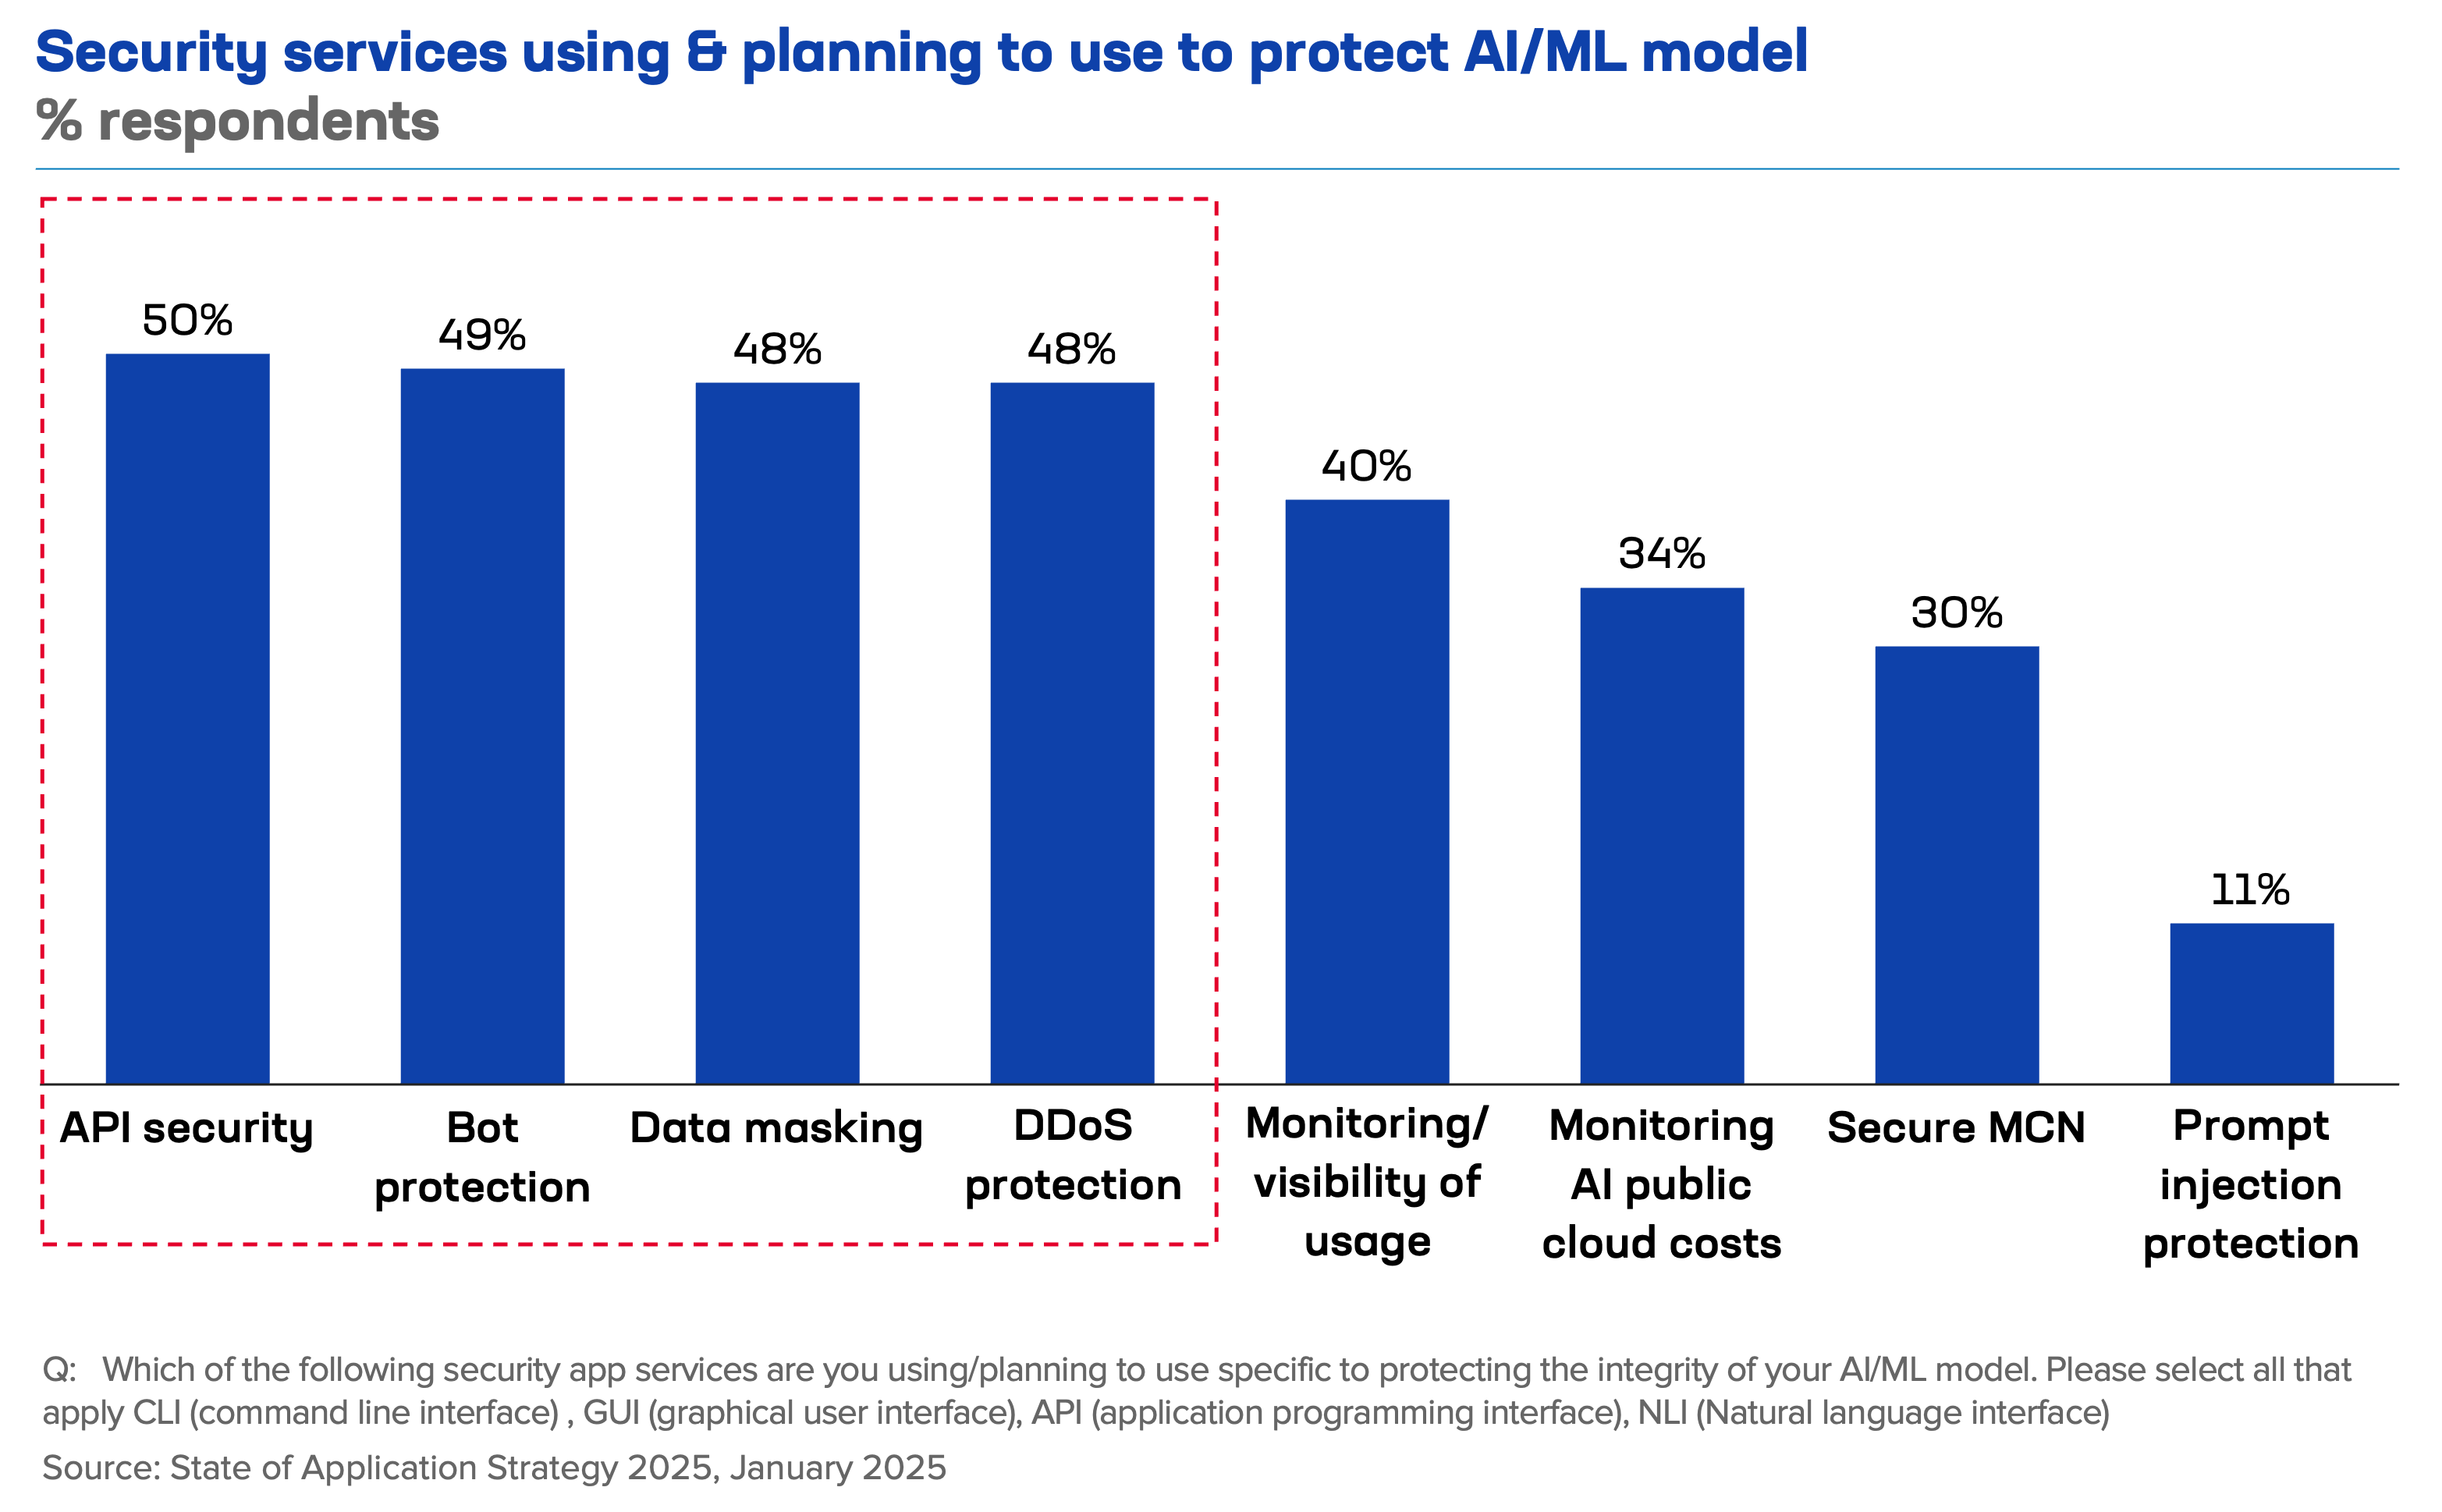
Der Einsatz der in der WAAP-Definition enthaltenen Technologien zum Schutz von KI-Inferenzprozessen ist weit verbreitet.
Dabei sollten wir nicht außer Acht lassen, dass im vergangenen Jahr mit dem KI-Gateway ein neuer Sicherheitsdienst auf den Plan getreten ist. KI-Gateways ergänzen Prompts und Antworten um KI-spezifische Schutzmechanismen, die erforderlich sind, um bestimmte KI-spezifische Schwachstellen wie Prompt-Injection, Jailbreaking und sogar Halluzinationen zu beheben.
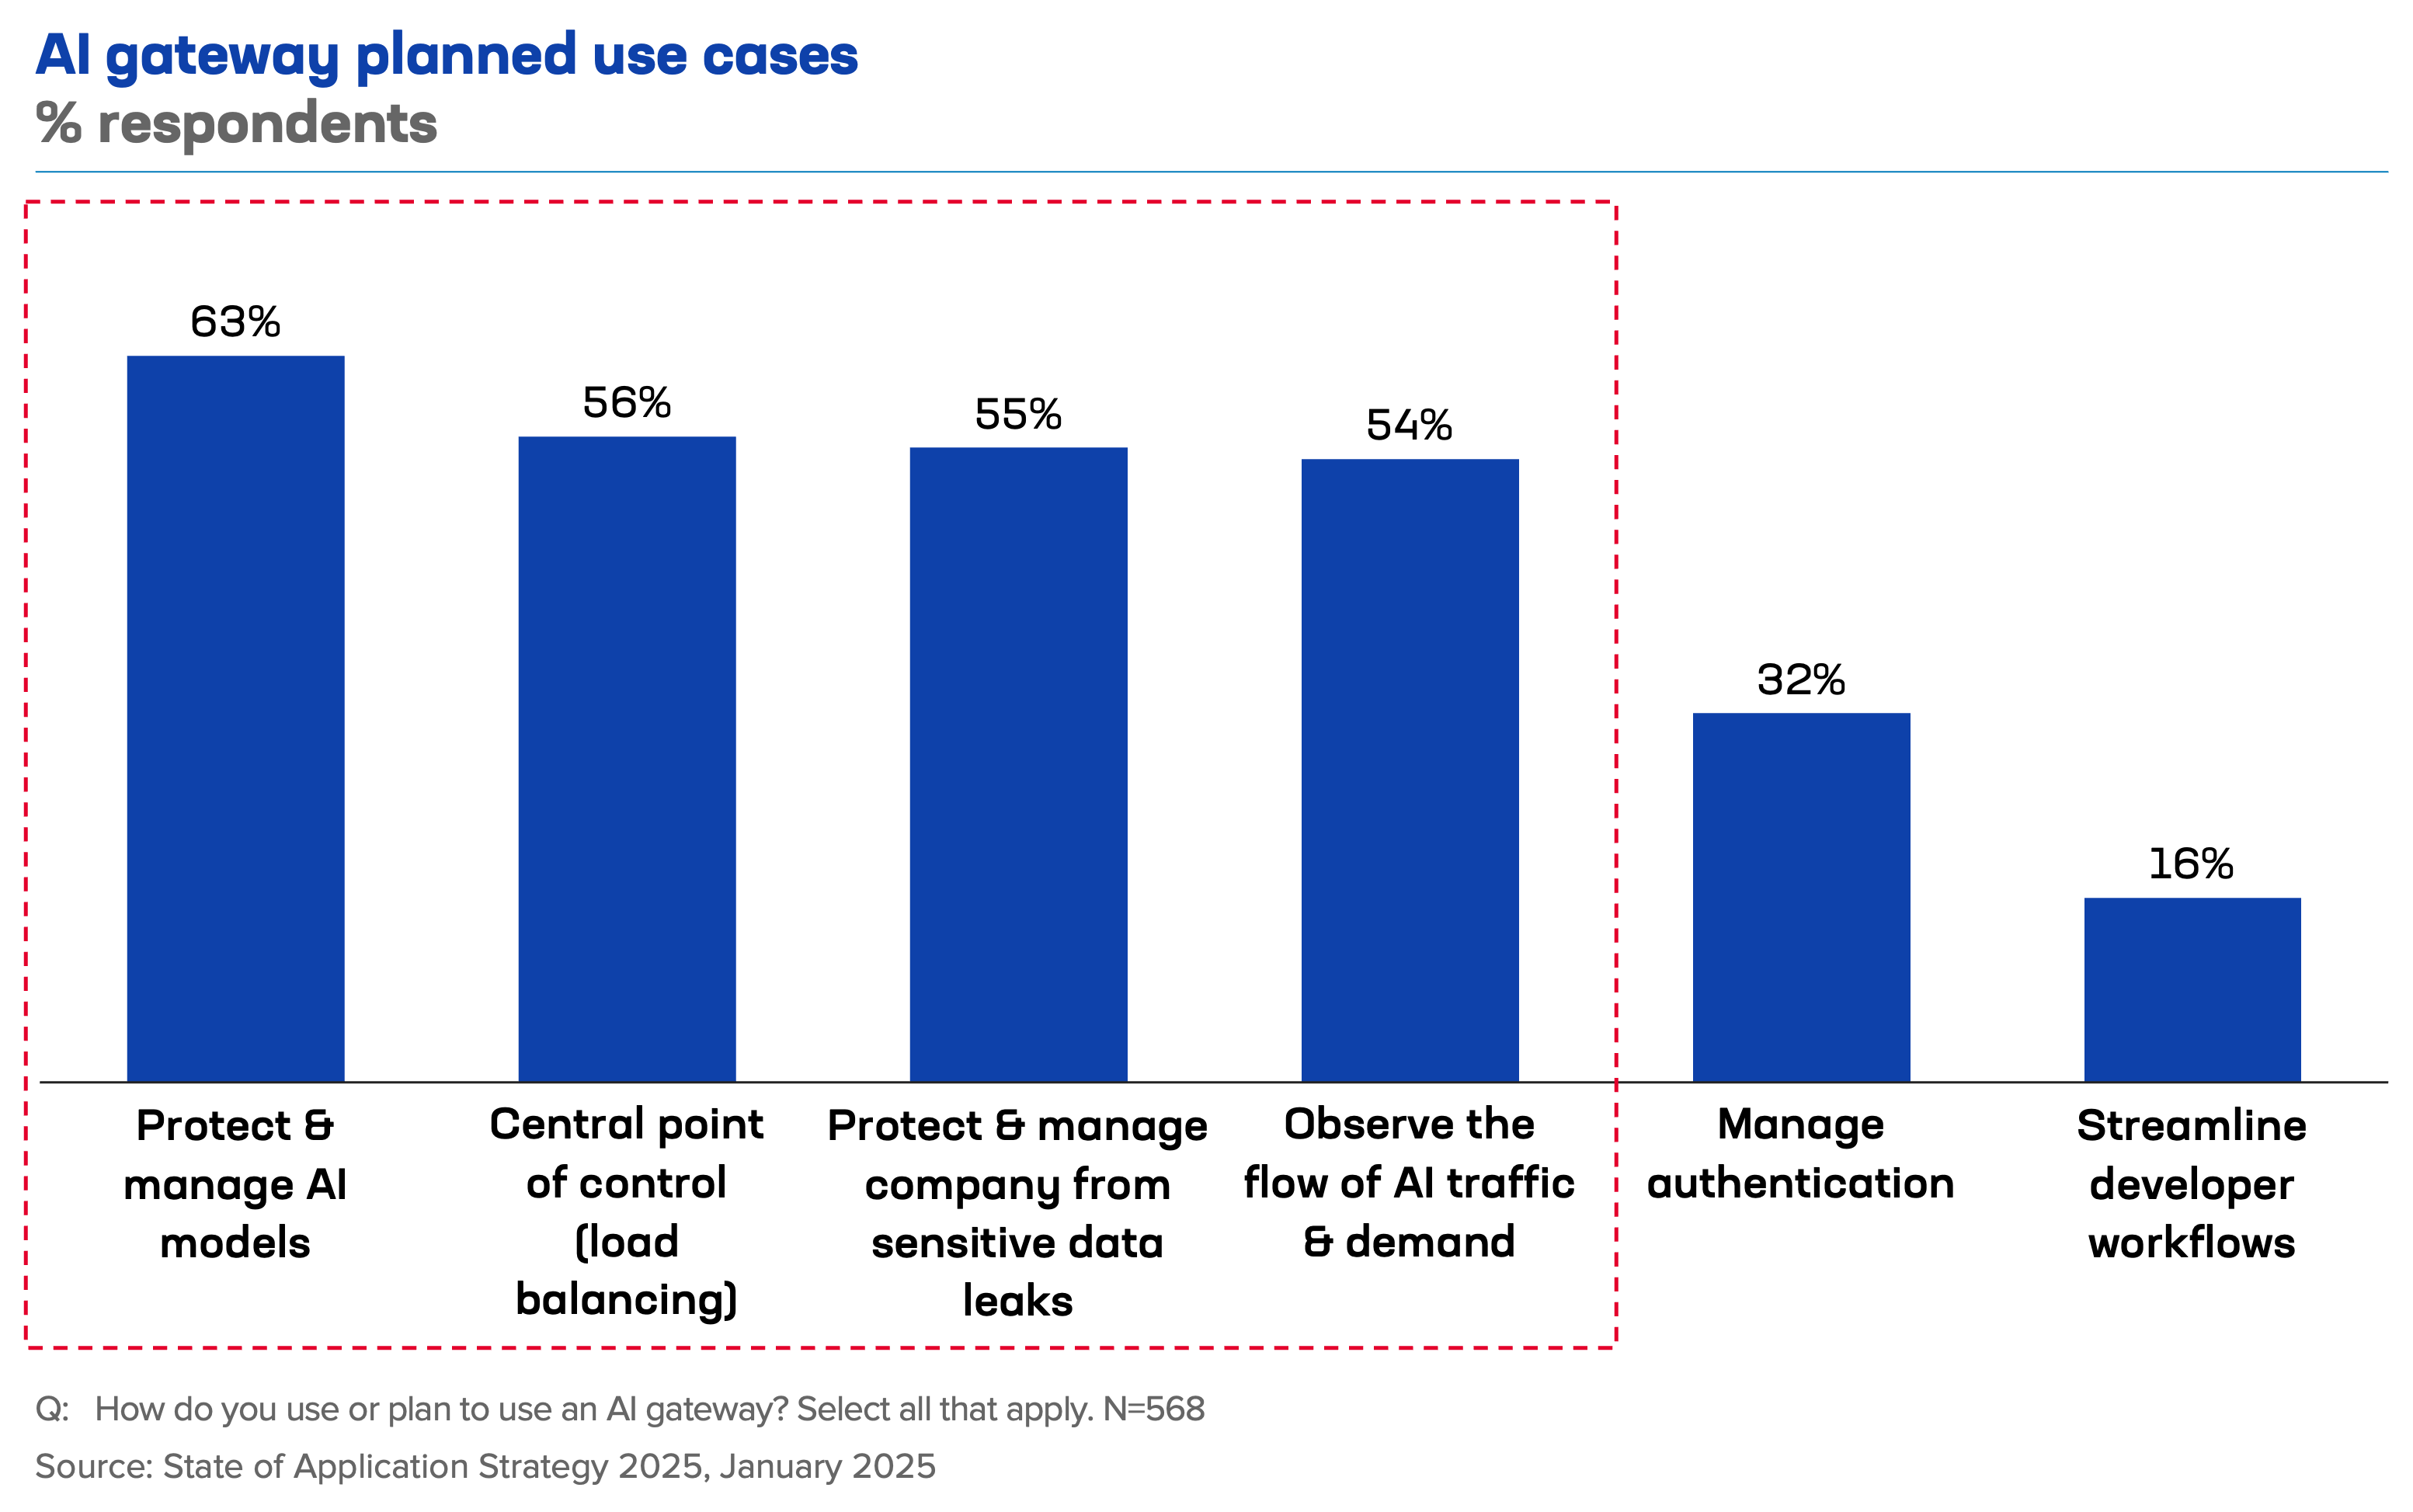
Die aktuelle und geplante Nutzung von KI-Gateways vereint Bereitstellungs- und Sicherheitsdienste, die traditionell für Web- und API-Datenverkehr eingesetzt werden.
Nun ist es so, dass KI-Gateways allein nicht ausreichen, um Modelle zu schützen, denn auch APIs sind spezifischen Bedrohungen ausgesetzt. Und WAAP-Komponenten wie Bot-Management und DDoS-Schutz stammen aus dem guten alten Web (also HTTP/S), über das wir bereits gesprochen haben.
Aber werfen wir einen Blick auf die Daten. Denn wir haben die Befragten nach der Bereitstellung von Diensten für die Auslieferung und Sicherheit gefragt (natürlich haben wir das).
Wir haben festgestellt, dass 94 % der Befragten alle vier traditionellen WAAP-Technologien einsetzen.
Und der Anteil der Befragten, die alle vier traditionellen WAAP-Technologien und ein KI-Gateway einsetzen, beträgt – Sie ahnen es schon … ja, ebenfalls 94 %.
Mit anderen Worten: Unternehmen setzen diese Technologien bereits gemeinsam ein, weil sie wissen, dass zum Schutz von KI-Modellen und Inferenzservern der gesamte Stack von Layer 4 bis Layer 7 geschützt werden muss. Das bedeutet, dass alle fünf Dienste erforderlich sind:
- Web Application Firewall
- API-Sicherheit
- Bot-Management
- DDoS-Schutz
- KI-Gateway
Daher komme ich unweigerlich zu dem Schluss, dass sich WAAP weiterentwickeln und neben Anwendungen und APIs auch KI einbeziehen muss.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.