Im Bereich Operations (Ops) innerhalb der IT hat es eine beträchtliche Weiterentwicklung, aber auch viel Hype gegeben. Eine Möglichkeit zur Einordnung besteht darin, zwischen den Rollen und Verantwortlichkeiten der verschiedenen Teams zu unterscheiden, die den digitalen Geschäftsbetrieb eines Unternehmens aufrechterhalten. Dabei wird zwischen „rollenbasierten“ Ops für Netzwerke, Sicherheit und den Anwendungslebenszyklus (NetOps, SecOps, DevOps) und „Stack-basierten“ Ops zur Optimierung von Technologien, Prozessen und Feedbackschleifen von Erkenntnissen zu Maßnahmen (DataOps, MLOps, ModelOps, PlatformOps, AIOps, GitOps, FinOps) unterschieden.
Was hat es mit Ops auf sich?
Heute sehen wir, dass Teams ihren traditionellen Aufgabenbereich erweitert haben und neue Paradigmen nutzen, um effizienter und effektiver zu arbeiten. Ein Beispiel dafür ist DevSecOps, das Sicherheits- (SecOps) und Entwicklungsteams (DevOps/AppDev) aufeinander abstimmt.
Was genau ist also „XOps“? Wie wir in diesem Blogbeitrag erläutern, beginnt der Technologiesektor damit, Prinzipien und Prozesse, Technologien und Rollen für alle Infrastruktur- und Sicherheitselemente im gesamten Anwendungskatalog zusammenzuführen, um Abläufe zu optimieren, Routineaufwand zu reduzieren und die Wertschöpfung zu beschleunigen – und dabei KI effektiv als Plattformfunktion zu nutzen.
Der X-Faktor im grundlegenden Technologie-Stack
Laut Gartner besteht das Ziel von XOps, einschließlich DataOps, MLOps, ModelOps und PlatformOps, darin, „durch den Einsatz bewährter DevOps-Verfahren Effizienzsteigerungen und Skaleneffekte zu erzielen sowie Zuverlässigkeit, Wiederverwendbarkeit und Wiederholbarkeit sicherzustellen“.1
Wie in The 2021 State of Application Strategy Report: XOps Edition beschrieben, prognostizierte das F5 Office of the CTO (OCTO), dass wahrscheinlich zusätzliche Betriebsteams erforderlich sein werden, um umfangreiche Telemetriedaten in Erkenntnisse und Maßnahmen umzuwandeln, während die digitale Transformation hin zu KI-gestützten Geschäftsprozessen voranschreitet. Letztlich wird die umfangreiche KI-Telemetrie eine eigene wissenschaftliche Disziplin erfordern, um die daraus resultierenden Datenmengen in Erkenntnisse und Maßnahmen umzuwandeln. Denn genau hier kann KI scheitern: wenn kleine Projekte – so erfolgreich sie auch sein mögen – für den Produktivbetrieb skaliert werden.
“Die umfassende Telemetrie der KI wird eine eigene wissenschaftliche Disziplin erfordern.”
Ein Sprung ins Jahr 2025: Der Bericht „The State of Application Strategy: AI Readiness“ zeigt, dass zwar 96 % der Unternehmen KI-Modelle implementieren, aber nur 2 % als „sehr gut vorbereitet“ gelten, um die sich wandelnden Anforderungen ihrer KI-Implementierungen zu bewältigen.
XOps treibt KI technologie- und rollenübergreifend voran
Technologieunternehmen skalieren ihre KI-Aktivitäten aktiv, stehen dabei jedoch zugleich vor Herausforderungen bei Governance, Sicherheit und der Abstimmung ihrer Infrastruktur. KI-Modelle sind vielfältig, und hybride IT wird uns dauerhaft begleiten. Spezifische Anwendungsfälle, Leistungs- und Sicherheitsaspekte sowie selbst organisatorische Präferenzen können darüber entscheiden, wo das Training und die Inferenz von KI-Anwendungen sowie die zugehörige Erfassung von Telemetriedaten erfolgen sollen – im Rechenzentrum, über mehrere Clouds hinweg oder am Edge. Das übergeordnete Ziel sollte darin bestehen, KI als Plattformfunktion zu betrachten und sie über alle betrieblichen Funktionen hinweg mit den Infrastruktur- und Sicherheitswerkzeugen abzustimmen. So können führende Technologieunternehmen Telemetriedaten effektiv nutzen und große Datenmengen in Erkenntnisse und Maßnahmen umwandeln. Durch die Integration von KI in sämtliche Infrastruktur-, Sicherheits- und Betriebsstrategien können funktionsübergreifende Teams das Herzstück des Unternehmens – seine Anwendungen – besser unterstützen.
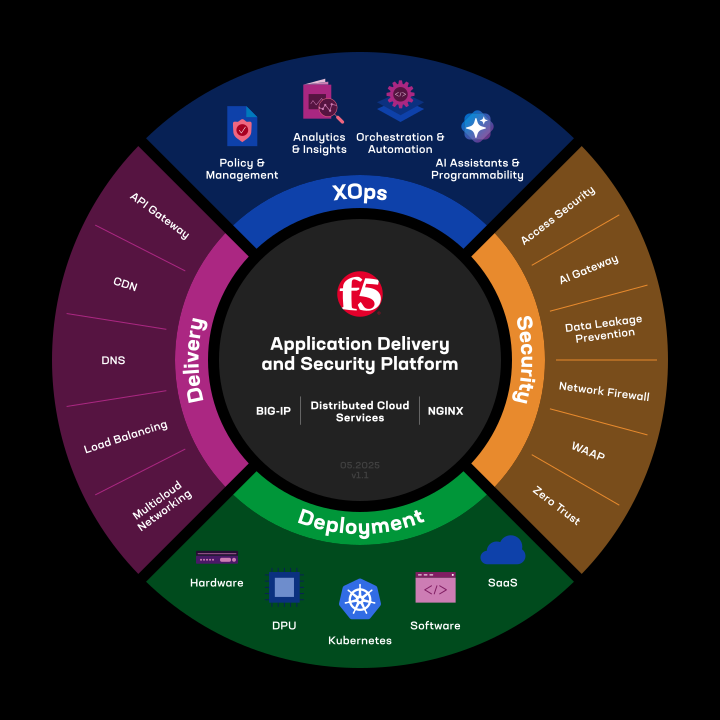
Die F5 Application Delivery and Security Platform (ADSP)
F5 ADSP ist eine konvergente Plattform, die Bereitstellungs- und Sicherheitsdienste für jede Anwendung und API bietet – einschließlich vollständiger Transparenz, einheitlicher Richtlinien und KI-gestützter Erkenntnisse – und überall bereitgestellt werden kann.
Durch die Vereinheitlichung der Bereitstellung und Absicherung von Anwendungen in einer wachsenden, stark verteilten Architektur können Infrastruktur- und Sicherheitsteams die Komplexität reduzieren und Abläufe optimieren. Indem sie Routineaufgaben verringern, die Bedrohungserkennung transformieren und proaktive Sicherheitsmaßnahmen ermöglichen, können interdisziplinäre Teams die Wertschöpfung beschleunigen. Dies kann bedeuten, integrierte KI-Assistenten zu nutzen, um Leistungsengpässe einfach zu identifizieren, oder agentenbasierte KI einzusetzen, um Sicherheitsanalysen zusammenzuführen, die Alarmflut einzudämmen, tatsächliche Risiken zu erkennen und konkrete Schritte zur Behebung aufzuzeigen.
Die F5 ADSP ermöglicht sowohl Flexibilität als auch Agilität und stellt funktionsübergreifenden Teams hochgradig differenzierte, skalierbare und sichere Services bereit, die sich nahtlos in ihren grundlegenden Technologie-Stack einfügen. So können sie sich auf das Wesentliche konzentrieren: die nächste bahnbrechende Anwendung oder den nächsten wegweisenden Service, die bzw. der die digitale Welt revolutionieren wird.
Weitere Informationen finden Sie unter „F5-Lösungen für Technologie“.
GARTNER ist eine eingetragene Marke und Dienstleistungsmarke von Gartner, Inc. und/oder deren verbundenen Unternehmen in den USA und weltweit und wird hier mit Genehmigung verwendet. Alle Rechte vorbehalten.
1Gartner, „Gartner identifiziert die 10 wichtigsten Technologie-Trends im Bereich Daten und Analysen für 2021“, 16. März 2021
Über den Autor
Ähnliche Blogbeiträge
Vier Gründe, warum Sie den F5 Post-Mythos Security Summit nicht verpassen sollten
Holen Sie sich Expertenrat, um Ihre Apps, APIs und Modelle in der Post-Mythos-Welt zu schützen.

Von einer App zu einer Flotte von KI-Agenten: Ein 90-Tage-Framework für KI-Sicherheit
Vermeiden Sie den kostspieligen Ansatz „Erst bereitstellen, später absichern“ – mit einem umfassenden Framework zum Schutz von KI-Modellen, Anwendungen und autonomen Agenten.

Fünf Stufen antifragiler Cyberresilienz verwandeln Praxis in Ergebnisse
Erfahren Sie, wie fünf Stufen antifragiler Resilienz Störungen in adaptive Verhaltensweisen überführen, die Ausfälle begrenzen und hybride Multicloud-Architekturen stärken.
Warum Ihre KI-Richtlinien, Governance und Leitplanken nicht warten können
KI-Richtlinien und -Governance dürfen nicht länger als reine Formalitäten oder Zukunftsthemen betrachtet werden. Sie müssen durch praktische, durchsetzbare Leitplanken ergänzt werden.

Wenn „privat“ nicht privat ist: Wie ChatGPT-Unterhaltungen öffentlich wurden
KI verändert die Arbeitsabläufe in Unternehmen, doch eine übersehene Einstellung hat bereits Tausende vertraulicher Unterhaltungen öffentlich zugänglich gemacht
KI-Nutzung verstehen: Warum Unternehmen Transparenz brauchen
Anstatt einen zu laxen oder zu strengen Ansatz zu verfolgen, können Unternehmen durch mehr Transparenz bei der KI-Nutzung fundierte und durchsetzbare Entscheidungen treffen.