サービスプロバイダーは長年にわたり、クラウドネイティブネットワークの実現に取り組んできました。しかし、今は状況が異なります。5Gスタンドアロンの導入が拡大し、Kubernetesの成熟度が高まり、ネットワークベンダーが本番環境に対応したクラウドネイティブ機能を提供するようになったほか、通信事業者にもその運用に必要なスキルがさらに蓄積されています。
サービスプロバイダーが5Gの継続的な成長、6Gへの移行、ネットワークとAIのワークロードがより分散する環境に備えるなか、こうした動きが重なりつつあります。Kubernetes内に仮想ネットワーク機能(VNF)時代のコストと複雑さを再現することなく、モダナイゼーションを進める好機です。
F5 BIG-IP Cloud-Native Editionは、BIG-IPのネットワークおよびセキュリティサービスに共通のKubernetesネイティブ基盤を提供し、各ワークロードに必要な機能を柔軟にデプロイできます。
AIがクラウドネイティブの導入を加速
AIの進展により、クラウドネイティブへの移行が急務となっています。サービスプロバイダーは、AIファクトリー、GPUクラウド、ソブリンAI環境、分散推論サービスの導入を検討する機会が増えています。これらはいずれも、インフラストラクチャの効率性、自動化、可視性、セキュリティ、一貫したトラフィック管理を重視しています。
こうした環境は、インフラの経済性にも変化をもたらします。CPU容量、電力、ラックスペース、アクセラレーテッドコンピューティングの価値が高まる中、不要な運用オーバーヘッドを増やすことなく、ネットワークインフラを効率的に活用してサービスを拡張することが、ますます重要になっています。
サービスプロバイダーにとって、これはクラウドネイティブなネットワークのモダナイゼーションと新たなAIインフラストラクチャを自然に結び付けるものです。共通のKubernetesネイティブ基盤は、現在運用しているサービスを支えるとともに、将来的にネットワークとAIのワークロードがより分散した構成にも対応できる道筋を提供します。
統合されたクラウドネイティブ基盤
F5 BIG-IPソリューションは、ますます分散化するネットワークとAIのワークロードに対応する共通のクラウドネイティブ基盤をサービスプロバイダーに提供します。トラフィック管理、セキュリティ、ポリシー適用、オブザーバビリティにわたる機能を備えています。BIG-IP Cloud-Native Editionは、サービスプロバイダーのトラフィック経路のさまざまな部分に対応するBIG-IPサービスを統合します。
- BIG-IP Next for Kubernetesは、BIG-IPのトラフィック管理、セキュリティ、イングレスおよびエグレス制御、マルチテナンシーをKubernetes環境に拡張します。
- BIG-IP DNSは、大規模な名前解決を提供します。
- BIG-IP Carrier-Grade NAT (CGNAT)は、アドレスリソースと加入者トラフィックの管理を支援します。
- BIG-IP Advanced Firewall Manager (AFM)は、ネットワークファイアウォールとDDoS防御を提供します。
- BIG-IP Policy Enforcement Manager (PEM)は、加入者を認識したポリシーおよびサービスの制御をサポートします
- BIG-IP eBPF Observabilityは、ますます動的になるクラウドネイティブインフラストラクチャ全体に、カーネルレベルの可視性を追加します。
こうした環境の分散化が進むにつれ、可視性はインフラストラクチャの要件の一部となります。BIG-IP eBPF ObservabilityはLinuxカーネルからテレメトリを提供し、動的なクラウドネイティブ環境全体のトラフィックフロー、依存関係、アプリケーションの動作を運用チームが把握できるよう支援します。
個々の機能と同様に、統合も重要です。サービスプロバイダーは、ネットワーク機能ごとに個別のインフラストラクチャスタックを構築、拡張、運用する代わりに、これらの機能を共通のクラウドネイティブアーキテクチャに集約できます。また、BIG-IP Cloud-Native Editionは、既存のBIG-IPハードウェアおよび仮想環境での導入を補完し、事業者が柔軟にモダナイゼーションを進められるようにします。
F5は、サービスプロバイダー環境向けに特化したハードウェアへの投資も継続しています。今年後半に提供を予定している次世代プラットフォームは、高スループットのレイヤー4トラフィック管理と加入者向けセキュリティサービスを目的に設計が進められており、トラフィック量とセキュリティ要件の増大に応じて通信事業者グレードのサービスを拡張するための新たな選択肢を通信事業者に提供します。
経済面への影響は大きなものとなる可能性があります。F5のお客さまを対象とした分析では、ファイアウォール、DDoS防御、CGNAT、DNS、トラフィックステアリングなどの加入者向けサービスを統合することで、CPUとメモリの要件を抑え、個別のネットワーク機能間で重複するインフラストラクチャを排除し、設備投資コストを60%以上削減できることが示されています。また、この統合により運用を簡素化し、要件の変化に応じた新しいサービスの導入も容易になります。
効率化が経済性を変える
サービスプロバイダー規模では、インフラストラクチャの効率性がすぐにTCOを左右する要因となります。CPUとメモリの要件は、サーバー台数、電力、冷却、ラックスペース、追加サービスに利用できるキャパシティに影響します。
F5は、The Tolly Groupに委託し、F5 BIG-IP Cloud-Native Editionの代表的な2つのワークロードであるDNSとレイヤー4+CGNATを、Red Hat OpenShift上でテストしたVNFデプロイメントと比較評価しました。その結果から、デプロイモデルが重要である理由が明らかになりました。DNSテストでは、F5 BIG-IP Cloud-Native EditionはCPU使用量を91.5%削減しながら、約1.9倍のクエリスループットを実現しました。レイヤー4+CGNATのテストでは、CPU使用量を79.7%、メモリ使用量を98.5%削減しながら、同等のスループットを実現しました。
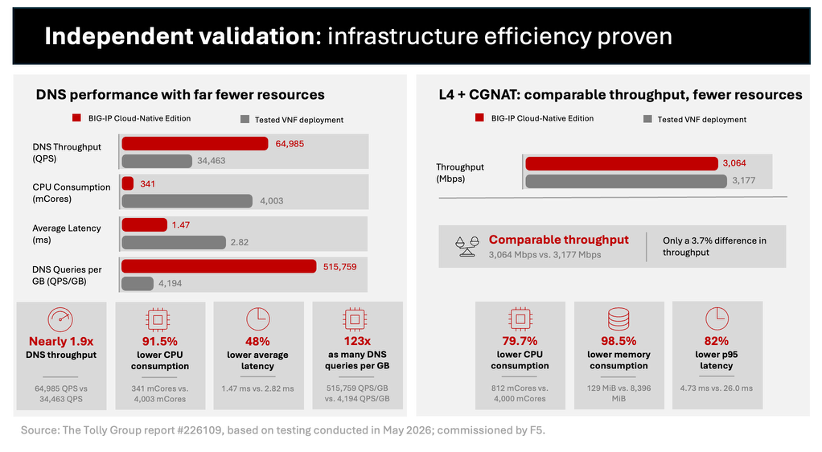
これらのテストでは2つの機能に焦点を当てていますが、F5 BIG-IP Cloud-Native Editionがもたらすより広範な価値は、機能の統合にあります。運用担当者は、環境に必要なネットワーキング、セキュリティ、ポリシー、トラフィック管理の各サービスをサポートしながら、インフラストラクチャをより効率的に活用できます。
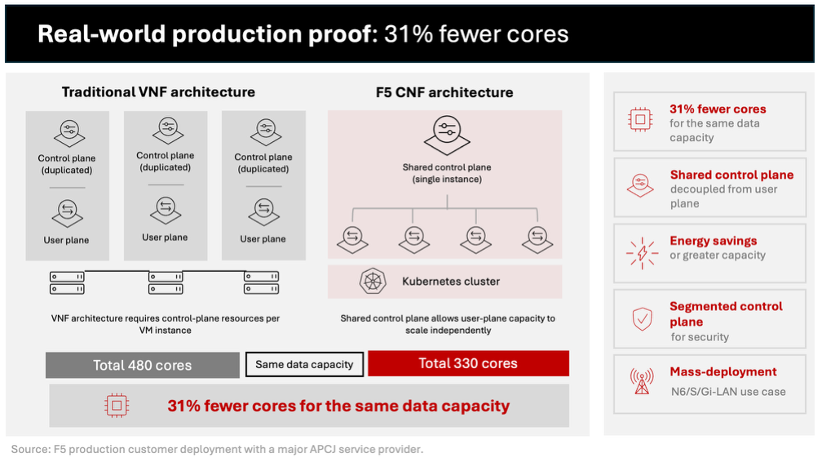
実環境でのお客さま導入事例も、この点を裏付けています。アジアの大手サービスプロバイダーにおける導入では、VNFベースのアーキテクチャからF5のクラウドネイティブなネットワーク機能へ移行したことで、同じデータ容量に必要なコンピューティングリソースが480 CPUコアから330 CPUコアへと31%削減されました。このアーキテクチャでは、コントロールプレーンとユーザープレーンを個別にスケーリングできるため、スタック全体を複製することなく、トラフィックの需要に応じて必要な箇所に容量を追加できます。
通信事業者規模では、この差により、サーバー台数や消費電力、運用対象のインフラを削減し、新しいサービスに充てられる余力を拡大できる可能性があります。
通信事業者向けクラウドからAIグリッドへ
サービスプロバイダーインフラの次の段階には、AIも含まれます。通信事業者は、多くのAIインフラプロバイダーが現在も構築を進めている資産、すなわち中央データセンター、地域拠点、エッジサイト、ネットワーク拠点にまたがる分散型の展開基盤をすでに保有しています。
AIグリッドは、これらのリソースを接続し、レイテンシ、キャパシティ、コスト、所在地、ポリシーに基づいて、ワークロードの処理に最適な拠点へ振り分けることができます。これにより、分散型ネットワークインフラストラクチャを、AI推論、ソブリンAI、GPU-as-a-Service向けの統合プラットフォームへと発展させる機会が生まれます。
F5は、そのアーキテクチャ全体にトラフィック制御ポイントを提供できます。BIG-IPのグローバルサーバーロードバランシング(GSLB)機能は、可用性、パフォーマンス、ポリシーなどの要素に基づいて、分散したサイト間でリクエストを振り分けることができます。一方、BIG-IP Next for Kubernetesは、Kubernetesクラスター内のアプリケーショントラフィックと推論トラフィックを管理し、テナント分離を適用するとともに、ワークロードの近くでトラフィックポリシーを適用できます。
高速化されたAIインフラストラクチャにおいても、同じF5 BIG-IP Cloud-Native Edition基盤が、高性能なトラフィック管理、テナント分離、コンピューティングリソースの効率的な利用の重要性が高まるKubernetes環境をサポートできます。これは、サービスプロバイダーがGPUクラウド、AIファクトリー、分散推論サービスを構築する際に特に重要です。
1つのアーキテクチャで重複を削減
Kubernetesはワークロードのオーケストレーションに優れていますが、チームが複数のポイントツールを使ってトラフィック制御を個別に構築すると、複雑さが増します。大規模な環境では、トラフィック経路が分断され、運用がさらに複雑になる可能性があります。
BIG-IP Cloud-native Editionの実用的なメリットは、運用の一貫性です。DNS、CGNAT、ファイアウォール、ポリシー適用、Kubernetesトラフィック管理、オブザーバビリティを個別のモダナイゼーションプロジェクトとしてではなく、共通アーキテクチャの一部として計画できます。
これが重要なのは、独立したスタックごとに固有のライフサイクル、リソース要件、セキュリティモデル、テレメトリ、運用プロセスが加わるためです。共通のKubernetesネイティブ基盤に統合することで、サービスプロバイダーはこうしたオーバーヘッドを削減し、需要に応じて個々のサービスを拡張し、新たな専用インフラストラクチャスタックを構築することなく新しいネットワークサービスを導入できます。
統合により、通信事業者は市場とともに進化できるプラットフォームも得られます。5GとN6/SGi-LANのモダナイゼーションを支える同じクラウドネイティブ基盤を、新たな6G要件、分散エッジサービス、AIインフラストラクチャへと拡張できます。また、要件の変化に応じて、ネットワーク機能、Kubernetesトラフィック管理、オブザーバビリティ、AIの各領域で継続的にイノベーションを進めるための共通プラットフォームをF5にもたらします。
この進化には、エージェント型AIも含まれます。BIG-IP Next for Kubernetesリリース2.4では、Model Context Protocol(MCP)セッションとエージェント間(A2A)タスクにプロトコル対応の永続性が追加され、サービスのスケールに応じて、ステートフルなエージェント間のやり取りを適切なバックエンドに維持しやすくなります。OIDCディスカバリとJWT検証により、イングレスでのID制御が追加され、エージェントとツールのトラフィックがバックエンドサービスに到達する前に検証できるようになります。
AIプラットフォームやエージェント型サービスを構築するサービスプロバイダーは、従来のアプリケーションで使用してきたトラフィック制御モデルを、ステートフルでアイデンティティを認識するエージェントワークロードにも拡張できます。
次に備える
サービスプロバイダーにとって、クラウドネイティブなモダナイゼーションは、より実用的な段階に入りつつあります。市場、テクノロジー、運用面の準備が整いつつある一方で、AIの進展により、インフラストラクチャの効率化と自動化の重要性が一層高まっています。
BIG-IP Cloud-Native Editionは、共通のKubernetesネイティブアーキテクチャを通じて、BIG-IPのネットワーキング、セキュリティ、トラフィック管理、ポリシー適用、オブザーバビリティをその環境に導入します。独立したテストと本番環境での実績から、アクセラレーテッドAI環境へ拡張可能なアーキテクチャを維持しながら、インフラストラクチャ効率を向上できる可能性が示されています。
サービスプロバイダーにとって、取り組むべきことは明確です。現在のネットワークサービスを支えるインフラストラクチャを簡素化し、次世代のサービスに対応できる余地を生み出します。
詳細を見る
Explore F5 BIG-IP Cloud-Native Editionをご覧いただき、F5がネットワーキング、セキュリティ、アプリケーションデリバリ、オブザーバビリティをKubernetesネイティブ環境にどのように導入しているかをご確認ください。
Read The Tolly Groupによる独立評価をお読みください。BIG-IP Cloud-Native Editionを対象に、DNS、レイヤー4、CGNATの各ワークロードにおけるインフラ効率の評価結果をご確認いただけます。あわせて、本日発表のプレスリリースもぜひご覧ください。
著者について
関連するブログ記事

F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。

F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]