
F5によるVolterraの買収完了は、エッジコンピューティングの次の段階の幕開けとなり、Edge 2.0時代の到来を告げるものです。F5は、Edge 2.0時代には、あらゆる業界のデジタルビジネスが、アプリケーションの提供やデータの処理・分析にエッジコンピューティングプラットフォームを採用すると考えています。エッジプラットフォームは、あらゆるデジタルサービスのユーザーエクスペリエンスに欠かせない要素となります。
本記事では、エッジアーキテクチャの進化について解説し、Edge 2.0パラダイムに対するF5の技術ビジョンをご紹介します。
Edge 1.0
エッジ技術は長年にわたり萌芽的な形で存在してきましたが、当時は現在とは異なる領域に重点が置かれていました。インターネットの黎明期には静的コンテンツに焦点を当て、コンテンツ配信ネットワーク(CDN)と呼ばれていました。World Wide Webの発明者であるTim Berners-Leeは、インターネットユーザーが低速な回線を介して大量のWebコンテンツをやり取りする際に直面する輻輳の問題を予見し、これを「World Wide Wait」と呼びました。この課題に関心を持ったMIT教授のTom Leightonは、学術研究を通じて問題を探究しました。その後、Leightonは教え子のDanny Lewinとともに1998年にAkamai Technologiesを共同設立し、コンテンツ配信ネットワークのアーキテクチャパラダイムを確立しました。
CDNパラダイムでは、速度と冗長性のニーズに対応するため、比較的静的なWebコンテンツやWebアプリケーションをユーザーの近くに分散配置することに重点が置かれました。このニーズから、エンドユーザーに近い物理的なPoint of Presence(PoP)、コンテンツキャッシュ、位置予測、輻輳回避、分散ルーティングアルゴリズムなど、主要なアーキテクチャ原則が生まれました。ネットワークやデバイスは変化してきましたが、現在でも、こうした設計原則がCDNの基本アーキテクチャを支配しています。
Edge 1.5
その間に、インターネットの「コンテンツ」エコシステムは進化しました。アプリケーションが、インターネット上の主要なコンテンツ形態となったのです。そのため、分散型エッジは初期の形態にとどまることができませんでした。拡大するデジタル経済のセキュリティ確保を求める圧力が高まる中、配信対象であるアプリケーションのアーキテクチャとともに進化する必要がありました。現在、世界経済の多くが商取引中心のアプリケーションに大きく依存していることから、セキュリティサービスは急速にCDNプロバイダーの定番の追加サービスとなりました。CDNプロバイダーはすでに世界各地に拠点を展開しており、クラウドや従来型データセンターよりもユーザーに近い場所で脅威に対処できたためです。これらのサービスは、コンテンツ配信用に整備されたインフラストラクチャ上に構築されているため、閉鎖的な独自環境となっています。あるCDNベンダーが提供するサービスは、別のベンダーのサービスとは互換性がなく、移行することもできません。
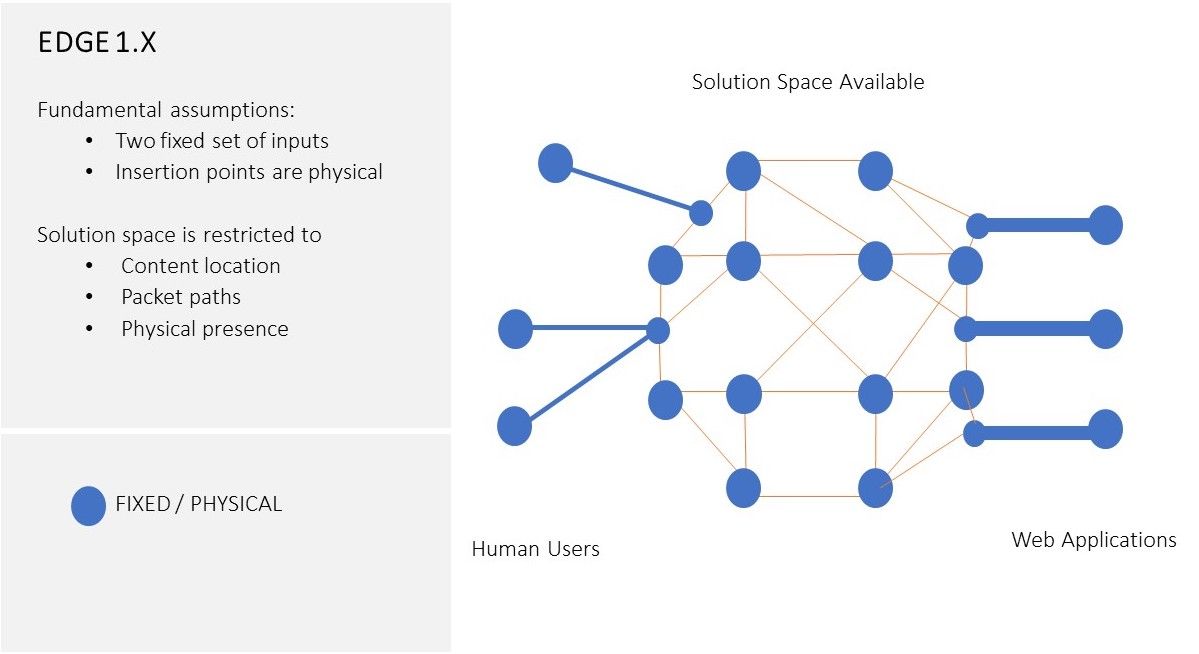
さらに、当初のCDNアーキテクチャパラダイムの基本設計原則は、Tim Berners-Leeが当初提起したインターネットの「World Wide Wait」という課題の解決を目的としており、2種類のエンドポイント(ユーザーと、ユーザーがアクセスするコンテンツ)は比較的受動的な存在であると想定していました。そのため、問題の解決は主に中間層、この場合はCDNに委ねられていました。しかし、インターネットエコシステムの進化、特にコンテナベースのマイクロサービスアプリケーションとインテリジェントなエンドユーザーコンピューティングへの移行により、この前提は完全に崩れています。Edge 1.xのアーキテクチャ領域の概念図については、図1を参照してください。次のセクションでは、この2つの要因についてさらに詳しく説明します。
エッジ進化の推進要因
企業は依然として静的コンテンツを配信する必要がある一方で、アプリケーションアーキテクチャにおいてEdgeがより重要な役割を果たすことも期待しています。F5が実施した最新の調査によると、調査対象企業の76%が、パフォーマンスの向上、データ収集と分析の高速化、IoTのサポート、リアルタイムまたはほぼリアルタイムの処理機能の活用など、さまざまなユースケースでEdgeの利用を計画しています。このうち25%の企業は、単純なCDN機能を提供するサービスが自社のインフラストラクチャで果たす役割はないと見込んでいます。こうした企業は、安全で最適なユーザーエクスペリエンスを提供する、極めて動的でグローバルに分散したアプリケーションを構築しています。その実現に必要な、複数拠点にわたるアプリケーションサービスの展開力と柔軟性、そして一貫性のある構成要素をEdgeに求めています。
現在、Akamai、Fastly、Cloudflareなど、CDN中心のアーキテクチャに縛られたエッジプロバイダーのサービスには、こうしたアプリケーション中心の機能を提供するために必要な基本特性が欠けていると考えられます。たとえば、Kubernetesベースの分散アプリケーションでは、コンテナ内に格納されたアプリケーションロジックを、対応するKubernetesスタックを備えた適切なコンピューティングロケーションへ動的に移動できます。ユーザーエクスペリエンスを最適化するため、移動先がパブリッククラウドのIaaSインスタンス、企業所有の物理サーバー、エッジプロバイダーのPoP内にある仮想マシンのいずれであっても、この移動が可能です。そのため、アプリケーションはもはや配信ネットワークにおける「受動的な」ルーティング先ではなく、エッジソリューションに能動的に関与する存在となっています。これは、これらのCDNプロバイダーがエッジソリューションを構築する際に基盤としたアーキテクチャ原則とは正反対です。つまり、コンテンツ(またはアプリケーション)が物理的な場所に紐づく静的な存在だった時代を起点とするこれらのエッジソリューションでは、コンテンツ配信ネットワークだけがユーザーとアプリケーションをつなぐ「インテリジェントプラットフォーム」として機能し、アプリケーション(およびユーザー)はその「インテリジェントプラットフォーム」に対する受動的な「エンドポイント」にとどまることが前提とされていました。このアプローチは、ユーザーをコンテンツやアプリケーションにつなぐうえで、もはや最適なアーキテクチャではありません。
進化したのはアプリケーションだけではありません。ユーザーも進化しています。デジタルに関する習熟度やデジタルエンゲージメントへの意欲は、Akamaiが創業した1998年当時とは比べものにならないほど高まっただけでなく、テクノロジーによってユーザーの定義そのものも変化しました。現在の「ユーザー」は、人間に代わって動作するマシン、スクリプト、自動化サービスである場合もあります。製造工場や農地から重要なデータを収集するセンサーかもしれません。一方で、こうした「ユーザー」も、人間と同様に速度、セキュリティ、プライバシーを求めています。他方、アプリケーションスタックを組み込んだインテリジェントなIoTエンドポイントなどの新たな「ユーザー」は、安全で最適なデジタルユーザーエクスペリエンスを提供するため、アプリケーションロジックの動的処理やデータ分析に関与することも少なくありません。デジタルエクスペリエンスの最適化を支援するため、こうした「ユーザー」自体が特定のアプリケーション機能をホストするようになっています。たとえば、インテリジェントなエンドユーザーデバイス上でWebAssemblyを実行することで、エンドポイントがアプリケーションセキュリティ機能(アプリケーションファイアウォールなど)やアプリケーションデータ分析に、より深く関与できるようになりました。
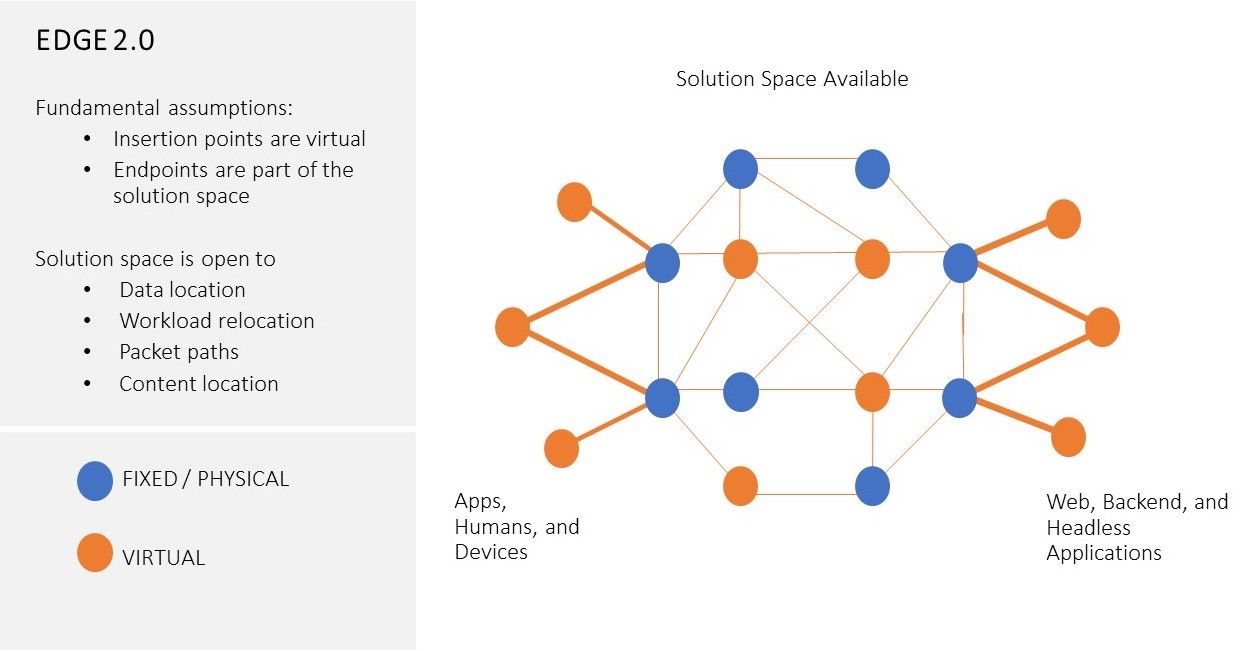
業界レベルで進む2つの大きな変化、すなわち最新のコンテナベースの分散アプリケーションとインテリジェントエンドポイントは、従来のコンテンツ配信ネットワーク単独の構成に代わり、高度なEdgeソリューションへと急速に組み込まれつつあります。2000年頃のインターネットエコシステムにおけるコンテンツ配信の課題を解決するために確立されたCDNやコンテンツ中心のEdge 1.xソリューションのアーキテクチャ原則では、グローバルに分散するアプリケーションや将来のデジタルエクスペリエンスがもたらす課題に対応できなくなっています。業界には、新たなEdgeパラダイム、すなわちEdge 2.0パラダイムが必要です。Edge 2.0のアーキテクチャ領域の概念図については、図2を参照してください。
ビジネスの観点から言えば、今日の企業ITおよびデジタルビジネスのリーダーは、エッジでのアプリケーション配信とセキュリティを、デジタルパイプラインと本番プロセスに不可欠な要素として組み込むことを望んでいます。これにより、アプリケーションを「一度構築すれば、どこにでも配信」でき、世界中で一貫してシームレスかつセキュアで最適化されたユーザーエクスペリエンスを提供できます。既存のエッジプロバイダーであるAkamai、Fastly、Cloudflareが提供するCDN中心の「アプリケーションサービス」を利用するには、企業は多大な負担を伴うアプリケーションの再設計を行い、CDN中心のエッジプロバイダーの設計、拠点、サービス、ツールに合わせて改修する必要があります。その結果生じるアプリケーションアーキテクチャは、ワークロードのデプロイと運用を支える企業のDevOpsおよびITワークフローに容易には統合できません。このように、閉鎖的なCDN中心のシステムとサービスを基盤とするこれらの「アプリケーションサービス」は、適切かつ効果的なアプリケーション配信を実現するシームレスなマルチクラウドソリューションを企業が追求するうえで、さらなる運用上の障壁となります。
Edge 2.0
Edgeが登場した当初から取り組んできたアプリケーションの中核的な課題、すなわち速度、そしてセキュリティは、現在もなお存在します。一方で変化したのは、アプリケーション(固定された場所に存在する静的なインスタンスから「移動可能な」コンテナ単位へ)、ユーザー(人間のユーザーからインテリジェントな「モノ」へ)、場所(IPアドレスから論理的な識別情報へ)の定義です。COVIDによって大幅に加速し、あらゆる業界に広がるビジネスのデジタル化は、コンテンツをユーザーの近くに移動するだけでは対応できない、新たな種類のデジタルエクスペリエンスを生み出しています。これには、アプリケーションの包括的な分散を中心に据え、従来とは異なる一連の技術設計原則に基づく新たなEdgeパラダイム、すなわちEdge 2.0パラダイムが必要です。
Edge 2.0は、現代の「ユーザー」とアプリケーションを念頭に置いて設計されています。パブリッククラウド、お客さまのオンプレミスのプライベートクラウドやデータセンター、さらにはリモート拠点のベアメタルマシンやインテリジェントデバイスで利用可能なリソースを組み合わせ、必要に応じて柔軟に拡張できる環境を仮想的に実現します。最新の開発およびデプロイ手法を取り入れ、統合されたアプリケーションライフサイクル管理を提供するとともに、グローバルな可観測性によってDevOpsを支援します。アプリケーションセキュリティについては、従来の境界型防御アプローチを採用せず、Edgeプラットフォーム自体にセキュリティを統合し、プライバシー保護のための組み込みツールを提供するシステムを採用しています。データ処理および分析を行う場所とアプリケーションロジックを実行する場所を分離しながら、そのすべてをエンタープライズポリシーで管理できるようにします。また、Edge 2.0は、ワークロードに特定の処理が必要な場合を認識し、専用ハードウェアを活用して最適な効率を得られるよう、ワークロードを適切な場所に割り当てます。これらはすべて、統合コントロールプレーンによって制御されます。
TheEdge 2.0プラットフォームは、以下の主要な設計原則に基づいています。
- 統合コントロールプレーン
エッジには、ユーザーエンドポイントやパブリッククラウドなど、あらゆる環境が含まれる可能性があります。統合コントロールプレーンにより、異なる環境間でセキュリティポリシー、データロケーションポリシー、ユーザーID管理を共通して定義し、自動化およびオーケストレーションツールとの統合を通じて、その実行を徹底できます。 - アプリケーション指向
Edge 2.0プラットフォームは、アプリケーションライフサイクル管理ツールと完全に統合されます。アプリケーションセキュリティポリシー、データロケーションポリシー、アイデンティティ管理、リソースオーケストレーションは、統合コントロールプレーンを介して「宣言」され、プラットフォームが稼働するあらゆる環境で適用されます。Edgeは対象アプリケーションの「宣言されたプロパティ」となり(その結果、各アプリケーションが独自に「パーソナライズ」されたEdgeを持つことになります)、手動でプロビジョニングすることなく、プラットフォームによって「実行」されます。開発者は、インフラストラクチャやロケーションの管理を気にすることなく、アプリケーションロジック、アプリケーション間の連携(API)、ビジネスワークフローに集中できます。 - Edgeプラットフォームに組み込まれた分散型セキュリティ
Edge 2.0プラットフォームでは、統合コントロールプレーンを介して、アプリケーションセキュリティポリシーが共通の方法で定義されます。これらのポリシーは、アプリケーションが稼働するすべての環境に配布され、適用されます。プラットフォームに直接組み込まれたセキュリティ機能(暗号化、最高水準のBOT検知など)により、デフォルトでこれらのセキュリティ機能をアプリケーションとともに移行できます。 - 分散データ処理と組み込み型分析
Edge 2.0プラットフォームは、アプリケーションロジックのためのグローバルファブリックであると同時に、データ処理と分析のためのグローバルファブリックにもなります。あらゆるデジタルサービスにはデータとアプリケーションロジックの両方が必要ですが、データの保存、処理、変換を行う場所を、アプリケーションロジックが存在する場所と同一にする必要はありません。データの場所は、データグラビティ、規制(PCI、GDPRなど)、処理の相対的な価格性能比といった要因に基づくプラットフォームレベルのポリシー群として、独立して指定する必要があります。セキュリティポリシーと同様に、データロケーションポリシーは、ユーザーが統合コントロールプレーンを介して「宣言」し、あらゆる環境でプラットフォームによって適用される必要があります。Edge 2.0プラットフォームは、可観測性、テレメトリストリーミング、MLツール、ETLサービスに対応する一連の組み込み運用機能を備えるだけでなく、データリネージなど、その他のデータ管理ポリシーでも役割を果たします。具体的には、こうしたデータの詳細を組み込み属性として保存します。 - ソフトウェア定義のエラスティックエッジ
Edge 2.0では、「エッジ」は特定の場所にある物理PoPによって定義されるものではなくなります。代わりに、パブリッククラウド、ハイパーバイザー、データセンターやプライベートクラウド、さらには各企業固有の「リモート」拠点にある物理マシンなど、お客さまが希望するあらゆる場所のリソース上で、Edge 2.0のコントロールプレーンによって動的に定義されます。接続ネットワーク機能も、プライベートまたはパブリックWANインフラストラクチャ上にオーバーレイするソフトウェア定義方式で提供されるため、多大な労力をかけて構築や設定を行う必要はありません。対象アプリケーションの「意図の宣言」に応じて、アプリケーションからの要求に基づき、カスタマイズされたソフトウェア定義のエラスティックエッジを提供します。「エッジ」と、その宣言に基づいてアプリケーション向けに確立されるすべての要素は、シンプルで使いやすいアプリケーションのプロパティになります。 - ハードウェア最適化コンピューティング
プロセッサとチップセットの技術、特に機能と処理能力が向上しつつあるGPU、DPU、TPU、FPGAの進歩により、特定のワークロードに特化したコンピューティングでリソース利用を大幅に最適化できるようになりました。Edge 2.0プラットフォームは、こうした専用ハードウェアを備えたシステムと連携し、その支援が有効な特定のアプリケーションワークロードを適切な場所に配置して実行します。たとえば、AI/MLを多用するワークロード向けにGPUリソースを検出して構成したり、アプリケーションに必要な専用のセキュリティおよびネットワーキングサービス向けにDPUを特定して統合したりします。Edge 2.0がハードウェアを認識できることで、アプリケーション向けの専用インテリジェント「産業システム」の構築に魅力的なメリットがもたらされ、リアルタイム処理をローカルで行う必要がある有用なIoTソリューションを構築する可能性が限りなく広がります。たとえば、EV充電ステーションを、EVのセンサーから生成される膨大なデータの集約拠点として活用できます。また、Android OSを搭載した自動運転車を、ハードウェア支援による自己診断を継続的に実行するモバイルデータセンターのように機能させることもできます。F5は、Edge 2.0プラットフォームがこうしたあらゆる専用インテリジェントシステムをサポートし、お客さまのグローバルなデジタルエクスペリエンスの提供と向上に貢献できるようになることを目指しています。
まとめ
Edge 2.0は、シームレスなグローバルデジタルエクスペリエンスを念頭に、将来の分散アプリケーションが直面する課題の解決を目指すビジョンに基づいて構築されています。もはや1998年当時とは状況が異なります。インターネットエコシステム、クラウドコンピューティング、デジタルトランスフォーメーションは、CDNアーキテクチャモデルが最初に考案された当時の想像をはるかに超えて進化しました。Edge 2.0パラダイムは、現代がマルチクラウドの世界であるだけでなく、デジタルがあらゆる場所に浸透した世界でもあることを踏まえ、過去の制約となる前提を捨てることで、将来の課題の解決を目指します。アプリケーションと、そのアプリケーションが正常かつ安全に、高速で、シームレスなユーザーエクスペリエンスを提供しながら動作するために必要なサービスを、あらゆる環境へ真に移植できるようにすることを掲げています。
先ごろのVolterra買収により、F5は、アプリケーション中心のEdge 2.0パラダイムの構築を主導するうえで理想的な立場にあります。
著者について
関連するブログ記事
SOAS 2025:足並みの乱れが凡庸さを招く
AI導入における方針の不一致は、非効率を招きます。セキュリティ、自動化、導入の各戦略を整合させ、AIの可能性を最大限に引き出す方法をご紹介します。

WebAssemblyが重要な理由
WebAssembly(Wasm)は、あらゆるプラットフォームで高性能なアプリケーションを実現する、ポータブルで高速かつセキュアなバイナリ命令セットです。

インフラストラクチャは依然として格好の攻撃経路
クラウドコンピューティングでは、APIやドラッグ&ドロップ式の設定ツールを活用し、ネットワークやインフラストラクチャを敬遠する人がそれらを直接扱わずに済むようにすることで、インフラストラクチャへの対応を不要にすることが長年追求されてきました。しかし、インフラストラクチャを無視することも、攻撃の主要な標的であるという事実を見過ごすこともできません。
堅牢なデータアーキテクチャがもたらす戦略的メリット
適切に構築されたデータアーキテクチャがもたらす効果は、業務プロセスの改善にとどまりません。戦略的な業務効率の向上、より深いビジネスインサイトの獲得、隣接するビジネス機会への展開にもつながり、これらすべてをより俊敏に実行できるようになります。
デジタルワークフローにおける不正検知には、データだけでは不十分
2019年には、業界全体でクレジットカード詐欺の試みが約25万件確認されました。これは約2分に1件の割合です。今日、不正を検知するには、デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、手作業によるデータ処理をはるかに上回る速度で分析する能力が求められます。