銀行・金融サービス
銀行・金融サービス業界では、規制圧力が高まる中、AIの拡張、巧妙化・高速化する攻撃への防御、レジリエンスと主権の維持を実証することが求められています。F5は、あらゆるアプリ、API、モデル、エージェントを、実行環境を問わず提供し、保護できるよう支援します。
Digital sovereigntyとレジリエンスが金融サービスを形作る
金融機関は、AIによって加速する不正行為、拡大するAPIおよびAIの攻撃対象領域、さらに法域をまたいでデータの保存場所を管理し、サービスの可用性を維持することへの圧力の高まりに直面しています。主権は、単なるコンプライアンス上のチェック項目から戦略的な優先事項へと変化しており、規制だけでなく地政学にも大きく左右されています。
F5 Application Delivery and Security Platform (ADSP)は、オンプレミス、クラウド、エッジにわたる金融アプリケーションに高いパフォーマンスとセキュリティを提供し、不正リスクの軽減、サービス可用性の最大化、機密データの管理維持を支援します。
より優れた金融サービス
口座保有者は、安全で高性能なアプリを求めています。F5は、その提供を支援します。
可視性の向上
複雑な金融サービスのハイブリッド/マルチクラウド環境全体で、必要なインサイトを獲得できます。
コンプライアンス対応準備
PCI DSSやDORAなどの重要な要件に対応し、監査プロセスを効率化します。
銀行・金融サービスのユースケースを見る
銀行業界におけるエージェント型AI
銀行の未来を形作るのは、セキュアで俊敏性に優れ、高いパフォーマンスを発揮するAI活用型のエクスペリエンスです。F5は、金融機関による重要なAIワークフローの保護とパフォーマンス最適化を可能にするとともに、金融機関と口座保有者がAIへの投資から新たなビジネス価値を確信を持って引き出せるよう支援します。
金融サービスにおけるAIデリバリーとセキュリティの詳細を見る
推論とトレーニングに対応する、低レイテンシでS3向けに最適化されたデータパイプライン
F5 AI Guardrails
金融分野のAIモデルとエージェントを、プロンプトインジェクションやデータ漏えいから保護します。
F5 AI Red Team
既知の敵対的攻撃に対してモデルとエージェントを継続的にテスト
レッドチームの調査結果を、人による承認を経て実運用のガードレールに反映
金融AIエンドポイントを脅威や不正利用から保護します。
Kubernetesクラスター内およびクラスター間の推論トラフィックを管理
AIを活用したアプリとAPIのセキュリティ
攻撃者は生成AIやエージェント型AIを利用し、ディープフェイクや合成IDによる個人情報窃取から、認証情報の不正利用、アカウント乗っ取りに至るまで、自動化されたリアルタイムの不正行為を展開しています。静的なルールに基づく防御では、犯罪者が手口を変えた瞬間に対応が遅れてしまいます。F5は、アプリケーションとAPIのトラフィックを分析し、金融機関全体で悪意のあるアクティビティを検知・阻止するAI主導の防御により、AIを利用した攻撃に対抗します。正規の口座保有者に余計な負担をかけることもありません。
AIを活用したアプリとAPIのセキュリティについて詳しく見る
継続的な手動チューニングなしで、脅威に対する保護を強化し、誤検知を削減
すべてのAPIエンドポイントを検出し、不正利用やビジネスロジック攻撃を阻止します。
クレデンシャルスタッフィング、スクレイピング、アカウント乗っ取りを行うボットやAIエージェントをリアルタイムで阻止
暗号化トラフィックを復号して検査し、潜在する脅威やマルウェアを可視化します
ブラウザ内でカード情報やログインデータを盗むフォームジャッキングやスキミングをブロック
一元的な管理と可視化
可観測性と自動化により、ハイブリッドマルチクラウド全体を管理します。
デジタル運用レジリエンス
運用レジリエンスは、デジタル主権の基盤です。システム停止、紛争、サイバー攻撃、集中リスクはいずれも、事業継続を脅かします。F5は、データセンター、地域、クラウドにまたがるアクティブ/アクティブ構成と自動フェイルオーバーによってレジリエンスを実現し、障害発生時にも重要な銀行サービスの可用性とパフォーマンスを維持します。
デジタル運用レジリエンスの詳細を見る
グローバルサーバーロードバランシング
リージョンやクラウドをまたいでトラフィックを振り分け、重要なサービスの可用性を維持
サービス間で負荷を分散し、需要の急増に対応
ハイブリッドマルチクラウドネットワーキング
クラウドとデータセンターにまたがる単一プロバイダーへの依存を解消
DDoS対策
サービスが停止する前に、ボリューム型攻撃を阻止します。
Webアプリスキャン
障害を引き起こす前に脆弱性を継続的にテストします。
デジタル主権
金融データを自社の管理下および管轄内に保持します。
バンキングアプリのモダナイゼーション
レガシーなコアシステムと手作業のプロセスがリリースのたびに遅れを招く一方で、お客さまやフィンテック企業は、市場の変化に即した新機能を期待しています。F5は、銀行、金融サービス、保険事業者がレガシー環境とモダン環境の両方でアプリケーションデリバリをモダナイズできるよう支援します。これにより、セキュリティや信頼性を損なうことなく、新たなデジタル体験をより迅速に提供し、拡張できます。
銀行アプリのモダナイゼーションについて詳しく見る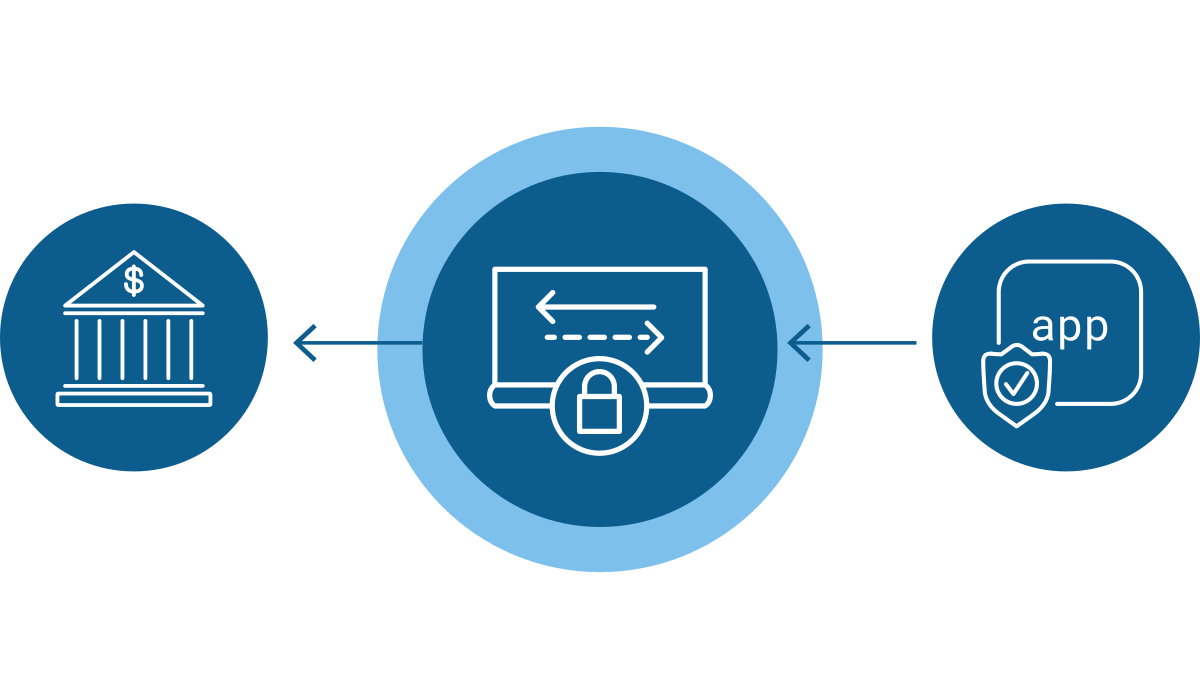
クラウドネイティブなバンキングアプリを環境間でルーティングし、スケールできます。
Kubernetes ingress
エンタープライズグレードの制御により、Kubernetesクラスターへのトラフィック流入を管理します。
Kubernetes Gateway API
クラスター内でのサービス接続方法を標準化
新しいバンキング機能を支えるAPIを公開し、ガバナンスを適用します。
WAF for Kubernetes
コンテナ化されたアプリとAPIをPod単位で保護します。
BIG-IP Container Ingress Services
コンテナ環境全体で高度なアプリケーションサービスを実現
オープンファイナンス向けAPIセキュリティ
オープンバンキングでは、APIを活用した革新的な顧客体験が実現しています。しかし、従来のアプローチやレガシーシステムでは、こうした進化に対応できない場合があります。そのため、セキュリティ上の懸念に対応できるAPIセキュリティソリューションが不可欠です。
オープンファイナンスのセキュリティについて詳しく見る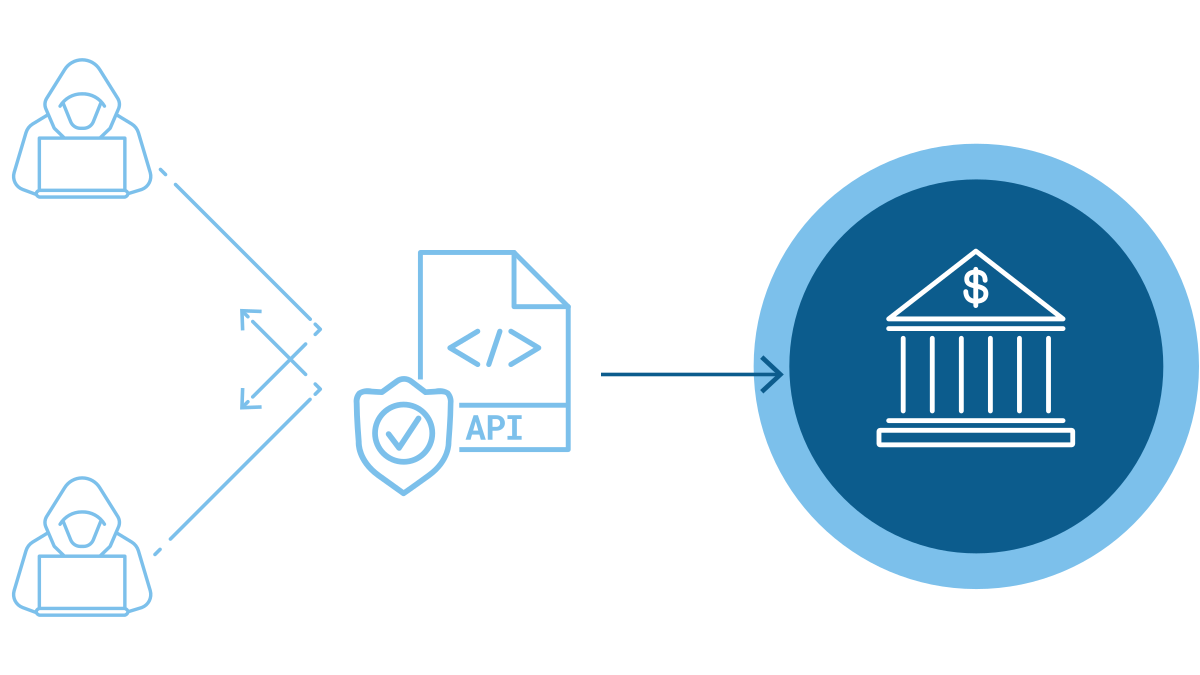
すべてのAPIエンドポイントを検出し、不正利用やビジネスロジック攻撃を阻止します。
オープンファイナンスAPIへのすべてのサードパーティ接続を管理します。
F5 Web Application Firewall (WAF)ソリューション
WebアプリをOWASP Top 10の脅威や進化する脅威から保護します。
顧客向けのオープンファイナンスエンドポイントに対する自動化された不正利用を阻止します。
耐量子計算機時代への対応準備
攻撃者は、量子コンピューティングが成熟した時点で復号するために、現在、暗号化された金融データを収集しています。F5は、トラフィックの終端地点で耐量子暗号を適用し、「今収集し、後で復号する」攻撃から保護します。これにより、金融サービス組織は、ダウンタイムやアプリケーションの再設計を伴うことなく、残りのIT環境を量子時代に対応させるための時間を確保できます。
金融機関の耐量子対応について詳しく見る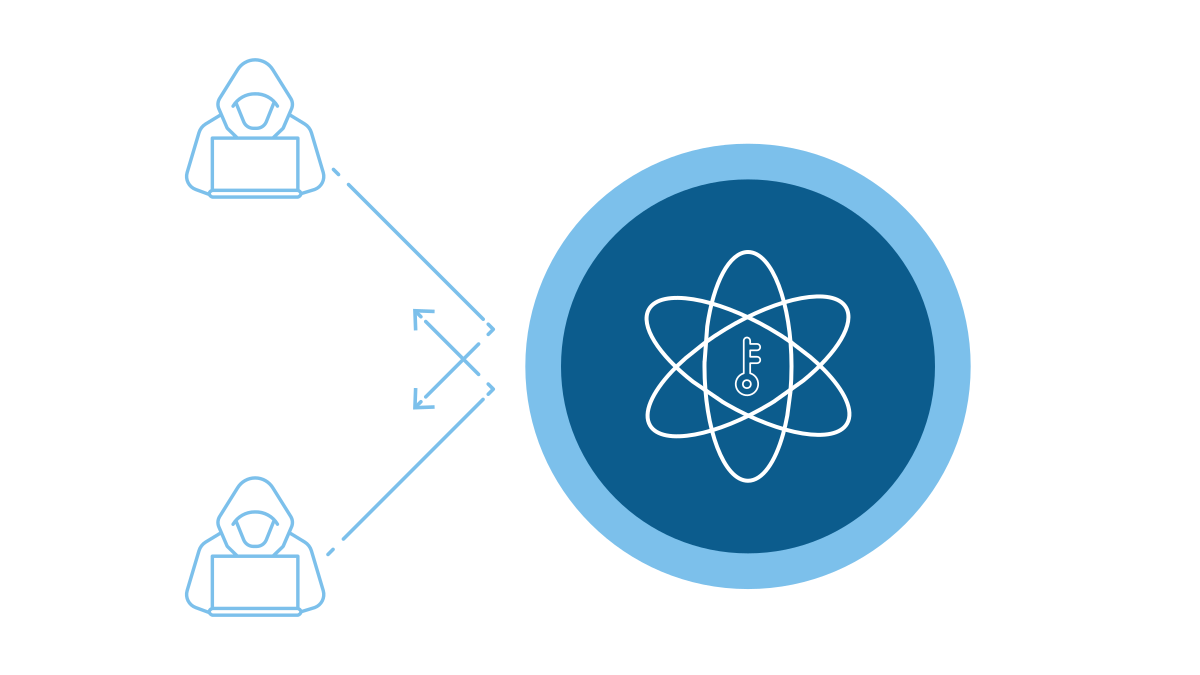
耐量子暗号の管理を一元化し、導入を容易にします。
F5 BIG-IP LTM
NIST標準アルゴリズムにより、クライアントとサーバーの耐量子性を実現します。
APIとマイクロサービスのための耐量子セキュリティ。
ゼロトラストアクセス
企業全体およびハイブリッドインフラストラクチャのVPNにPQCを拡張します。
成果と評価


コンプライアンス
テクノロジーアライアンス