Bei der Anwendungsbereitstellung und -sicherheit gibt es keine Universallösung. Das zeigen unsere neuesten Forschungsergebnisse.
In den frühen Tagen des Internets – als ich noch ein kleines Mädchen war – basierte die gesamte Branche für Anwendungsbereitstellung und -sicherheit auf Hardware. Als Cloud-Computing einen rasanten Aufschwung erlebte, verlagerte sich der Fokus auf Software. Virtuelle Maschinen wurden zum neuen Formfaktor und kurz darauf auch Container!
Die rasante Digitalisierung hat die Branche in Richtung SaaS gelenkt. Dabei liegt der Schwerpunkt auf der Bereitstellung von Diensten, die nicht nur mehrere Standorte abdecken, sondern ein weltweites Publikum erreichen.
Jede neue Generation von Lösungen für die Anwendungsbereitstellung und -sicherheit unterstützte bei ihrer Einführung in der Regel nur den jeweils neuesten Formfaktor. Einige Generationen wurden zudem nie weiterentwickelt, um neuere Formfaktoren zu unterstützen. Daher gibt es auf dem Markt eine Vielzahl von Optionen, die im Allgemeinen jeweils nur einen Teil der verfügbaren Formfaktoren unterstützen.
Das Problem dabei ist, dass es für Unternehmen keine Universallösung gibt – ganz gleich, worum es geht.
Hybride IT bedeutet hybride Lösungen in allen Bereichen
Unsere gesamte Forschung der vergangenen zehn Jahre, ob allgemein oder themenspezifisch, kommt immer wieder zum selben Ergebnis: Unternehmen sind durch und durch hybrid. Ihre Anwendungsportfolios sind hybrid, ihre IT-Landschaften sind hybrid. Alles ist hybrid – auch ihre Anforderungen an die Anwendungsbereitstellung und Sicherheit.
In einem kürzlich durchgeführten Forschungsprojekt stellten wir einige sehr konkrete Fragen zu Anwendungsbereitstellungs- und Sicherheitsdiensten, etwa dazu, wo diese in Anwendungsarchitekturen eingesetzt werden und welche Bereitstellungsform bevorzugt wird.
Die Ergebnisse waren eindeutig: Unternehmen treffen ihre Entscheidungen – vom Standort bis hin zur Anwendungsbereitstellung und -sicherheit – nach wie vor in erster Linie auf Grundlage der jeweiligen Anwendung, und dies macht eine Kombination aus hardware- und softwarebasierten sowie als SaaS bereitgestellten Diensten für die Anwendungsbereitstellung und -sicherheit erforderlich.
Traditionelle Anwendungen werden eher lokal betrieben und nutzen für die Anwendungsbereitstellung und -sicherheit eine hardwarebasierte Lösung. Moderne Anwendungen hingegen sorgen an allen Standorten für eine Nachfrage nach softwarebasierten Lösungen – entweder in Form virtueller Maschinen oder von Containern, manchmal auch beidem. Werden diese modernen Anwendungen in einer Cloud betrieben, tendieren Unternehmen zu SaaS-Angeboten.
Und die neuen KI-Anwendungsarchitekturen? Sie führen zu einer SaaS-basierten Bereitstellung und Absicherung.
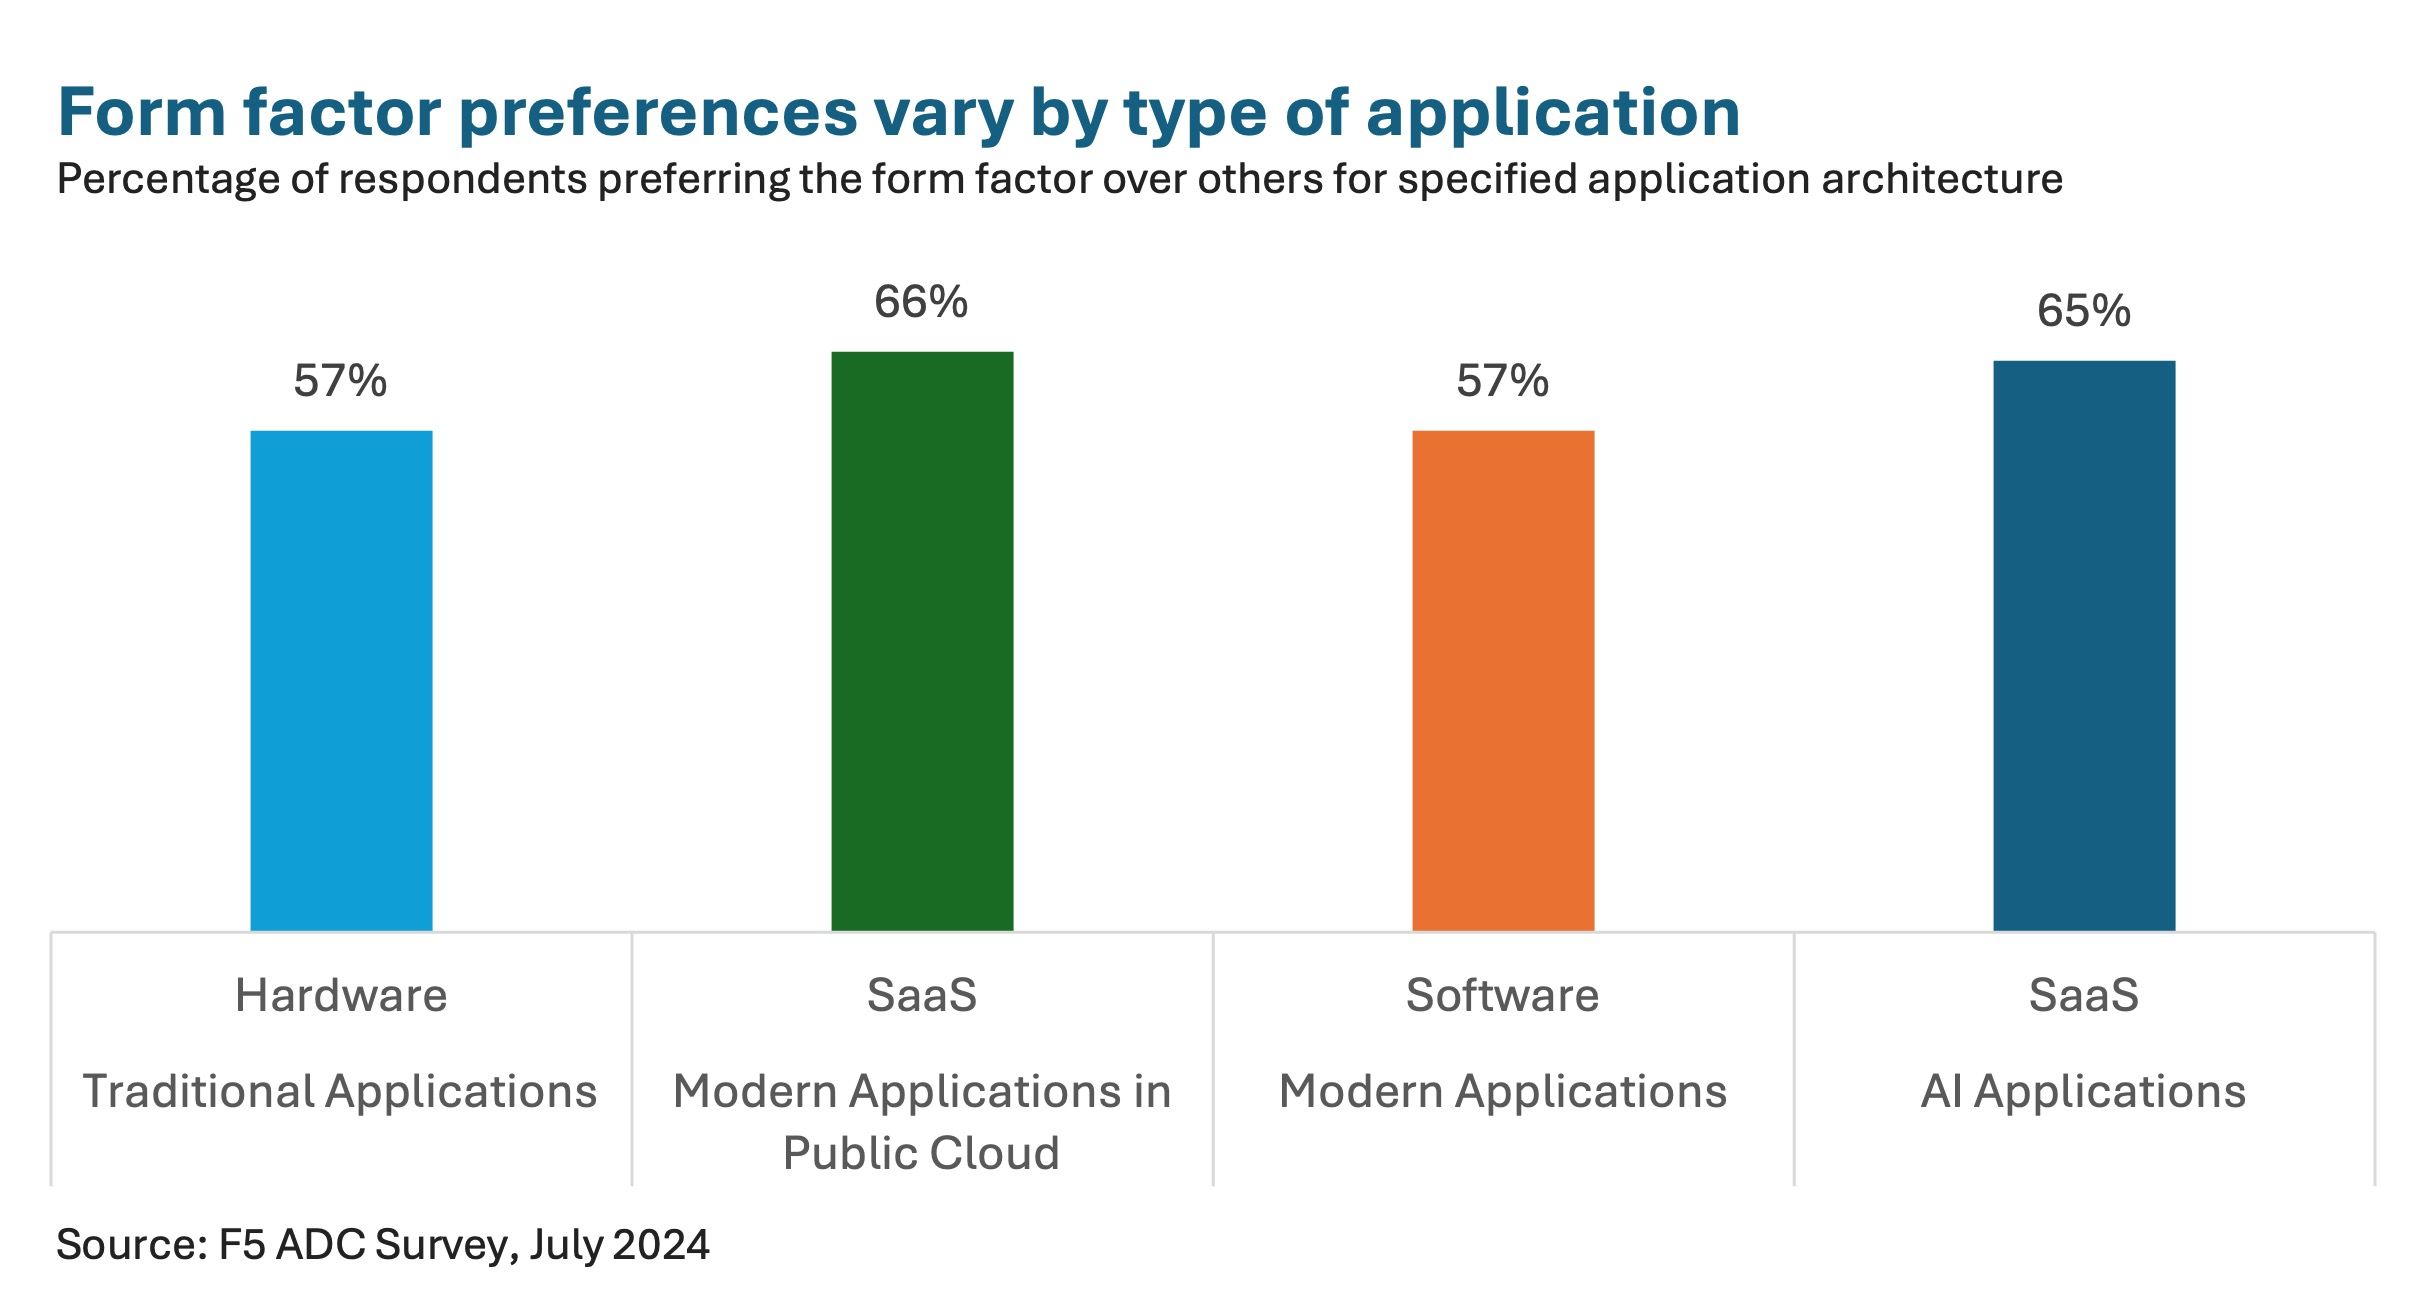
Dies gilt unabhängig davon, an welcher Stelle Bereitstellungs- und Sicherheitsdienste in diese Anwendungsarchitekturen eingebunden werden. Ob in Nord-Süd- oder Ost-West-Richtung oder an einem der neu entstehenden Einbindungspunkte im neuen KI-Rechenkomplex: Unternehmen orientieren sich bei der Entscheidung für einen Formfaktor eindeutig an der Art der Anwendung, um deren Anforderungen an Skalierbarkeit, Leistung und Sicherheit zu erfüllen.
Darüber hinaus zeigen unsere Untersuchungen, dass dies unabhängig davon gilt, welchen Bereitstellungs- und Sicherheitsdienst sie einsetzen. Wir haben nach den Präferenzen hinsichtlich der Bereitstellungsform für ein Dutzend verschiedener Bereitstellungs- und Sicherheitsdienste gefragt, und die Ergebnisse waren stets dieselben. API-Sicherheit für moderne Anwendungen? Software. KI-Gateways für KI-Anwendungen? Bitte als SaaS. Beliebige Dienste für traditionelle Anwendungen? Dafür ist Hardware gefragt.
Gibt es Ausnahmen? Natürlich. Doch insgesamt ist der Trend eindeutig: Das Portfolio der Unternehmen für die Bereitstellung und Absicherung von Anwendungen wird ebenso hybrid sein wie ihre Anwendungsportfolios. Und obwohl moderne Anwendungen endlich einen Wendepunkt erreicht haben und inzwischen mehr als 50 % der Portfolios ausmachen, wird es noch eine Weile dauern, bis traditionelle Anwendungen allmählich verschwinden – sofern sie das überhaupt jemals tun. Und natürlich werden KI-Anwendungen von nun an weiter zunehmen. Das bedeutet, dass Unternehmen auf absehbare Zeit eine Mischung aus Hardware, Software und SaaS einsetzen werden, um ihre Anwendungen bereitzustellen und abzusichern.
Falls Sie sich also jemals gefragt haben, warum F5 für seine Lösungen zur Anwendungsbereitstellung und -sicherheit alle drei Optionen anbietet – nämlich Hardware, Software und Services –, dann wissen Sie jetzt, warum. Denn Kunden wollen und benötigen sie alle, um ihre heterogenen Anwendungsportfolios bereitzustellen und abzusichern.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.