DevOpsとNetOpsの領域が融合し、コンテナ環境が従来ネットワークで使われてきた定義を取り込むなか、混乱を招きやすい「ingress」という用語について、データパスとコンテナ環境の観点からその用法を確認しておくことが重要です。
「Ingress」と「egress」という用語は、従来、データセンターの視点からネットワーク上のトラフィックの方向を表すために使用されてきました。Ingressは受信方向、egressは送信方向を意味します。
コンテナ環境の成熟に伴い、イングレスという用語は、アプリケーションに焦点を当てた非常に具体的な意味で使われるようになりました。
Ingress。クラスター内のサービスへの外部アクセス(通常はHTTP)を管理するAPIオブジェクトです。Ingressは、負荷分散、SSL終端、名前ベースの仮想ホスティングを提供できます。
ここで、Kubernetes環境で定義されるIngressリソースは、コンテナ境界内で実行されることを前提とした機能を記述するものである点に留意することが重要です。
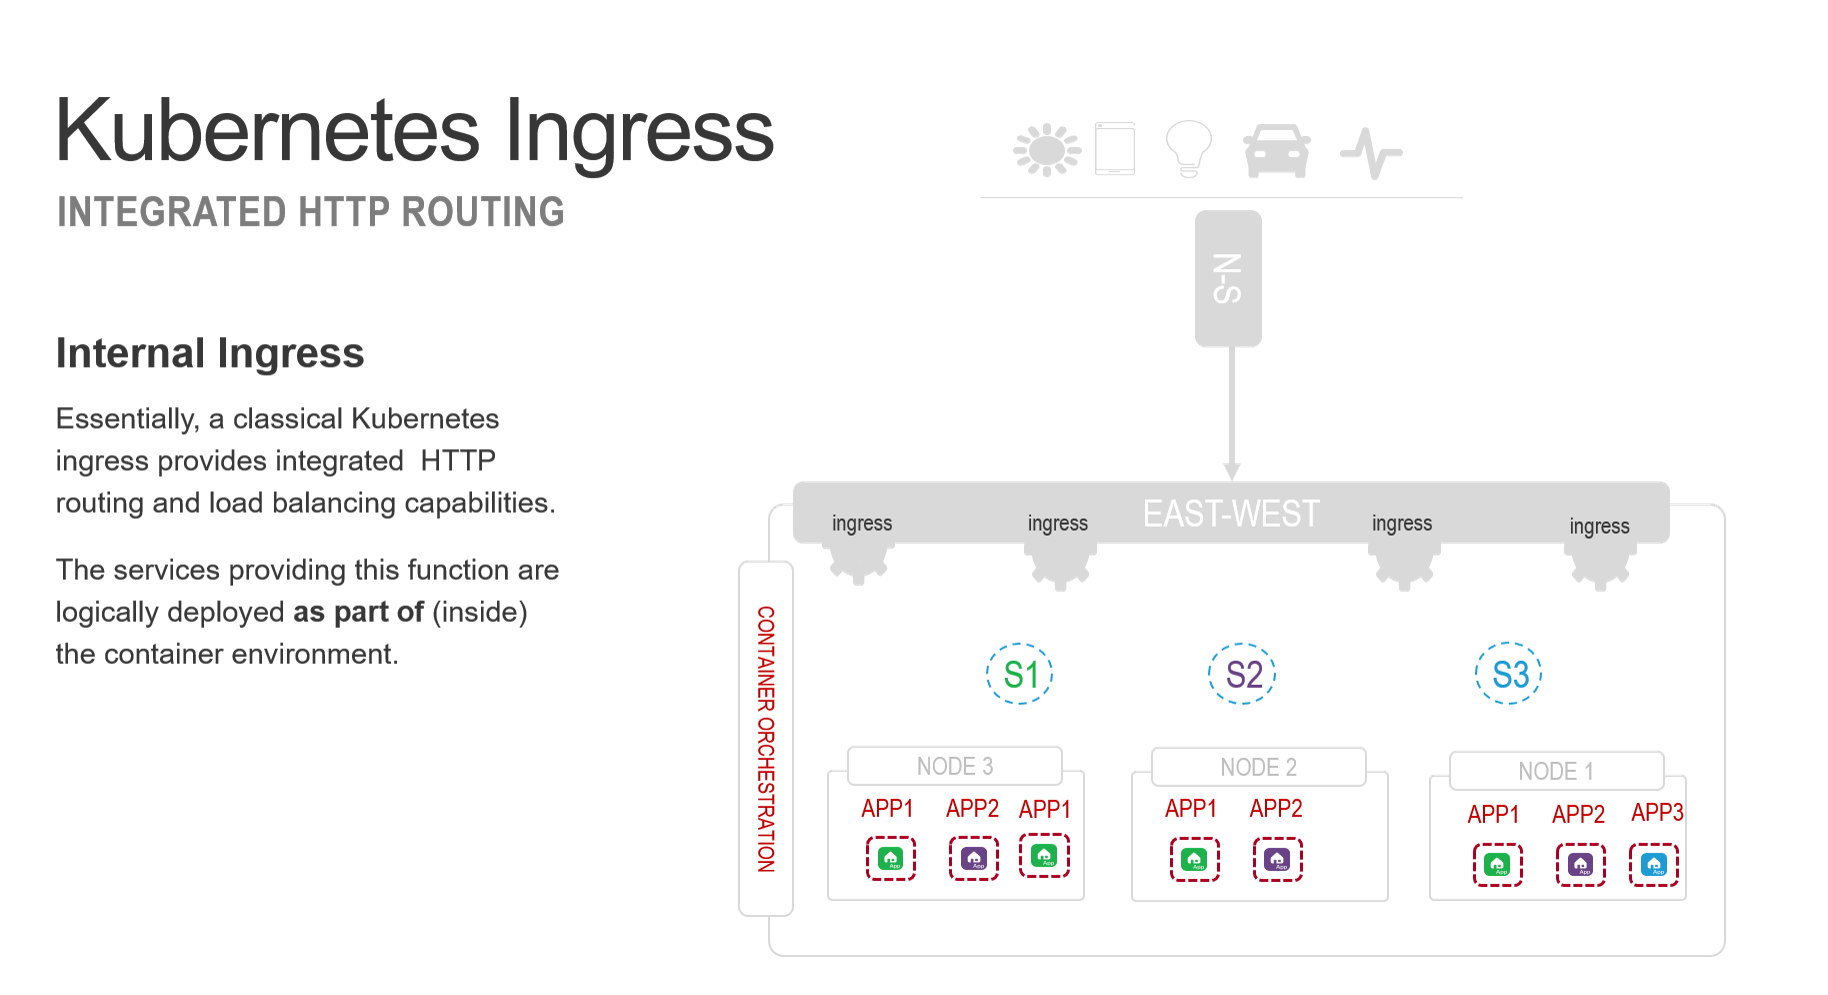
各Ingressは、外部リクエストを受け付け、Kubernetes Ingressリソースで指定されたルールに基づいて、適切なKubernetes Serviceに転送するリバースプロキシです。Serviceは通常、ネイティブのレイヤー4(TCP)負荷分散アルゴリズムを使用して、関連付けられた一連のコンテナ間でリクエストを負荷分散します。これは、統合APIを外部に公開する方法の1つです。IngressはAPI呼び出し(URIパス)を解析し、コンテナクラスター内の適切なコンテナホスト型マイクロサービスに振り分けます。
F5は、従来のKubernetes Ingressと同等の機能に加え、SNIルーティングとレイヤー4(TCP)ロードバランシングの機能を提供します。SNI(Server Name Indication)ルーティングでは、実際のペイロードやメッセージを復号することなく、ヘッダー内の情報に基づいてF5がリクエストを適切にルーティングできるため、メッセージ交換をエンドツーエンドでTLS暗号化したい場合に有用です。この場合、リクエストに適用できる機能は制限され、たとえば悪意のあるコンテンツをスキャンできませんが、規制上または運用上の理由からコンテンツを暗号化したままにする必要があるアーキテクチャを実現するために必要な機能を提供します。レイヤー4(TCP)ロードバランシングは、Kubernetes形式のIngressサービスをスケールするために、コンテナ環境の外部でよく使用されます。
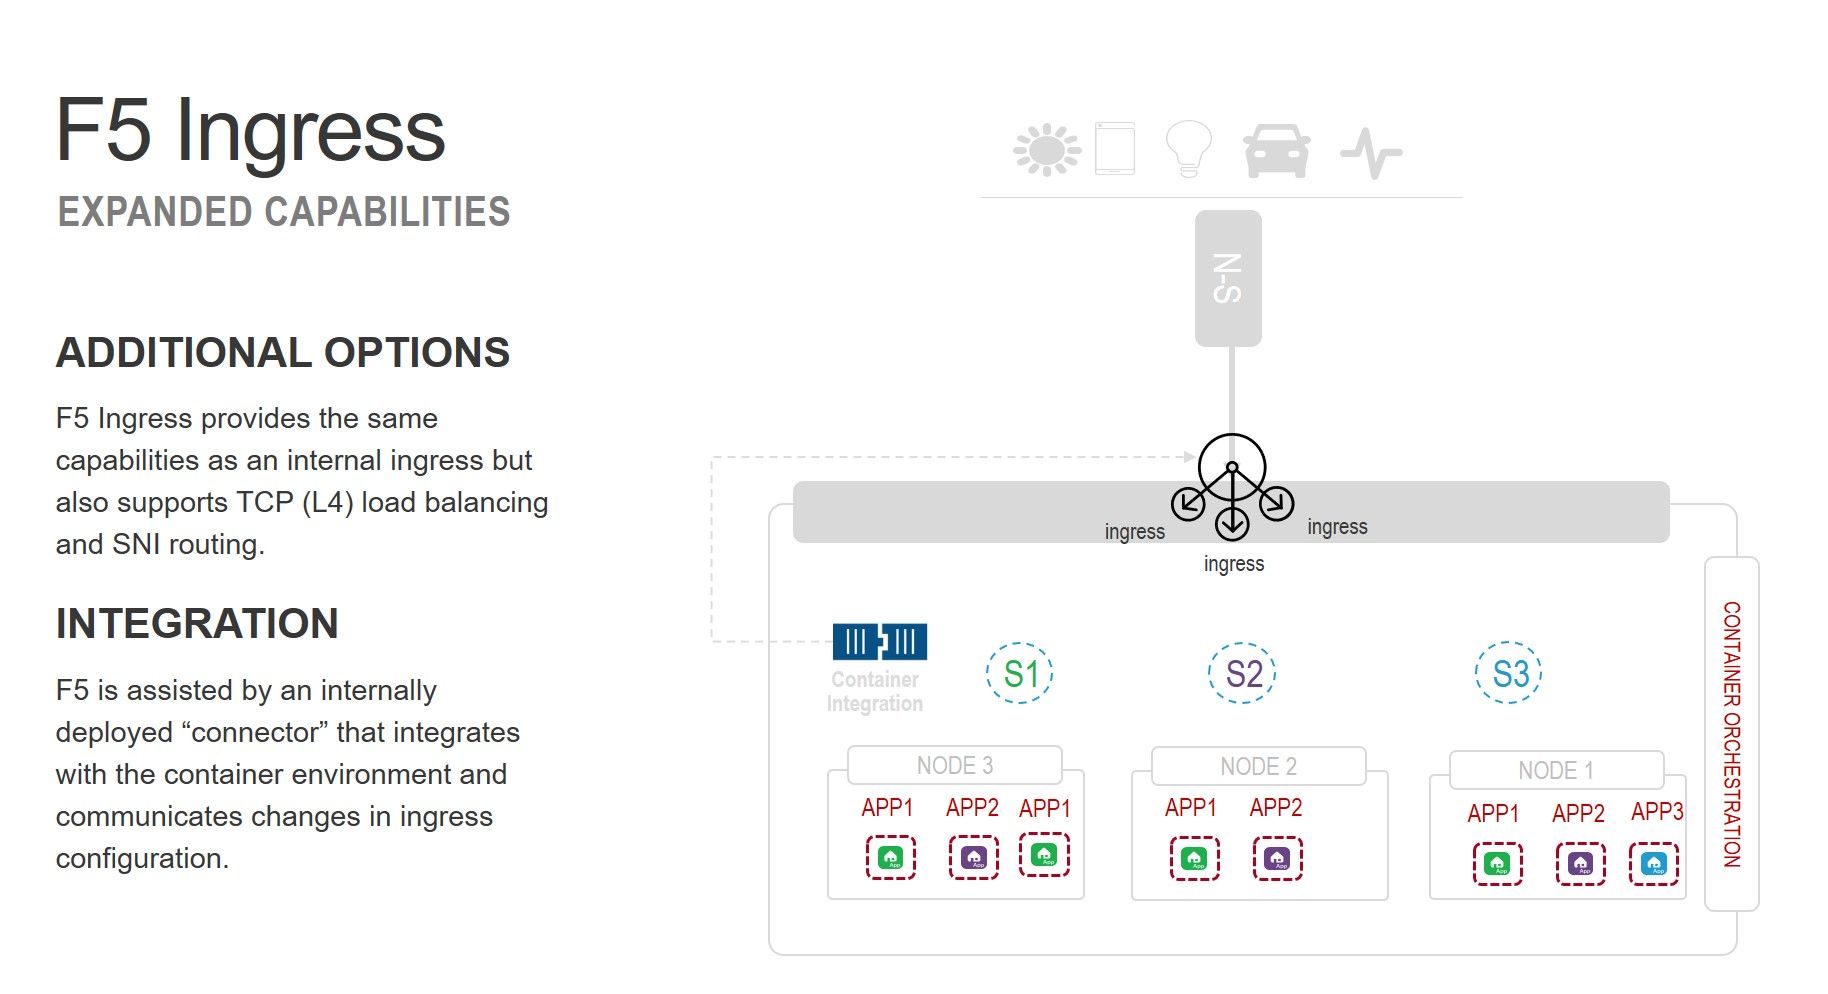
F5は通常、コンテナ環境の外部にデプロイされます。多くの場合、クラスターを外部に公開するためのロードバランシングソリューション、つまりコンテナクラスターで構成されるサービスへのパブリックアクセスを提供するために使用されます。CNCFの調査によると、回答者の67%がクラスターサービスを外部に公開するためにロードバランサーを選択し、残りの33%はIngress(L7)機能を活用しています。
Kubernetes Ingressと同等の機能を提供するため、トラフィック処理を規定するポリシーの更新を容易にする、コンテナネイティブの「コネクター」を使用します。このコネクターはコンテナオーケストレーター内に配置され、オーケストレーターと連携します(通常はKubernetesですが、Red Hat OpenShiftも広く利用されています)。F5 Ingressとの通信はAPI経由で行われます。更新には、Ingressリソース定義(HTTPルーティングポリシー)の変更に加え、現在のサービス定義に影響するコンテナインスタンスの起動や削除などの構成変更も含まれます。
単純なIngressサービスではなくF5を使用する利点は、受信トラフィックと送信トラフィックに高度な機能を適用できることです。F5を使用すれば、コンテナ環境やアーキテクチャ、アプリケーション自体を変更することなく、セキュリティ、ヘッダーの拡充、クライアント固有のパフォーマンス最適化を適用できます。
関連リソース
- ドキュメントを読む:F5 Container Ingress Services
- Docker Storeからダウンロード:F5 Container Ingress Services
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

SOAS 2025:足並みの乱れが凡庸さを招く
AI導入における方針の不一致は、非効率を招きます。セキュリティ、自動化、導入の各戦略を整合させ、AIの可能性を最大限に引き出す方法をご紹介します。

WebAssemblyが重要な理由
WebAssembly(Wasm)は、あらゆるプラットフォームで高性能なアプリケーションを実現する、ポータブルで高速かつセキュアなバイナリ命令セットです。

インフラストラクチャは依然として格好の攻撃経路
クラウドコンピューティングでは、APIやドラッグ&ドロップ式の設定ツールを活用し、ネットワークやインフラストラクチャを敬遠する人がそれらを直接扱わずに済むようにすることで、インフラストラクチャへの対応を不要にすることが長年追求されてきました。しかし、インフラストラクチャを無視することも、攻撃の主要な標的であるという事実を見過ごすこともできません。
堅牢なデータアーキテクチャがもたらす戦略的メリット
適切に構築されたデータアーキテクチャがもたらす効果は、業務プロセスの改善にとどまりません。戦略的な業務効率の向上、より深いビジネスインサイトの獲得、隣接するビジネス機会への展開にもつながり、これらすべてをより俊敏に実行できるようになります。
デジタルワークフローにおける不正検知には、データだけでは不十分
2019年には、業界全体でクレジットカード詐欺の試みが約25万件確認されました。これは約2分に1件の割合です。今日、不正を検知するには、デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、手作業によるデータ処理をはるかに上回る速度で分析する能力が求められます。