In einem kürzlich veröffentlichten Blogbeitrag erläuterte unser Chief Product Officer, wie F5 modernste KI einsetzt, um unsere Software widerstandsfähiger zu machen. Der Blogbeitrag beschrieb einen KI-gestützten Ansatz für Scans, Triage, Fehlerbehebung, Tests und Releases – nicht als einmalige Maßnahme, sondern als wiederholbares Betriebsmodell, mit dem sich Probleme schneller und gründlicher erkennen und beheben lassen.
Dieser Ansatz hat wichtige Auswirkungen auf F5 NGINX.
NGINX ist für einen erheblichen Teil des modernen Internets eine zentrale Komponente. Fast ein Drittel aller Websites wird mit NGINX betrieben. Als einer der am weitesten verbreiteten Webserver, Reverse-Proxys, API-Gateways und Kubernetes-Ingress-Technologien geht mit dieser Reichweite eine große Verantwortung einher – insbesondere in puncto Sicherheit.
Sicherheit war schon immer ein zentraler Aspekt bei der Entwicklung und Pflege von NGINX. Doch das Umfeld der Softwaresicherheit verändert sich rasant. Hochmoderne KI-Modelle erleichtern es, komplexe Codebasen zu analysieren, modulübergreifende Zusammenhänge zu erfassen und potenzielle Schwachstellen schneller zu identifizieren, als dies mit herkömmlichen Ansätzen allein möglich wäre. Das eröffnet Chancen für Sicherheitsteams, erhöht aber zugleich den Handlungsdruck. Wenn KI Entwicklungsteams dabei helfen kann, Probleme schneller zu finden und zu beheben, kann sie auch Angreifern ermöglichen, effizienter nach Schwachstellen zu suchen.
“KI-gestützte Sicherheitsanalysen ermöglichen es uns, Code schneller zu untersuchen, verdächtige Muster zu erkennen und mögliche Schwachstellenketten nachzuvollziehen. Der Mehrwert entsteht jedoch nicht dadurch, dass man ein Modell einfach nach Fehlern suchen lässt. Er ergibt sich aus dem gesamten Lebenszyklus rund um das Modell: scannen, priorisieren, beheben, testen, veröffentlichen, wiederholen.”
Deshalb investiert F5 in einen KI-gestützten Ansatz zur Absicherung von NGINX. Das Ziel ist einfach: Probleme früher erkennen, sie gründlich überprüfen und sorgfältig beheben sowie den Nutzern so schnell und zuverlässig wie möglich gehärtete Versionen zur Verfügung stellen.
Absicherung des gesamten F5 NGINX-Portfolios
NGINX besteht nicht aus einem einzigen Codepfad. Vielmehr handelt es sich um ein breit gefächertes Ökosystem, das Open-Source-Software, kommerzielle Produkte, auf Kubernetes ausgerichtete Komponenten, Sicherheitsmodule und Erweiterungsprojekte für Entwickler umfasst. NGINX abzusichern bedeutet, diese gesamte Angriffsfläche zu berücksichtigen.
Unsere Test- und Validierungsarbeit umfasst F5 NGINX Open Source, F5 NGINX Plus, F5 NGINX Ingress Controller, F5 NGINX Gateway Fabric, F5 NGINX Instance Manager, F5 NGINX One Console, F5 WAF for NGINX, zugehörige Anwendungssicherheitsmodule sowie nginx-JavaScript-Module, die als njs bekannt sind.
Diese Bandbreite ist wichtig, da NGINX auf vielfältige Weise eingesetzt wird. Einige nutzen es als Webserver oder Reverse-Proxy. Andere setzen es als Load Balancer, API-Gateway, Ingress-Controller oder als Teil einer umfassenderen Architektur für die Anwendungsbereitstellung ein. Manche verlassen sich auf Open-Source-Komponenten. Andere nutzen kommerziellen Support und Enterprise-Funktionen. Viele kombinieren beides.
Für die Nutzer liegt der Mehrwert in der Konsistenz. Sicherheitsmaßnahmen sollten berücksichtigen, wie Software tatsächlich bereitgestellt wird, und nicht nur, wie eine einzelne Komponente paketiert ist. Tests im gesamten NGINX-Portfolio helfen uns, Probleme im jeweiligen Kontext zu bewerten, Unsicherheiten zu verringern und den Nutzern klarere Empfehlungen zu geben, wenn Updates erforderlich sind.
Die Community macht NGINX stärker
NGINX hat schon immer vom Fachwissen seiner Community profitiert. Forschende, Maintainer, Mitwirkende, Betreiber, Kunden und Open-Source-Nutzer tragen alle dazu bei, die Software zu verbessern.
Wir möchten all jenen Anerkennung zollen, die Probleme erkannt, Fehler gemeldet, Korrekturen eingereicht und im Laufe der Zeit zur Verbesserung von NGINX beigetragen haben. Ihre Arbeit stärkt das Projekt und trägt dazu bei, das Internet insgesamt zu schützen.
Beispiele für Beiträge aus der Community sind kürzlich identifizierte Probleme wie CVE-2026-42530, CVE-2026-42055, CVE-2026-9256 und CVE-2026-42945. Diese über die breitere Community gemeldeten Erkenntnisse halfen uns, die Probleme schnell zu untersuchen, zu validieren und zu beheben sowie entsprechende Updates zu veröffentlichen. Sie sind konkrete Beispiele dafür, wie Sicherheitsforscher, Mitwirkende und Maintainer zusammenarbeiten, um Risiken zu verringern und die Sicherheit für alle zu verbessern, die auf NGINX angewiesen sind.
Diese Zusammenarbeit ist im KI-Zeitalter noch wichtiger. Mit der Weiterentwicklung von Scan-Tools werden mehr Menschen in der Lage sein, mehr Probleme in einer größeren Zahl von Projekten zu finden. Das kann der Softwaresicherheit sehr zugutekommen, wenn Maintainer, Sicherheitsforschende und Nutzer gemeinsam auf ein Ziel hinarbeiten: das Risiko für alle zu verringern, die auf die Software angewiesen sind.
Die besten Ergebnisse werden erzielt, wenn potenzielle Sicherheitsprobleme untersucht, bestätigt, behoben und getestet werden und die Kommunikation darüber den Nutzern einen klaren Weg zum Schutz aufzeigt. Wir wissen die Rolle der Community zu schätzen, die dazu beiträgt, dies zu ermöglichen.
Scannen, priorisieren, beheben, testen, veröffentlichen, wiederholen
NGINX setzt seit Jahren auf strenge Entwicklungs-, Test- und Sicherheitsverfahren. Was sich ändert, sind die Geschwindigkeit und der Umfang, in denen Sicherheitsmaßnahmen umgesetzt werden können.
KI-gestützte Sicherheitsanalysen ermöglichen es uns, Code schneller zu untersuchen, verdächtige Muster zu erkennen und mögliche Schwachstellenketten nachzuvollziehen. Der Mehrwert entsteht jedoch nicht dadurch, dass man ein Modell einfach nach Fehlern suchen lässt. Er ergibt sich aus dem vollständigen Prozess rund um das Modell: scannen, priorisieren, beheben, testen, veröffentlichen und wiederholen.
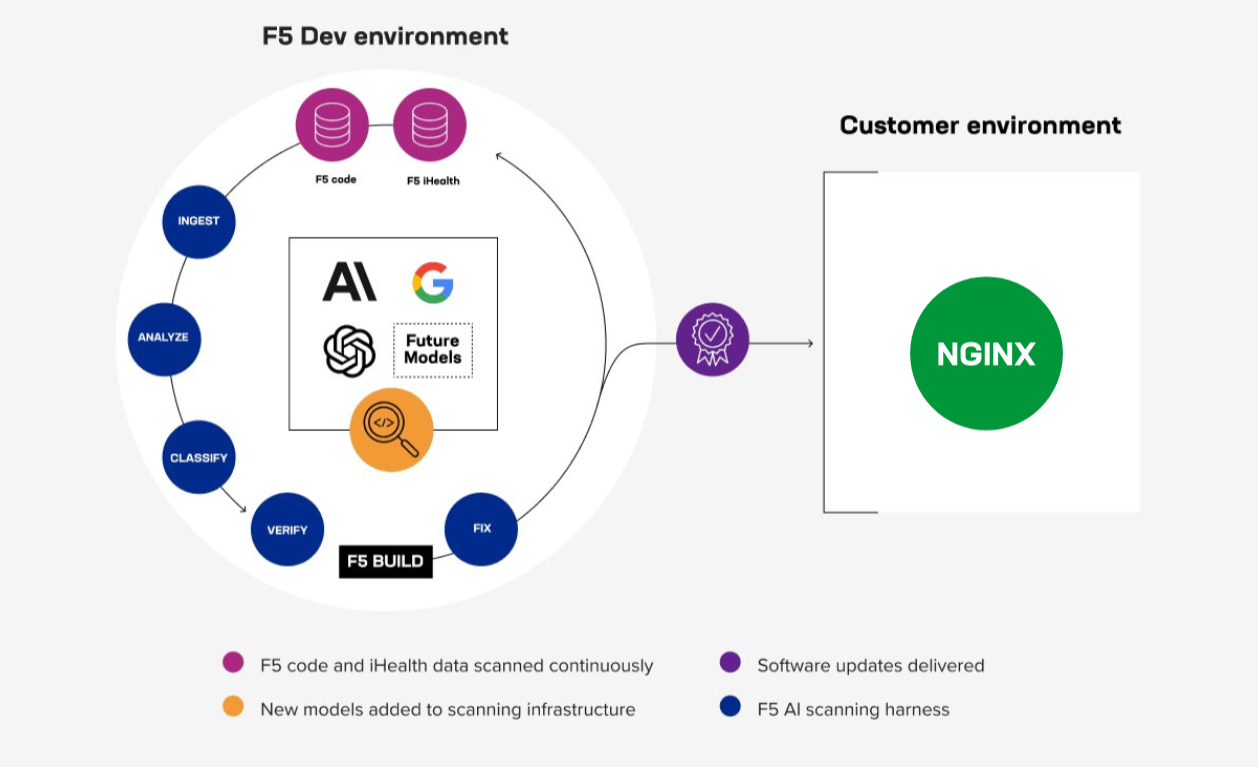
Scans helfen dabei, potenzielle Probleme in großen und komplexen Codebasen aufzudecken. Die Triage hilft, tatsächliche Befunde von Fehlalarmen zu unterscheiden. Bei der technischen Überprüfung werden bestätigte Befunde in Fehlerbehebungen umgesetzt. Tests helfen zu bestätigen, dass die Fehlerbehebungen funktionieren und keine Regressionen verursachen. Die Release-Planung hilft Nutzern, zeitnah und auf nachvollziehbare Weise gehärtete Software zu erhalten.
KI trägt dazu bei, Teile dieses Zyklus zu beschleunigen, doch die Beurteilung durch erfahrene Entwickler bleibt unverzichtbar. Modelle können auf potenzielle Probleme hinweisen, Analysen unterstützen und dabei helfen, die Ausnutzbarkeit einzuschätzen. Die Validierung, Priorisierung, Behebung und Prüfung sowie die Entscheidung über eine sorgfältige Veröffentlichung bleiben jedoch weiterhin Aufgabe des Menschen.
Bei ausgereifter Infrastruktursoftware wie NGINX ist dieses Gleichgewicht entscheidend. NGINX ist weitverbreitet, hochgradig konfigurierbar und wird in leistungsabhängigen Umgebungen eingesetzt. Ein Fix kann nicht isoliert bewertet werden. Er muss anhand realistischer Nutzungsmuster, Produktkombinationen und Bereitstellungsmodelle getestet werden.
Der Vorteil für die Nutzer liegt auf der Hand: Probleme können systematischer gefunden und behoben werden, unterstützt durch technische Prüfungen und Tests in den verschiedenen Umgebungen, in denen NGINX eingesetzt wird.
Kontinuierliche Investitionen sind wichtig
Arbeit auf diesem Niveau erfordert kontinuierliche Investitionen. Sie setzt den Zugang zu fortschrittlichen KI-Modellen, dedizierte Kapazitäten für Sicherheit und Entwicklung, eine Testinfrastruktur, disziplinierte Release-Prozesse sowie die Koordination zwischen Open-Source- und kommerzieller Software voraus.
Diese Investition ist eine der Maßnahmen, mit denen F5 NGINX unterstützt. Open-Source-Communitys sind leistungsfähig, und NGINX profitiert weiterhin von diesem Modell. Gleichzeitig erfordern der Einsatz KI-gestützter Sicherheitsanalysen für ein breites Portfolio, die Validierung der Ergebnisse, das Testen von Fehlerbehebungen für mehrere Produkte und die Vorbereitung klar dokumentierter Releases Personal, Tools, Prozesse und Zeit.
Für die Nutzer ist das wichtig, denn Sicherheit ist keine einmalige Angelegenheit, sondern eine kontinuierliche Aufgabe. Der Nutzen liegt nicht nur darin, einen Fehler zu finden, sondern auch darin, ein System aufzubauen, das fortlaufend Fehler findet und behebt, Korrekturen testet und Verbesserungen veröffentlicht.
Wir wissen auch, dass Updates für Nutzer mit Aufwand verbunden sind. Stärker abgesicherte Versionen bedeuten, dass mehr Updates geprüft, getestet und bereitgestellt werden müssen. Dessen sind wir uns bewusst. Unser Ziel ist es, die Sicherheit zu verbessern und den Prozess zugleich so transparent und planbar wie möglich zu gestalten.
Helfen Sie uns, das Internet sicherer zu machen
Das Internet ist auf eine gemeinsam genutzte Infrastruktur angewiesen. NGINX ist Teil dieser Infrastruktur, und für seine Sicherheit tragen wir gemeinsam Verantwortung.
F5 wird weiterhin in KI-gestützte Sicherheitspraktiken, koordinierte Veröffentlichungsprozesse und Tests im gesamten NGINX-Portfolio investieren. Darüber hinaus werden wir auch künftig dazulernen, während KI die Möglichkeiten im Bereich der Softwaresicherheit verändert.
Wir bitten die Community, uns auf zwei wichtige Arten zu unterstützen.
Wenn Sie glauben, eine Sicherheitslücke in NGINX gefunden zu haben, arbeiten Sie bitte zunächst mit uns zusammen, bevor Sie Einzelheiten veröffentlichen. Stellen Sie uns genügend Informationen zur Verfügung, damit wir das Problem reproduzieren und nachvollziehen können. Geben Sie den Verantwortlichen ausreichend Zeit, das Problem zu überprüfen und zu beheben sowie entsprechende Updates zu testen und zu veröffentlichen, die zum Schutz der Benutzer beitragen. Sie können eine Sicherheitslücke über unser Verfahren zur Meldung von Sicherheitsproblemen hier oder hier melden.
Zweitens: Halten Sie Ihre Infrastruktur auf dem neuesten Stand. Das Erkennen und Beheben von Problemen ist nur ein Teil des Sicherheitslebenszyklus. Diese Korrekturen schützen Benutzer erst, wenn sie bereitgestellt werden. Wir wissen, dass das Einspielen von Patches in kritischen Infrastrukturen schwierig sein kann, insbesondere in komplexen Umgebungen mit zahlreichen Abhängigkeiten, Wartungsfenstern und Validierungsanforderungen. Daher sollten Unternehmen nach Möglichkeiten suchen, das Patchen zu einem festen Bestandteil ihres Betriebslebenszyklus zu machen und es nach Möglichkeit zu automatisieren.
Das KI-Zeitalter verändert das Tempo in der Softwaresicherheit, nicht aber das Ziel. Wir alle wollen sicherere Software, widerstandsfähigere Infrastrukturen und ein sichereres Internet.
Gemeinsam erreichen wir dieses Ziel am besten.
Weitere Informationen finden Sie in unserem vorherigen Blogbeitrag „Unseren Code mit modernster KI absichern: Was F5 entwickelt und gelernt hat“.
Über den Autor
Ähnliche Blogbeiträge
Kubernetes-native WAF für das Gateway-Zeitalter: F5 WAF for NGINX lässt sich jetzt in F5 NGINX Gateway Fabric integrieren
F5 erweitert WAFs, um mit F5 NGINX Gateway Fabric und F5 NGINX Ingress Controller einen konsistenten, skalierbaren Schutz über Cluster und Umgebungen hinweg bereitzustellen.

Von Regeln zu Risiken: Die Entwicklung von WAFs und der Aufstieg KI-gestützter Ergebnisse
WAF-Programme geraten oft an einem bekannten Punkt ins Stocken: Der Blockierungsmodus wird verzögert aktiviert, weil die Feinabstimmung aufwendig ist.

Erklärbarkeit: Licht ins Dunkel der KI-Blackbox bringen
Einblicke von James White, CTO bei CalypsoAI: Dank GenAI verstehen wir inzwischen gut, wie Antworten generiert und an uns zurückgegeben werden. Vereinfacht gesagt basiert KI auf einer Transformer-Architektur – sie wählt die beste Vorhersage für das nächste Wort und den nächsten Satz aus und liefert anhand der ihr vorliegenden Informationen die wahrscheinlichste Antwort […]
Die neue KI-Risikolandschaft: unsichtbar, autonom und bereits im Unternehmen
James White, VP Engineering, F5 Zur Jahresmitte 2025 ist es an der Zeit, eine Momentaufnahme der KI-Nutzung in Unternehmen und des aktuellen Stands der KI-Sicherheit zu erstellen. Der Einsatz generativer KI ist in Unternehmen mittlerweile Standard Unternehmen verfügen inzwischen durchweg zumindest über ein grundlegendes Verständnis von generativer KI. Sie wissen, was sie ist und wo sie […]
Die KI-Grenzen sichern: Strategien zur Bekämpfung von Datenexfiltration
Da Unternehmen zunehmend Modelle der generativen KI (GenAI) und große Sprachmodelle (LLMs) in ihre digitalen Systeme integrieren, sind sie mit neuen und erhöhten Risiken konfrontiert. Wenig überraschend stehen dabei Risiken im Zusammenhang mit Datenexfiltration – der unbefugten Übertragung von Daten aus einem Unternehmen an ein externes Ziel – meist ganz oben auf der Prioritätenliste der Sicherheitsteams. Ein Verständnis […]
Everest Group-Bericht: Aktuelle Trends und Zukunftsaussichten bei der Einführung von GenAI in der Industrie
Wir freuen uns, einen wesentlichen Beitrag zu einem wegweisenden neuen Bericht der Everest Group, einem weltweit führenden Forschungsunternehmen, geleistet zu haben. Der Bericht mit dem Titel „Generative AI Adoption – Examining Real-world Use in Horizontal Functions and Future Outlook“ bietet eine eingehende Analyse der Einführung generativer KI (GenAI) in verschiedenen Branchen. Dem Bericht zufolge ist die IT […]