
Der Abschluss der Übernahme von Volterra durch F5 markiert den Beginn der nächsten Phase des Edge Computing und läutet die Ära von Edge 2.0 ein. Wir gehen davon aus, dass in der Edge-2.0-Ära digitale Unternehmen in allen Branchen Edge-Computing-Plattformen einsetzen werden, um Anwendungen bereitzustellen sowie Daten zu verarbeiten und zu analysieren. Die Edge-Plattform wird ein wesentlicher Bestandteil der Benutzererfahrung bei allen digitalen Diensten sein.
In diesem Artikel erläutere ich die Entwicklung der Edge-Architektur und stelle die technologische Vision von F5 für das Edge-2.0-Paradigma vor.
Edge 1.0
Edge-Technologien gibt es in einer frühen Form bereits seit vielen Jahren, allerdings mit einem anderen Schwerpunkt. In der Anfangszeit des Internets konzentrierten sie sich auf statische Inhalte und wurden als Content Delivery Network (CDN) bezeichnet. Tim Berners-Lee, der Erfinder des World Wide Web, sah die Überlastungsprobleme voraus, mit denen Internetnutzer bei der Übertragung großer Mengen an Webinhalten über langsame Verbindungen konfrontiert sein würden. Er nannte dieses Problem „World Wide Wait“. Fasziniert von dieser Herausforderung untersuchte MIT-Professor Tom Leighton das Problem wissenschaftlich. Gemeinsam mit seinem Studenten Danny Lewin gründete er 1998 Akamai Technologies und schuf damit das Architekturparadigma des Content Delivery Network.
Der Schwerpunkt des CDN-Paradigmas lag folgerichtig darauf, relativ statische Webinhalte oder Webanwendungen so zu verteilen, dass sie sich näher bei den Nutzern befinden und damit den Anforderungen an Geschwindigkeit und Ausfallsicherheit gerecht werden. Daraus ergaben sich zentrale Architekturprinzipien wie physische Points of Presence (PoPs) in der Nähe der Endnutzer, die Zwischenspeicherung von Inhalten, Standortprognosen, die Vermeidung von Überlastungen, verteilte Routing-Algorithmen und weitere. Obwohl sich Netzwerke und Geräte verändert haben, prägen diese Gestaltungsprinzipien auch heute noch die grundlegenden CDN-Architekturen.
Edge 1.5
In der Zwischenzeit hat sich das Ökosystem für Internet-„Inhalte“ weiterentwickelt. Anwendungen sind zur wichtigsten Form von Inhalten im Internet geworden. Daher konnte die verteilte Edge nicht in ihrer ursprünglichen Form fortbestehen: Sie musste sich gemeinsam mit den von ihr bereitgestellten Anwendungsarchitekturen weiterentwickeln und zugleich dem zunehmenden Druck standhalten, eine wachsende digitale Wirtschaft abzusichern. Da ein so großer Teil der Weltwirtschaft inzwischen stark von handelsorientierten Anwendungen abhängig ist, wurden Sicherheitsdienste schnell zu einem festen Zusatzangebot von CDN-Anbietern. Deren weltweite Präsenz reichte näher an die Nutzer heran als die Cloud und herkömmliche Rechenzentren, sodass Bedrohungen früher abgewehrt werden konnten. Diese Dienste wurden auf der für die Verteilung von Inhalten eingerichteten Infrastruktur aufgebaut und stellen daher geschlossene, proprietäre Umgebungen dar. Die von einem CDN-Anbieter angebotenen Dienste sind weder mit denen eines anderen Anbieters kompatibel noch auf diesen übertragbar.
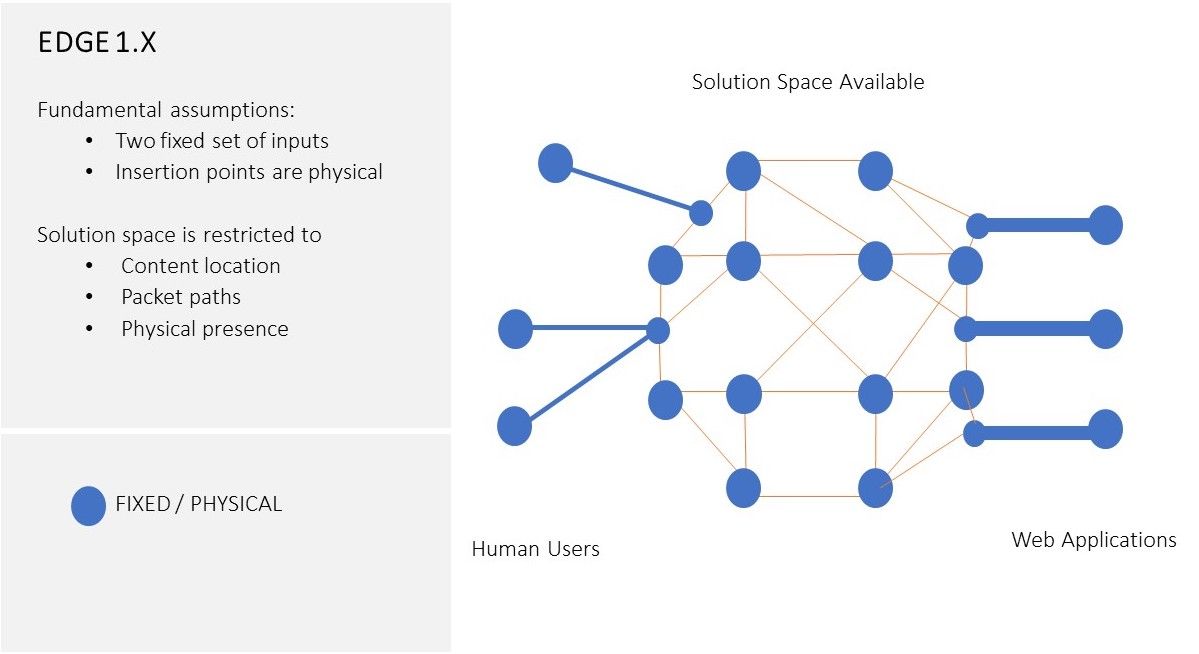
Darüber hinaus basierten die grundlegenden Designprinzipien des ursprünglichen CDN-Architekturparadigmas, die darauf abzielten, Tim Berners-Lees ursprüngliches Internetproblem des „World Wide Wait“ zu lösen, auf der Annahme, dass die beiden Gruppen von Endpunkten – die Benutzer und die von ihnen abgerufenen Inhalte – relativ passive Einheiten seien. Die Lösung des Problems wurde daher hauptsächlich einer zwischengelagerten Ebene übertragen, in diesem Fall einem CDN. Die Entwicklung des Internetökosystems, insbesondere der Wandel hin zu containerbasierten Microservices-Anwendungen und intelligentem End-User-Computing, hat diese Annahme vollständig widerlegt. Abbildung 1 zeigt eine konzeptionelle Darstellung der Architektur von Edge 1.x. Im nächsten Abschnitt gehen wir auf beide Faktoren näher ein.
Katalysatoren der Edge-Entwicklung
Unternehmen müssen zwar weiterhin statische Inhalte bereitstellen, setzen aber zugleich darauf, dass der Edge eine bedeutendere Rolle in ihrer Anwendungsarchitektur übernimmt. Die jüngste von F5 durchgeführte Studie zeigt, dass 76 % der befragten Unternehmen planen, den Edge für verschiedene Anwendungsfälle zu nutzen, darunter die Leistungsverbesserung, die Beschleunigung der Datenerfassung und -analyse, die Unterstützung des IoT sowie die Nutzung von Funktionen für die Verarbeitung in Echtzeit oder nahezu in Echtzeit. Dazu gehören 25 % der Unternehmen, die keine Rolle für die Dienste einer einfachen CDN-Funktion in ihrer Infrastruktur vorsehen. Diese Unternehmen entwickeln hochdynamische, global verteilte Anwendungen mit sicheren und optimalen Benutzererlebnissen. Sie erwarten vom Edge die Präsenz und Flexibilität standortübergreifender Anwendungsdienste sowie die einheitlichen Bausteine, die sie für eine erfolgreiche Umsetzung benötigen.
Heutzutage stellen wir fest, dass den von Edge-Anbietern wie Akamai, Fastly und Cloudflare angebotenen Diensten aufgrund ihrer CDN-zentrierten Architektur grundlegende Eigenschaften fehlen, die für diese anwendungszentrierten Funktionen erforderlich sind. Bei Kubernetes-basierten verteilten Anwendungen kann beispielsweise die in einem Container verpackte Anwendungslogik dynamisch an jeden geeigneten Rechenstandort mit einem unterstützenden Kubernetes-Stack verschoben werden. Zur Optimierung der Benutzererfahrung ist dies unabhängig davon möglich, ob es sich bei dem Rechenstandort um eine IaaS-Instanz in einer Public Cloud, einen unternehmenseigenen physischen Server oder eine virtuelle Maschine im PoP des Edge-Anbieters handelt. Anwendungen sind somit nicht länger „passive“ Routing-Ziele des Bereitstellungsnetzwerks, sondern aktive Bestandteile der Edge-Lösung. Dies steht in direktem Widerspruch zu den Architekturprinzipien, auf denen die Edge-Lösungen dieser CDN-Anbieter basieren. Diese stammen aus einer Zeit, in der Inhalte (oder Anwendungen) statische, an physische Standorte gebundene Einheiten waren. Entsprechend gingen ihre Edge-Lösungen davon aus, dass allein das Content Delivery Network als „intelligente Plattform“ fungiert, die Benutzer mit Anwendungen verbindet, während die Anwendungen (und Benutzer) passive „Endpunkte“ der „intelligenten Plattform“ bleiben. Dieser Ansatz ist heute architektonisch nicht mehr die beste Möglichkeit, Benutzer mit Inhalten oder Anwendungen zu verbinden.
Nicht nur Anwendungen haben sich weiterentwickelt, sondern auch die Nutzer. Ihre digitale Kompetenz und ihr Interesse an digitaler Interaktion sind nicht nur Lichtjahre weiter als zu der Zeit, als Akamai 1998 gegründet wurde; die Technologie hat auch einen Wandel in der Definition dessen erzwungen, was ein Nutzer ist. Heute kann ein „Nutzer“ durchaus eine Maschine, ein Skript oder ein automatisierter Dienst sein, der im Auftrag eines Menschen handelt. Es kann sich auch um einen Sensor handeln, der kritische Daten in einer Produktionsanlage oder auf einem landwirtschaftlichen Feld erfasst. Einerseits haben diese „Nutzer“ weiterhin dieselben Anforderungen an Geschwindigkeit, Sicherheit und Datenschutz wie ihre menschlichen Pendants. Andererseits wirken diese neuen „Nutzer“ – etwa intelligente IoT-Endpunkte mit integrierten Anwendungs-Stacks – häufig an der dynamischen Verarbeitung von Anwendungslogik und Datenanalysen mit, um sichere und optimale digitale Nutzererlebnisse zu ermöglichen. Sie sind selbst zu Hosts für bestimmte Anwendungsfunktionen geworden und tragen so zur Optimierung digitaler Erlebnisse bei. Wenn beispielsweise WebAssembly auf einem intelligenten Endgerät ausgeführt wird, kann sich der Endpunkt umfassender an Funktionen zur Anwendungssicherheit (z. B. einer Anwendungs-Firewall) oder an der Analyse von Anwendungsdaten beteiligen.
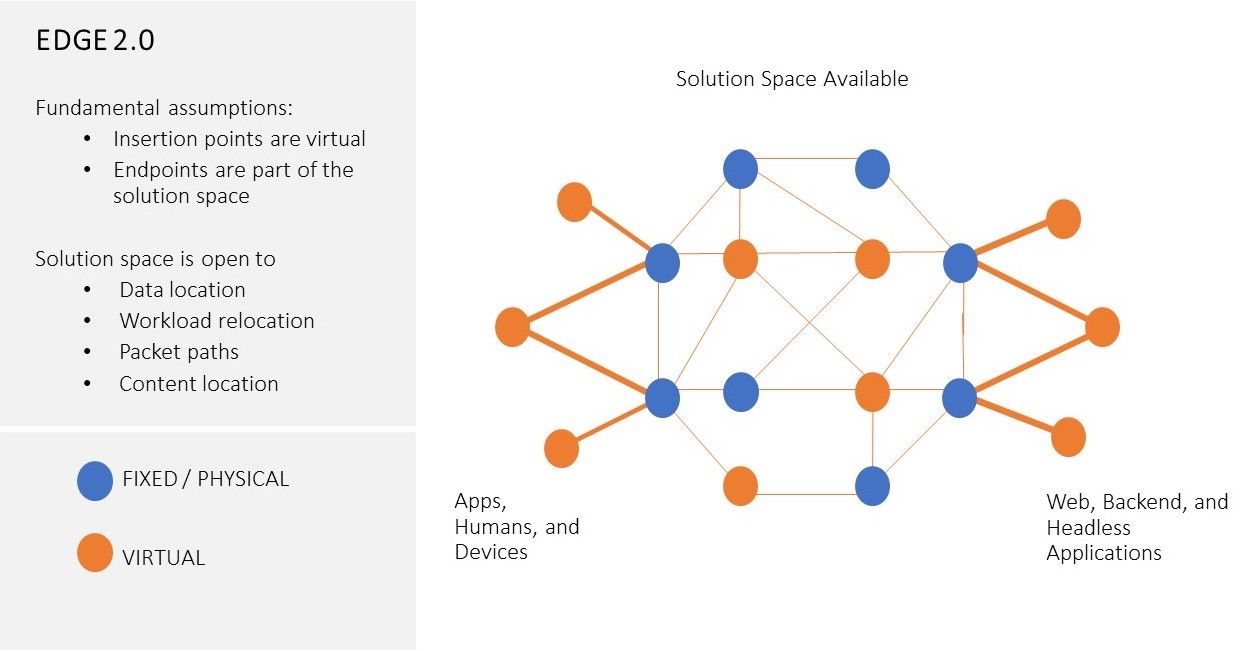
Diese beiden grundlegenden Veränderungen auf Branchenebene – moderne, containerbasierte verteilte Anwendungen und intelligente Endpunkte – werden rasch zu Bestandteilen fortschrittlicher Edge-Lösungen und ersetzen das bisherige reine Content Delivery Network. Die Architekturprinzipien von CDNs oder inhaltszentrierten Edge-1.x-Lösungen, die auf die Bewältigung der Herausforderungen bei der Bereitstellung von Inhalten in einem Internet-Ökosystem um das Jahr 2000 ausgerichtet waren, eignen sich nicht mehr dazu, die Herausforderungen global verteilter Anwendungen und digitaler Erlebnisse der Zukunft zu bewältigen. Die Branche benötigt ein neues Edge-Paradigma: Edge 2.0. Abbildung 2 zeigt eine konzeptionelle Darstellung der Edge-2.0-Architektursphäre.
Aus geschäftlicher Sicht wünschen sich die heutigen Verantwortlichen für Unternehmens-IT und digitale Geschäftsmodelle, dass die Bereitstellung und Absicherung von Edge-Anwendungen zu einem integralen Bestandteil ihrer digitalen Pipeline und ihres Produktionsprozesses wird. Dadurch könnten ihre Anwendungen weltweit nach dem Prinzip „einmal entwickeln, überall bereitstellen“ mit einem durchgängig nahtlosen, sicheren und optimierten Benutzererlebnis angeboten werden. Die CDN-zentrierten „Anwendungsdienste“ bestehender Edge-Anbieter wie Akamai, Fastly und Cloudflare zwingen Unternehmen dazu, ihre Anwendungen mit erheblichem Aufwand neu zu konzipieren und an die Architektur, Standorte, Dienste und Tools des jeweiligen CDN-zentrierten Edge-Anbieters anzupassen. Die daraus entstehenden Anwendungsarchitekturen lassen sich nur schwer in die DevOps- und IT-Workflows des Unternehmens integrieren, über die die Bereitstellung und der Betrieb seiner Workloads gesteuert werden. Somit stellen diese in geschlossenen, CDN-zentrierten Systemen und Diensten verankerten „Anwendungsdienste“ ein weiteres betriebliches Hindernis für Unternehmen dar, die eine nahtlose Multi-Cloud-Lösung für eine ordnungsgemäße und effektive Anwendungsbereitstellung anstreben.
Edge 2.0
Die grundlegenden Herausforderungen für Anwendungen, zu deren Bewältigung Edge entstand – zunächst Geschwindigkeit und dann Sicherheit –, bestehen auch heute noch. Geändert haben sich die Definitionen von Anwendung (von einer statischen Instanz an einem festen Standort hin zu „verschiebbaren“ Containereinheiten), Benutzer (von einem menschlichen Benutzer hin zu einem intelligenten „Ding“) und Standort (von einer IP-Adresse hin zu einer logischen Identifikation). Die Digitalisierung der Wirtschaft, die durch COVID erheblich beschleunigt wurde und sämtliche Branchen erfasst, bringt eine neue Klasse digitaler Erlebnisse hervor, deren Anforderungen sich nicht allein dadurch erfüllen lassen, dass Inhalte näher an die Benutzer verlagert werden. Dafür ist ein neues Edge-Paradigma erforderlich – eines, das auf einer ganzheitlichen Anwendungsverteilung beruht und sich an anderen technologischen Gestaltungsprinzipien orientiert: das Edge-2.0-Paradigma.
Edge 2.0 wurde mit Blick auf moderne „Benutzer“ und Anwendungen entwickelt. Es vereint die in öffentlichen Clouds, in lokalen privaten Clouds oder Rechenzentren des Kunden und sogar auf Bare-Metal-Systemen oder intelligenten Geräten an entfernten Standorten verfügbaren Ressourcen, um seine elastische Präsenz bei Bedarf virtuell zu erweitern. Edge 2.0 setzt auf moderne Entwicklungs- und Bereitstellungsmethoden, um ein integriertes Management des Anwendungslebenszyklus zu ermöglichen, und unterstützt DevOps durch globale Beobachtbarkeit. Im Hinblick auf die Anwendungssicherheit verwirft Edge 2.0 die herkömmlichen perimeterbasierten Schutzkonzepte der Vergangenheit und setzt stattdessen auf ein System, das Sicherheit direkt in die Edge-Plattform integriert und eingebettete Tools zum Schutz der Privatsphäre bereitstellt. Es trennt den Ort der Datenverarbeitung und -analyse vom Ort der Anwendungslogik, wobei sämtliche Komponenten durch Unternehmensrichtlinien gesteuert werden können. Edge 2.0 erkennt außerdem, wenn Workloads eine spezielle Verarbeitung erfordern, und weist sie gezielt zu, damit sie spezielle Hardware für eine optimale Effizienz nutzen können. All dies wird über eine einheitliche Steuerungsebene verwaltet.
Die Edge-2.0-Plattform basiert auf den folgenden zentralen Designprinzipien:
- Einheitliche Steuerungsebene
Edge kann jede Umgebung umfassen, einschließlich Benutzerendgeräten und Public Clouds. Eine einheitliche Steuerungsebene gewährleistet die gemeinsame Definition von Sicherheitsrichtlinien, Richtlinien zum Speicherort von Daten und der Verwaltung von Benutzeridentitäten über verschiedene Umgebungen hinweg und setzt deren Umsetzung durch die Integration mit Automatisierungs- und Orchestrierungstools durch. - Anwendungsorientiert
Die Edge-2.0-Plattform lässt sich vollständig in Tools für das Application Lifecycle Management integrieren. Sicherheitsrichtlinien für Anwendungen, Richtlinien zum Datenspeicherort, Identitätsmanagement und Ressourcenorchestrierung werden über die einheitliche Steuerungsebene „deklariert“ und in jeder Umgebung durchgesetzt, in der die Plattform ausgeführt wird. Der Edge wird zu einer „deklarierten Eigenschaft“ der Zielanwendung (sodass jede Anwendung über ihren eigenen „personalisierten“ Edge verfügt) und von der Plattform ohne erforderliche manuelle Bereitstellung „ausgeführt“. Entwickler können sich ganz auf die Anwendungslogik, Anwendungsinteraktionen (APIs) und Geschäftsabläufe konzentrieren, ohne sich um die Verwaltung der Infrastruktur oder der Standorte kümmern zu müssen. - In die Edge-Plattform integrierte verteilte Sicherheit
Auf der Edge-2.0-Plattform werden Anwendungssicherheitsrichtlinien einheitlich über die zentrale Steuerungsebene definiert. Sie werden zur Durchsetzung in jeder Umgebung verteilt, in der die Anwendung ausgeführt wird. Direkt in die Plattform integrierte Sicherheitsfunktionen (z. B. Verschlüsselung und erstklassige Bot-Erkennung) ermöglichen es, dass diese Sicherheitsfunktionen standardmäßig zusammen mit der Anwendung verlagert werden. - Verteilte Datenverarbeitung und integrierte Analysen
Die Edge-2.0-Plattform wird zu einer globalen Infrastruktur für Anwendungslogik sowie für Datenverarbeitung und Analysen. Jeder digitale Dienst benötigt sowohl Daten als auch Anwendungslogik. Der Ort, an dem Daten gespeichert, verarbeitet und transformiert werden, muss jedoch nicht mit dem Ort übereinstimmen, an dem sich die Anwendungslogik befindet. Der Speicherort der Daten sollte unabhängig davon durch eine Reihe von Richtlinien auf Plattformebene festgelegt werden, die von Faktoren wie der Datenanziehungskraft, Vorschriften (PCI, DSGVO usw.) und dem relativen Preis-Leistungs-Verhältnis der Verarbeitung bestimmt werden. Ähnlich wie Sicherheitsrichtlinien sollten Richtlinien zum Datenspeicherort von den Benutzern über die einheitliche Steuerungsebene „deklariert“ und von der Plattform in jeder Umgebung durchgesetzt werden. Die Edge-2.0-Plattform spielt auch bei anderen Richtlinien zur Datenverwaltung eine Rolle, etwa bei der Datenherkunft, indem diese Informationen als eingebettete Attribute in den Daten gespeichert werden. Darüber hinaus verfügt sie über integrierte Betriebsfunktionen für Beobachtbarkeit, Telemetrie-Streaming, ML-Tools und ETL-Dienste. - Softwaredefinierter elastischer Edge
In Edge 2.0 wird „Edge“ nicht mehr durch physische PoPs an bestimmten Standorten definiert. Stattdessen wird er von der Edge-2.0-Steuerungsebene dynamisch über Ressourcen definiert, die sich an jedem vom Kunden gewünschten Ort befinden können: in öffentlichen Clouds, auf Hypervisoren, in Rechenzentren oder privaten Clouds oder sogar auf physischen Maschinen an „entfernten“, unternehmensspezifischen Standorten. Auch die Netzwerkkonnektivität wird softwaredefiniert als Overlay auf einer privaten oder öffentlichen WAN-Infrastruktur bereitgestellt, ohne dass dafür ein enormer Aufwand für Einrichtung und Konfiguration erforderlich ist. Als Reaktion auf die „Absichtserklärung“ der Zielanwendung stellt die Plattform auf Anforderung der Anwendung einen maßgeschneiderten, softwaredefinierten elastischen Edge bereit. „Edge“ – und alles, was im Rahmen dieser Erklärung für die Anwendung eingerichtet wird – wird zu einer einfachen, benutzerfreundlichen Eigenschaft der Anwendung. - Hardwareoptimiertes Computing
Die Fortschritte bei Prozessor- und Chipsatztechnologien – insbesondere bei GPUs, DPUs, TPUs und FPGAs, deren Leistungsfähigkeit und Kapazität stetig zunehmen – ermöglichen es, durch spezialisiertes Computing die Ressourcennutzung für bestimmte Workload-Typen erheblich zu optimieren. Eine Edge-2.0-Plattform wird mit Systemen interagieren, die über diese spezielle Hardware verfügen, um gezielt bestimmte Anwendungs-Workloads bereitzustellen und auszuführen, die davon profitieren. So kann sie beispielsweise GPU-Ressourcen für rechenintensive KI-/ML-Workloads ermitteln und konfigurieren oder eine DPU für spezielle Sicherheits- und Netzwerkdienste lokalisieren und integrieren, die eine Anwendung benötigt. Die Hardware-Awareness von Edge 2.0 bietet faszinierende Vorteile für die Entwicklung intelligenter, anwendungsorientierter „Industriesysteme“ für spezielle Einsatzzwecke und eröffnet damit grenzenlose Möglichkeiten für attraktive IoT-Lösungen, bei denen eine lokale Echtzeitverarbeitung erforderlich ist. Beispielsweise kann eine Ladestation für Elektrofahrzeuge als Datenaggregationspunkt für die enormen Datenmengen dienen, die von den Fahrzeugsensoren erzeugt werden. Ebenso kann sich ein autonomes Fahrzeug mit Android OS wie ein mobiles Rechenzentrum verhalten, das kontinuierlich hardwaregestützte Selbstdiagnosen durchführt. Unsere Vision ist, dass die Edge-2.0-Plattform all diese intelligenten Spezialsysteme unterstützen und dazu beitragen kann, die globalen digitalen Erlebnisse unserer Kunden bereitzustellen und weiter zu verbessern.
Fazit
Edge 2.0 wurde mit der Vision entwickelt, die Herausforderungen zu bewältigen, vor denen die verteilten Anwendungen von morgen stehen, und dabei nahtlose globale digitale Erlebnisse zu ermöglichen. Wir leben schließlich nicht mehr im Jahr 1998. Das Internet-Ökosystem, Cloud-Computing und die digitale Transformation haben sich inzwischen weit über das hinaus entwickelt, was man sich bei der ursprünglichen Konzeption des CDN-Architekturmodells vorstellen konnte. Das Edge-2.0-Paradigma trägt der Tatsache Rechnung, dass wir nicht nur in einer Multi-Cloud-Welt, sondern auch in einer allgegenwärtigen digitalen Welt leben. Es will die Herausforderungen der Zukunft bewältigen, indem es sich von den einschränkenden Annahmen der Vergangenheit löst. Es verspricht echte Portabilität von Anwendungen über beliebige Umgebungen hinweg – einschließlich der Dienste, die sie benötigen, um erfolgreich, sicher und schnell zu funktionieren und nahtlose Benutzererlebnisse zu bieten.
Mit der kürzlich erfolgten Übernahme von Volterra ist F5 bestens aufgestellt, um die Entwicklung dieses anwendungszentrierten Edge-2.0-Paradigmas anzuführen.
Über den Autor
Ähnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.