CTOオフィス
F5の最新の見解
デジタルエクスペリエンスの保護は、ビジネスの存続に不可欠です。しかし、モダンアプリの複雑なアーキテクチャ、マルチクラウド環境、膨大な数のAPIによって、脆弱性が増大しています。Office of the CTOの専門家による知見を通じて、アプリとAPIの保護、セキュアなマルチクラウドネットワーキング、AIを活用したテクノロジーとアーキテクチャの進化、新たなテクノロジーと脅威に関する最新トレンドをご確認ください。
注目のコンテンツ
AIアプリケーションデリバリの10大課題:セキュリティと規制遵守の欠如
AIにより、コンプライアンスの対象は経路やストアのセキュリティ確保から、モデルへのアクセス、検索コンテキスト、出力、エージェントのアクションといったランタイム動作のガバナンスへと広がります。そのため、制御を推論処理により近い場所へ移す必要があります。

AIアプリケーションデリバリのトップ10:互換性のないデリバリポリシー
ポリシーの不整合がAI障害を引き起こします。フェイルオーバー、タイムアウト、制限、セキュリティ制御に一貫性がないと、ソフト障害や不完全な結果が発生し、エンドポイントごとに異なる結果が生じます。
AIアプリケーションデリバリーの課題トップ10:レイテンシーに対応できない
AIにより、レイテンシは単なるパフォーマンス上の問題ではなく、信頼に関わる問題になります。「アシスタント」の応答が遅いと、ためらいや障害のように感じられます。また、トークン数の多いプロンプトや出力は、システムが正常でも処理負荷を増大させます。
CTOオフィスのすべてのコンテンツ
(265)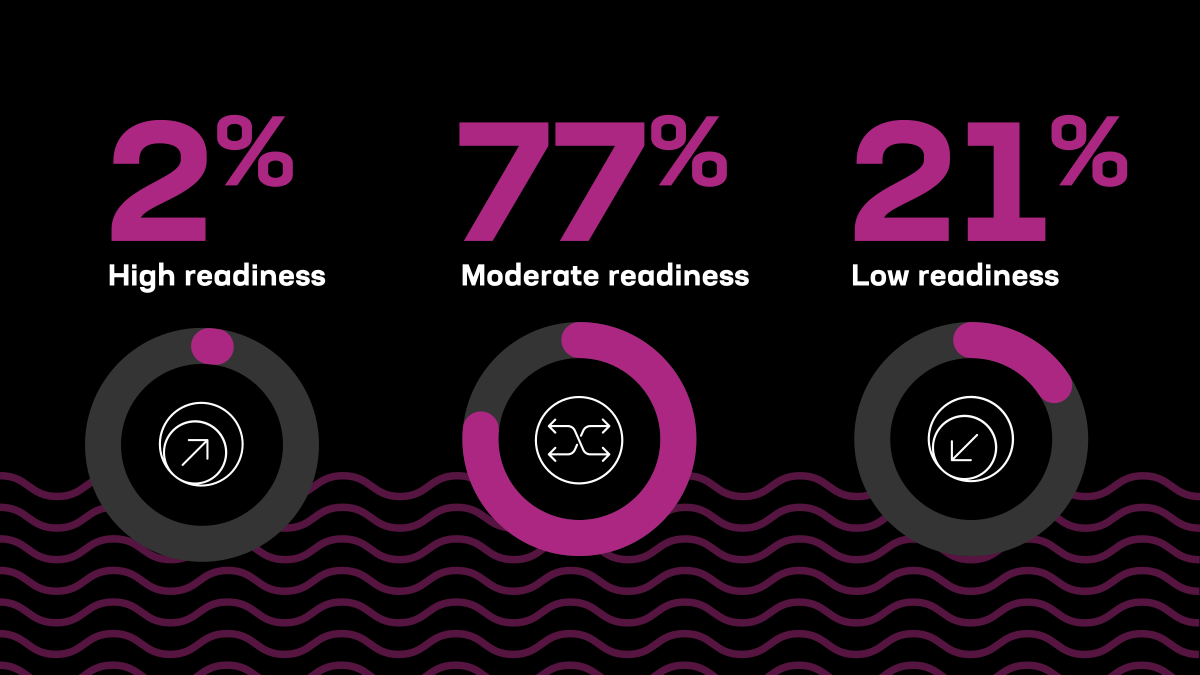
2026年のAIデリバリーとセキュリティの現状:アプリケーションインフラへの影響
Office of the CTOレポート:Edge 2.0の基本原則

F5 2025年テクノロジー展望
CTOオフィスレポート:インターネットの第3の波
急速なデジタル化が進み、デバイスやマシンもユーザーとして扱われるようになる中、インターネットは新たな時代を迎え、エッジエコシステムにも進化が求められています。
ADC07 互換性のない配信ポリシー
ADC03 不完全なオブザーバビリティ
ゼロトラストセキュリティ:ゼロトラストが重要な理由(アクセス制御だけにとどまらない価値)
ADC06 レイテンシーに対応できない
ゼロトラスト導入に向けた手法とテクノロジーの検討
MITRE ATT&CKおよびD3FENDフレームワークの観点から見るゼロトラスト導入のメリット
分散型ゲートウェイの担い手:進化するAPI管理
ADC10 リソース使用効率の低さ
ADC04 不十分なトラフィック制御
GraphQLの役割と影響
ADC05 最適化されていないトラフィックステアリング
ADC01 脆弱なDNS運用
アプリケーションデリバリーを再定義
ADC09 カスタムアプリケーション要件
ADC08 セキュリティと規制コンプライアンスの欠如
アプリとAPIのスケーリングに対応するアプリケーションデリバリーパターン
ADC02 フォールトトレランスとレジリエンスの欠如
アプリケーション戦略の現状:マルチクラウドの実態とは?
セキュリティからリスク管理への転換
アプリケーションデリバリーのトップ10
理由は間違っていても、結果は正しい:止まらないAPIの増加、20億件へ
従来、APIの乱立は人間の作業量によって制約されていました。現在では、AIエージェントが自律的にエンドポイントを作成して連携させるため、AI関連のAPI呼び出しや統合が急増しています。
著者:Lori Mac Vittie
モデルルーティングがセキュリティインフラになり得る理由
エージェント型AIは、アイデンティティ管理の限界を浮き彫りにします。特化型モデルとポリシーベースのルーティングを組み合わせることで、権限をモデルの選択に結び付け、影響範囲とガバナンスの複雑さを軽減します。
著者:Lori Mac Vittie
悪意あるパッケージが業界を蝕んでいる
AIと自動化によってサプライチェーンの悪用が加速する一方、オープンソースには悪意のあるパッケージを一元管理するレジストリがありません。エコシステムには、侵害を報告・追跡するための信頼できる仕組みが必要です。
著者:James Hendergart