다계층 방어란 무엇인가요?
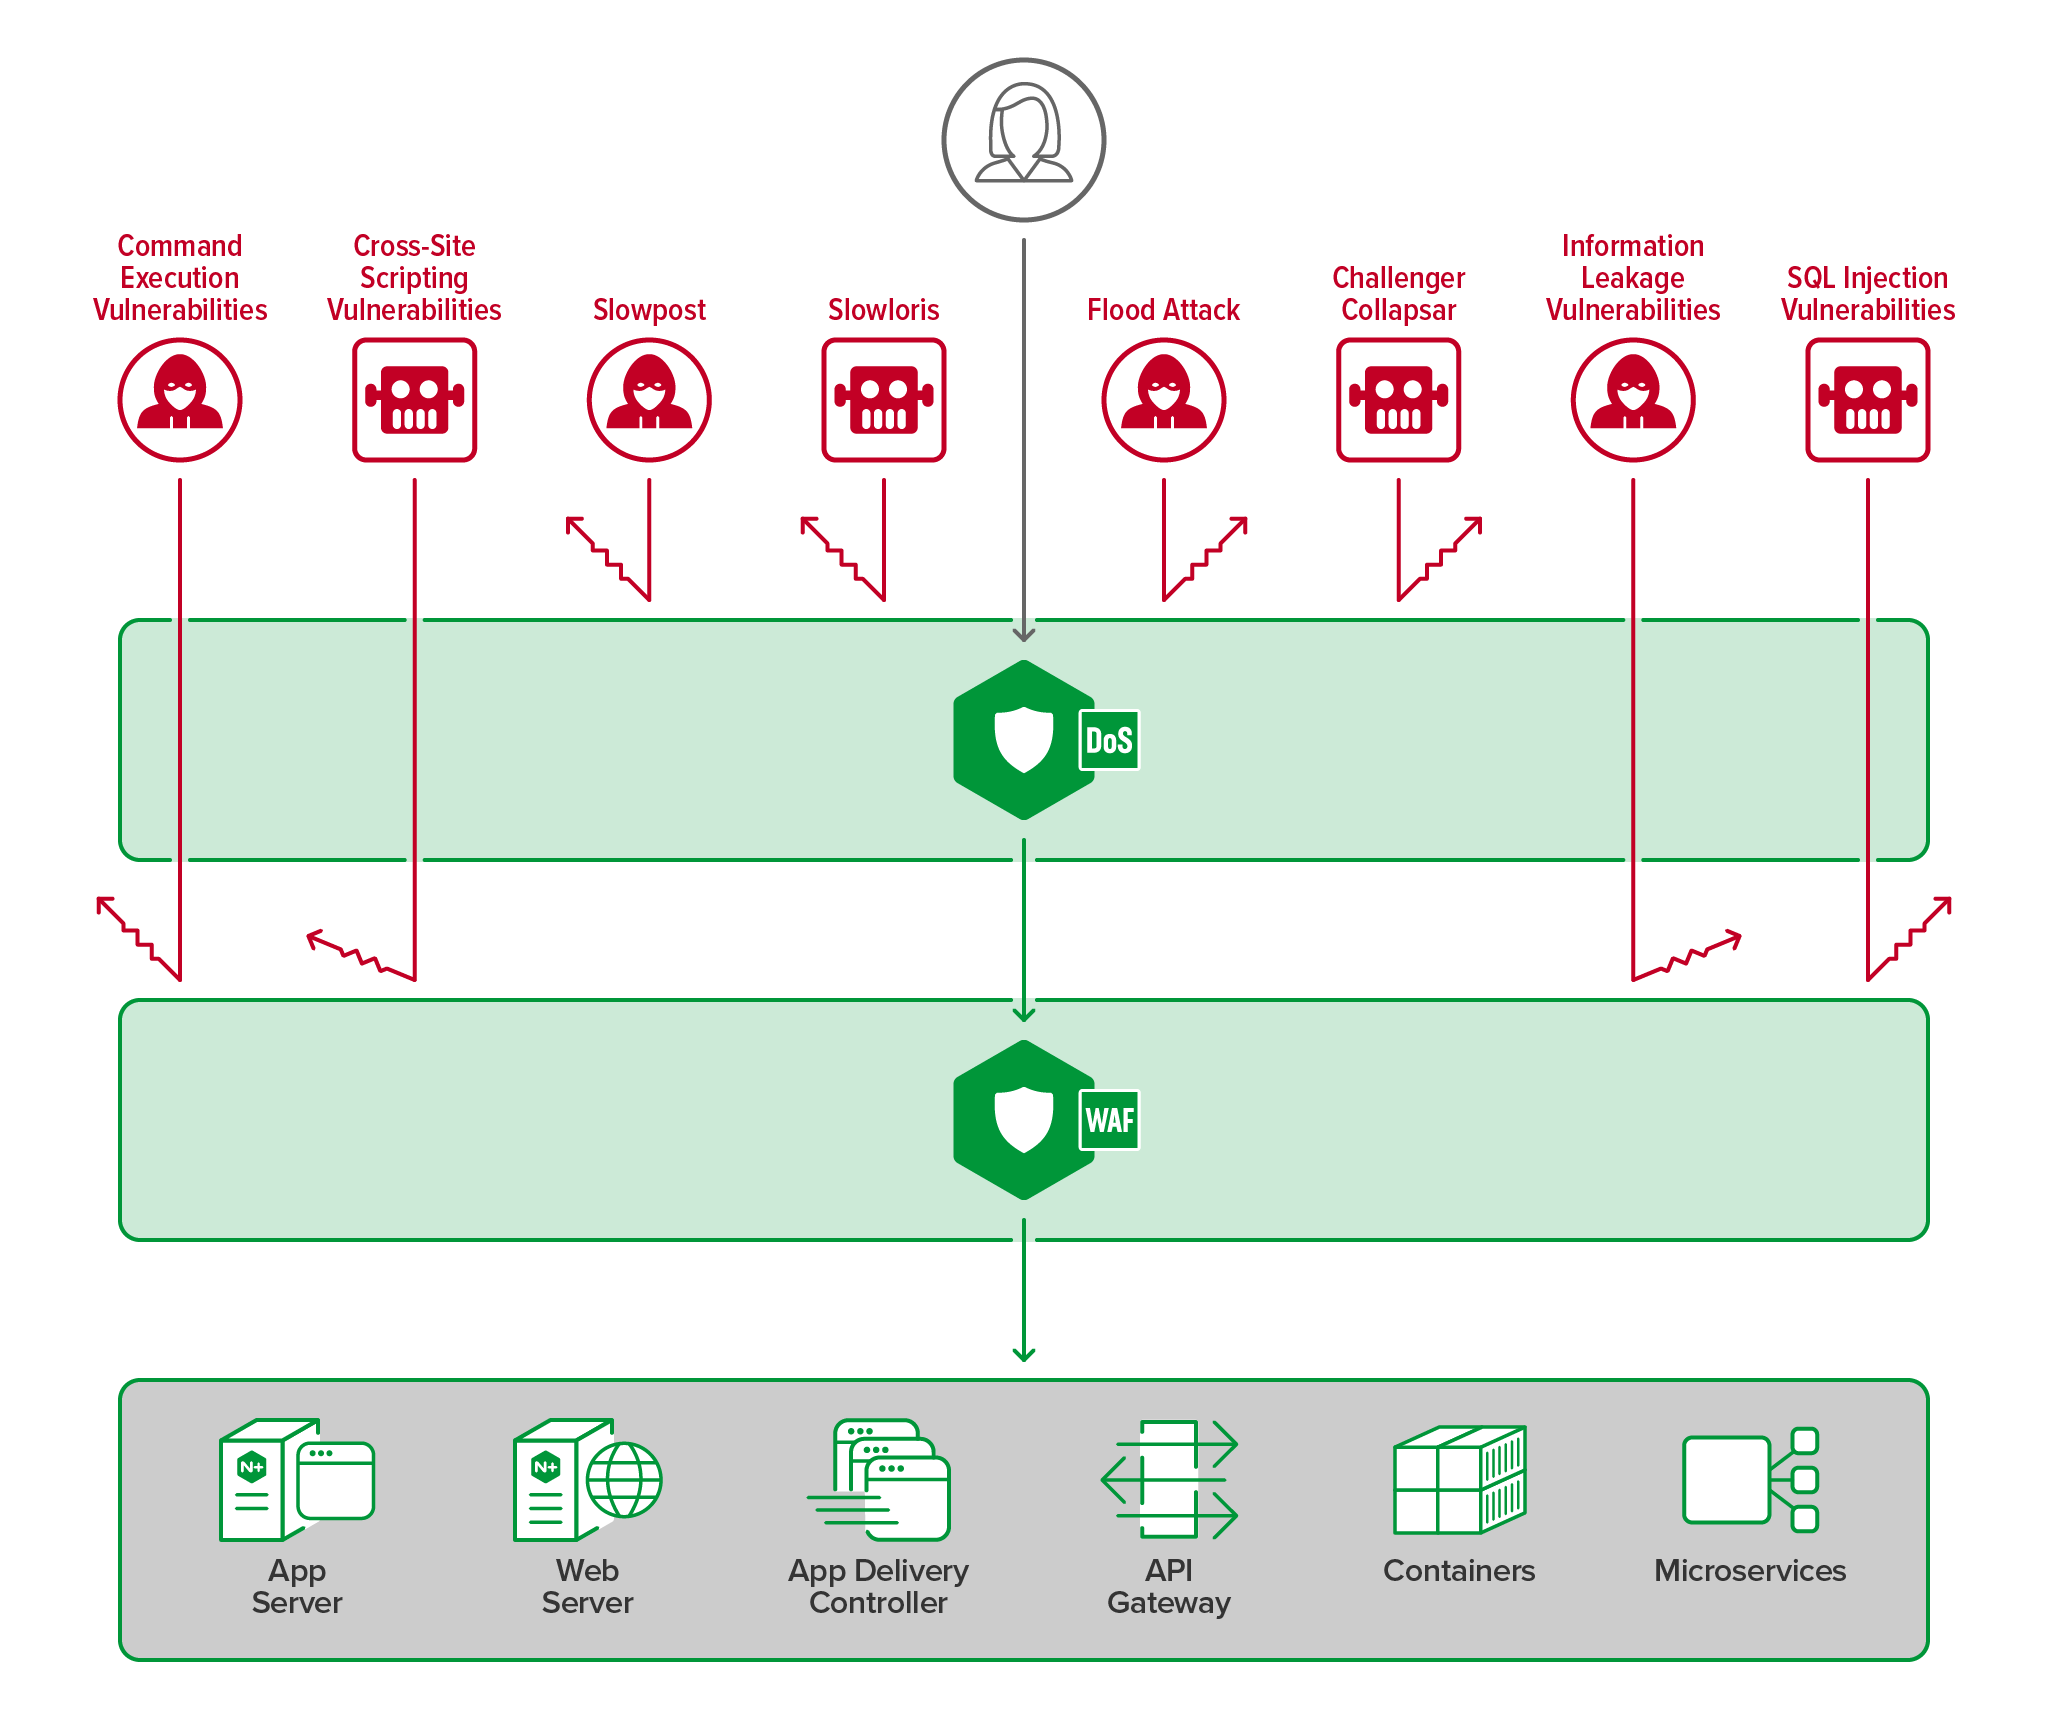
다계층 방어란 여러 개의 독립적인 보안 관리 계층으로 구성된 보안 전략으로, 한 계층에 장애가 발생하거나 침해되더라도 기능이 계속 유지되도록 합니다. 이러한 계층에는 일반적으로 인력, 기술, 운영 등의 요소가 포함됩니다. 이처럼 관리 체계를 계층화하면 데이터 처리 중 한 계층에서 방어하지 못한 공격도 동일한 시스템 내의 다른 계층에서 차단할 수 있습니다.
다계층 방어 전략을 구현하는 방법에는 여러 가지가 있습니다. 기술적 측면에서는 다음 세 가지 사항을 고려하는 것이 좋습니다:
- 서비스 거부(DoS) 공격 방어: DoS 방어 기능을 구현하면 DoS 공격을 차단하여 애플리케이션의 과부하를 방지하는 동시에 고객 경험의 품질과 예측 가능성을 높일 수 있습니다. DoS 방어 기능의 효과를 극대화하려면 모든 애플리케이션, API 및 서비스를 보호하고 다른 트래픽 관리 및 보안 도구를 보완할 수 있도록 네트워크 경계에 전 세계적으로 배포해야 합니다. DoS 솔루션은 분산 서비스 거부(DDoS) 공격도 차단하여 방어 효과를 더욱 높여 줍니다. DDoS 공격은 수많은 봇이나 침해된 시스템을 이용해 특정 웹 자산, 애플리케이션 또는 하나 이상의 IP 주소에 대량의 트래픽을 집중시키는 공격입니다.
- 웹 애플리케이션 방화벽(WAF): WAF를 DoS 보호 계층과 로드 밸런서 또는 인그레스 컨트롤러 사이에 배포합니다. WAF는 OWASP Top 10에 나열된 취약점 등을 노리는 정교한 레이어 7 공격을 차단합니다. WAF는 보안 관행에 익숙하지 않은 개발자를 위해 강력한 기본 보호 설정을 제공하는 동시에, 사용자가 정의한 특정 사용 사례에 맞게 사용자 지정할 수 있어야 합니다.
- 인증 및 권한 부여: 로드 밸런서, API 게이트웨이, Ingress 컨트롤러와 같은 트래픽 관리 도구가 애플리케이션 및 인프라에 대한 모든 액세스 요청을 인증하고 권한을 부여하도록 올바르게 구성되어 있는지 확인하세요. 이는 서비스 간 결합도가 낮고 API를 통해 외부에서 액세스할 수 있는 Kubernetes 또는 마이크로서비스 중심 환경에서 특히 중요합니다. 사람의 상호 작용에는 다단계 인증(MFA)을 적용하는 등 강력하고 지속적인 인증 프로세스를 구축하면 모든 연결을 검증하고, 공격 경로를 줄이며, 전반적인 보안을 강화하는 데 도움이 됩니다.
F5 NGINX가 제공하는 지원