
고급 위협 방지를 넘어
소개
지능형 지속 위협(APT)이 악성코드 환경을 지배함에 따라, 빠르게 진화하는 위협 환경에서 시그니처 기반 탐지만으로는 더 이상 충분한 보안을 제공할 수 없습니다. 시그니처 기반 탐지는 공급업체가 자사 플랫폼에 시그니처 업데이트를 제공하는 방식에 의존합니다. 안타깝게도 오늘날의 많은 위협은 특정 조직에 침투하도록 설계되어 한 번 사용된 후, 탐지를 피하기 위해 다시 패키징되고 변형됩니다.
기능이 제한적인 침입 탐지 및 방지 솔루션과 달리, 지능형 위협 방어(ATP) 시스템은 의심스러운 객체가 네트워크를 통과하기 전에 이를 격리하여 실행함으로써 검사된 트래픽이 엔드포인트에 위협이 되지 않도록 합니다. 또한 ATP 시스템은 제로데이 공격과 같이 이전에 발견된 적이 없는 위협도 차단할 수 있습니다.
ATP 시스템은 멀웨어 차단에 매우 효과적이므로, 점점 더 많은 인바운드 및 아웃바운드 트래픽을 보호하기 위해 이러한 시스템의 도입이 확대되고 있습니다. 그러나 ATP 시스템의 도입이 늘어나면서 효과를 높이는 보완 기술을 통해 더욱 강화할 수 있는 세 가지 영역, 즉 SSL/TLS 지원, 고가용성 및 트래픽 조정이 확인되었습니다. 이 백서에서는 F5와 FireEye 솔루션이 연동하여 이 세 가지 영역에서 성능을 향상하고 더 나은 결과를 제공하는 방법을 살펴봅니다.
고급 위협 방지를 넘어
SSL/TLS 사용 증가, 암호화 프로토콜 전반의 복잡성 증대(예: 키 길이 증가), 그리고 탐지를 피하기 위해 악성 페이로드를 암호화하는 공격자들의 추세 등 여러 요인으로 인해 향상된 SSL/TLS 검사의 필요성이 커지고 있습니다. 이러한 추세는 기존 ATP 시스템의 부담을 지속적으로 가중시키고 있으며, 인바운드 및 아웃바운드 SSL/TLS 트래픽의 고성능 복호화 및 재암호화, 동적 서비스 체이닝, 정책 기반 트래픽 조정을 제공하여 전체 보안 체인에서 암호화된 트래픽 흐름을 지능적으로 관리하는 솔루션인 F5® SSL Orchestrator™ 개발의 주요 배경이 되었습니다. 이를 통해 ATP 시스템은 악성 객체 탐지에만 집중할 수 있습니다.
F5 SSL Orchestrator는 위협 탐지 및 완화 시스템의 유연성을 높이고, 서비스 중단 없이 확장할 수 있는 역량을 크게 향상합니다. 다른 솔루션과 마찬가지로 ATP 시스템과 핵심 센서에도 장애가 발생할 수 있으며, 이러한 장애는 트래픽 차단으로 이어지기 쉽습니다. F5 SSL Orchestrator는 센서나 장치에 장애가 발생하더라도 중요 사이트가 가용성 및 가동 시간 목표를 달성할 수 있도록 지원합니다. 또한 여러 ATP 시스템에 트래픽을 지능적으로 분산하여 센서 장애나 과부하가 발생해도 사이트의 가용성을 유지합니다. 이 구성을 사용하면 관리자가 사이트의 전반적인 가용성에 영향을 주지 않고 센서를 추가하거나 제거할 수도 있습니다.
F5와 FireEye의 통합 네트워크 보안 솔루션
F5 SSL Orchestrator는 FireEye Network Security와 결합하여 최적의 위협 방어를 위한 유연한 배포 옵션과 확장성을 제공합니다. 인트라넷과 인터넷 사이의 네트워크 구간에 배포하면 F5 SSL Orchestrator가 클라이언트와 웹 서버 사이에 복호화된 평문 영역을 생성하며, 이 영역은 FireEye 보안 장비가 트래픽을 검사할 수 있는 통합 가시성 지점 역할을 합니다. SSL/TLS 관리 기능, 인바운드 및 아웃바운드 SSL/TLS 트래픽에 대한 가시성, 인라인 및 아웃오브밴드 배포 옵션을 통해 APT를 실시간으로 빠르고 효율적으로 차단할 수 있습니다. 이를 통해 관리자는 유해한 데이터가 네트워크에 침투하기 전에 격리하거나 삭제할 수 있습니다.
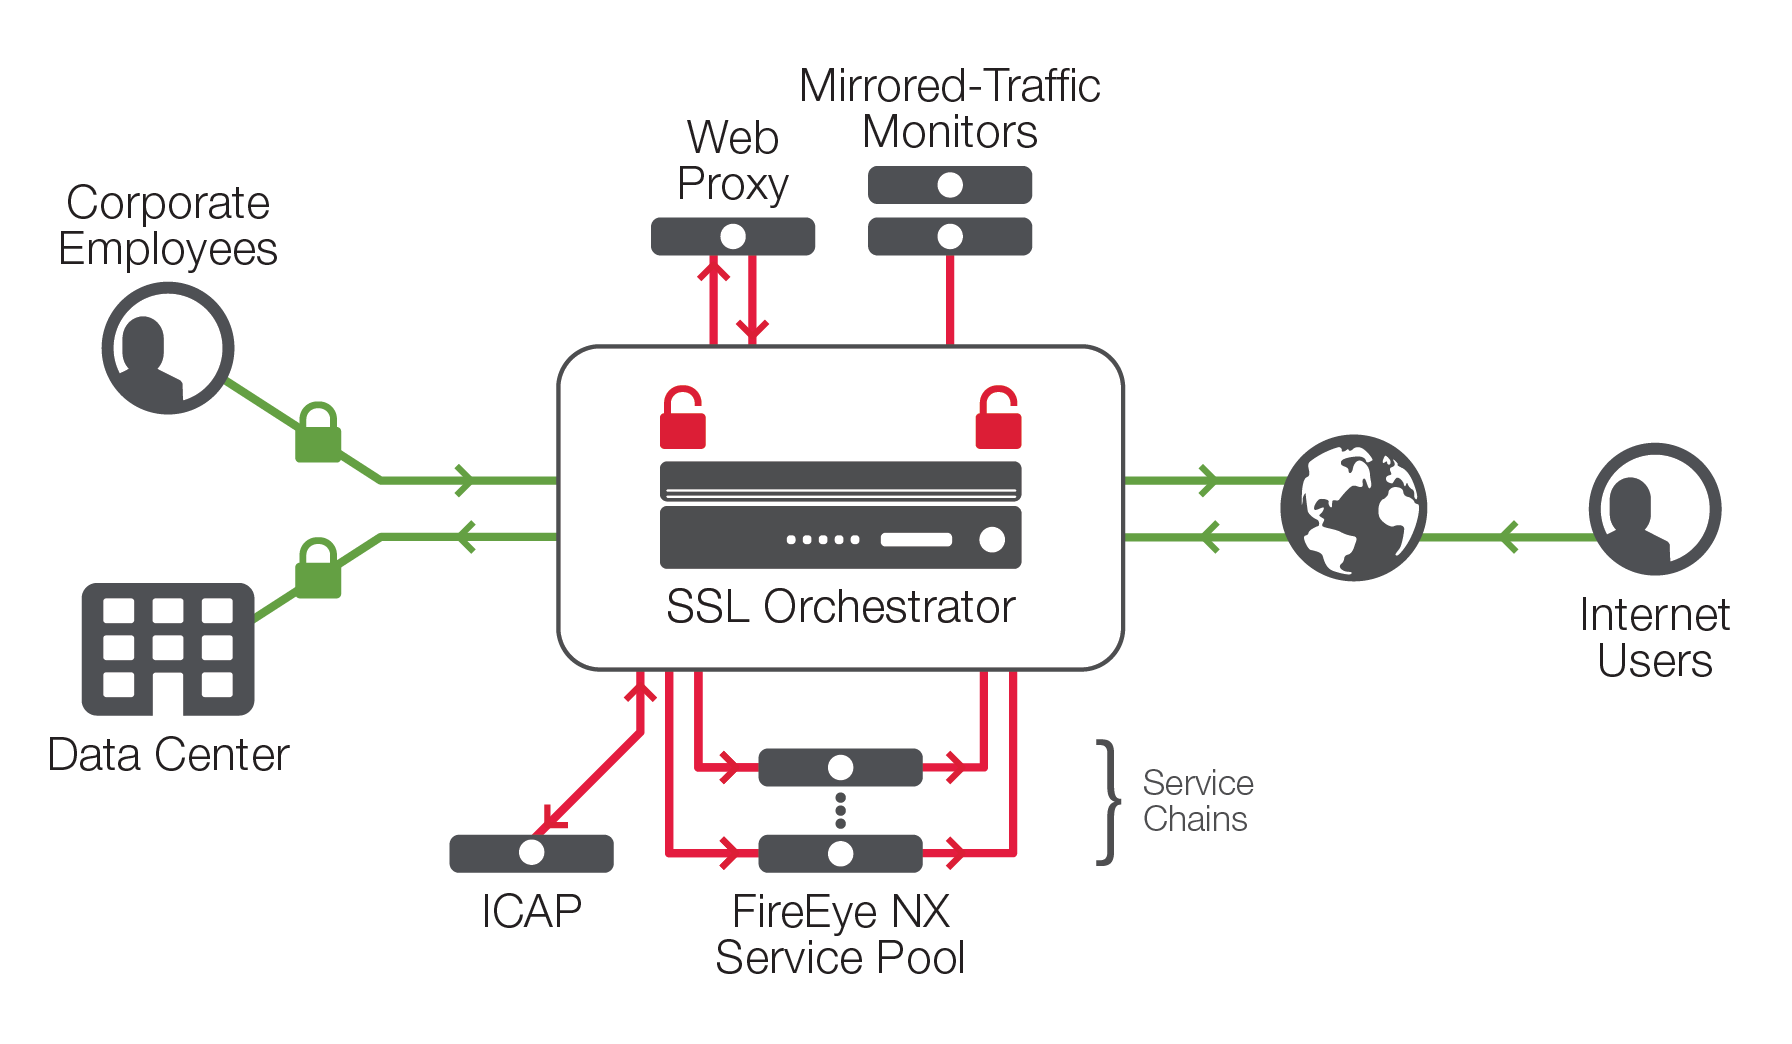
그림 1은 결합된 기술의 모든 기능을 활용하여 탄력적인 확장성과 서비스 체이닝을 제공하는 포괄적인 F5 SSL Orchestration 및 FireEye 솔루션을 보여 줍니다.
웹 트래픽 경로에 인라인으로 배포된 F5 SSL Orchestrator:
1. SSL 트래픽을 복호화하여 FireEye Network Security 풀로 전달합니다.
2. FireEye Network Security 장치를 통과한 SSL 트래픽을 암호화합니다.
3. FireEye 풀에서 부하 분산을 수행하여 최적의 가용성을 제공합니다.
4. 모든 멤버가 다운된 경우 풀을 우회할 수 있도록 합니다.
5. 트래픽을 복호화해야 하는지, 아니면 복호화하지 않고 FireEye 풀을 우회하도록 허용하여 장치의 부하를 줄일 수 있는지를 결정합니다.
이 아키텍처를 통해 FireEye 장치는 트래픽 처리량을 저하하지 않으면서 최고의 효율성과 성능으로 작동할 수 있습니다. 키 관리는 F5 SSL Orchestrator에서 중앙 집중식으로 수행되므로 FireEye 풀은 SSL 기능을 수행할 필요 없이 전체 트래픽에 대한 가시성을 확보할 수 있습니다.
F5 SSL Orchestrator의 동적 서비스 체이닝 및 정책 기반 트래픽 스티어링을 사용하면 최적의 가용성을 유지하면서 전체 보안 체인에 걸쳐 암호화된 트래픽 흐름을 지능적으로 관리할 수 있습니다. 트래픽 스티어링은 복호화가 필요하지 않은 것으로 판단된 트래픽(예: VDI)이 ATP 풀을 우회하도록 하여 풀의 실질적인 처리 용량을 늘립니다. 또한 이 구성은 FireEye 센서의 성능이 저하되거나 장애가 발생하는 경우에도 트래픽이 중단 없이 흐르도록 합니다. 이와 같이 이 아키텍처는 위협을 탐지하고 공격을 차단하는 동시에 효율성을 높이고 성능 병목 현상을 제거하여 트래픽을 최대한 보호합니다.
결론
오늘날의 까다로운 보안 과제에 대응하려면 고급 위협 방어와 애플리케이션 가용성 보장 역량이 모두 필요합니다. F5와 FireEye는 악성 활동이 발생하기 전에 이를 식별하고 차단할 수 있도록 가장 효과적인 기술, 인텔리전스 및 전문성을 제공하는 솔루션을 공동으로 개발하고 있습니다. F5와 FireEye 솔루션을 사용하면 향상된 SSL 가시성을 통해 숨겨진 위협을 찾아내고, 동적 서비스 체이닝과 정책 기반 트래픽 조정을 통해 최적의 보안 및 성능을 보장하며, 확장성이 뛰어난 고급 위협 방어를 구현하고, 개선된 아키텍처를 통해 운영 효율성을 높일 수 있습니다.
F5와 FireEye가 귀사의 비즈니스 성공을 어떻게 지원할 수 있는지 알아보려면 f5.com/fireeye를 방문하세요.
2018년 12월 13일 게시