
F5 및 Windows Server 2012 DirectAccess/원격 액세스 서비스
소개
Windows 8 및 Windows Server 2012에서 Microsoft는 이전 버전의 Windows Server에 포함되어 있던 두 가지 원격 액세스 기술인 DirectAccess와 VPN Server를 Remote Access라는 하나의 관리 체계로 통합했습니다. F5 기술을 배포하여 이러한 서비스의 트래픽을 관리하고 부하를 분산할 수 있습니다.
Windows Server 2008 R2 및 Windows 7에서 처음 도입된 DirectAccess는 기존 원격 액세스 기술의 패러다임을 바꾸었습니다. 사용자가 직접 연결을 시작해야 하는 기존 VPN과 달리, DirectAccess는 원활한 시스템 수준 연결을 사용합니다. 즉, 도메인에 가입된 원격 시스템은 부팅 시 자동으로 안전하게 회사 네트워크에 연결됩니다.
이전에 원격 액세스 서비스(RAS)로 알려졌던 VPN은 Windows NT에서 도입되었으며 IKEv2, SSTP, PPTP, L2TP를 비롯한 기존 Windows VPN 기술을 포함합니다. Windows Server 2012 고객은 DirectAccess와 VPN 중 하나 또는 둘 다를 배포할 수 있으며, 두 가지를 모두 배포하는 것이 유용한 경우가 많습니다. DirectAccess는 적절한 권한이 부여된 도메인 가입 Windows 7 이상 클라이언트에 원격 액세스를 제공하는 반면, VPN은 도메인에 가입되지 않았거나 아직 Windows 7을 실행하지 않는 컴퓨터에 원격 액세스를 제공합니다.
Windows Server 2012의 DirectAccess에는 로컬 및 광역 부하 분산 지원 기능이 새롭게 추가되었습니다. F5 BIG-IP Local Traffic Manager (LTM)을 사용하여 로컬 영역 부하 분산을 제공할 수 있으며, F5 BIG-IP Global Traffic Manager(GTM)를 사용하여 광역(글로벌이라고도 함) 부하 분산을 제공할 수 있습니다.
DirectAccess 및 VPN과 함께 F5 제품을 사용할 때의 이점
F5 제품은 Windows Server 2012 원격 액세스 배포에서 중요한 역할을 할 수 있습니다.
- 고가용성 실제 DirectAccess/VPN 서비스를 인식하는 BIG-IP LTM은 사용자가 항상 새 연결을 수락할 준비가 된 DirectAccess/VPN 서버로 전송되도록 하여, 작동이 중단되었거나 성능이 저하된 서버로 사용자가 전송되는 상황을 방지할 수 있습니다. 또한 BIG-IP LTM은 서비스 전반에 걸친 지속성 기능을 제공합니다. 이는 Windows 95 R2 이후 모든 Windows 클라이언트 버전에 포함되어 클라이언트 컴퓨터에서 매우 광범위하게 지원되는 PPTP(Point-to-Point Tunneling Protocol)와 같은 트래픽을 처리할 때 유용합니다. PPTP를 통해 DirectAccess에 연결하는 각 클라이언트는 서로 독립적이지만 모두 필요한 두 개의 흐름, 즉 제어 연결과 데이터 연결을 생성합니다. 부하 분산 시 연결이 끊어지지 않도록 각 클라이언트의 두 흐름을 동일한 PPTP 서버로 전송해야 합니다. BIG-IP LTM은 특정 클라이언트의 두 흐름을 동일한 서버로 전송하는 지능형 기능을 갖추고 있어 연결이 끊어지지 않도록 보장합니다.
- 확장성 BIG-IP LTM은 트래픽을 지능적으로 관리하여 여러 사이트에 분산된 DirectAccess/VPN 서버 팜에 처리량을 배분함으로써, 시스템이 기존에 처리할 수 있었던 것보다 훨씬 더 많은 사용자로 확장될 수 있도록 합니다.
- 성능 BIG-IP LTM은 TCP 최적화 및 SSL 오프로딩부터 서버 성능 인식에 이르기까지 다양한 방식으로 성능을 향상할 수 있습니다. 그 결과 사용자는 더 빠르게 액세스하고 최상의 네트워크 환경을 경험할 수 있습니다. 특히 BIG-IP LTM의 SSL/TLS 암호화 오프로딩은 DirectAccess/VPN 서버의 과도한 워크로드를 줄여 줍니다. 클라이언트와의 SSL 연결을 종료하고 암호화되지 않은 트래픽을 서버로 전송함으로써 BIG-IP LTM은 서버 CPU가 클라이언트 요청을 처리하는 데 집중할 수 있도록 합니다.
- 보안 DirectAccess/VPN 서버의 트래픽 관리를 제공하는 동일한 BIG-IP LTM 장치는 ICSA 인증 네트워크 방화벽으로, 기업이 이를 애플리케이션 전송 컨트롤러(ADC)와 경계 보안 어플라이언스의 두 가지 용도로 배포할 수 있도록 하는 데이터 센터 보안 표준을 충족합니다.
아키텍처
DirectAccess/VPN에 적합한 네트워크 아키텍처를 신중하게 검토하는 것은 배포 과정에서 매우 중요한 단계입니다. 다양한 옵션과 토폴로지를 사용할 수 있으며, 여기에서 제시하는 내용은 모든 배포 환경을 다루는 포괄적인 목록이 아니라 주요 의사 결정 기준과 몇 가지 권장 토폴로지를 간략히 살펴보기 위한 것입니다. 일반적으로 배포 토폴로지에 영향을 미치는 기준에는 규모, 보안 요구 사항, 예산 및 서비스 수준 계약(SLA)이 포함됩니다. 이러한 고려 사항에 따라 특정 아키텍처를 선택해야 하거나 다른 아키텍처를 사용할 수 없는 경우가 많으므로, 배포 전에 F5 및 Microsoft 팀과 상의하는 것이 좋습니다.
고가용성을 위해 F5는 액티브/스탠바이 배포 모델 또는 서로를 능동적으로 지원하는 2대 이상의 장치 그룹(일명 activeN 모델)을 사용하여 BIG-IP LTM 어플라이언스를 배포할 것을 강력히 권장합니다. 두 모델 모두 네트워크 연결 중단 없이 BIG-IP LTM 장애 조치를 수행할 수 있습니다. 다음 다이어그램에서 단일 BIG-IP LTM 아이콘은 장애 조치 쌍 또는 activeN 그룹을 나타냅니다.
DirectAccess/VPN 서버 프런트 엔드
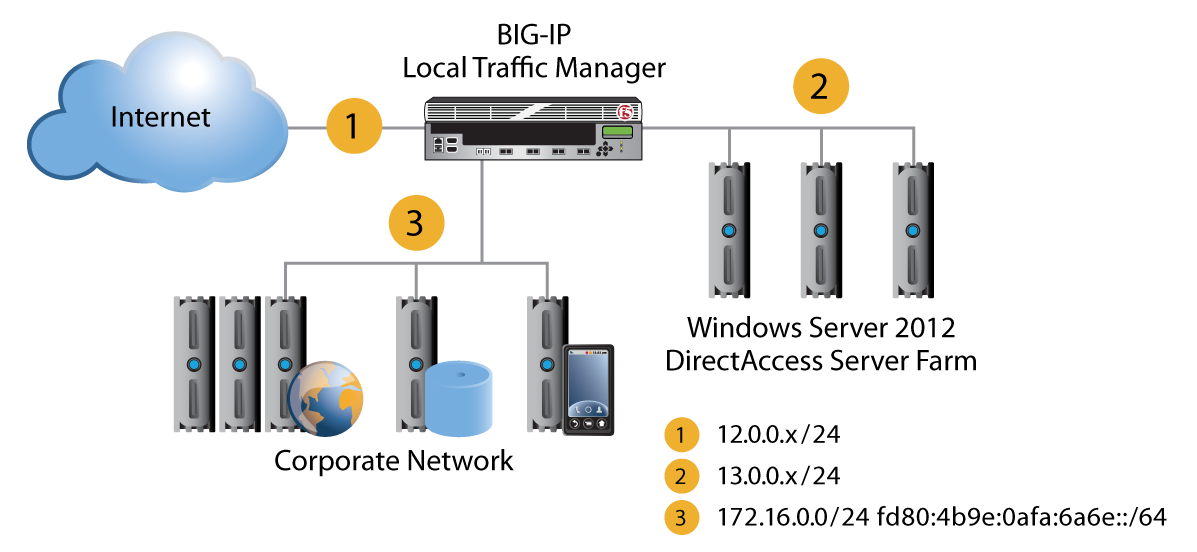
DirectAccess를 위한 애플리케이션 전송 및 부하 분산을 제공하기 위해 조직에서는 공식 프런트 엔드로 DirectAccess/VPN 서버 앞에 BIG-IP LTM을 배포하는 경우가 많습니다. 이 BIG-IP 장치는 특히 DirectAccess/VPN 서비스의 가용성을 모니터링하고 수신되는 클라이언트 연결을 서버에 분산하는 역할을 담당합니다.
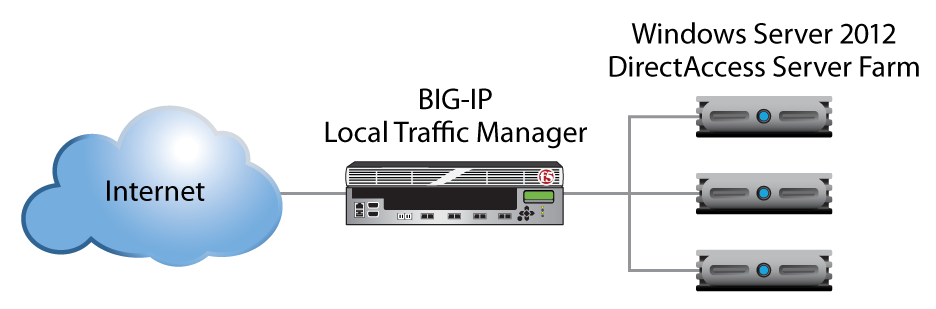
Windows Server 2012 DirectAccess 서버 팜
DirectAccess/VPN 서버를 활용한 계층형 접근 방식
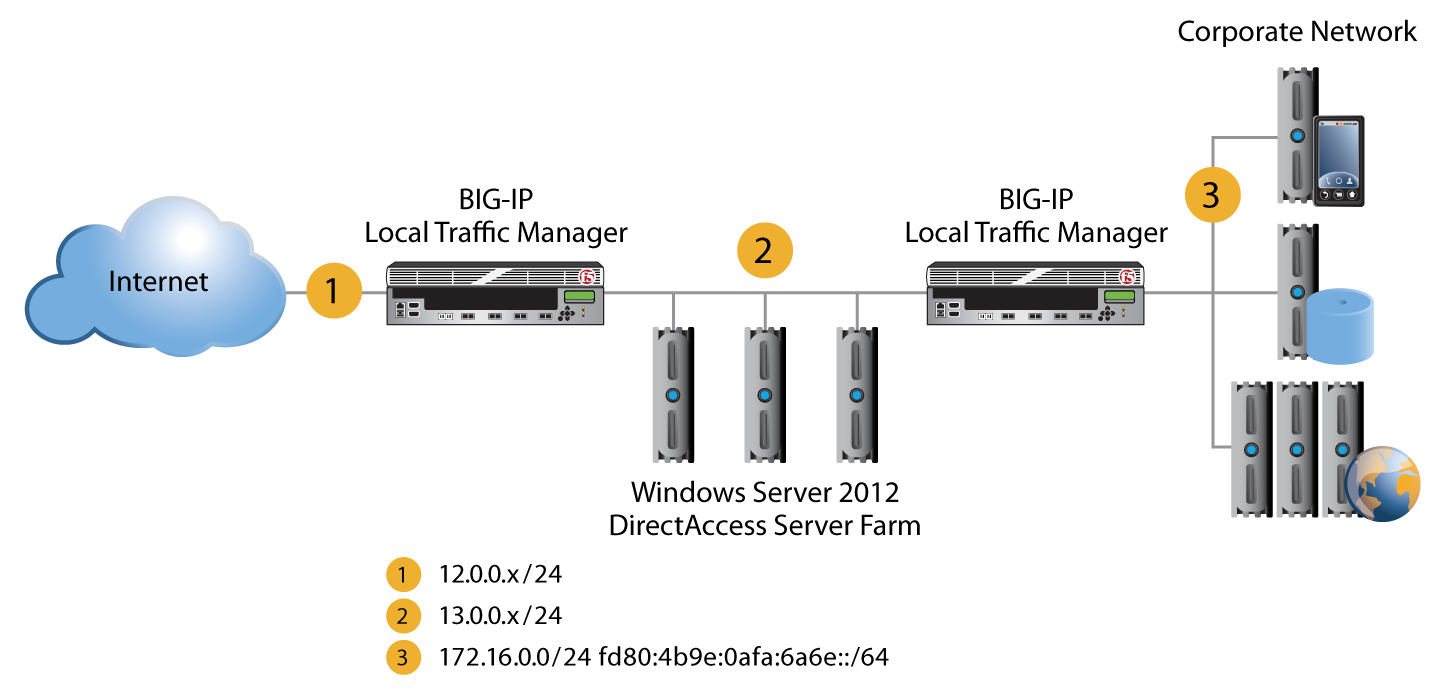
단순한 DirectAccess/VPN 부하 분산에는 필요하지 않지만, DirectAccess 팜과 회사 네트워크 사이에 BIG-IP LTM 장치를 배치하면 상당한 이점을 얻을 수 있습니다. 특히 이 구성에서는 내부 네트워크의 클라이언트나 서버가 원격으로 연결된 DirectAccess 클라이언트에 대한 관리 연결을 시작할 수 있는 "외부 관리(manage out)" 시나리오를 구현할 수 있습니다. 또한 내부 애플리케이션 서버 팜에 부하 분산을 적용하고 기타 유용한 트래픽 관리 작업을 수행할 수 있습니다.
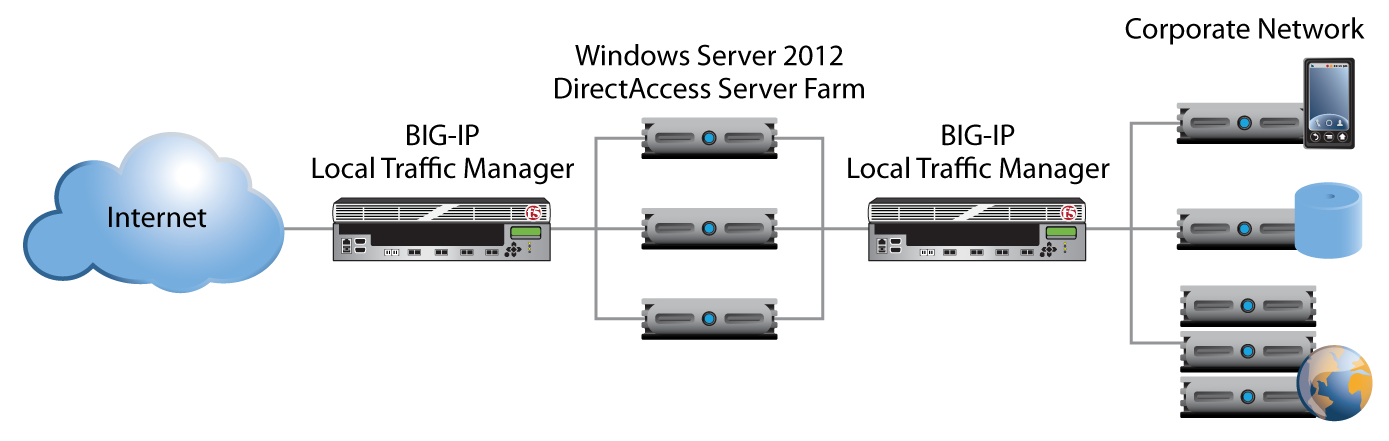
이중 및 단일(페어 구성) BIG-IP LTM 디바이스 배포 비교
최적의 가용성을 확보하려면 DirectAccess/VPN 팜 앞에 BIG-IP LTM 디바이스를 배치해야 하며, 팜의 기업 네트워크 측에도 디바이스를 하나 더 배치하는 것이 좋습니다. 그렇다고 해서 반드시 별도의 BIG-IP LTM 디바이스가 필요한 것은 아닙니다. 동일한 BIG-IP LTM 디바이스를 외부 및 내부 역할에 재사용하면 계층형 모델을 쉽게 배포할 수 있습니다. 그림 3을 참조하십시오.
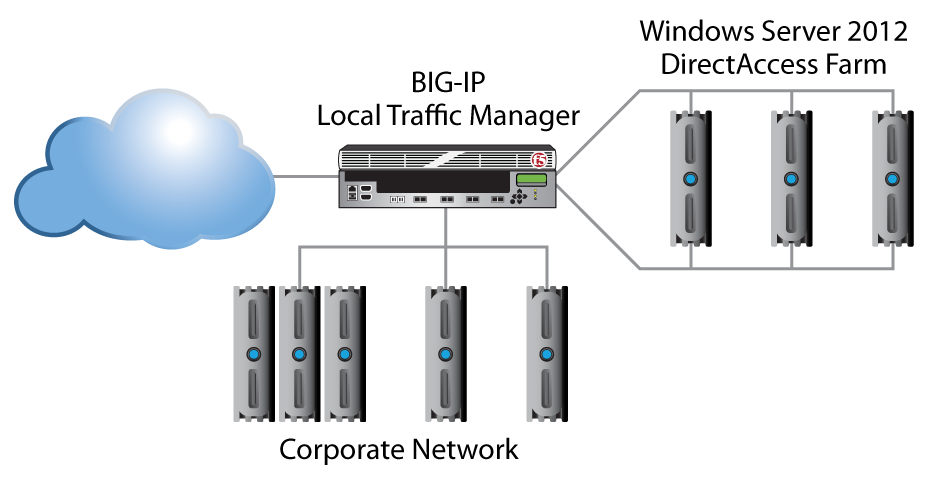
Windows Server 2012 DirectAccess 팜 BIG-IP 기업 네트워크
이중 인터페이스와 단일 인터페이스 DirectAccess/VPN 배포 비교
조직은 프런트 엔드 방식 또는 계층형 방식을 선택하는 것 외에도 DirectAccess/VPN 서버를 이중 홈/네트워크 인터페이스로 배포할지, 아니면 단일 네트워크 인터페이스 컨트롤러(NIC)로 배포할지도 결정해야 합니다.
이중 인터페이스 배포
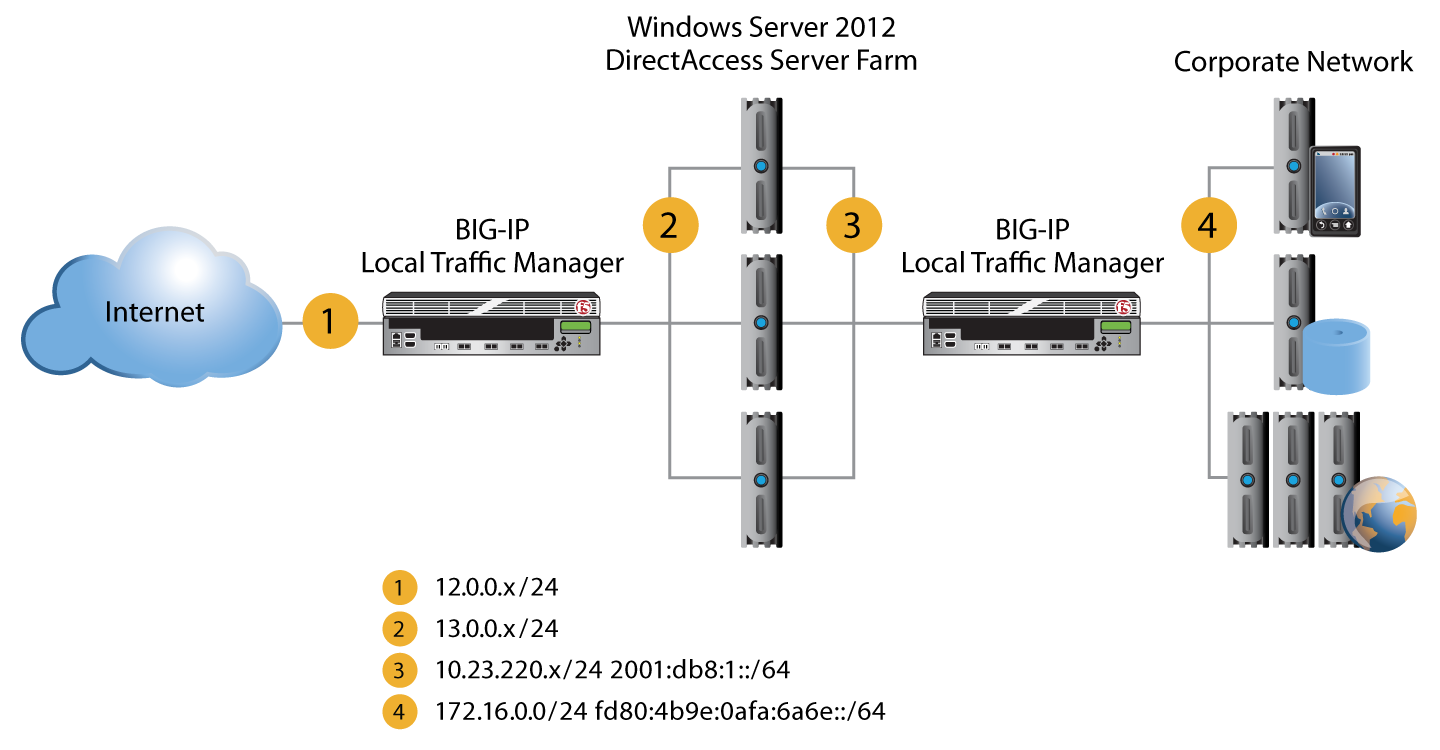
DirectAccess는 외부 네트워크와 회사 네트워크를 분리하는 이중 인터페이스 라우팅 구성을 지원합니다. 이 구성은 네트워크를 분할하여 배포할 수 있도록 하며, DirectAccess 제품군에서 제공하는 Teredo 액세스 프로토콜을 사용하려면 반드시 필요합니다. 가볍고 안전하게 설계된 Teredo 프로토콜은 NAT(네트워크 주소 변환) 환경과 호환됩니다.
단일 인터페이스 배포
DirectAccess는 각 DirectAccess 서버에 NIC가 하나만 있는 단일 인터페이스 배포 모델도 지원합니다. 회사 네트워크.
단일 사이트 배포와 다중 사이트 배포 비교
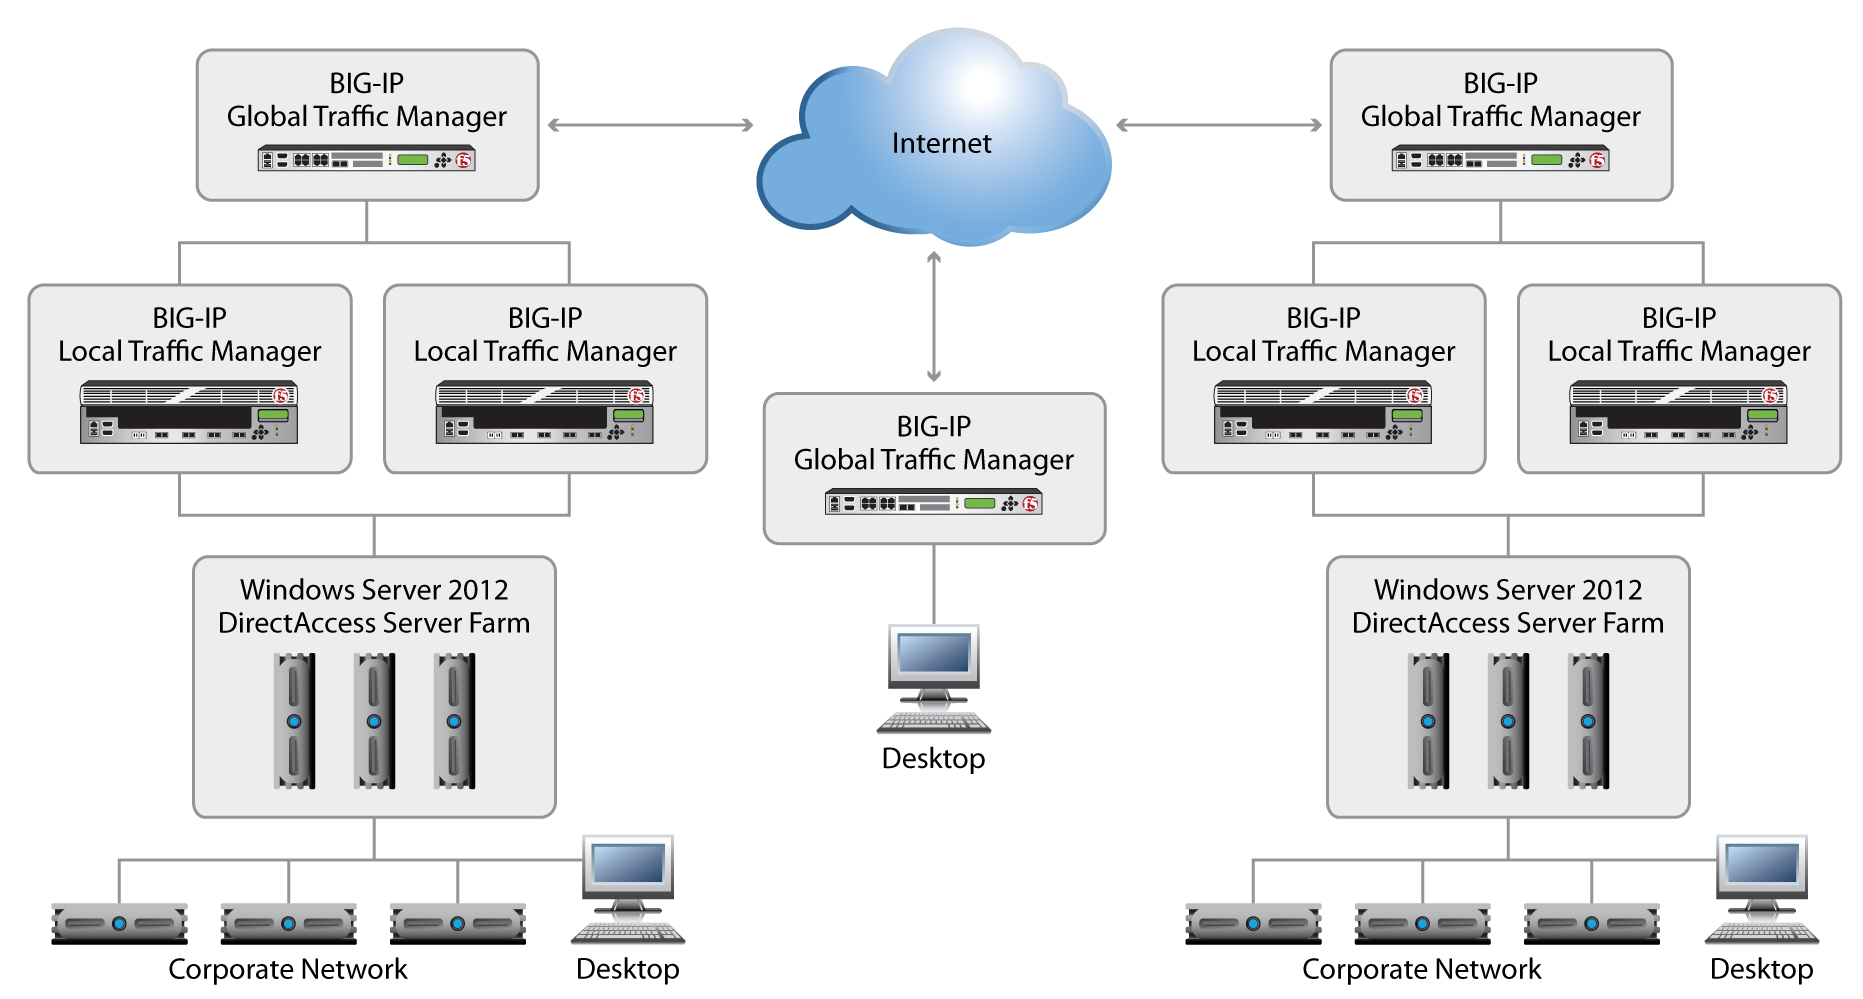
대규모 다국적 사용자 기반을 보유하거나 사이트 수준의 복원력이 필요한 경우 멀티사이트 배포를 선택할 수 있습니다. 이러한 시나리오에서는 BIG-IP LTM과 함께 F5 BIG-IP GTM을 배포하여 광역 트래픽 관리 및 컨텍스트 인식 부하 분산을 제공할 수 있습니다.
BIG-IP GTM은 사이트 수준의 상태를 모니터링하고, 사이트 외부에서 유입되는 트래픽(원격 클라이언트 요청 포함)을 처리하며, 사이트 수준의 재해 복구 기능을 제공함으로써 BIG-IP 플랫폼의 이점을 확장하는 글로벌 트래픽 관리 장치입니다. BIG-IP GTM은 지리적 위치를 인식하고 원격 사용자를 지리적으로 가장 가까운 DirectAccess 팜으로 연결하는 기능을 제공합니다. 또한 계획되거나 예기치 않은 서비스 중단이 발생할 경우 활성 데이터 센터로 사이트 수준의 장애 조치를 수행합니다.
결론
조직의 아키텍처와 요구 사항에 가장 적합한 구성 토폴로지가 무엇이든 F5 제품은 Windows Server 2012 DirectAccess/VPN 배포에서 중요한 역할을 할 수 있습니다. BIG-IP LTM과 BIG-IP GTM은 함께 작동하여 DirectAccess 및 원격 액세스 서비스에 서버 및 사이트 수준의 복원력을 모두 제공할 수 있습니다. 서비스, 컨텍스트 및 사용자 인식, 서비스 지속성, 독보적인 처리량 성능을 바탕으로 트래픽을 지능적으로 관리함으로써 BIG-IP 플랫폼은 가용성을 극대화하고 확장성을 보장합니다. 정교한 하드웨어 기반 최적화 기술과 암호화/복호화 작업의 오프로딩을 통해 시스템 성능과 서버 용량을 높이는 동시에 사용자 경험을 개선합니다. BIG-IP LTM은 ADC이자 ICSA 인증 네트워크 방화벽으로서 경계 보안 장치 역할도 수행하며, BIG-IP 제품군의 다른 정책 관리 및 보안 모듈을 통해 기능을 더욱 강화할 수 있습니다. 조직은 DirectAccess/VPN과 함께 BIG-IP 제품을 배포하여 원격 액세스 투자에 따른 전반적인 이점과 보안을 극대화할 수 있습니다.
2012년 9월 5일 게시