F5 BIG-IP 플랫폼 권한 있는 사용자 액세스 솔루션
연방 기관의 데이터를 보호하고 위험을 완화하세요.
강력한 인증의 필수적인 중요성
기존의 사용자 이름과 비밀번호를 사용해 관리 리소스에 접근하는 방식은 오늘날 네트워크의 주요 보안 취약점입니다. 이러한 우선순위에 따라 미국 국방부(DoD)의 사이버 보안 규율 구현 계획(http://dodcio.defense.gov/Portals/0/Documents/Cyber/CyberDis-ImpPlan.pdf)은 권한 있는 사용자를 위한 강력한 인증을 최우선 추진 과제로 삼고 있습니다.
중점 추진 과제: 강력한 인증
익명성을 줄이고 DoD 정보 네트워크에서 이루어지는 활동의 진위성과 책임성을 강화하면 DoD의 보안 태세가 향상됩니다. 취약한 인증과 계정 탈취 간의 연관성은 이미 잘 알려져 있습니다. 강력한 인증은 권한 있는 관리자를 사칭하여 네트워크를 광범위하게 침해하는 행위를 비롯한 무단 액세스를 방지하는 데 도움이 됩니다. 지휘관과 감독자는 서버 및 라우터와 같은 고가치 자산과 권한 있는 시스템 관리자의 액세스를 보호하는 데 중점을 둘 것입니다. 이 추진 과제는 DoD CIO가 알려진 취약점을 완화하도록 요구하는 DoD 사이버 전략의 목표 3-4를 뒷받침합니다.
또한 DoD 네트워크 장치 관리에 적용되는 보안 관행 및 절차를 상세히 설명하는 최신 DISA 네트워크 장치 관리 보안 요구사항 가이드(https://www.stigviewer.com/stig/network_device_management_security_requirements_guide/2017-04-07/finding/V-55105)에서는 네트워크 장치에 액세스하는 권한 있는 사용자 계정에 다단계 인증을 사용하지 않을 경우 CAT 2(중간) 수준의 지적 사항으로 분류합니다.
취약점 ID: V-55105
심각도: 높음
세부 정보: …미 국방부(DoD)는 HSPD 12의 적용을 받는 시스템의 ID 관리 및 개인 인증을 지원하기 위해 공통 액세스 카드(CAC) 토큰/자격 증명을 사용하도록 의무화했습니다. 미 국방부가 네트워크 장치에 권장하는 아키텍처는 시스템 관리자가 미 국방부 승인 PKI와 함께 DoD CAC 자격 증명을 사용하는 인증 서버를 통해 인증하는 방식입니다…
그러나 관리 리소스에 CAC 인증을 적용하기는 어려울 수 있습니다. 강력한 인증이나 스마트 카드 액세스를 지원하도록 설계되지 않은 장치와 시스템이 매우 많기 때문입니다. 기존에는 다음과 같은 옵션만 사용할 수 있었습니다:
- 조직에 미치는 위험을 감수합니다.
- 해당 장치를 제거하거나 교체합니다.
주요 이점
공격 표면 감소
F5 Privileged User Access는 취약한 디바이스와 관리 인터페이스를 보호하는 보안 계층을 구축합니다. 모든 액세스에는 개별 리소스에 대한 접근 권한을 부여하는 CAC/PIV를 사용해야 합니다.
감사 추적 기록을 제공합니다
이 솔루션은 보안 팀에 감사 추적 기능을 제공하고 보안 정책을 유연하게 운영할 수 있도록 지원하며, 세션 및 비밀번호의 유효 기간은 기업이 결정합니다.
별도의 개조 작업이 필요하지 않습니다
F5 솔루션은 백엔드 핵심 시스템에 소프트웨어를 설치하거나 시스템을 수정할 필요가 없습니다.
F5 권한 사용자 액세스
이제 F5 Privileged User Access 솔루션은 이 기능을 기본적으로 지원하지 않는 네트워크 인프라에 CAC 인증 또는 다른 강력한 인증 방식을 추가할 수 있는 옵션을 제공합니다. 환경 어디에도 클라이언트 소프트웨어나 에이전트를 설치할 필요가 없으며, 레거시 시스템이나 규정을 준수하지 않는 시스템을 안전하게 최대한 활용할 수 있습니다. 또한 DoD PKI 시스템과 직접 통합되며, 기존 RADIUS, TACACS, Active Directory 또는 다양한 타사 인증 데이터베이스와 연동하도록 구성할 수 있습니다.
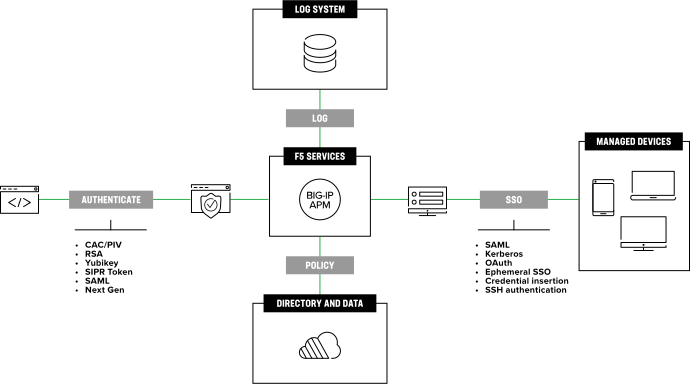
이 솔루션은 F5 BIG-IP 플랫폼, BIG-IP Access Policy Manager(APM), 임시 인증 및 웹 SSH 클라이언트를 포함한 네 가지 주요 구성 요소로 이루어져 있습니다.
BIG-IP 플랫폼
BIG-IP 플랫폼은 FIPS를 준수하고 Common Criteria 인증 및 UC APL 승인을 받은 제품(https://www.f5.com/company/certifications)으로, 물리적 및 가상 폼 팩터로 제공됩니다. F5 권한 있는 사용자 액세스 솔루션의 모든 기능은 BIG-IP 플랫폼 내에서 실행됩니다. BIG-IP는 DoD 네트워크 전반에 널리 배포되어 이미 수천 개의 중요 애플리케이션에 강력한 인증을 제공하고 있는 보안 제품입니다. 이 추가 솔루션은 기존 기능을 권한 있는 사용자 요구 사항에 적용하기만 하면 됩니다.
BIG-IP Access Policy Manager
애플리케이션에 액세스하는 권한 있는 사용자는 먼저 BIG-IP Access Policy Manager(APM)를 통해 인증됩니다. BIG-IP APM은 인증을 계속 진행하기 전에 사용자가 동의해야 하는 미국 정부(USG) 경고 배너를 먼저 표시합니다.
그런 다음 BIG-IP APM은 사용자에게 CAC 또는 강력한 자격 증명을 요청하고, 해당 자격 증명이 해지되지 않았는지 확인하기 위해 인증서 해지 목록(CRL) 또는 온라인 인증서 상태 프로토콜(OCSP) 서버를 통해 이를 검사합니다. 선택적으로 BIG-IP APM은 Microsoft Active Directory(AD) 또는 LDAP(Lightweight Directory Access Protocol) 서버와 같은 디렉터리 서버, SAML(Security Assertion Markup Language) 공급자 또는 다양한 타사 디렉터리를 조회하여 사용자의 신원을 추가로 확인할 수 있습니다.
BIG-IP APM은 권한 있는 사용자가 시스템에 액세스할 수 있음을 확인한 후, 추가 특성을 조회하여 해당 사용자가 액세스할 수 있는 리소스를 결정합니다. 마지막으로 권한 있는 사용자에게 액세스가 허용된 리소스의 포털 페이지가 표시됩니다. 또한 BIG-IP APM은 클라이언트가 정부 지급 장비(GFE)인지, 호스트 기반 보안 시스템(HBSS)을 준수하는지, 지원되는 운영 체제를 실행 중인지 등을 확인하여 클라이언트의 무결성을 보장하는 고급 기능을 제공합니다.
임시 인증
임시 인증은 기본적으로 사용자 이름과 비밀번호로만 인증할 수 있는 시스템을 위한 폐쇄형 일회용 비밀번호 방식입니다. 전체 시스템은 F5 BIG-IP 내부에 존재하며 BIG-IP APM과 연동하여 안전한 종단 간 암호화 연결을 보장하는 동시에 자격 증명 재사용 가능성을 차단합니다. 이 과정에서 사용자나 클라이언트는 어떠한 시점에도 이 임시 비밀번호를 알 수 없으며, 이 비밀번호가 유출될 가능성은 극히 낮지만 설령 유출되더라도 공격자나 악의적 행위자에게는 전혀 쓸모가 없습니다. 이를 통해 F5는 사용자 이름과 비밀번호만 사용하도록 제한된 모든 시스템에도 CAC 또는 다단계 인증을 제공할 수 있습니다.
웹 SSH 클라이언트
웹 SSH 클라이언트는 정부에서 제공하는 모든 웹 브라우저에서 실행되는 HTML5 클라이언트로, 클라이언트 측 구성 요소를 설치할 필요가 없습니다. 따라서 웹 브라우저가 있는 현재 및 향후의 모든 미국 연방 정부 시스템에서 즉시 접속할 수 있습니다. 이 클라이언트는 완전한 터미널 에뮬레이션, 마우스 이벤트, 잘라내기 및 붙여넣기, 클라이언트에서의 연결 로그 기록 기능을 제공합니다. 또한 호스트별 또는 전역으로 지정할 수 있는 보안 등급 배너를 오버레이하고, 레거시 장치와의 호환성을 보장하기 위해 호스트별 암호화 옵션을 제공하는 기능도 지원합니다.
전체 시스템은 F5 BIG-IP 내부에 존재하며 BIG-IP APM과 연동하여 안전한 종단 간 암호화 연결을 보장하는 동시에 자격 증명 재전송 가능성을 차단합니다.
권한 있는 사용자 액세스 통합
F5 권한 있는 사용자 액세스 솔루션은 레거시 및 규정을 준수하지 않는 시스템의 심각한 보안 공백을 해소하는 동시에 최신 시스템에 대한 액세스를 통합하는 효과적인 방법이기도 합니다. F5는 권한 있는 사용자 액세스가 필요한 다양한 시스템을 보호할 수 있습니다. 몇 가지 예는 다음과 같습니다:
- 전화 통신 관리 인터페이스(예: Cisco Communications Manager Administration)
- 방화벽, IDS/IPS 및 DLP 관리 인터페이스(예: Palo Alto 웹 인터페이스)
- 프록시 관리 인터페이스(예: BlueCoat ProxySG)
- 스토리지 어레이 인터페이스(예: NetApp OnCommand, Pure Storage)
- VDI 관리 인터페이스 및 VDI 클라이언트 인증 요구 사항(예: VMWare Horizon, Citrix XenDesktop, Windows Remote Desktop)
관리자의 액세스 제어를 통합하면 BIG-IP APM의 광범위한 인증 및 제어 기능을 활용할 수 있습니다. 이를 통해 신뢰할 수 없는 네트워크 전반에 TLS 암호화 표준 사용을 적용할 수 있습니다. 또한 BIG-IP APM의 로깅 기능을 사용하여 이러한 시스템에 대한 관리 액세스를 단일 지점에서 기록하고 감사할 수 있으며, 규정 준수를 위해 보고 및 로깅 시스템과 통합할 수도 있습니다.
F5 솔루션은 인증 페더레이션 모델을 지원하며, 미국 국방부(DoD)의 SAML 및 클라우드 기술 도입을 촉진할 수 있습니다.
인증의 미래
F5는 향후 요구 사항이 될 수 있는 기능을 추가할 수 있는 프레임워크를 제공합니다. 정부 및 미국 국방부(DoD) 지도부가 검토 중인 인증 기능에는 파생 자격 증명, 생체 인식 및 추가 인증 요소가 포함됩니다. 정부가 CAC 또는 현재 일반적으로 사용되는 인증 방식에서 벗어나기로 결정할 경우, F5 솔루션은 해당 추가 기능이 정의되는 대로 이를 지원하도록 확장할 수 있는 유연성을 제공합니다.
F5 솔루션은 인증 페더레이션 모델을 지원하며 DoD의 SAML 및 클라우드 기술 도입을 촉진할 수 있습니다. F5는 클라우드 또는 향후 어디에 위치하든 DoD 환경 내의 애플리케이션, 장치, 관리 인터페이스 및 시스템에 강력한 인증을 제공할 수 있습니다.
자세한 내용을 알아보려면 www.f5.com/solutions/us-federal-government을 방문하거나 연방 기관에 영향을 미치는 사이버 보안 동향에 대해 자세히 알아보세요.