Solutions d’accès aux applications Zero Trust
Renforcez la sécurité et améliorez l’expérience utilisateur tout en gérant l’accès à votre portefeuille d’applications d’entreprise.
Pourquoi l’adoption d’un modèle de sécurité Zero Trust est essentielle
La gestion sécurisée des accès aux applications d’entreprise est essentielle pour prévenir les violations de données. Une gestion efficace peut également améliorer l’efficacité des processus métier et la productivité des utilisateurs. Un modèle de sécurité Zero Trust peut apporter cette valeur ajoutée à l’entreprise en permettant aux utilisateurs d’accéder à leurs applications de manière fluide et sécurisée, où qu’ils se trouvent et quel que soit l’emplacement de l’application.
100 % Zero Trust
Les solutions F5 s’intègrent naturellement à une architecture Zero Trust et renforcent la sécurité grâce à l’accès selon le principe du moindre privilège, à la vérification explicite, à l’évaluation continue et à la remédiation tenant compte des risques.
Sécurité dynamique et adaptative
F5 associe une visibilité inégalée sur l’ensemble des clouds et des architectures à un apprentissage automatique hautement entraîné afin d’automatiser les protections et d’adapter les politiques de sécurité à l’évolution des risques.
Défenses résilientes
Découragez les adversaires déterminés et sophistiqués, et endiguez les menaces qui contournent les contrôles de sécurité avant qu’elles ne se propagent dans toute l’infrastructure applicative.
Learn more about zero trust
Trouver la bonne approche Zero Trust
Comprendre le modèle Zero Trust
Bien qu’il n’existe pas de solution miracle unique pour mettre en œuvre un modèle de sécurité Zero Trust, F5 fournit plusieurs composants clés en matière d’accès, de sécurité des applications et de visibilité sur le trafic chiffré. Les solutions F5 offrent un accès sécurisé, tenant compte de l’identité et du contexte, à toutes les applications, quels que soient leur emplacement ou la méthode d’authentification utilisée. Elles assurent une protection contre les menaces applicatives recensées dans le Top 10 de l’OWASP, ainsi que contre d’autres vulnérabilités au niveau du code et des logiciels. Elles offrent également une visibilité sur le trafic chiffré, tout en le gérant intelligemment sur l’ensemble de la pile de sécurité et de performances.
Lire le blogComment F5 peut vous aider
Accès sécurisé aux applications
Protégez-vous contre les attaques basées sur les accès, tout en améliorant l’expérience utilisateur
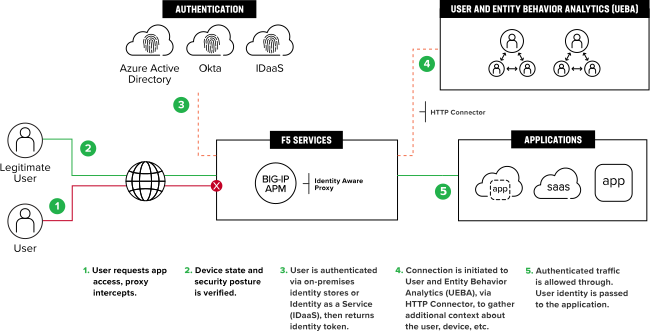
Les attaques visant les identifiants de connexion sont le type d’attaque le plus fréquemment tenté. La prévalence et l’efficacité du phishing pour dérober des identifiants, ainsi que les milliards d’identifiants précédemment volés disponibles sur le dark web, permettent aux attaquants de se connecter aux applications sans être détectés. La fonctionnalité « Identity Aware Proxy » de F5 BIG-IP Access Policy Manager sécurise, simplifie et centralise l’accès aux applications, aux API et aux données, tout en améliorant l’expérience utilisateur grâce à l’authentification unique. Dans les environnements hybrides, F5 permet d’appliquer des politiques communes et de sécuriser l’accès fédéré aux applications cloud natives et Software as a Service (SaaS), ainsi qu’aux applications classiques et personnalisées sur site.
Protéger l’infrastructure des applications
Protégez l’infrastructure réseau qui prend en charge vos applications
Le chiffrement SSL/TLS est désormais la norme. S’il constitue une avancée majeure en matière de confidentialité, les attaquants peuvent également l’utiliser pour dissimuler des logiciels malveillants et d’autres charges utiles malveillantes afin de contourner les contrôles de sécurité. F5 SSL Orchestrator est une solution dédiée à l’orchestration du trafic chiffré entrant et sortant, qui empêche les menaces dissimulées dans ce trafic de s’attaquer à vos applications, à vos données et à votre réseau. SSL Orchestrator élimine les angles morts de sécurité en détectant les logiciels malveillants cachés dans le trafic chiffré entrant. Il bloque également l’exfiltration de données volées via le trafic chiffré sortant.
Protégez-vous contre les vulnérabilités des applications
Empêchez l’exploitation des vulnérabilités au niveau du code et des bibliothèques logicielles
Bien que la sécurisation des accès soit au cœur d’un modèle de sécurité Zero Trust, les applications sont considérées comme étant hébergées sur des réseaux non fiables, potentiellement vulnérables aux attaques visant les applications web et les API. Dans ce contexte, il est important de se protéger contre des vulnérabilités telles que les attaques par injection et les attaques de type cross-site scripting (XSS). F5 propose des solutions de pare-feu applicatif web (WAF) qui protègent les entreprises contre les menaces recensées dans les classements OWASP Web App Top 10 et API Top 10, ainsi que contre d’autres menaces de sécurité, tout en s’intégrant parfaitement à n’importe quelle architecture applicative et à tout processus du cycle de vie du développement logiciel.
Intégrations à l’écosystème
Un modèle de sécurité Zero Trust ne repose pas sur un produit ou un fournisseur unique. Il est donc essentiel que les différents composants s’intègrent afin d’assurer une couverture complète. F5 s’associe aux principaux fournisseurs de solutions d’identité en tant que service (IDaaS) pour combler les lacunes en matière d’identité et d’authentification entre les applications cloud natives, SaaS, classiques et personnalisées hébergées sur site. Les utilisateurs bénéficient ainsi d’une expérience d’accès unifiée et sécurisée, quelle que soit l’application.
Ressources
À la une
Table ronde F5 sur le Zero Trust
Même les professionnels de la cybersécurité les plus chevronnés peuvent se sentir dépassés lorsqu’ils abordent pour la première fois les architectures Zero Trust. Rejoignez F5 pour la discussion sur le Zero Trust que vous attendiez.
Regarder le webinaire à la demandeBlogs
Dans les agences fédérales américaines, le moment est venu d’adopter le Zero Trust ›
Zero Trust – Les questions à se poser avant de se lancer ›
Articles
Utiliser le Zero Trust pour sécuriser votre entreprise lors du passage au télétravail ›
Résoudre les défis liés au DevSecOps et aux microservices grâce au Zero Trust ›
Comment déployer un proxy sensible à l’identité dans le cloud public ›
Webinaires et ateliers
Comment F5 et Microsoft fournissent conjointement un accès Zero Trust aux applications ›
WWT et F5 : le Zero Trust pour les services financiers internationaux ›
Livres blancs et présentations de solutions
Configurez facilement un accès sécurisé à toutes vos applications via Azure Active Directory ›
Proxy sensible à l’identité : la passerelle vers une architecture Zero Trust ›