
지난 8월 IETF가 새로운 전송 계층 보안(TLS) 1.3 사양을 발표함에 따라 많은 조직이 이 새로운 표준의 도입 계획을 검토하고 있습니다. F5는 연구 프로젝트를 의뢰하여 Enterprise Management Associates와 함께 기업들이 전반적인 암호화 사용 증가에 어떻게 대응하고 있는지 심층적으로 조사했습니다. 일부 업계 단체에서는 TLS 1.3 사용 시 문제 해결 및 잠재적 멀웨어 탐지를 위해 트래픽을 복호화하고 검사하는 기능에 심각한 우려를 표명했지만, 다행히 설문 조사 응답자 중 상당수가 이미 TLS 1.3을 활성화하고 있거나 조만간 활성화할 계획인 것으로 나타났습니다. 또 다른 긍정적인 신호는 설문 조사 응답자의 확실한 과반수가 TLS 1.3을 기술적인 수준에서 잘 알고 있다고 답했다는 점입니다.
새로운 표준을 신속하게 도입하려는 계획에는 여러 요인이 작용했습니다. 주요 웹 서버 및 브라우저 공급업체가 이미 자사 제품에 TLS 1.3을 구현했다는 점이 그중 하나입니다. 또 다른 요인은 TLS 1.3의 향상된 기능으로 개인정보 보호와 종단 간 데이터 보안이 개선될 것이라는 기대입니다. TLS와 같은 암호화 프로토콜은 공격자가 데이터를 도청하거나 변조하지 못하도록 방지하기 위해 존재합니다. 그러나 애플리케이션 보안 모니터링에 대한 우려로 인해 신중한 접근이 요구되고 있습니다.
지난 몇 년간 인터넷에서 암호화 사용이 크게 증가했습니다. F5 Labs 2017 TLS 원격 측정 보고서에 따르면 현재 웹 페이지의 81%가 HTTPS를 통해 로드되고 있습니다. 지난 18개월 동안 데이터 센터와 기업 네트워크에서 암호화 사용이 가장 크게 증가한 가운데, 향후 18개월에는 기업들이 자체 개발한 애플리케이션과 웹 서비스에 관심을 돌릴 것입니다.
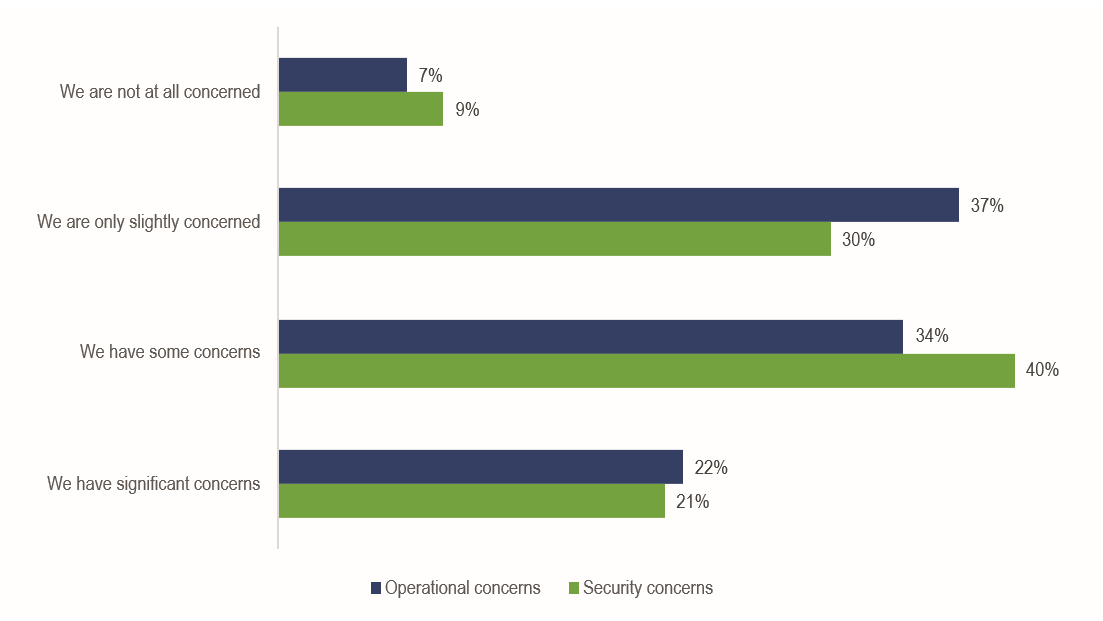
TLS 1.3 사양이 미칠 영향을 고려할 때, 응답자의 확실한 과반수가 조직 내 TLS 1.3 도입과 관련해 운영 및 보안 측면 모두에서 우려를 표했습니다. 설문조사 결과, 전체 응답자의 56%가 운영 측면에서 어느 정도 또는 상당한 우려를 나타냈으며, 61%는 보안 측면에서 어느 정도 또는 상당한 우려를 나타냈습니다.
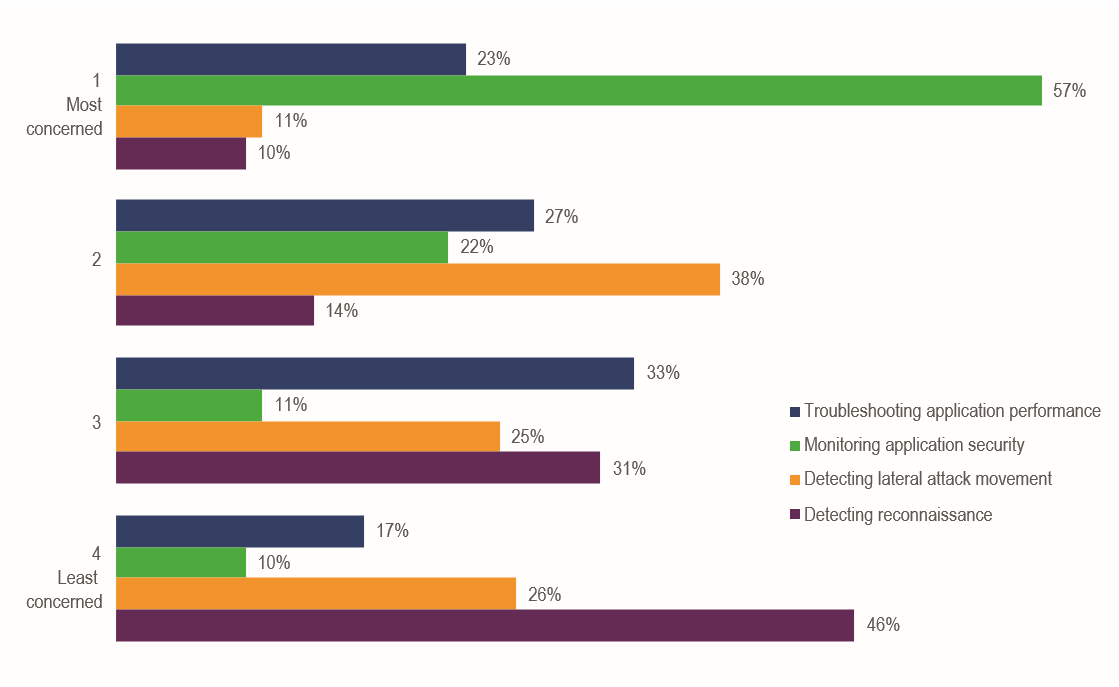
가장 큰 보안 우려 사항은 애플리케이션 보안 및 데이터 센터에 대한 가시성이었으며, 응답자의 57%가 애플리케이션 보안을 모니터링할 수 없다는 점을 가장 큰 우려 사항으로 꼽았습니다.
그들은 무엇을 두려워할까요?
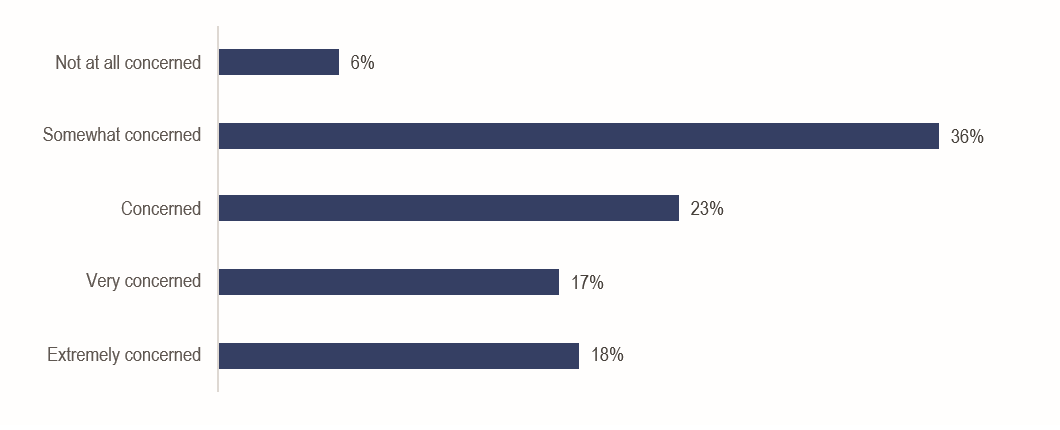
정상 트래픽에 숨겨진 악성 행위를 놓치는 것입니다. 전혀 우려하지 않는다고 답한 비율은 6%에 불과했습니다.
이러한 우려에도 불구하고 되돌릴 수는 없습니다. 정책적 관점에서 기업들은 데이터 보호를 위해 전송 암호화 사용을 명확히 의무화하고 있으며, TLS가 가장 선호되는 프로토콜입니다.
조직이 전략, 정책, 관행 및 우려 사항과 함께 TLS 1.3 배포를 어떻게 처리할 계획인지 알아보려면 전체 기업의 TLS 1.3 도입 보고서를 여기에서 확인하세요.
작성자 소개
관련 블로그 게시물

성평등을 향한 여정: 사이버 보안 분야에서 성공적인 커리어를 개척하는 방법에 관한 Jenn Gile과의 Q&A
F5의 ‘성평등을 향한 여정’ 시리즈 네 번째 Q&A에서는 Rachael Shah와 NGINX 제품 마케팅 책임자 Jenn Gile이 사이버 보안 직종에 대한 오해를 바로잡고, 사이버 보안 분야의 성별 격차를 해소하기 위한 조언과 그 이점에 대해 이야기합니다.
TLS 검사에서 피터 파커 원칙 다루기
“큰 힘에는 큰 책임이 따른다.” 볼테르와 처칠도 이와 비슷한 말을 남겼지만, 이 문구는 스파이더맨 코믹스에서 벤 삼촌의 말로 가장 널리 알려져 있습니다. 물론 이 문구가 문화적으로 널리 통용되는 이유 중 하나는 TLS 검사를 비롯해 수많은 상황과 주제에 적용할 수 있기 때문입니다.
Venafi와 F5를 통한 머신 아이덴티티 보호
‘머신 아이덴티티’란 간단히 말해 자동화된 프로세스가 자신의 신원을 식별할 수 있도록 하고, 다른 자동화 시스템과 프로세스가 관련 리소스에 적절한 수준의 접근 권한을 부여하도록 하는 방법을 의미합니다. 이 개념 자체는 새로운 것이 아닙니다. 비교적 새로운 점은 이를 구현해야 하는 규모입니다.
마이너와 미니언: 데이터 유출만이 비용을 초래하는 것은 아닙니다
물론 데이터 유출은 더 큰 비용을 초래할 수 있고(적어도 지금은), 실패 사실을 세상에 드러낼 수밖에 없게 합니다(통지 의무가 있으니까요). 하지만 보안을 단순히 데이터 노출 문제로만 봐서는 안 됩니다. 요즘은 데이터가...
내 클라우드에서 나가!
F5의 Jay Kelley가 전하는 최신 소식에는 Microsoft Office 365용 신규 ID 및 액세스 솔루션을 배포할 때 고려해야 할 사항이 정리되어 있습니다.
Shift(웹 앱) 보안 레터
웹 앱 보안을 개발 초기 단계로 앞당기세요. F5 블로그에서 DevOps 파이프라인 초기에 보안을 통합하여 취약점을 예방하고 시간을 절약하는 방법을 알아보세요.