Controle los riesgos de la IA en la sombra con F5 BIG-IP SSL Orchestrator
Los crecientes riesgos y desafíos de la IA en la sombra
Las herramientas de inteligencia artificial generativa (IA generativa), como ChatGPT, Claude y muchas otras, están transformando rápidamente la forma de trabajar de las organizaciones, impulsando la automatización, acelerando la innovación y mejorando la productividad. Estas herramientas ya no son opcionales, sino que se están convirtiendo en recursos esenciales para las operaciones de sectores de todo tipo.
Sin embargo, su creciente popularidad trae consigo una nueva clase de riesgo de seguridad: la IA en la sombra, es decir, el uso no autorizado de herramientas de IA por parte de empleados, contratistas o socios sin la supervisión de los equipos de TI o de seguridad. Como subconjunto de la TI en la sombra, la IA en la sombra genera importantes puntos ciegos y vulnerabilidades, como:
- Exposición de datos: Es posible que se cargue información confidencial o de propiedad exclusiva en plataformas externas que escapan al control de su organización.
- Riesgos de incumplimiento: El uso no autorizado de la IA puede infringir normativas sectoriales y gubernamentales como el RGPD, la HIPAA o el estándar PCI DSS.
- Malware oculto: Las plataformas de IA suelen operar mediante HTTPS o TLS, lo que limita la visibilidad y aumenta la probabilidad de que las amenazas cifradas pasen desapercibidas.
Estos riesgos se ven agravados por la creciente complejidad de los entornos híbridos y multinube, en los que las cargas de trabajo están distribuidas y las herramientas de seguridad suelen funcionar de forma aislada. Para los equipos de SecOps, que ya cuentan con recursos limitados, supervisar y controlar la actividad de la IA en estos entornos resulta difícil y requiere mucho tiempo.
Bloquear sin más las herramientas de IA generativa puede parecer la solución más sencilla, pero no resulta práctico para las empresas modernas que dependen de ellas para seguir siendo competitivas en la era impulsada por la IA. El reto consiste en proteger de forma inteligente el uso de la IA y, al mismo tiempo, salvaguardar la organización, los datos confidenciales y la propiedad intelectual, sin generar cuellos de botella operativos ni poner en riesgo la innovación.
VENTAJAS PRINCIPALES
Elimina los puntos ciegos de la IA
Descifra el tráfico cifrado mediante SSL/TLS para detectar la actividad de IA en la sombra y abordar los riesgos ocultos.
Aplique una seguridad personalizada
Aplique controles dinámicos basados en el riesgo para examinar las acciones de alto riesgo —como el acceso no autorizado o encubierto a la IA generativa—, manteniendo al mismo tiempo el rendimiento de los flujos de trabajo seguros.
Mejora la concienciación sobre la seguridad
Forme a los usuarios en tiempo real mediante indicaciones contextuales y programables para evitar errores —como cargar datos confidenciales en la IA generativa— y reforzar las políticas.
Simplifica las operaciones
Integre la solución a la perfección con las herramientas de seguridad existentes para centralizar la gestión de la IA en la sombra.
En los entornos híbridos multinube actuales, impulsados por la IA, bloquear las herramientas de IA generativa no resulta práctico; la solución más inteligente es proteger su uso de forma eficaz.
F5 BIG-IP SSL Orchestrator:
La infraestructura esencial para detectar y gestionar la IA en la sombra
F5® BIG-IP® SSL Orchestrator® es una solución fundamental para proteger el uso de la IA generativa sin menoscabar la productividad ni la innovación. Al combinar una visibilidad profunda del tráfico cifrado, una orquestación inteligente y una integración fluida con su infraestructura de seguridad actual, BIG-IP SSL Orchestrator permite adoptar un enfoque multicapa para detectar, controlar y gestionar eficazmente la actividad de IA en la sombra.
Descifrar y detectar: lograr una visibilidad esencial del tráfico cifrado
El tráfico cifrado es esencial para proteger los datos en tránsito, pero también genera importantes puntos ciegos para los equipos de SecOps. Estos puntos ciegos dificultan la identificación de la IA en la sombra y la prevención del intercambio indebido de datos confidenciales mediante el uso no autorizado de IA generativa. BIG-IP SSL Orchestrator elimina esta falta de visibilidad descifrando el tráfico cifrado en tiempo real. Al obtener información clave sobre los comportamientos relacionados con la IA, su organización puede:
- Detectar la actividad de IA en la sombra: Identifique el uso no autorizado de IA generativa oculto en flujos cifrados y aborde los riesgos emergentes antes de que se agraven.
- Intervenga de forma proactiva: Bloquee las cargas maliciosas e impida que se compartan datos confidenciales con plataformas de IA externas, protegiendo así a su organización frente a infracciones normativas y pérdidas de datos.
- Mejore la eficacia de las herramientas de seguridad: Coordine el tráfico descifrado en toda su infraestructura de seguridad para mejorar la detección de amenazas y permitir una aplicación e inspección eficientes.
Al eliminar los puntos ciegos del cifrado, BIG-IP SSL Orchestrator proporciona la base para detectar y gestionar la IA en la sombra.
Características principales
Descifrado del tráfico en tiempo real
Saque a la luz la actividad de IA generativa oculta en el tráfico cifrado mediante la detección y el control proactivos.
Enrutamiento dinámico del tráfico
Utilice el encadenamiento de servicios para dirigir las acciones de alto riesgo a través de herramientas de DLP, WAF u otras soluciones de inspección en función de los niveles de riesgo.
Políticas granulares
Aproveche F5 Secure Web Gateway Services para permitir, bloquear o confirmar el uso seguro de la IA de forma individual para cada usuario.
Orientación programable para usuarios
Ofrezca alertas personalizadas y oportunas para orientar a los usuarios y evitar infracciones de las políticas de uso de la IA, sin necesidad de herramientas externas adicionales.
Aplicación inteligente: encadenamiento dinámico de servicios para un control personalizado
Aunque la visibilidad es fundamental para detectar riesgos, solo es el primer paso para gestionar los riesgos que conlleva la IA en la sombra. Una seguridad eficaz requiere una orquestación y una aplicación de políticas inteligentes. El encadenamiento dinámico de servicios de BIG-IP SSL Orchestrator permite a los equipos de SecOps aplicar medidas de seguridad personalizadas dirigiendo el tráfico a través de las herramientas de seguridad adecuadas en función del nivel de riesgo. Por ejemplo:
- Acciones de alto riesgo: Enrute las actividades sensibles, como la carga de archivos o las transferencias de datos, a través de herramientas como escáneres de prevención de pérdida de datos (DLP), firewalls de aplicaciones web (WAF) o sistemas de detección de intrusiones (IDS), para evitar la filtración de datos a software de IA generativa y detectar cargas maliciosas.
- Interacciones de bajo riesgo: Permita que las acciones rutinarias, como las solicitudes de texto basadas en IA, omitan la inspección exhaustiva para mantener el rendimiento y minimizar la latencia.
Este enfoque garantiza que el tráfico se someta al nivel adecuado de control de seguridad sin ralentizar un uso seguro y productivo de la IA. Al adaptar dinámicamente la orquestación del tráfico, BIG-IP SSL Orchestrator permite aplicar las políticas con precisión y optimizar el rendimiento, al tiempo que simplifica la gestión para los equipos de SecOps.
Amplíe el control: aplicación avanzada de políticas con F5 Secure Web Gateway Services
Como parte de su catálogo de servicios, BIG-IP SSL Orchestrator se integra de forma nativa con F5® Secure Web Gateway Services, lo que permite a su organización aplicar políticas avanzadas y granulares para gestionar el uso de la IA generativa. Esta integración no solo amplía las capacidades de aplicación de políticas de BIG-IP SSL Orchestrator, sino que también simplifica la implementación y la gestión al consolidar las herramientas en una plataforma centralizada.
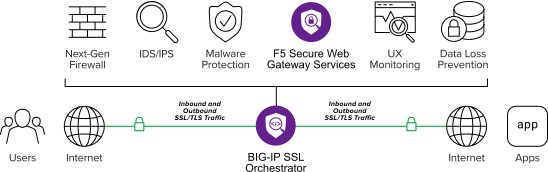
Con F5 Secure Web Gateway Services, su organización puede lograr un mayor equilibrio entre la seguridad y las necesidades operativas. Por ejemplo, puede:
- Habilite el acceso basado en roles: Conceda acceso a la IA generativa a equipos de menor riesgo, como Marketing o Recursos Humanos, y restrinja las acciones de alto riesgo en departamentos más sensibles, como Finanzas o Asuntos Jurídicos.
- Proteja los datos regulados: Impida que los usuarios carguen información de identificación personal (PII), datos financieros u otros activos sensibles en herramientas no autorizadas, garantizando así el cumplimiento de normativas como el RGPD y la HIPAA.
Con F5 Secure Web Gateway Services como parte del catálogo de servicios de BIG-IP SSL Orchestrator, la implementación es sencilla, la gestión es intuitiva y la aplicación de políticas es precisa.
Generar concienciación: fomentar una cultura de seguridad mediante la formación de los usuarios
BIG-IP SSL Orchestrator añade una importante barrera de protección adicional a su estrategia de seguridad para la IA en la sombra mediante la orientación a los usuarios a través de Service Extensions. Totalmente programable y fácil de implementar, esta orientación ofrece indicaciones contextuales en tiempo real a los usuarios —por ejemplo, al interceptar acciones de riesgo como la carga de datos confidenciales en plataformas de IA externas— sin necesidad de herramientas externas.
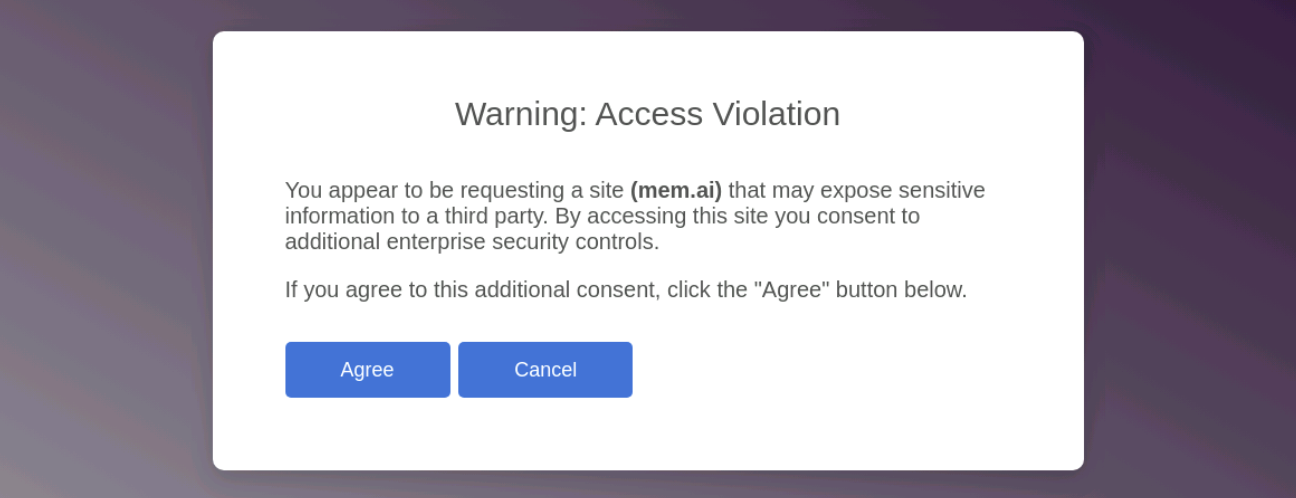
Con él, puedes:
- Evita errores en momentos críticos: Minimiza las infracciones de cumplimiento normativo y la exposición de datos confidenciales mediante orientación personalizada en el momento preciso.
- Refuerce las políticas sin interrupciones: Envíe mensajes de orientación personalizados directamente a través de BIG-IP SSL Orchestrator para ajustarse a las políticas vigentes de la organización, incluida su política de uso de la IA.
- Fomente la concienciación sobre la seguridad: Promueva la responsabilidad y el cumplimiento a largo plazo de los protocolos de seguridad sin interrumpir la productividad.
Como capa de defensa adicional, la formación de los usuarios ayudará a su equipo de SecOps a garantizar el cumplimiento y una gestión proactiva de los riesgos, al tiempo que capacita a los empleados para tomar decisiones fundamentadas, todo ello sin recurrir a medidas coercitivas.
Conclusión
A medida que la IA generativa transforma los sectores, los riesgos que plantea la IA en la sombra exigen un enfoque de seguridad más inteligente. BIG-IP SSL Orchestrator permite a las organizaciones gestionar eficazmente la actividad de la IA en la sombra al proporcionar visibilidad del tráfico cifrado, orquestación dinámica, aplicación de políticas personalizadas con F5 Secure Web Gateway Services y orientación proactiva a los usuarios mediante Service Extensions.
Con BIG-IP SSL Orchestrator, proteger la innovación ya no implica hacer concesiones, sino que se convierte en una ventaja estratégica. Esta solución fluida y multicapa simplifica la gestión de la IA en la sombra, al tiempo que protege la productividad, el cumplimiento normativo y los activos críticos de su organización.
¿Quiere obtener más información sobre cómo los productos y las soluciones de F5 pueden ayudarle a alcanzar sus objetivos? Contacte con F5.