
Arquitectura de referencia de escalabilidad de DNS inteligente de F5
Introducción
El sistema de nombres de dominio (DNS) se creó en 1983 para que las personas pudieran identificar fácilmente por su nombre todos los ordenadores, servicios y recursos conectados a Internet, en lugar de hacerlo mediante una dirección de protocolo de Internet (IP), una cadena de información binaria imposible de memorizar.
Un servidor DNS traduce los nombres de dominio que introduces en un navegador en una dirección IP, lo que permite a tu dispositivo encontrar el servicio o sitio que buscas en Internet.
Podría decirse que, además de ser la principal tecnología que hace posible Internet, el DNS es uno de los componentes más importantes de la infraestructura de red. Además de distribuir contenidos y aplicaciones, el DNS también gestiona una arquitectura distribuida y redundante para garantizar una alta disponibilidad y tiempos de respuesta rápidos para los usuarios, por lo que es fundamental contar con una infraestructura DNS disponible, inteligente, segura y escalable. Si el DNS deja de funcionar, la mayoría de las aplicaciones web no funcionarán correctamente, lo que afectará a su negocio y a su marca.
La arquitectura de referencia integral de F5 para el escalado de DNS inteligente permite a las organizaciones crear una base de DNS sólida que maximiza los recursos y mejora la gestión de los servicios, manteniendo al mismo tiempo la agilidad necesaria para admitir arquitecturas de red, dispositivos y aplicaciones tanto actuales como futuros.
Los servicios DNS son fundamentales para la disponibilidad
Cuando un usuario solicita una página web, la petición se envía a un servidor DNS local que, a su vez, se comunica con los servidores DNS principales. Todo funciona correctamente hasta que se produce un aumento repentino del tráfico o un atacante inunda el servidor con consultas DNS. Si el servidor DNS principal se sobrecarga, dejará de responder, lo que puede hacer que el sitio web deje de estar disponible.
Los fallos de DNS representan el 41 % del tiempo de inactividad de la infraestructura web, por lo que es fundamental mantener el DNS disponible. Según una encuesta de Aberdeen Group, las organizaciones pierden una media de 138.000 dólares por cada hora que sus centros de datos permanecen inactivos. El tiempo de inactividad afecta negativamente a los clientes, puede provocar pérdidas de ingresos e incluso perjudicar a los empleados que intentan acceder a recursos corporativos, como el correo electrónico.
Por eso, nunca se insistirá lo suficiente en la importancia de contar con una base de DNS sólida. Sin ella, es posible que sus clientes no puedan acceder a sus contenidos y aplicaciones cuando lo deseen y, si no pueden obtener de usted lo que buscan, probablemente acudirán a otro proveedor.
Problemas de crecimiento
Hay muchas razones por las que los requisitos de DNS están aumentando tan rápidamente. En los últimos cinco años, el número de usuarios de Internet ha crecido un 82 %; el número de sitios web ha pasado de aproximadamente 580 millones a 1.240 millones y el número de consultas DNS ha aumentado más de un 100 %.
Además, el número de conexiones móviles en uso aumentó en 2.200 millones y casi el 60 % de los usuarios de Internet afirma que espera que un sitio web se cargue en su teléfono móvil en tres segundos o menos.
Las organizaciones están experimentando un rápido crecimiento tanto en el número de aplicaciones como en el volumen de tráfico que accede a ellas. Además, las propias aplicaciones web están creciendo y volviéndose cada vez más complejas. Cada icono, URL y elemento de contenido incrustado en una página web requiere una consulta DNS. Cargar sitios complejos puede requerir cientos de consultas DNS, e incluso las aplicaciones sencillas para smartphones pueden necesitar numerosas consultas DNS solo para cargarse.
En los últimos cinco años, el volumen de consultas DNS de direcciones .com y .net se ha más que duplicado, hasta alcanzar una media diaria de 124.000 millones de consultas en el primer trimestre de 2016. Durante ese mismo periodo, se añadieron a Internet más de 10 millones de nombres de dominio. Se espera que el crecimiento futuro se produzca a un ritmo aún mayor a medida que aumente el número de implementaciones en la nube.
Problemas de seguridad
Si el DNS es la columna vertebral de Internet —responde a todas las consultas y resuelve todas las direcciones para que pueda encontrar sus sitios favoritos—, también es uno de los puntos más vulnerables de su red. Debido al papel crucial que desempeña, el DNS es un objetivo de gran valor para los atacantes. Los ataques DDoS contra el DNS pueden saturar sus servidores DNS hasta dejarlos fuera de servicio, o bien secuestrar y redirigir las solicitudes a un servidor malicioso. Para evitarlo, es necesario integrar en la red una arquitectura DNS distribuida, segura y de alto rendimiento, así como funciones de descarga de DNS.
Por lo general, las organizaciones disponen de un conjunto de servidores DNS, cada uno capaz de gestionar hasta 150.000 consultas DNS por segundo. Los servidores DNS de alto rendimiento pueden gestionar unas 200.000 consultas por segundo. Los atacantes pueden superar fácilmente esas cifras, como demuestran las interrupciones del servicio DNS que han afectado a Dyn, The New York Times, LinkedIn, Network Solutions y Twitter.
Para hacer frente a los picos de tráfico DNS y a los ataques DDoS contra el DNS, las empresas añaden más servidores DNS, aunque no sean realmente necesarios durante el funcionamiento habitual del negocio. Esta costosa solución también suele requerir intervención manual para realizar cambios. Además, los servidores DNS tradicionales requieren tareas frecuentes de mantenimiento y aplicación de parches, principalmente para corregir nuevas vulnerabilidades.
La solución tradicional
A la hora de buscar soluciones DNS, muchas organizaciones eligen BIND (Berkeley Internet Naming Daemon), el resolutor DNS original de Internet. Instalado en aproximadamente el 80 % de los servidores DNS del mundo, BIND es un proyecto de código abierto mantenido por Internet Systems Consortium (ISC). ISC es una organización sin ánimo de lucro con una división de consultoría con fines lucrativos denominada DNS-CO, que ofrece cuatro niveles diferentes de suscripción y servicios de asistencia.
A pesar de su popularidad, BIND requiere importantes tareas de mantenimiento varias veces al año, principalmente debido a vulnerabilidades, parches y actualizaciones. Se puede descargar de forma gratuita, pero necesita servidores (lo que supone un coste adicional, incluidos los contratos de soporte) y un sistema operativo. Además, BIND suele admitir solo hasta 50.000 respuestas por segundo (RPS), lo que lo hace vulnerable tanto a los picos de tráfico DNS legítimos como a los maliciosos.
Soluciones para un panorama cambiante
La arquitectura de referencia F5 Intelligent DNS Scale ofrece una forma más inteligente de responder a las consultas DNS y adaptar la capacidad a su volumen. Además, tiene en cuenta diversas condiciones y situaciones de la red para distribuir las solicitudes de aplicaciones de los usuarios y los servicios de aplicaciones en función de las políticas empresariales, las condiciones del centro de datos y de la red, y el rendimiento de las aplicaciones.
En lugar de preocuparse por las interrupciones del servicio DNS y adquirir infraestructura DNS adicional para hacer frente a los picos de demanda, puede instalar un dispositivo F5 BIG-IP en la DMZ de su red y dejar que gestione las solicitudes en nombre de su servidor DNS principal.
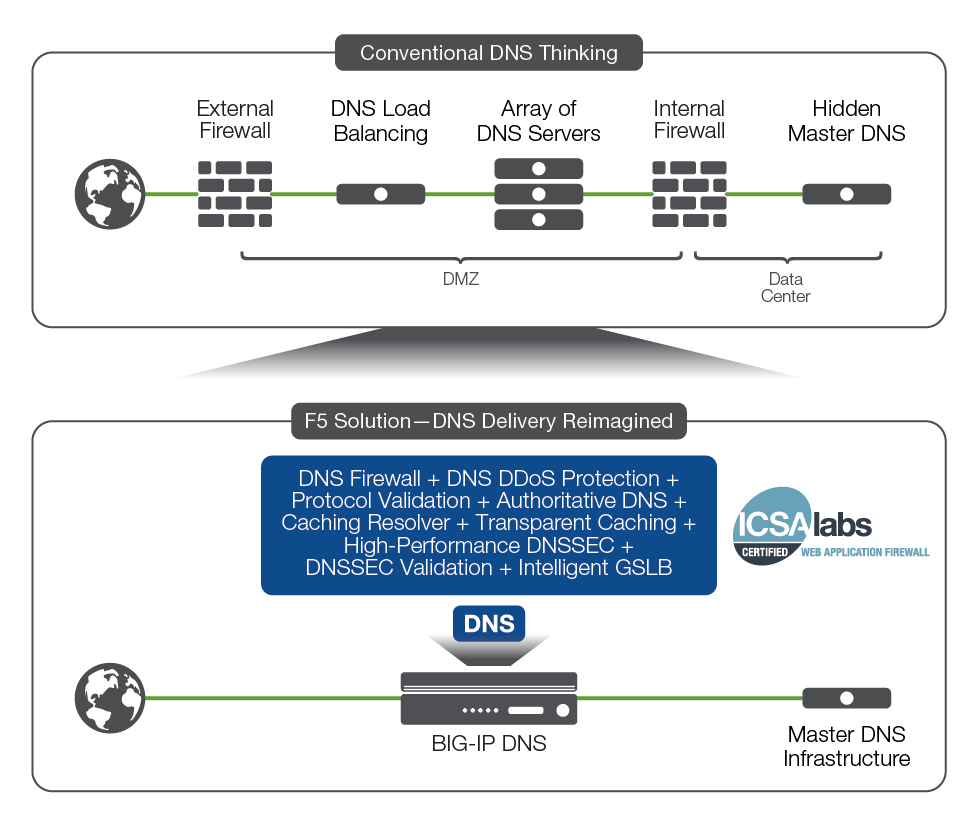
Escala bajo demanda
BIG-IP DNS ofrece un hiperescalado de hasta 100 millones de solicitudes por segundo, lo que significa que ni siquiera los grandes picos de solicitudes DNS (incluidas las maliciosas) interrumpirán su contenido ni afectarán a la disponibilidad de las aplicaciones críticas. Sus administradores de red pueden estar más tranquilos, sabiendo que su sitio responderá a todas las consultas DNS y seguirá estando disponible incluso durante un ataque. Su marca estará protegida y su empresa podrá evitar un bochornoso titular de portada.
Mejore la disponibilidad con BIG-IP DNS
La arquitectura de referencia F5 Intelligent DNS Scale ayuda a garantizar que sus aplicaciones y contenidos estén disponibles de forma continua para sus usuarios. Uno de los componentes más importantes de esta arquitectura es la función de respuesta a consultas DNS Express, diseñada específicamente para BIG-IP DNS, que gestiona las consultas DNS autoritativas transfiriendo las zonas desde el servidor DNS principal a su propia memoria RAM.
BIG-IP DNS solo tiene que abrir el paquete de consulta DNS una vez, siempre que la solicitud corresponda a una dirección incluida en la zona transferida a DNS Express, lo que simplifica el proceso y mejora considerablemente el rendimiento y los tiempos de respuesta de su arquitectura DNS.
Con DNS Express, cada núcleo de un dispositivo BIG-IP puede responder aproximadamente entre 125.000 y 200.000 solicitudes por segundo, con una capacidad escalable de más de 50 millones de consultas por segundo (RPS), más de 12 veces la capacidad de un servidor DNS principal típico.
La plataforma BIG-IP: su firewall en la DMZ
Cada dispositivo BIG-IP cuenta con la certificación de ICSA Labs como firewall de red. Al evaluar de forma inteligente la reputación de los hosts de Internet, el dispositivo BIG-IP puede impedir que los atacantes dejen su DNS fuera de servicio mediante un ataque DDoS de DNS, roben datos, pongan en peligro los recursos corporativos o alteren de cualquier otro modo la actividad de su empresa.
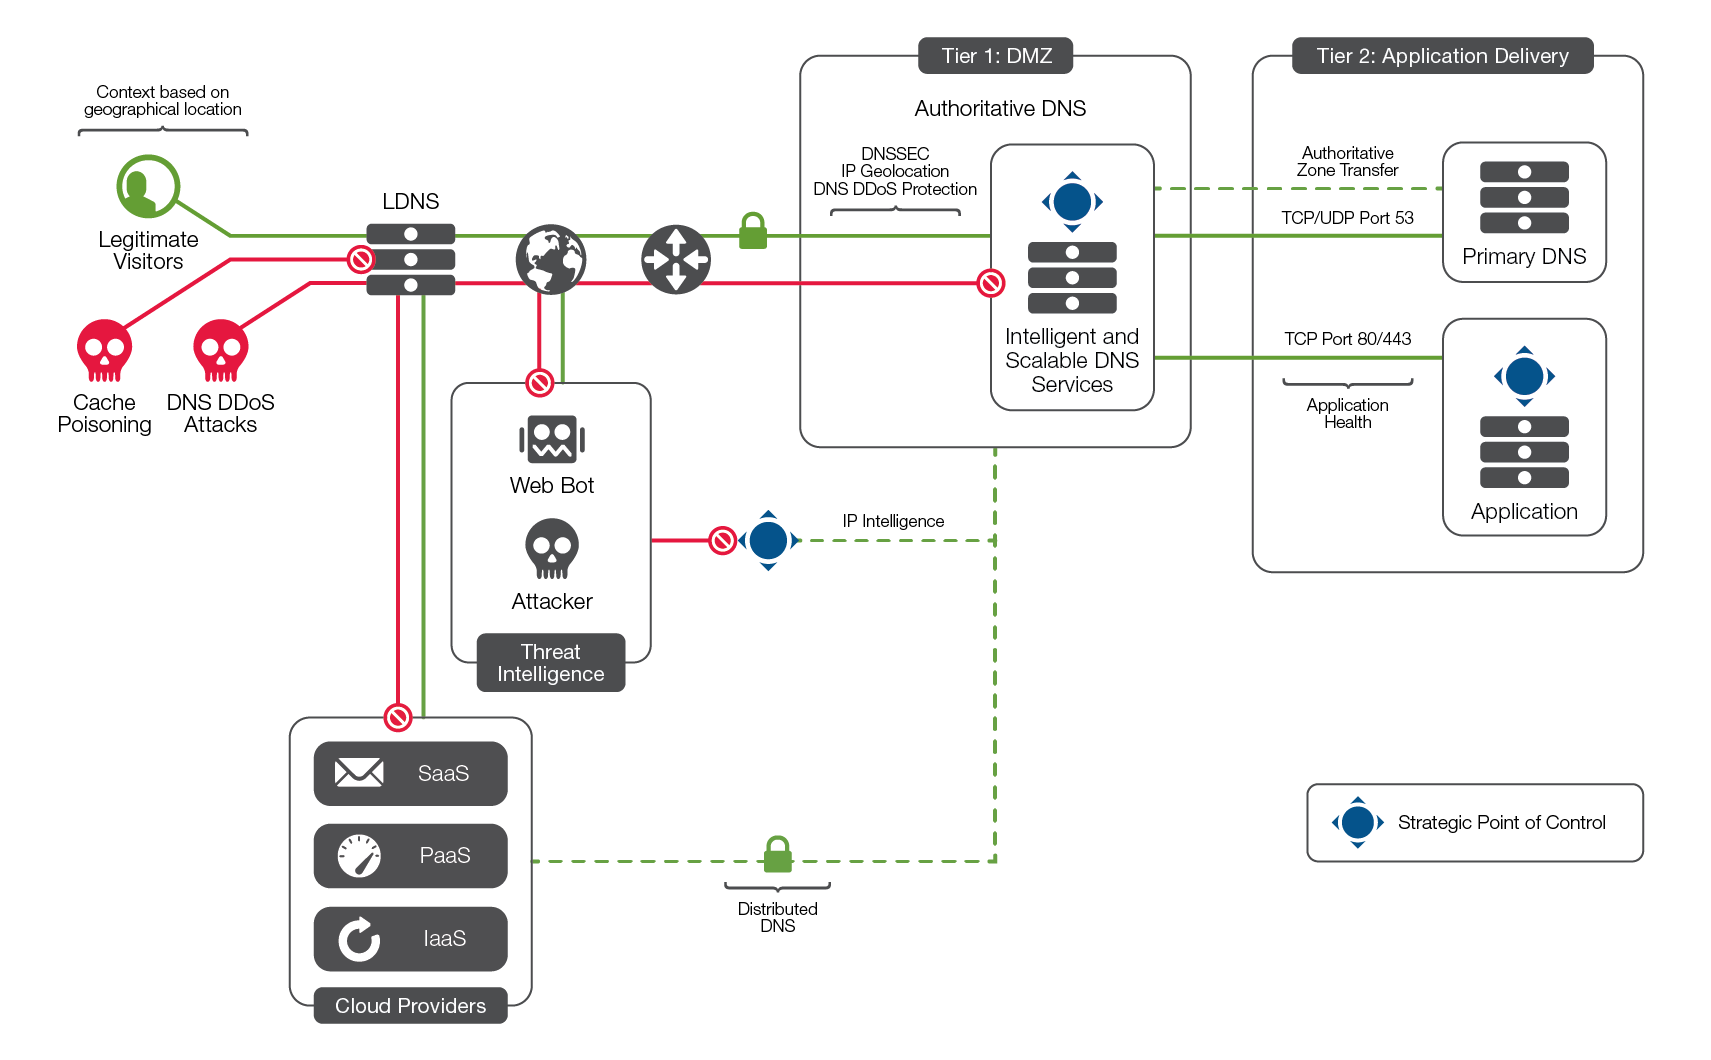
Además, DNSSEC puede proteger su infraestructura DNS, incluidas las implementaciones en la nube, frente a ataques de envenenamiento de caché y secuestros de dominios. Gracias a la compatibilidad con DNSSEC, puede firmar digitalmente su consulta DNS y respaldarla con respuestas cifradas, lo que permite al sistema de resolución determinar la autenticidad de la respuesta y evita el secuestro de DNS y el envenenamiento de caché. El servicio F5 IP Intelligence mejora su seguridad general al denegar el acceso a direcciones IP que se sabe que están infectadas con malware, que mantienen contacto con puntos de distribución de malware o que tienen mala reputación.
Servicios DNS en el perímetro de la red
La arquitectura de referencia F5 Intelligent DNS Scale también ayuda a mantener disponibles sus contenidos y aplicaciones al responder a las consultas DNS desde el perímetro de la red, en lugar de hacerlo desde el interior de su infraestructura crítica. Al descargar las respuestas DNS en la plataforma BIG-IP, las solicitudes no llegan al back-end de su red, lo que aumenta considerablemente su capacidad para escalar y responder a picos de consultas DNS, además de proteger su infraestructura DNS.
Al aumentar la velocidad, la disponibilidad, la escalabilidad y la seguridad de su infraestructura DNS, la arquitectura de referencia F5 Intelligent DNS Scale garantiza que sus clientes y empleados puedan acceder a sus servicios web, de aplicaciones y de bases de datos críticos siempre que los necesiten.
DNS distribuido
Esto también se aplica a implementaciones en la nube o infraestructuras donde el DNS está distribuido. Las organizaciones pueden replicar su infraestructura DNS de alto rendimiento en prácticamente cualquier entorno. Pueden disponer de un DNS en la nube para la recuperación ante desastres y la continuidad del negocio, o incluso de un servicio DNS en la nube con zonas DNSSEC firmadas. La compatibilidad mejorada con AXFR de F5 DNS Services permite transferir zonas desde un dispositivo BIG-IP a cualquier servicio DNS, lo que permite a las organizaciones replicar el DNS en entornos físicos, virtuales y en la nube. El servicio de replicación de DNS puede enviarse a otros dispositivos BIG-IP o a otros servidores DNS de uso general ubicados en los centros de datos o las nubes más cercanos a los usuarios.
Además, las organizaciones pueden dirigir a los usuarios al sitio que les ofrezca la mejor experiencia. Los servicios BIG-IP DNS utilizan diversos métodos de equilibrio de carga y una supervisión inteligente para cada aplicación y usuario específicos. El tráfico se enruta de acuerdo con sus políticas empresariales, así como con las condiciones actuales de la red y de los usuarios. Los servicios BIG-IP DNS incluyen una base de datos de geolocalización precisa y detallada, lo que le permite controlar la distribución del tráfico en función de la ubicación del usuario.
BIG-IP DNS y servicios DNS
BIG-IP DNS es una solución DNS global que proporciona servicios de nombres en el extremo mismo de sus redes de acceso y prestación de servicios. Mediante el uso de servicios de geolocalización, puede dirigir a los usuarios al centro de datos de prestación de servicios más adecuado en función de su ubicación física.
BIG-IP DNS proporciona los siguientes servicios de nombres:
- Servicios DNS en el perímetro de la red para todos los servicios internos y externos.
- Servicios de geolocalización para ofrecer aplicaciones o servicios con una precisión exacta en función de la ubicación del usuario móvil.
- El servicio de inteligencia de IP protege las infraestructuras detectando y bloqueando el acceso desde direcciones IP asociadas a actividades maliciosas.
- Un único punto de control para gestionar todos los servicios de nombres globales y locales.
- Soluciones adicionales de servicios inteligentes de BIG-IP, como la entrega global de aplicaciones, la aplicación de políticas, la traducción NAT64 y DNS64, los monitores de estado y el lenguaje de scripting de F5, iRules.
- Compatibilidad con servicios DNS globales
- Integración con iRules de DNS para tomar decisiones de DNS granulares y prestar servicios de nombres.
- Compatibilidad con protocolos específicos de proveedores de servicios, como las solicitudes ENUM para transacciones SIP.
BIG-IP LTM y servicios DNS
Dentro del centro de datos, BIG-IP Local Traffic Manager (LTM) puede garantizar que sus aplicaciones y contenidos mantengan una alta disponibilidad mediante la creación de una arquitectura tolerante a fallos que abarque desde el extremo móvil hasta el servicio. Además de proporcionar alta disponibilidad, BIG-IP LTM también admite aplicaciones específicas de los proveedores de servicios, como el equilibrio de carga de solicitudes ENUM para transacciones SIP.
Las soluciones BIG-IP LTM para servicios de nombres incluyen:
- Integración con BIG-IP DNS para ampliar los servicios avanzados de resolución de nombres al centro de datos local y a la red de servicios.
- Compatibilidad con el equilibrio de carga tanto para DNS local como para DNS recursivo.
- Compatibilidad con protocolos específicos de proveedores de servicios, como las solicitudes ENUM para transacciones SIP.
- Monitores de estado transparentes para evaluar el estado del servicio antes de dirigir a los usuarios a él. BIG-IP LTM puede transmitir la información de estado a BIG-IP DNS para proporcionar visibilidad de las aplicaciones en el perímetro de la SDN.
- Integración con iRules para tomar decisiones granulares sobre DNS y prestar servicios de nombres.
Implementación de una infraestructura completa de prestación de servicios
La arquitectura de referencia F5 Intelligent DNS Scale se adapta a aplicaciones de alta disponibilidad y gran volumen, al tiempo que admite millones de solicitudes de usuarios por segundo. Funciona conjuntamente con otras funciones de prestación de servicios de BIG-IP, como el lenguaje de scripting iRules, la supervisión transparente de aplicaciones y otros servicios relacionados con IP, para crear una infraestructura completa de prestación de servicios: F5 Service Delivery Network. La escalabilidad y la flexibilidad sin fisuras se consiguen aprovechando la plataforma inteligente de prestación de servicios común a todos los dispositivos BIG-IP.
Conclusión
Al utilizar la arquitectura de referencia F5 Intelligent DNS Scale, las organizaciones pueden:
- Aumentar la velocidad, la disponibilidad, la escalabilidad y la seguridad de su infraestructura DNS.
- Reduzca la complejidad y los costes eliminando servidores DNS adicionales innecesarios.
- Disfrute de la tranquilidad de saber que su sitio responderá a todas las solicitudes DNS.
La arquitectura de referencia F5 Intelligent DNS Scale es una solución integral de prestación de servicios DNS que mejora el rendimiento web al reducir la latencia de DNS, protege sus propiedades web y la reputación de su marca al mitigar los ataques DDoS contra DNS y reduce los costes del centro de datos al consolidar la infraestructura DNS. Y, lo que es más importante, dirige a sus clientes a los componentes con mejor rendimiento para optimizar la prestación de aplicaciones y servicios.
La arquitectura de referencia F5 Intelligent DNS Scale también le ofrece la tranquilidad de saber que sus aplicaciones web responderán a todas las consultas DNS, manteniendo así sus contenidos y aplicaciones disponibles para los usuarios dondequiera y cuando quieran acceder a ellos.
PUBLICADO EL 24 DE ENERO DE 2018