
¿Qué es un ataque de denegación de servicio distribuido (DDoS)?
Un ataque de denegación de servicio distribuido (DDoS) deja un sistema inoperativo, impidiendo el acceso a los usuarios legítimos.
¿Qué es un ataque DDoS? Un ataque DDoS es un ataque malicioso que degrada el funcionamiento de un sistema y lo deja inutilizable para los usuarios legítimos. En muchos casos, se trata de una campaña coordinada en la que se utilizan múltiples dispositivos comprometidos para saturar un objetivo con enormes volúmenes de tráfico, lo que impide que los usuarios a los que están destinados sus servicios puedan acceder a ellos.
¿Cómo funciona un ataque DDoS?
Un ataque DDoS degrada la infraestructura al inundar el recurso objetivo con tráfico y sobrecargarlo hasta dejarlo inoperativo, o al enviar un mensaje diseñado específicamente para perjudicar el rendimiento de la aplicación. Los ataques DDoS pueden dirigirse tanto contra la infraestructura de red, como las tablas de estado de los cortafuegos, como contra los recursos de las aplicaciones, como los servidores y las CPU. Estos ataques pueden tener consecuencias graves, al comprometer la disponibilidad y la integridad de los servicios en línea y provocar interrupciones importantes, con posibles pérdidas económicas y daños a la reputación. También pueden utilizarse como cortina de humo para desviar la atención de los equipos de seguridad y riesgos mientras se lleva a cabo una exfiltración de datos.
Un ataque DDoS es como si miles de personas intentaran pasar por una puerta a la vez. El resultado es que nadie consigue pasar, ni siquiera quienes tienen un motivo legítimo para hacerlo. También puede compararse con una sola persona que tiene una llave y cierra la puerta tras pasar, impidiendo que entre nadie más.
Los ataques de este tipo suelen coordinarse a través de un gran número de ordenadores cliente y otros dispositivos conectados a la red. Estos recursos controlados por el atacante pueden haberse configurado expresamente para este fin o, lo que es más probable, haberse infectado con malware que permite al atacante controlar los dispositivos de forma remota y utilizarlos en los ataques.
Dado que el ataque procede de tantas fuentes distintas, puede resultar extremadamente difícil bloquearlo. Imagina de nuevo a la multitud agolpada en la entrada. Impedir el paso a una sola persona no autorizada (o a una fuente de tráfico malicioso) no servirá de nada, ya que hay miles más que pueden ocupar su lugar. Los avances en los marcos de automatización permiten que los ataques falsifiquen direcciones IP, números de sistema autónomo (ASN), agentes de usuario de los navegadores y otros datos de telemetría para eludir los controles de seguridad tradicionales.
Es importante distinguir entre los ataques de denegación de servicio distribuido (DDoS) y los ataques de denegación de servicio (DoS). Ambos son tipos de ciberataques cuyo objetivo es interrumpir la disponibilidad de un sistema o una red, pero difieren en la forma en que se llevan a cabo.
Un ataque DoS suele lanzarse desde un único origen o desde un número reducido de ellos. El atacante satura el sistema o la red objetivo con una avalancha de tráfico o solicitudes que supera su capacidad para gestionarlos.
Los ataques DDoS, por su parte, se llevan a cabo desde múltiples orígenes o mediante una botnet, es decir, una red de ordenadores o dispositivos comprometidos bajo el control del atacante. El atacante coordina estos múltiples orígenes para lanzar el ataque simultáneamente contra el objetivo. Los ataques DDoS suelen ser más difíciles de mitigar que los ataques DoS porque proceden de múltiples orígenes, lo que dificulta distinguir el tráfico legítimo del malicioso.
Tipos habituales de ataques DDoS
Aunque el panorama de amenazas DDoS evoluciona constantemente, F5 ha observado que la mayoría de los ataques se encuadran en las siguientes categorías generales.
Los ataques volumétricos se encuentran entre los tipos de ataques DDoS más comunes. Estos ataques tienen como objetivo agotar el ancho de banda de la red del objetivo inundándola con un volumen masivo de datos o tráfico. Entre estas técnicas se incluyen las inundaciones UDP (protocolo de datagramas de usuario), las inundaciones ICMP (protocolo de mensajes de control de Internet) y los ataques de reflexión que aprovechan protocolos como NTP (protocolo de tiempo de red), Memcached y DNS para amplificar la cantidad de tráfico que recibe el objetivo. El enorme volumen de tráfico satura la infraestructura de red del objetivo, dejándola inaccesible para los usuarios legítimos. Los ataques por inundación suelen dirigirse a las capas 3, 4 o 7. Uno de los más comunes es la inundación SYN, que puede saturar los cortafuegos de red y otros elementos críticos de la infraestructura de red.
- Como ejemplo de ataque DDoS volumétrico, en 2018 la plataforma de desarrollo de software GitHub sufrió un ataque DDoS volumétrico masivo que interrumpió sus servicios. El ataque alcanzó un pico sin precedentes de 1,35 TBps, lo que lo convirtió en uno de los mayores ataques DDoS registrados hasta ese momento. Como consecuencia, el sitio web y los servicios de GitHub sufrieron interrupciones intermitentes y una degradación del rendimiento.
Ataques de protocolo, como los que aprovechan las vulnerabilidades de la pila de protocolos TCP/IP, que constituye la base de la comunicación en Internet. Estos ataques se dirigen específicamente contra la capacidad de la infraestructura de red para supervisar y gestionar el tráfico. Por ejemplo, los ataques de inundación SYN saturan el objetivo con una avalancha de paquetes TCP SYN, lo que desborda su capacidad para establecer conexiones legítimas. También se conocen como ataques «computacionales», ya que suelen sobrecargar la capacidad de procesamiento de los dispositivos de red, como los rúteres y los cortafuegos.
- En noviembre de 2021, F5 detectó y mitigó el mayor ataque de protocolo que la empresa había registrado hasta entonces. El ataque, dirigido contra un cliente del sector de los servicios financieros, duró apenas cuatro minutos y alcanzó su ancho de banda máximo de casi 1,4 TBps en tan solo 1,5 minutos.
Los ataques a vulnerabilidades de aplicaciones, también conocidos como ataques de capa 7, se dirigen específicamente a la capa de aplicación de la pila de red. Estos ataques se centran en explotar vulnerabilidades de software en las aplicaciones o los servicios que se ejecutan en el servidor objetivo para agotar sus recursos, como la CPU, la memoria o las conexiones a bases de datos. Entre los ejemplos de ataques a la capa de aplicación se incluyen las inundaciones HTTP GET (envío de un gran número de solicitudes HTTP), los ataques slowloris (que mantienen las conexiones abiertas mediante solicitudes parciales), las inundaciones HTTP POST, la renegociación TLS y las consultas DNS.
- Un destacado grupo hacktivista prorruso conocido como Killnet lanzó un sofisticado ataque DDoS de capa 7 contra una gran organización europea en febrero de 2023. El ataque pretendía saturar los servidores de la empresa con enormes volúmenes de tráfico, lo que dificultaba el acceso de los usuarios al sitio web, y alcanzó picos de 120.000 solicitudes por segundo. Este ataque DDoS en concreto se distribuyó entre 35 direcciones IP distintas y 19 países, y se centró en la capa de aplicación.
Ataques asimétricos, también conocidos como ataques de reflexión o amplificación, que aprovechan las funciones de determinados protocolos de red para amplificar el volumen del tráfico de ataque. En un ataque DDoS asimétrico, el atacante envía una pequeña cantidad de paquetes de red especialmente diseñados a una red o un servicio vulnerable, normalmente utilizando una dirección IP de origen falsificada. Estos paquetes provocan que el sistema o la red objetivo genere respuestas mucho más grandes, lo que produce un efecto de amplificación considerable.
- En febrero de 2021, unos ciberdelincuentes amenazaron con lanzar un ataque DDoS contra una empresa tecnológica que presta servicios de seguridad de la información a organizaciones del sector de los videojuegos y los juegos de azar si no pagaba un rescate. Los atacantes lanzaron de inmediato un ataque de inundación SYN de 4 Gbps como advertencia; en los cinco días siguientes comenzó el asedio DDoS. Durante casi un mes entero, los ataques se sucedieron sin cesar, mientras los ciberdelincuentes añadían cada vez más vectores. Finalmente, los ataques alcanzaron picos de 500 Gbps e incluyeron una ofensiva multivector con ataques volumétricos UDP, de reflexión LDAP, de reflexión DNS, de reflexión NTP y de fragmentación UDP.
Los ataques multivector, que utilizan más de uno de los métodos anteriores, son cada vez más habituales. Al emplear más de una técnica de ataque, los atacantes pueden amplificar el impacto y dificultar la defensa frente a múltiples vectores de ataque simultáneamente.
- En octubre de 2016, Dyn, un proveedor de DNS que gestiona y dirige el tráfico de Internet, sufrió un ataque DDoS masivo que interrumpió el funcionamiento de numerosos sitios web y servicios populares, como Twitter, Reddit, Netflix y Spotify. Los atacantes combinaron distintas técnicas DDoS, incluidos ataques de reflexión y amplificación de DNS, así como redes de bots. El ataque aprovechó las vulnerabilidades de dispositivos IoT, como cámaras web y rúteres, que contaban con medidas de seguridad deficientes o credenciales de acceso predeterminadas. Al tomar el control de estos dispositivos, los atacantes crearon una enorme red de bots capaz de generar grandes volúmenes de tráfico.
Conceptos clave sobre DDoS
A continuación se presentan varios conceptos y definiciones clave relacionados con los ataques DDoS, su mitigación y su prevención.
- Las botnets son redes de ordenadores, servidores o dispositivos comprometidos que están bajo el control de un atacante. Estos dispositivos comprometidos, a menudo denominados bots o zombis, se utilizan para lanzar ataques DDoS de forma conjunta. El atacante puede controlar la botnet de forma remota para inundar el objetivo con tráfico o solicitudes, lo que amplifica el impacto del ataque.
- La suplantación de identidad consiste en falsificar u ocultar el verdadero origen o la identidad de los paquetes de red o las comunicaciones. En los ataques DDoS, esta técnica suele utilizarse para ocultar el origen del tráfico del ataque.
- Inundación SYN es un ataque DDoS que aprovecha el proceso de establecimiento de conexión en tres pasos de TCP para saturar los recursos del objetivo. El atacante envía un gran volumen de paquetes SYN al objetivo, pero no responde a los paquetes SYN-ACK o falsifica las direcciones IP de origen. Esto hace que el sistema objetivo se quede esperando paquetes ACK que nunca llegan, lo que acapara sus recursos e impide que se establezcan conexiones legítimas.
- La inundación UDP (protocolo de datagramas de usuario) es un tipo de ataque DDoS dirigido al protocolo UDP, que no está orientado a la conexión y no requiere un proceso de establecimiento de conexión. En este ataque, el atacante envía un gran volumen de paquetes UDP a la red o a los servicios del objetivo, saturando sus recursos.
- La amplificación DNS (sistema de nombres de dominio) es un tipo de ataque DDoS que aprovecha las vulnerabilidades de los servidores DNS para generar un volumen considerable de tráfico de ataque. El atacante envía pequeñas consultas DNS con direcciones IP de origen falsificadas a resolutores DNS abiertos vulnerables. Estos resolutores, que no detectan la suplantación, responden con respuestas DNS de mayor tamaño, lo que amplifica el volumen de tráfico dirigido al objetivo, satura sus recursos y puede provocar interrupciones del servicio.
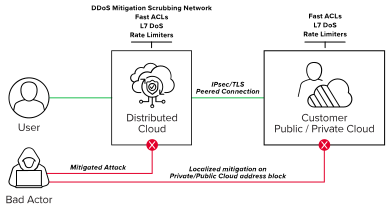
- Mitigación de DDoS se refiere a las estrategias y técnicas empleadas para protegerse frente a los ataques DDoS y minimizar su impacto. Las soluciones de mitigación pueden combinar mejoras en la infraestructura de red, filtrado del tráfico, limitación de la tasa de solicitudes, detección de anomalías y desvío del tráfico para absorber y mitigar el tráfico de ataque. Las soluciones de mitigación de DDoS prestadas desde la nube son especialmente eficaces para detectar y mitigar los ataques antes de que alcancen la infraestructura de red y las aplicaciones. Sin embargo, dado el reciente aumento de los ataques DoS en la capa de aplicación (L7), también es necesario desplegar controles de seguridad cerca de los recursos protegidos.
- Respuesta ante incidentes se refiere al proceso de detección, análisis y respuesta ante ataques DDoS. Implica identificar los indicios de un ataque en curso, investigar su origen y naturaleza, aplicar medidas de mitigación y restablecer el funcionamiento normal. Los planes de respuesta ante incidentes ayudan a las organizaciones a gestionar eficazmente los ataques DDoS y a minimizar su impacto.
El impacto de los ataques DDoS
Los ataques DDoS pueden tener graves consecuencias para empresas, organizaciones y particulares.
Los ataques DDoS pueden provocar pérdidas económicas considerables. Cuando los servicios se interrumpen o dejan de estar accesibles, los ingresos de las empresas pueden verse afectados por la interrupción de las transacciones, una menor interacción con los clientes o la pérdida de oportunidades. Además, las organizaciones pueden incurrir en costes relacionados con la mitigación del ataque, la respuesta al incidente y las tareas de recuperación, así como con posibles sanciones por incumplimiento normativo.
Los ataques DDoS que logran su objetivo pueden dañar la reputación de una organización y minar la confianza de los clientes. Si los servicios de una empresa sufren interrupciones o dejan de estar disponibles de forma reiterada, los clientes pueden perder la confianza en la capacidad de la organización para ofrecer servicios fiables. Recuperar la confianza y restablecer una reputación dañada puede ser un proceso difícil y prolongado.
Los ataques DDoS pueden provocar graves interrupciones operativas. Las organizaciones que dependen en gran medida de los servicios en línea pueden sufrir pérdidas de productividad, ya que sus empleados no pueden acceder a sistemas críticos ni colaborar de forma eficaz. Las interrupciones del servicio pueden afectar a las cadenas de suministro, a la atención al cliente y al funcionamiento general de la empresa, lo que provoca retrasos, ineficiencias y un aumento de los costes operativos.
Al invertir en estrategias sólidas de mitigación de ataques DDoS y contratar a profesionales de la ciberseguridad para diseñar e implementar medidas de seguridad, las organizaciones pueden reducir significativamente el riesgo y el impacto de los ataques DDoS que logren su objetivo, proteger su estabilidad financiera y su reputación, y garantizar la continuidad de sus operaciones.
Mitigación y prevención de ataques DDoS
A continuación se presentan algunas técnicas habituales de mitigación de ataques DDoS que se utilizan para defenderse de estos ataques. Las organizaciones suelen combinar estas metodologías para crear una estrategia de defensa por capas que permita mitigar eficazmente el impacto de los ataques DDoS. La detección temprana también es clave para poner en marcha rápidamente medidas de respuesta y mitigación de incidentes, lo que permite a las organizaciones contener el impacto antes de que se agrave.
El filtrado de tráfico consiste en examinar el tráfico de red entrante y aplicar filtros para bloquear o permitir determinados tipos de tráfico. Esta técnica puede aplicarse en distintos niveles, como en los routers perimetrales de la red, los cortafuegos o los dispositivos dedicados a la mitigación de ataques DDoS. Al filtrar el tráfico malicioso o no deseado, las organizaciones pueden reducir el impacto de los ataques DDoS y contribuir a garantizar que el tráfico legítimo llegue a su destino.
La limitación de tasa restringe el número de solicitudes o paquetes entrantes procedentes de una fuente concreta o recibidos en un intervalo de tiempo determinado. Al aplicar límites de tasa, las organizaciones pueden mitigar el impacto de los ataques DDoS al evitar un volumen de tráfico abrumador.
Detección de anomalías consiste en supervisar los patrones y el comportamiento del tráfico de red para identificar desviaciones respecto a los patrones normales. Utiliza análisis estadísticos y algoritmos de aprendizaje automático para establecer un comportamiento de referencia y detectar actividades anómalas que puedan indicar un ataque DDoS. Los sistemas de detección de anomalías pueden identificar picos de tráfico inusuales, inundaciones de paquetes u otros patrones que indiquen un ataque en curso.
El análisis del comportamiento se centra en supervisar el comportamiento de los usuarios, los sistemas o las entidades de red para detectar e identificar actividades sospechosas o maliciosas. Las técnicas de análisis del comportamiento pueden ayudar a diferenciar entre el tráfico legítimo y el tráfico de ataque, lo que permite a las organizaciones responder eficazmente a los ataques DDoS y, al mismo tiempo, minimizar los falsos positivos. Este análisis puede realizarse tanto en el lado del cliente como en el del servidor mediante proxies inteligentes que detectan una sobrecarga del sistema que podría indicar un ataque de denegación de servicio.
Implementar una red de distribución de contenidos (CDN) puede ayudar a mitigar el impacto de los ataques volumétricos y mejorar la disponibilidad y el rendimiento. Las CDN pueden utilizar su infraestructura de red distribuida para identificar y bloquear el tráfico malicioso, garantizando que las solicitudes legítimas lleguen a su destino.
Los equilibradores de carga y los controladores de entrega de aplicaciones (ADC) también pueden actuar como mecanismo de defensa frente a los ataques DDoS mediante la distribución y gestión inteligentes del tráfico. Los equilibradores de carga pueden detectar y mitigar los ataques DDoS aplicando diversas técnicas, como la limitación de la tasa de solicitudes, el modelado del tráfico o la redirección del tráfico a soluciones especializadas de protección contra ataques DDoS.
La implementación de servicios de protección contra ataques DDoS basados en la nube puede ofrecer capacidades de mitigación específicas y escalables para defenderse de los ataques DDoS. Al redirigir el tráfico a través de estos servicios, las organizaciones pueden beneficiarse de técnicas de mitigación avanzadas, inteligencia sobre amenazas en tiempo real y la experiencia de proveedores especializados.
Otras prácticas recomendadas para protegerse frente a los ataques DDoS incluyen habilitar la gestión de solicitudes del protocolo de control de transmisión (TCP) y del protocolo de datagramas de usuario (UDP) para garantizar que solo se procesen solicitudes legítimas. La supervisión y el registro periódicos ayudan a detectar los ataques de forma temprana y pueden mitigar sus efectos negativos. Los patrones de aumento del tráfico, los errores o la actividad inusual pueden activar alertas para realizar una investigación más exhaustiva. Cifrar el tráfico entre las aplicaciones y los clientes puede dificultar que un atacante lo intercepte y lo modifique. Las actualizaciones periódicas del software garantizan que los sistemas estén protegidos con las últimas funciones de seguridad y parches para mitigar las amenazas conocidas, incluidos los ataques DDoS.
Casos prácticos de ataques DDoS
A medida que los ataques DDoS siguen aumentando en magnitud y complejidad, las organizaciones necesitan varias capas de protección para detenerlos antes de que lleguen a la red corporativa. A menudo, estos ataques combinan grandes volúmenes de tráfico con técnicas de ataque sigilosas, lentas y de baja intensidad dirigidas a las aplicaciones, mediante botnets automatizadas o herramientas controladas por personas. Ante el continuo aumento de la frecuencia de estos ataques y del coste de las interrupciones del servicio, la importancia de una defensa integral y por capas para mitigar estos ataques es ahora crucial para la continuidad del negocio.
Descubra casos reales de ataques DDoS y cómo se mitigaron viendo o leyendo los siguientes casos prácticos.
- Descubra cómo F5 detuvo un ataque DDoS volumétrico de 26 Gbps contra un proveedor de correo electrónico.
- Descubra cómo el banco australiano Heritage Bank implementó un conjunto de productos de F5 que ofrece protección contra ataques DDoS las 24 horas del día, los 7 días de la semana y cumple los requisitos normativos del banco.
Tendencias emergentes en DDoS
A medida que los ataques DDoS siguen evolucionando, las organizaciones deben mantenerse al día de las últimas tendencias y novedades.
Una tendencia reciente ha sido la creciente proliferación de botnets del Internet de las cosas (IoT). Los dispositivos IoT, como las cámaras inteligentes, los rúteres y los electrodomésticos conectados, suelen contar con medidas de seguridad deficientes y son vulnerables a los ataques. Los atacantes aprovechan las vulnerabilidades de estos dispositivos para infectarlos con malware e incorporarlos a una botnet. La potencia de procesamiento combinada de miles de dispositivos IoT comprometidos puede generar enormes volúmenes de tráfico de ataques DDoS.
Ataques a la capa de aplicación, que tienen como objetivo agotar los recursos del servidor o explotar vulnerabilidades de aplicaciones específicas, suelen imitar el comportamiento de los usuarios legítimos, lo que dificulta su detección y mitigación. Defenderse de los ataques a la capa de aplicación resulta especialmente complejo, ya que exige un conocimiento más profundo del comportamiento de las aplicaciones y mecanismos de protección especializados.
La aparición de las plataformas de DDoS como servicio ha facilitado el lanzamiento de ataques DDoS a personas con menos conocimientos técnicos. Estas plataformas se encuentran en la web oscura y ofrecen interfaces fáciles de usar que permiten a los usuarios alquilar y desplegar recursos para realizar ataques DDoS, a menudo mediante botnets de alquiler.
Cómo puede ayudar F5
Las amenazas DDoS avanzadas requieren una protección DDoS avanzada, y los servicios y las soluciones de F5 están aquí para ayudarle. La mejor forma de defenderse de un ataque DDoS es prevenirlo. Las soluciones de F5 mitigan los ataques de denegación de servicio multivector que saturan las infraestructuras críticas, atacan protocolos clave y aprovechan las vulnerabilidades de sus aplicaciones o servicios. Las soluciones de F5 también protegen frente a los ataques de amplificación de DNS y otros ataques de inundación mediante la validación de consultas, la mitigación de comunicaciones maliciosas y la visibilidad del DNS y las aplicaciones para maximizar su buen funcionamiento, optimización y protección. Las soluciones de mitigación de DDoS de F5 proporcionan defensas multicapa que ofrecen una protección más profunda frente a ataques de red combinados y ataques sofisticados que aprovechan vulnerabilidades de las aplicaciones, y pueden detectar y eliminar amenazas prácticamente en tiempo real.
Además, F5 NGINX Plus es un proxy inverso, equilibrador de carga y puerta de enlace de API nativo de la nube y fácil de usar. Ofrece protección frente a ataques DDoS mediante sus funciones integradas de limitación de velocidad, así como la gestión de solicitudes TCP y UDP. F5 NGINX App Protect DoS es un módulo de seguridad de software dinámico diseñado para entornos DevOps que se ejecuta de forma nativa en NGINX Plus y utiliza la tecnología eBPF para acelerar la mitigación de ataques DDoS de capa 7 contra aplicaciones y API modernas. F5 NGINX App Protect WAF es una solución de seguridad de aplicaciones y API moderna y ligera, diseñada para entornos DevOps, que se ejecuta de forma nativa en NGINX Plus y va más allá de la protección básica frente a las diez principales vulnerabilidades de OWASP, al ofrecer seguridad avanzada que incluye más de 7500 firmas de amenazas, firmas de bots y protección frente a campañas de amenazas.