チェックボックス式のボット管理が失敗する理由:自動化に出し抜かれる仕組み
F5 Labs 2025 Advanced Persistent Bot Reportでは、実際のWebおよびAPIトランザクション2,000億件を分析し、今日の自動化が従来のセキュリティ対策をかいくぐり、特定の業界やトランザクションを標的にして、攻撃を繰り返すことで脆弱性を悪用する実態を明らかにしています。組織の最も重要な資産を保護するために、以下の主な知見と今後取るべき対策をご確認ください。
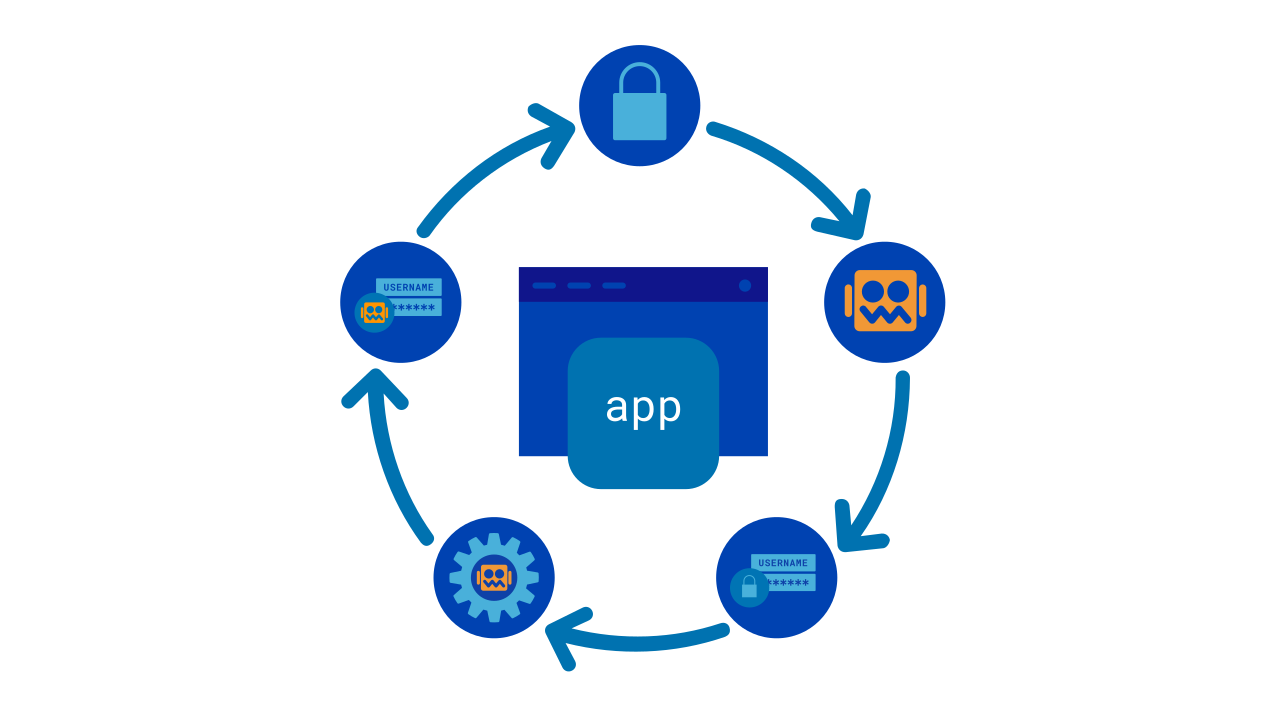
ボットは基本的な防御を容易に突破
基本的な対策後、さらに攻撃を強める高度なボット
- 緩和策の実施後も、業界平均で全トラフィックのうち10.2%が自動化されたトラフィックであり、4.8%が望ましくないボットによるものでした。これらのボットは保護対象のリソースには到達しなかったものの、アクセスを試み続けました。
- 緩和策の適用後も、悪意のあるログイン試行はWebログイントラフィックの10.6%を占めていました。特に、Eコマースやエンターテインメントで使用されるWebサイトとモバイルAPIに対して、クレデンシャルスタッフィング攻撃が執拗に続きました。
- 自動化トラフィックは、Webトラフィックフローの57%で緩和策の適用後に増加しました。
- 自動化された評価操作のうち、10件中9件超は、不正検知を回避するよう設計された高度なボットによるものでした。
顧客体験にしわ寄せ
スクレイパーや転売ボットは無視できません
- 50%のWebコンテンツページへの全リクエストと、Web検索の22.3%は、パフォーマンスと顧客体験を低下させる不正なスクレイパーによるものでした。
- Webコンテンツのスクレイピングは、47.7%増加しました(2023年比、2024年)。この増加は、AIの台頭と軌を一にしています。
- 転売ボットが実行したカート追加トランザクションは、5件に1件以上に上りました。この競争を阻害する脅威は、今回の調査で2番目に多い攻撃であり、特にWebで顕著でした。
信頼は簡単に悪用される
住宅用プロキシは従来の防御をすり抜ける
- 世界中で20種類を超えるプロキシウェアファミリーが使用されています。
- 数千万もの高レピュテーションIPアドレスが時間をかけて悪用される可能性があり、レピュテーションベースのセキュリティは通用しなくなります。そのため、住宅用プロキシに潜むボットを阻止するには、強化された脅威インテリジェンスと行動異常検知が必要です。
対抗するには:セキュリティソリューションも時代に合わせて適応する必要があります
今日の高度な自動化に対抗するには、効果的なボット対策に3つの主要な機能が必要です。
- 詳細な可視化
- 誤検知と顧客の負担を最小限に抑える高精度な有効性
- 攻撃者の先を行く高度な適応力
F5 Distributed Cloud Bot Defenseが課題に対応
- 巧妙に潜むボットも見抜く、比類のない可観測性
- 高精度な検知により誤検知を最小限に抑制
- SDKベースの検知を含む、モバイルAPIと最新のトラフィック向けに設計されたセキュリティ
- 攻撃を上回るスピードで進化するエキスパートサポート
今日の執拗かつ高度な脅威に対する緩和戦略の構築について詳しくは、 『自動化の先を行く:セキュリティおよび不正防止リーダーのための戦略ガイド』 (F5提供)をご覧ください。