Cisco FTD e F5 SSL Orchestrator: estruturação em diferentes topologias de rede
Os dados transmitidos entre clientes (computadores, tablets, celulares e outros dispositivos) e servidores são predominantemente criptografados com o protocolo Secure Sockets Layer (SSL) ou com o Transport Layer Security (TLS), mais moderno e seguro. (Para referência, consulte o Resumo do Relatório de Telemetria de TLS de 2019 da F5 Labs). A ampla adoção da criptografia atualmente faz com que as ameaças permaneçam ocultas e invisíveis à inspeção de segurança, a menos que o tráfego seja descriptografado.
A descriptografia e a criptografia de dados por diferentes dispositivos que executam funções de segurança, como o Cisco Firepower Threat Defense (FTD), podem aumentar a sobrecarga e a latência. Somando-se aos desafios de visibilidade do SSL e à natureza fragmentada da pilha de segurança, as empresas enfrentam dificuldades para elaborar uma estratégia de segurança abrangente e duradoura.
Esta arquitetura de referência do sistema aborda as diferentes formas de estruturar os produtos SSL Orchestrator e Cisco FTD em diversas topologias de rede, além de tratar dos desafios relacionados à visibilidade, à privacidade e à conformidade regulatória.
SSL Orchestrator: Obtenha visibilidade sobre ameaças criptografadas
O F5 SSL Orchestrator fica entre a infraestrutura de TI e a Internet, criando uma zona de descriptografia que pode ser usada para inspeção. Nessa zona, dispositivos de segurança como o Cisco FTD podem acessar os dados para detectar e mitigar ameaças ocultas, como malware.
A avançada tecnologia de descriptografia SSL/TLS da F5, o amplo suporte a algoritmos de criptografia e as arquiteturas flexíveis ajudam você a otimizar o uso de recursos, eliminar a latência e aumentar a resiliência da sua infraestrutura de inspeção de segurança. Como toda a comunicação é direcionada pelo SSL Orchestrator, ele também funciona como um ponto estratégico de controle no qual são aplicadas políticas voltadas aos riscos operacionais (desempenho, disponibilidade e segurança).
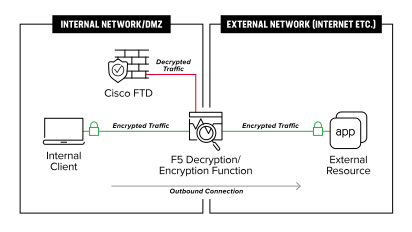
O SSL Orchestrator fornece descriptografia de alto desempenho para o tráfego SSL/TLS de entrada (de usuários da Internet para aplicações web) e de saída (de usuários corporativos para a Internet). Conforme mostrado na Figura 1, o tráfego de saída é descriptografado e enviado ao sistema Cisco FTD para inspeção e detecção.
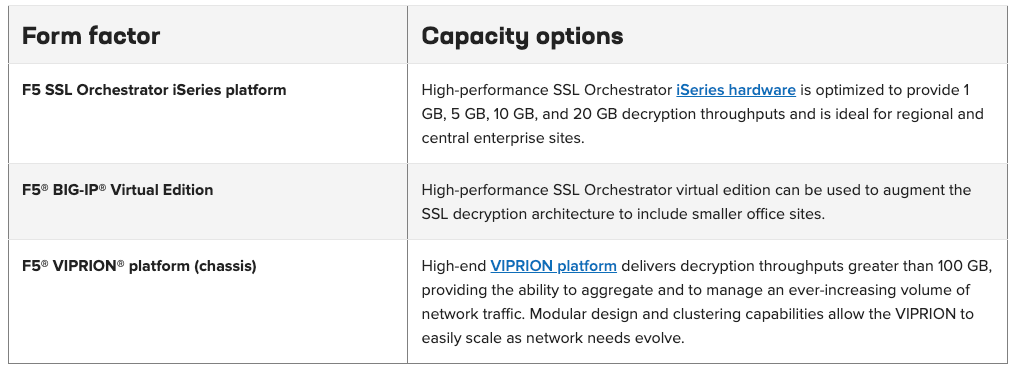
Componentes da arquitetura do SSL Orchestrator
Ambientes diferentes exigem arquiteturas distintas. O SSL Orchestrator está disponível em vários formatos e tamanhos para atender a diversos requisitos de arquitetura.
Encadeamento dinâmico de serviços
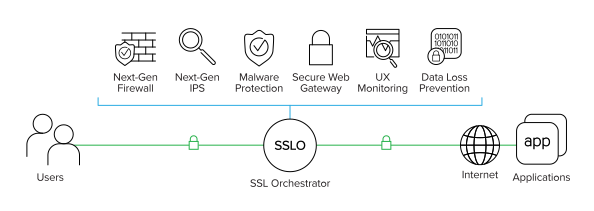
Uma pilha de segurança típica geralmente consiste em vários sistemas, como um firewall de próxima geração (NGFW), sistemas de detecção ou prevenção de intrusões (IDS/IPS), prevenção contra perda de dados e ferramentas de análise de malware. Todos esses sistemas precisam ter acesso aos dados descriptografados para inspeção.
O SSL Orchestrator integra-se facilmente às arquiteturas de segurança existentes e centraliza a descriptografia SSL/TLS em vários dispositivos de inspeção da pilha de segurança. Esse modelo de “descriptografar uma vez e direcionar para vários dispositivos de inspeção” soluciona problemas de latência, complexidade e risco que podem ocorrer quando cada dispositivo de segurança realiza a descriptografia. Você também pode usar o mecanismo de contexto para criar várias cadeias de serviços para diferentes fluxos de tráfego.
“Serviços no F5 SSL Orchestrator Um serviço no sistema SSL Orchestrator é definido como um pool de dispositivos de segurança idênticos. Por exemplo, um serviço Cisco FTD incluiria um ou mais dispositivos FTD. Por padrão, o SSL Orchestrator balanceia a carga do tráfego entre todos os dispositivos de um serviço. Monitoramento de integridade O SSL Orchestrator oferece vários monitores de integridade para verificar o estado dos dispositivos de segurança de um serviço e lidar imediatamente com eventuais falhas. Por exemplo, em um serviço Cisco FTD, se um dispositivo falhar, o SSL Orchestrator transferirá automaticamente a carga para os dispositivos FTD ativos. Se todos os dispositivos do serviço falharem, o SSL Orchestrator ignorará o serviço para manter a continuidade da rede e maximizar o tempo de atividade.”
Mecanismo de Contexto para Classificação de Tráfego
O mecanismo de contexto do SSL Orchestrator permite direcionar o tráfego de forma inteligente com base em decisões de política que utilizam critérios de classificação, categoria de URL, reputação de IP e informações de fluxo. Você também pode usar o mecanismo de contexto para ignorar a descriptografia de aplicativos e sites, como os de instituições financeiras, serviços governamentais e serviços de saúde, entre outros semelhantes, por motivos legais ou de privacidade.
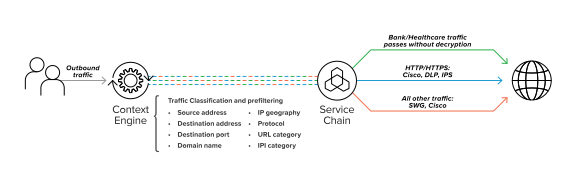
Alta disponibilidade
O SSL Orchestrator oferece suporte a uma arquitetura de alta disponibilidade (HA) ativo-em-espera: um sistema processa ativamente o tráfego, enquanto o outro permanece em modo de espera até que seja necessário. O objetivo é reduzir o tempo de inatividade e eliminar pontos únicos de falha. Os sistemas sincronizam automaticamente as configurações e as informações de conexão dos usuários.
“Proteção por bypass O SSL Orchestrator pode ser integrado a um switch de bypass para oferecer proteção fail-to-wire. Se o sistema SSL Orchestrator ficar sem energia, o tráfego será desviado sem comprometer o desempenho da rede.”
Topologias de implantação
O F5 SSL Orchestrator é implantado em linha, no modo de Camada 2 ou Camada 3, e pode ser configurado como proxy de encaminhamento explícito, proxy de encaminhamento transparente ou proxy reverso. Para a integração com o Cisco FTD, o SSL Orchestrator pode ser conectado em linha na Camada 3, em linha na Camada 2 ou no modo TAP somente para recebimento, a fim de direcionar o tráfego descriptografado, conforme mostrado na Figura 4.
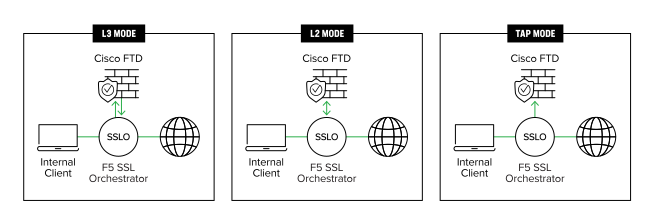
Diagrama da arquitetura de referência
A Figura 5 mostra como o SSL Orchestrator se integra à arquitetura corporativa para centralizar a descriptografia do tráfego de entrada e de saída em toda a infraestrutura de inspeção.
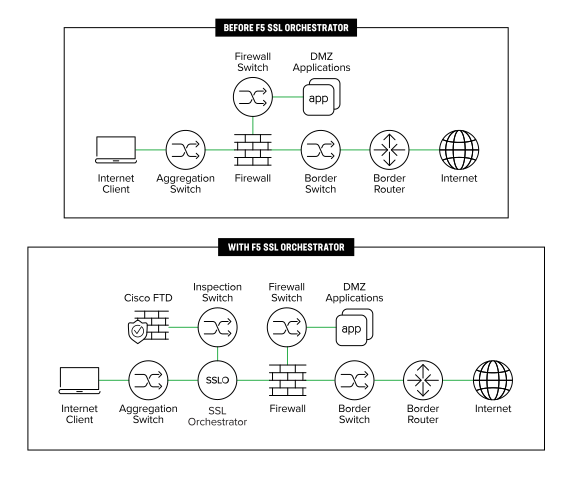
Resumo
O SSL e seu sucessor, o TLS, estão sendo cada vez mais usados para proteger as comunicações IP na Internet. Isso pode ser bom ou ruim. Bom porque todas as comunicações ficam protegidas de olhares indiscretos por meio de criptografia. Mas também pode ser ruim, pois invasores podem ocultar malware no tráfego criptografado. Se o tráfego criptografado for simplesmente encaminhado, os sistemas de segurança não conseguirão interceptá-lo. E isso compromete toda a estratégia de defesa em profundidade baseada na aplicação de várias camadas de funções de segurança.
O F5 SSL Orchestrator, em conjunto com um sistema avançado de proteção contra ameaças, como o Cisco FTD, pode solucionar esses desafios de SSL/TLS centralizando a descriptografia de SSL/TLS dentro dos limites da empresa. Ele pode orquestrar o tráfego descriptografado por toda a pilha de segurança para inspeção, a fim de identificar e bloquear explorações de dia zero. Como resultado, essa solução permite maximizar os investimentos existentes em serviços de segurança para proteção contra malware e firewalls de próxima geração.
Sobre a F5
A F5 (NASDAQ: FFIV) oferece às maiores empresas, prestadores de serviços, governos e marcas de consumo do mundo a liberdade de disponibilizar com segurança qualquer aplicativo, em qualquer lugar e com confiança. A F5 fornece serviços de aplicações em nuvem e de segurança que permitem às organizações adotar a infraestrutura de sua escolha sem abrir mão da velocidade e do controle. Para mais informações, acesse f5.com. Você também pode seguir @f5networks no Twitter ou nos visitar no LinkedIn e no Facebook para saber mais sobre a F5, seus parceiros e suas tecnologias.