
Migração de aplicativos empresariais para a nuvem: 5 regras a seguir (e 1 para quebrar)
As organizações que estão considerando migrar aplicações empresariais para a nuvem pública devem garantir que também migrem os serviços de entrega de aplicações dos quais suas aplicações dependem no data center. Além disso, a migração para a nuvem oferece uma oportunidade de organizar e racionalizar a segurança e o acesso, obter visibilidade do tráfego das aplicações baseadas na nuvem e elaborar um plano robusto de recuperação de desastres.
Introdução
Para muitas organizações, migrar aplicações empresariais para a nuvem pública pode ser uma proposta muito atraente. Isso permite eliminar os custos fixos e os ativos envolvidos na operação de uma infraestrutura de TI de grande escala, incluindo data centers caros, repletos de equipamentos de diferentes gerações e níveis de suporte. Ao mesmo tempo que mantêm a empresa em funcionamento, esses servidores também consomem energia, geram calor e exigem contratos de suporte dispendiosos. Gerenciar o ciclo de vida, a manutenção e a infraestrutura física de TI exige competências, tempo e orçamento que podem desviar o foco da missão principal das organizações de TI: fornecer as aplicações que mantêm a empresa em funcionamento.
Livrar-se dessa dor de cabeça operacional e desse ônus financeiro em troca de um novo cenário, no qual um servidor ou aplicativo antigo pode ser desativado com uma simples chamada de API, muitas vezes faz sentido tanto do ponto de vista financeiro quanto operacional. Se você não precisar mais gerenciar a infraestrutura básica que sustenta sua TI, poderá se concentrar mais na segurança, no desempenho e na disponibilidade dos aplicativos que representam o verdadeiro valor que a TI agrega à empresa.
Mas, antes de alcançar esse cenário ideal de infraestrutura virtualizada e livre de manutenção, você precisará definir a melhor maneira de transferir suas aplicações para o novo ambiente. A migração de uma aplicação para a nuvem pública envolve algumas escolhas. Você pode reformular completamente a arquitetura da aplicação para um ambiente de nuvem, o que pode resultar em uma experiência do usuário elegante e simplificada, mas muitas vezes exige bastante tempo e mão de obra. Como alternativa, você pode simplesmente transferir as aplicações em execução no seu data center para uma nuvem pública sem fazer grandes alterações no projeto ou na plataforma.
Há vários bons motivos para explorar esse modelo de "lift and shift": estima-se que ele seja cerca de 10 vezes mais barato,1 quase sempre é muito mais rápido e, em alguns casos, simplesmente não vale a pena reescrever uma aplicação com vida útil limitada. Mas, para realizar uma migração "lift and shift" bem-sucedida, há algumas regras que você deve seguir — e uma que precisará quebrar.
Regra nº 1: trate os servidores como gado, não como animais de estimação
Vamos começar pela regra que deve ser quebrada. O conceito de tratar servidores como gado costuma ser visto como algo inerente às arquiteturas de nuvem. Se uma instância de servidor não estiver funcionando corretamente, não perca tempo tentando corrigi-la — simplesmente encerre-a e implante outra. Não atualize sistemas operacionais nem softwares; apenas implante novas instâncias e encerre as antigas. Esse é um bom conselho. Mas ele pode ter o efeito contrário se você estiver tentando migrar para o mundo frio e implacável da nuvem pública uma aplicação que nasceu e cresceu no luxo e no conforto do data center.
A maioria das aplicações empresariais não foi projetada tendo em mente arquiteturas e metodologias de nuvem. Elas mantêm o estado localmente, demoram para ficar disponíveis após a inicialização do servidor subjacente, e desligamentos repentinos provavelmente resultarão em dados inconsistentes. Você precisa tratá-las como os animais de estimação mimados que são, e não como gado.
As aplicações empresariais migradas para ambientes de nuvem precisam de praticamente os mesmos cuidados, gerenciamento e serviços de entrega de aplicações (segurança, disponibilidade e desempenho) que recebem no data center. Até mesmo os serviços básicos de balanceamento de carga exigidos por essas aplicações serão mais complexos do que os necessários para uma aplicação projetada e criada na nuvem. Se você deseja que sua aplicação prospere na nuvem, precisa migrar também a infraestrutura que lhe dá suporte. Felizmente, a maioria dos componentes de infraestrutura já está disponível na nuvem pública de sua preferência — e você pode reutilizar na nuvem o conhecimento, as habilidades e até mesmo as políticas da sua organização.
Regra nº 2: Migre a aplicação, não a bagunça
A evolução da TI na maioria das empresas segue um caminho que lembra um rack de cabeamento com patch panels. Você sabe como é. No início, tudo é bonito, bem projetado e perfeitamente executado. (Dê uma olhada em reddit.com/r/cableporn para ver algumas configurações realmente inspiradoras.) No entanto, em menos de um ano, as limitações de tempo e a urgência acabam levando a um atalho aqui, ao uso da cor errada ali ("vermelho é para a DMZ, droga!"). Em apenas três anos, o rack se transforma em um nó górdio de cabos Ethernet multicoloridos e sem identificação, que precisam ser arrancados e reorganizados.
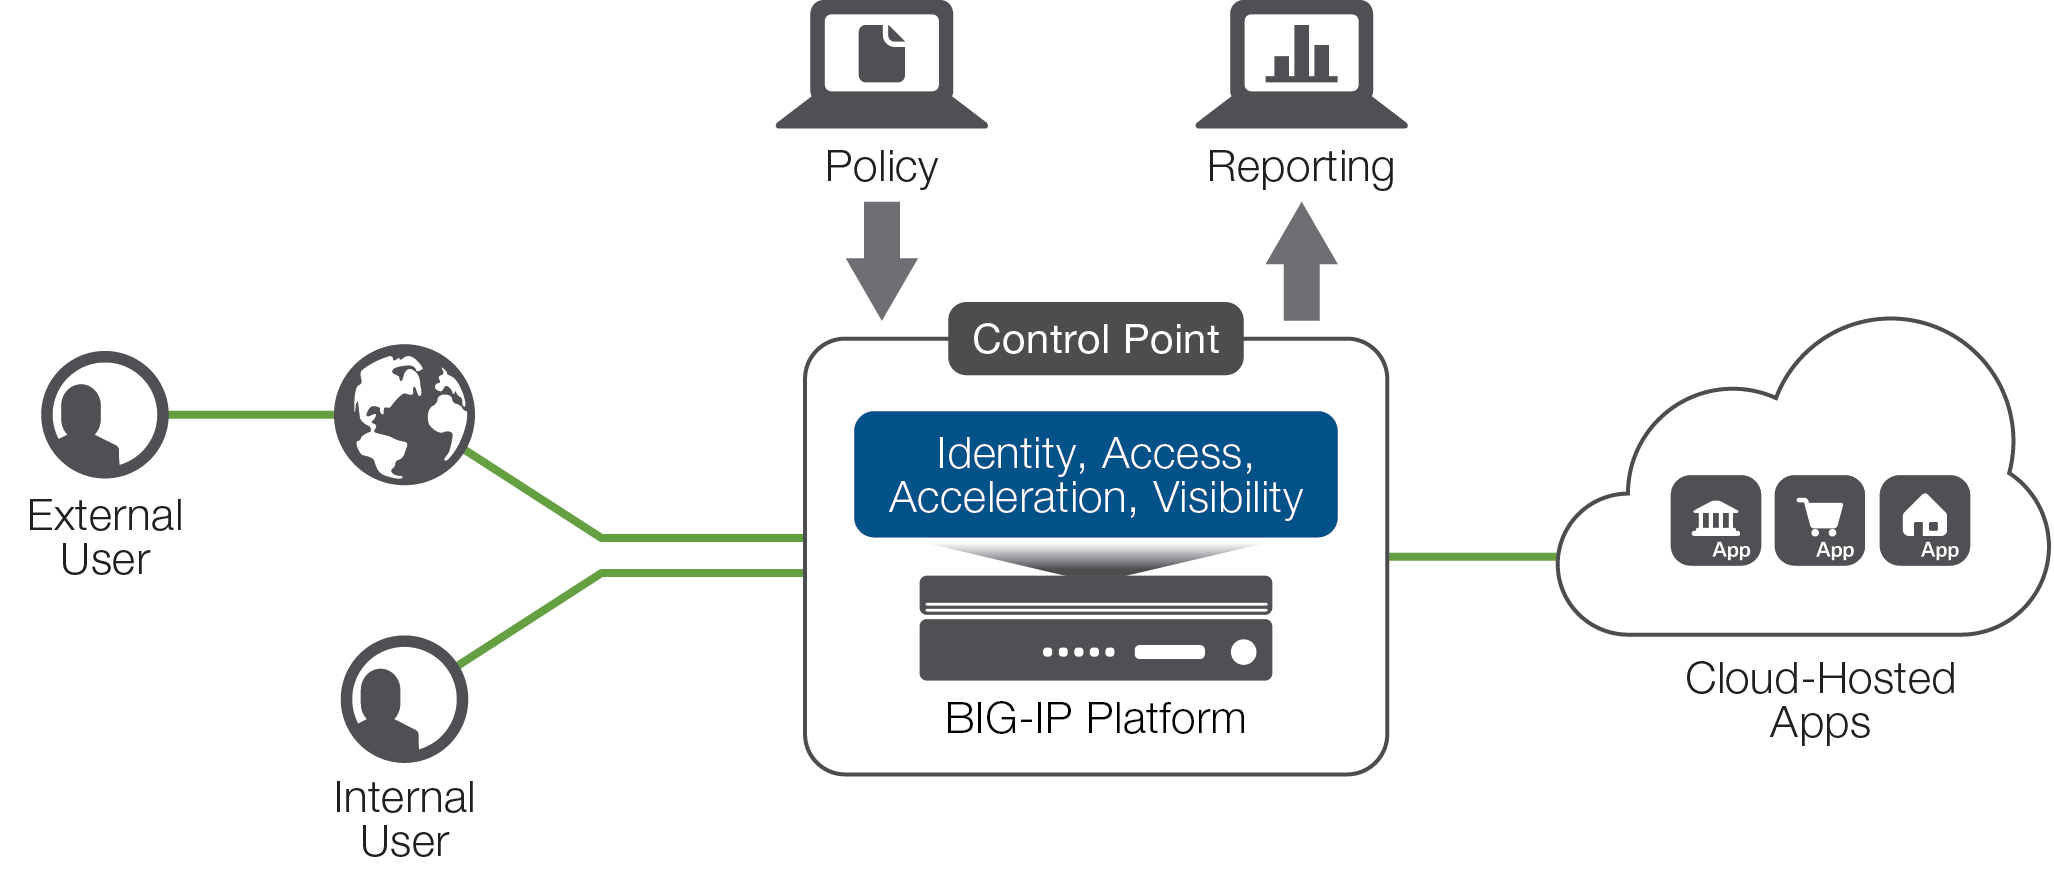
A migração para a nuvem é a sua oportunidade de se livrar daquele painel de conexões desorganizado e retomar o controle da segurança e do gerenciamento de acesso. Embora seja necessário migrar alguns dos seus serviços de infraestrutura junto com a aplicação, aproveite esta oportunidade para racionalizar, visualizar e organizar sua estratégia de acesso à aplicação e à rede.
Regra nº 3: Preserve sua identidade
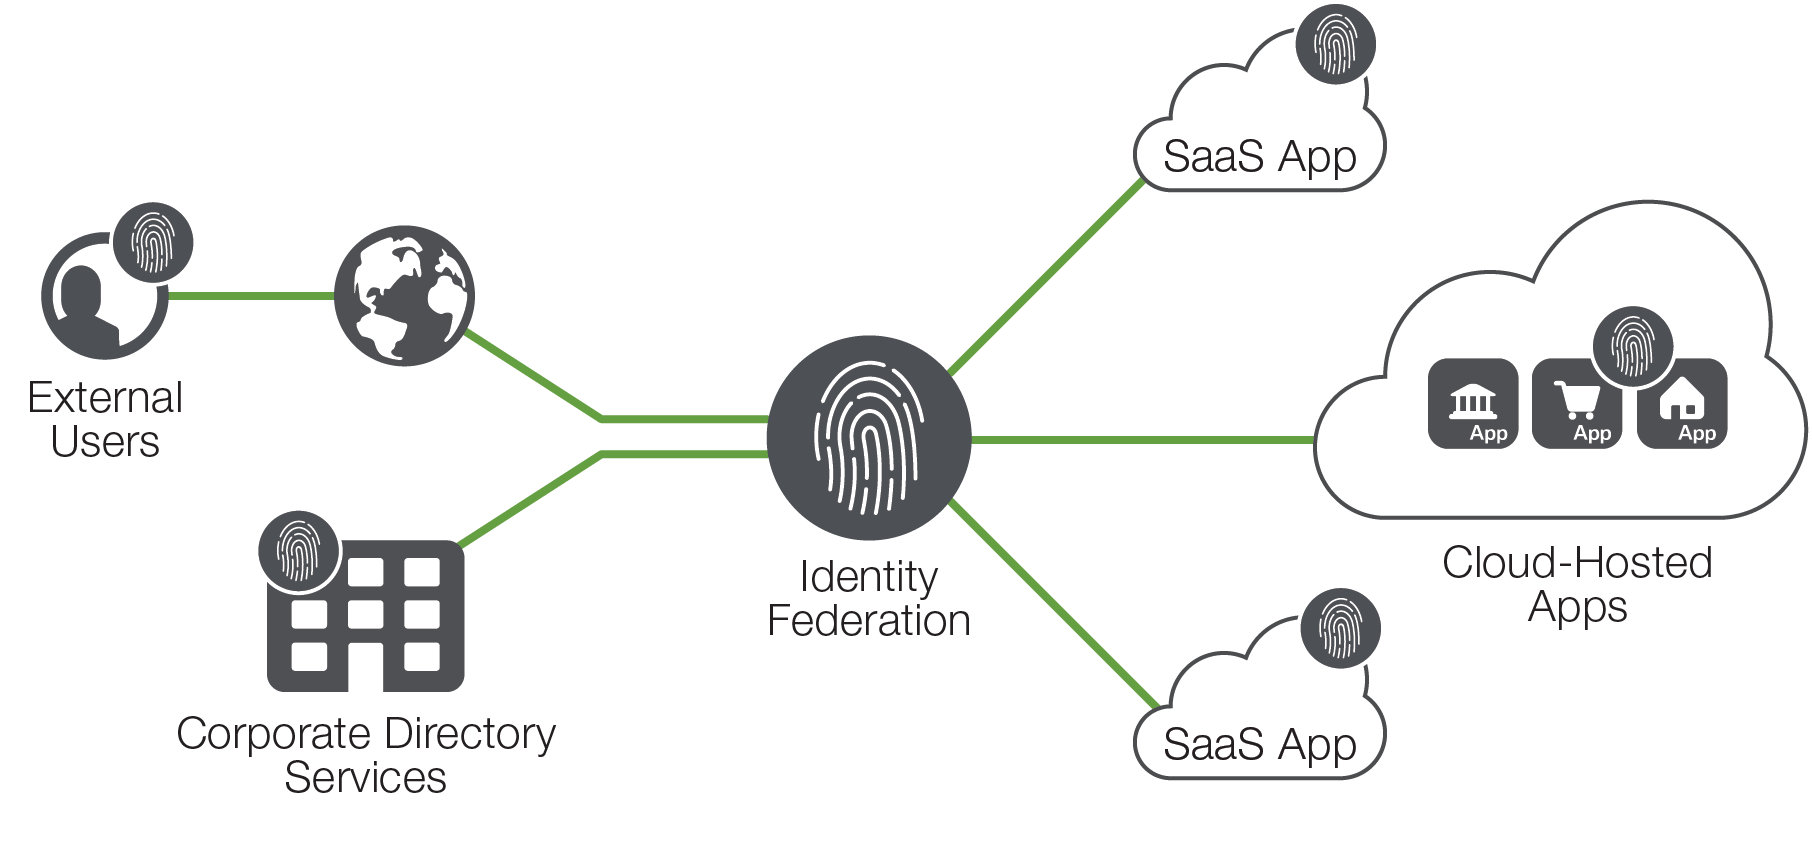
Provavelmente, o controle mais importante que você pode implementar é o gerenciamento da identidade dos usuários em seus ambientes de nuvem. À medida que você migra alguns aplicativos para a nuvem, desativa outros em favor de soluções de Software como Serviço (SaaS) ou reescreve completamente alguns deles, será necessário tomar várias decisões importantes sobre o gerenciamento da identidade dos usuários.
A operação de vários serviços de identidade pode ser trabalhosa, arriscada e ineficiente — além de reintroduzir parte da complexidade que você deveria tentar eliminar. O gerenciamento de identidades precisa ser centralizado, mas o acesso deve ser federado para todos os locais necessários. Uma tecnologia que se integre ao seu serviço de identidade (geralmente o Microsoft Active Directory) e o estenda a serviços de nuvem e SaaS usando protocolos como SAML e OAuth permite que os aplicativos autentiquem os usuários por meio de uma única fonte, em vez de depender de identidades locais.
Mas, assim como os aplicativos se tornaram mais dispersos, os usuários também. Adicionar controles que identifiquem a localização e os dispositivos de um usuário, combinados com opções de autenticação de dois fatores e senhas de uso único, pode oferecer proteção contra engenharia social e tentativas semelhantes de comprometer a segurança das informações da sua organização.
Regra nº 4: Monitore para curar a "ansiedade da nuvem"
Os ambientes de nuvem abstraem várias camadas da infraestrutura, eliminando a necessidade de você lidar diretamente com elas. Isso é positivo, pois você não precisa mais realizar a manutenção e oferecer suporte a uma infraestrutura física. No entanto, essa terceirização de responsabilidades também implica abrir mão do controle direto.
Uma das medidas que você precisará tomar para compensar isso é monitorar o desempenho da aplicação com mais atenção. Adotar um monitoramento mais eficaz, que forneça informações relevantes e úteis, pode facilitar a solução de problemas e o planejamento de capacidade.
Outro benefício pode ser a eliminação de algumas preocupações dentro da empresa. As dúvidas sobre segurança e desempenho na nuvem decorrem, em parte, dos aspectos multilocatário e de conexão pública da nuvem pública, mas também surgem da percepção de perda de controle. A implementação de um monitoramento mais eficaz dos aplicativos e do comportamento corporativos pode ajudar significativamente a promover essa migração — e eliminar barreiras emocionais à adoção da nuvem.
Regra nº 5: mantenha o foco nas estratégias de recuperação de desastres e continuidade de negócios
A recuperação de desastres e a continuidade dos negócios (DR/BC) são pilares de uma boa infraestrutura de data center e de um bom projeto de aplicações. O uso de uma nuvem pública não elimina sua responsabilidade de manter as aplicações em funcionamento e seguras. No entanto, ele reduz a barreira de entrada para os serviços de DR/BC.
Antes da disponibilização dos serviços de nuvem pública, a criação de um local físico para recuperação de desastres poderia envolver custos significativos e longos prazos de implementação. Agora, em questão de minutos, você pode acessar uma infraestrutura em outro continente, fornecida por um provedor diferente e baseada em outra tecnologia. No entanto, embora a infraestrutura esteja muito mais acessível, a criação de uma aplicação de alta disponibilidade ainda exige planejamento e configuração consideráveis.
Embora haja uma vasta documentação dedicada ao tema de recuperação de desastres e infraestruturas em nuvem, uma boa estrutura para o planejamento e o projeto de DR/BC pode ser resumida a algumas decisões e questões fundamentais.
Primeiro, você precisará considerar o risco e o retorno sobre o investimento (ROI). Optar pela solução definitiva, com várias regiões e vários fornecedores, compensará o tempo e os custos envolvidos? Embora os serviços em nuvem possam reduzir o custo de aquisição, os custos operacionais para manter serviços robustos de recuperação de desastres e continuidade de negócios (DR/BC) continuarão existindo.
Em segundo lugar, você precisa pensar em como armazenar e distribuir os dados transacionais e mantê-los consistentes. Esse é um problema bem compreendido, mas talvez seja a parte mais difícil da criação de aplicações geograficamente distribuídas e altamente disponíveis. Muitas soluções exigem conexões de alta largura de banda e baixa latência entre os locais ou arquiteturas mais complexas, como um modelo de consistência eventual, que raramente é adotado por aplicações empresariais. Estabelecer conectividade de baixa latência entre diferentes provedores de nuvem está além da capacidade da maioria das empresas, mas algumas opções estão começando a surgir.
O terceiro desafio principal é gerenciar o acesso às suas aplicações. Para a maioria das arquiteturas ativo-ativo ou ativo-DR, usar o DNS para direcionar o tráfego ao data center ideal com base em disponibilidade, proximidade ou desempenho oferece o melhor equilíbrio entre simplicidade e funcionalidade. Isso é especialmente válido ao considerar um modelo multinuvem, no qual diferentes provedores de nuvem são usados para suas aplicações. O uso de protocolos de rede como o BGP também pode ser uma opção, mas geralmente acrescenta complexidade e algum risco. Outra possibilidade seria simplesmente balancear a carga ou alternar o tráfego de rede entre as nuvens usando equipamentos ou serviços instalados fora da nuvem, mas próximos a ela — o que nos leva à nossa regra final.
Regra nº 6: aproxime-se da nuvem
A maioria das organizações de médio a grande porte que migram aplicações empresariais para a nuvem desejará incorporar acesso privado seguro à sua infraestrutura de nuvem. Embora o uso de uma solução de VPN pela Internet pública possa ser adequado para algumas, muitas organizações optarão por uma conexão dedicada e mais direta com o provedor de nuvem. Esses links dedicados, fornecidos por prestadores de serviços, oferecem privacidade, largura de banda garantida e menor latência do que as conexões pela Internet pública — mas têm um custo.
E se você precisar de conexões resilientes com mais de uma nuvem, terá que provisionar vários links. Ou então, e se precisar conectar sua nuvem a alguns componentes de infraestrutura, mas seus data centers atuais estiverem geográfica ou logicamente muito distantes dos pontos de emparelhamento da rede em nuvem?
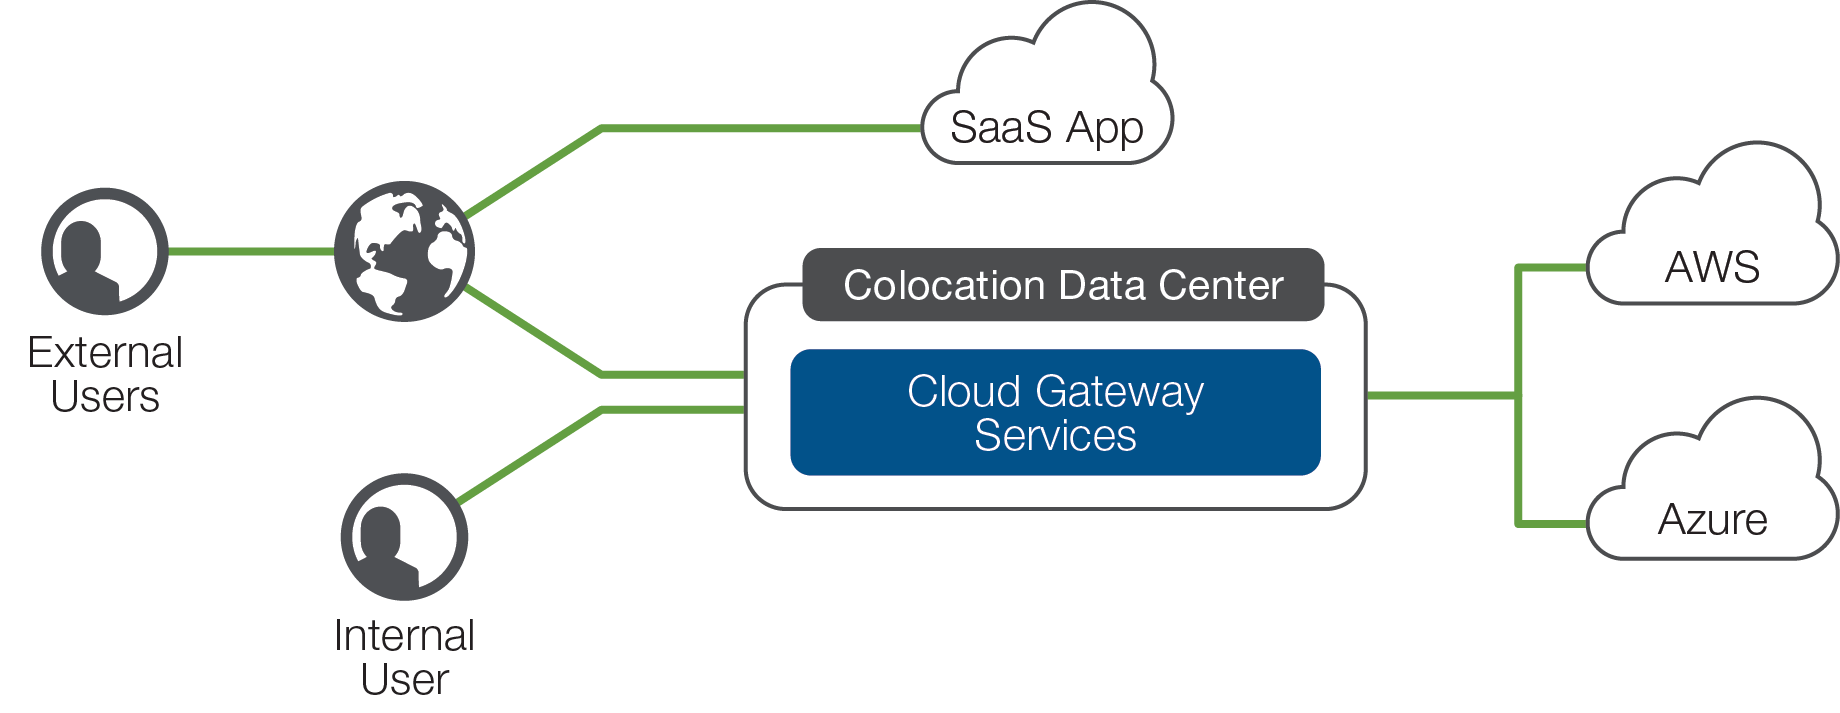
Cada vez mais, as organizações estão considerando a possibilidade de instalar equipamentos em ambientes conectados à nuvem (comumente chamados de cloud exchanges), que oferecem conexões de alta velocidade com vários provedores de nuvem. Isso permite hospedar alguns de seus ativos de TI muito próximos da infraestrutura virtual de nuvem, proporcionando conexões privadas e de baixa latência entre os aplicativos executados na nuvem e componentes de infraestrutura, como dispositivos de armazenamento ou de segurança, instalados no data center de colocation. Além disso, essa configuração permite aproveitar os equipamentos de TI existentes e estender os controles de rede e segurança à infraestrutura de nuvem.
Por fim, a colocalização em um ponto de troca de tráfego em nuvem permite implementar controles no ponto de convergência entre o data center corporativo, as infraestruturas de nuvem e a Internet pública. Você pode ampliar ou criar as políticas de segurança necessárias para a sua empresa e obter maior controle e visibilidade dos fluxos de dados das aplicações, aprimorando a postura geral de segurança e ajudando a racionalizar e padronizar os serviços de acesso e segurança.
Conclusão
Migrar aplicações empresariais para uma nuvem pública usando a abordagem lift-and-shift pode permitir que as organizações economizem, aumentem a flexibilidade e adotem rapidamente um ambiente de nuvem. No entanto, reconhecer que as aplicações empresariais ainda precisam de uma infraestrutura de suporte é fundamental para uma migração bem-sucedida.
Garantir que os serviços dos quais suas aplicações dependem para segurança, desempenho e disponibilidade estejam presentes na nuvem manterá suas aplicações empresariais tradicionais em funcionamento e seus usuários satisfeitos. A implementação de monitoramento permitirá identificar rapidamente áreas problemáticas e ajudará a reduzir a ansiedade que os responsáveis pelas aplicações podem sentir à medida que seus serviços migram para a nuvem.
A migração no modelo lift-and-shift também pode servir como catalisador para restabelecer controles robustos, racionalizar o acesso e melhorar a continuidade dos negócios, aumentando o ROI geral da migração. Por fim, se você utiliza várias nuvens públicas, considere os benefícios da colocalização em um ponto de troca de tráfego em nuvem, que pode melhorar o desempenho e permitir a padronização das políticas de segurança e acesso a partir de um único ponto de controle.
1 Knapp, Kristin, “Os meios para atingir o objetivo”, Modern Infrastructure, julho/agosto de 2015, http://docs.media.bitpipe.com/io_12x/io_125304/item_1181222/MI_JULY.pdf
PUBLICADO EM 29 DE NOVEMBRO DE 2016