
5G-Erfolg beginnt mit einer Cloud-nativen Infrastruktur
5G verändert die digitale Landschaft für Service Provider und eröffnet neue Anwendungsfälle und Umsatzmöglichkeiten. Service Provider, denen der Umstieg auf 5G erfolgreich gelingt, können von neuen Unternehmensanwendungen, industrieller Automatisierung und dem IoT sowie von Verbraucherdiensten wie Gaming und AR/VR profitieren. Ermöglicht werden diese neuen Anwendungsfälle durch einen neuen eigenständigen 5G-Kern (Standalone, SA), der auf einer cloudnativen, servicebasierten Architektur (SBA) basiert. Um diese neuen Möglichkeiten optimal zu nutzen, müssen Service Provider eine einheitliche cloudnative Infrastruktur vom Kernnetz bis zum äußersten Netzwerkrand definieren und bereitstellen. Diese muss sowohl die Netzwerkfunktionen (NF) des 5G-Kerns, des vRAN und des N6-LAN als auch Anwendungen und Dienste für Unternehmen und Verbraucher unterstützen. Eine cloudnative Infrastruktur bildet die Grundlage für den Erfolg eines Service Providers mit 5G.
Da die Infrastruktur ein entscheidender Baustein für 5G-Implementierungen ist und darüber entscheidet, inwieweit ein Serviceprovider neue 5G-Anwendungsfälle vollständig realisieren kann, müssen Serviceprovider ihre eigene cloudnative 5G-Infrastruktur unbedingt selbst definieren, verwalten und kontrollieren. Tatsächlich gibt es zahlreiche Beispiele dafür, Investitionen gezielt auf die Infrastruktur zu konzentrieren. Man denke nur an die Hyperscaler Google, AWS, Azure und sogar Apple: All diese Unternehmen haben massiv in den Aufbau einer Infrastruktur investiert, über die sich umsatzgenerierende Dienste und Kundenanwendungen zuverlässig und sicher bereitstellen lassen.
Die 5G-Infrastruktur nutzt Technologien, die modernen Webanwendungen zugrunde liegen, und basiert auf einer cloudnativen, containerisierten Architektur, die dem Service Provider ein neues Maß an betrieblicher Automatisierung, Flexibilität und Anpassungsfähigkeit ermöglicht. Kubernetes hat sich zum Branchenstandard für die Verwaltung und Orchestrierung von Containern entwickelt und wird von nahezu allen Service Providern für ihre cloudnative Infrastruktur eingesetzt. Die Netzwerke von Service Providern stellen jedoch neue, besondere Anforderungen an den Datenfluss in den Kubernetes-Cluster und innerhalb des Clusters. Kubernetes ist von Haus aus nicht für diese Anforderungen ausgelegt. In den folgenden Abschnitten untersuchen wir die besonderen Anforderungen, die eine cloudnative Infrastruktur erfüllen muss, um kritische vRAN-, 5G-Core-NF- sowie Unternehmens- und Verbraucheranwendungen zu unterstützen. Anschließend erläutern wir, wie F5 diese Anforderungen erfüllt.
Kontrolle, Sicherheit und Transparenz für Cloud-native-Infrastrukturen
Damit Dienstanbieter zuverlässige, sichere und skalierbare Dienste bereitstellen können, müssen sie drei grundlegende Arten von Anforderungen berücksichtigen:
- Kontrolle: Serviceprovider müssen in der Lage sein, Richtlinien auf verschiedene Arten von Datenverkehr anzuwenden, die für das Netz eines Serviceproviders spezifisch sind. Durch ein intelligentes Datenverkehrsmanagement können Serviceprovider neue Dienste wie Network Slicing unterstützen, den Übergang von 4G- zu 5G-Protokollen erleichtern und die erforderliche Grundlage für neue 5G-gestützte Anwendungsfälle schaffen.
- Sicherheit: Um ein hohes Maß an Kundenvertrauen und Kundenbindung aufrechtzuerhalten, müssen Sicherheitskontrollen an mehreren Punkten und über mehrere Ebenen des Netzwerks hinweg angewendet werden.
- Transparenz: Die Transparenz des Datenverkehrs in die Infrastruktur und innerhalb der Infrastruktur verbessert die betriebliche Effizienz, erhöht die Wirksamkeit der Fehlerbehebung und ermöglicht eine flexiblere Umsatzsteuerung.
Kontrolle des ein- und ausgehenden Datenverkehrs
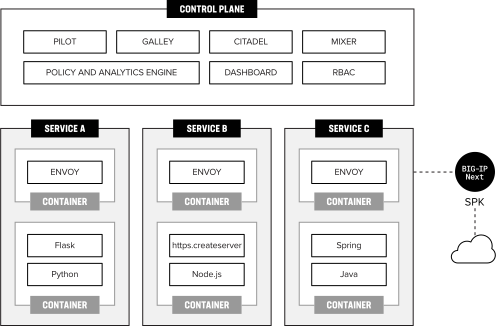
Zunächst untersuchen wir die Anforderungen und die Lösung für die Ingress-/Egress-Netzwerkanbindung des Kubernetes-Clusters, die auch als „Nord-Süd-Datenverkehr“ bezeichnet wird. Die standardmäßige Kubernetes-Netzwerkanbindung ist für die meisten Webanwendungen ausreichend, die in einer Cloud-Umgebung ausgeführt werden, in der HTTP/HTTPS das primäre Kommunikationsprotokoll für den Datenverkehr zum und innerhalb des Kubernetes-Clusters ist. Die Umgebung eines Service-Providers stellt die Kubernetes-Netzwerkanbindung vor besondere Herausforderungen, da eine Vielzahl von Protokollen unterstützt werden muss. Der Umstieg auf 5G wird nicht abrupt erfolgen. Die meisten Service-Provider müssen 4G und 5G parallel betreiben und benötigen dafür eine geeignete Migrationslösung. So werden viele Service-Provider bei der Einführung des 5G-SA-Kernnetzes ihre bestehenden 4G-Abrechnungs- und Gebührenerfassungssysteme nutzen, um die Bereitstellung von 5G zu beschleunigen und schneller eine Rendite auf ihre 5G-Investitionen zu erzielen. Das bedeutet, dass ihre Kubernetes-Cluster sowohl 4G- als auch 5G-Protokolle unterstützen müssen. Zur Erweiterung der vorhandenen Kubernetes-Funktionalität ist ein Service-Proxy für die Ingress-/Egress-Steuerung erforderlich.
Ein Service-Proxy mit Ingress-/Egress-Steuerung kann die hohen Anforderungen eines Service-Provider-Netzwerks erfüllen, indem er erweiterte Netzwerkdienste für Kubernetes bereitstellt:
- Unterstützung mehrerer Protokolle, einschließlich 4G- und 5G-Signalisierung
- Routing
- Lastverteilung
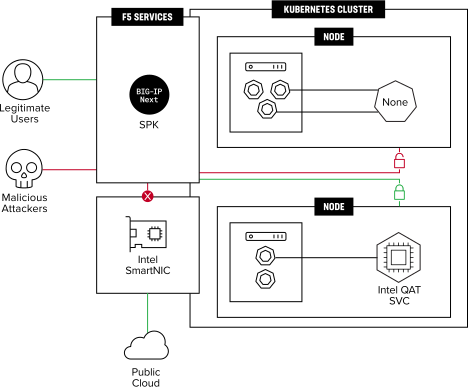
Am Ingress-Punkt des Kubernetes-Clusters müssen Serviceprovider den Cluster außerdem vor Angriffen schützen und Transparenz über den Datenverkehr einzelner Teilnehmer gewährleisten. Die Implementierung robuster Sicherheitsdienste am Eintrittspunkt in den Cluster bildet die erste Verteidigungslinie. Sicherheitsdienste wie DDoS-Schutz, Firewall und WAF können am Ingress eingesetzt werden, um zu verhindern, dass schädlicher Datenverkehr in den Cluster gelangt und die Funktionen des 5G-Kernnetzes sowie Kundenanwendungen beeinträchtigt. Neben der Ingress-Sicherheit benötigen Serviceprovider auch Einblick in den Datenverkehr einzelner Teilnehmer. Diese wertvollen Daten helfen bei der Behebung von Netzwerkproblemen und können zudem zur Umsatzsicherung genutzt werden. Serviceprovider investieren erhebliche Summen in die Umsatzsicherung, um sicherzustellen, dass Ereignisse zu Compliance- und Abrechnungszwecken nachverfolgt werden können. Diese Daten können am Eintrittspunkt des Kubernetes-Clusters erfasst und anschließend mit Berichten aus der dynamischen Gruppe von Containern abgeglichen werden.
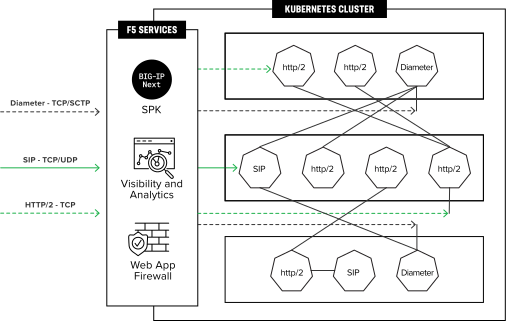
Zusammenfassend lässt sich sagen, dass ein Service-Proxy, der die Kontrolle des ein- und ausgehenden Datenverkehrs sowie Sicherheit und Transparenz gewährleistet, die entscheidenden Funktionen bereitstellt, die Kubernetes benötigt, um die Anforderungen einer cloudnativen 5G-Infrastruktur zu erfüllen.
Service-Mesh
Nachdem wir nun die Anforderungen an den Nord-Süd-Datenverkehr in eine Kubernetes-basierte, Cloud-native-Infrastruktur behandelt haben, können wir die Anforderungen und Herausforderungen für den Datenverkehr innerhalb des Clusters untersuchen. Wie beim Ingress- und Egress-Datenverkehr muss auch die Ost-West-Kommunikation zwischen den im Cluster ausgeführten Diensten höhere Standards hinsichtlich Beobachtbarkeit und Sicherheit erfüllen, um mit einer Cloud-nativen 5G-Infrastruktur kompatibel zu sein. Dienstanbieter müssen Sicherheitsrichtlinien anwenden können, die die Kommunikation zwischen den Diensten innerhalb des Clusters steuern. Die Disaggregation des 5G-Kernnetzes erfordert eine bessere Beobachtbarkeit innerhalb des Clusters, damit Dienstanbieter den Zustand ihrer Dienste beurteilen und bei Störungen deren Ursache ermitteln können. Dienstanbieter müssen außerdem sicherstellen, dass ihre Infrastruktur über die erforderlichen Kapazitäten verfügt, um behördliche Anforderungen wie die rechtmäßige Überwachung zu erfüllen. Diese Anforderungen stellen die Kubernetes-Netzwerkfunktionen und -Steuerungsmechanismen vor Herausforderungen. Eine Möglichkeit, diese Herausforderungen zu bewältigen, ist die Implementierung eines Service Mesh wie Istio, das die folgenden Funktionen bereitstellt:
- Zuverlässigkeit: Wiederholungsversuche, Zeitüberschreitungen, Eindämmung kaskadierender Ausfälle
- Beobachtbarkeit und Fehlerbehebung: Überwachung, Tracing, Metriken
- Sicherheit: Authentifizierung/Autorisierung, Verwaltung von Geheimnissen, Gewährleistung der Verschlüsselung
- Datenverkehrsmanagement: Serviceerkennung, benutzerdefiniertes Routing, Canary-Bereitstellungen
F5-Lösungen für Cloud-native Infrastrukturen
F5 ist ein führender Anbieter von Anwendungs-, Netzwerk- und Sicherheitsdiensten und bietet eine Reihe von Lösungen für 5G-Kernnetze und Cloud-native 5G-Infrastrukturen. F5 bietet zwei Hauptprodukte, die auf die Herausforderungen zugeschnitten sind, mit denen Serviceprovider beim Aufbau einer Cloud-nativen Infrastruktur konfrontiert sind, die die Netzwerk- und Sicherheitsanforderungen für vRAN, 5G Core und Unternehmensanwendungen erfüllt.
- F5 BIG-IP Service Proxy für Kubernetes (BIG-IP SPK)
- Aspen Mesh in Carrier-Grade-Qualität
BIG-IP Service Proxy für Kubernetes (SPK)
BIG-IP SPK ist branchenweit einzigartig und bietet eine Eingangs- und Ausgangssteuerung mit Unterstützung für Multiprotokoll-Signalisierung sowie Sicherheitsfunktionen, die speziell für Serviceprovider entwickelt wurden, die in ihrem gesamten Netzgebiet eine Cloud-native-Infrastruktur bereitstellen. BIG-IP SPK orientiert sich zudem an den Kubernetes-Entwurfsmustern für Konfiguration und Orchestrierung. Mit dieser Lösung lassen sich branchenführende Netzwerk- und Sicherheitsfunktionen auf eine Kubernetes-basierte Infrastruktur anwenden.1
Steuerung des ein- und ausgehenden Datenverkehrs
- L4-Lastverteilung: TCP, UDP und SCTP
- L7-Lastverteilung: Diameter, SIP, HTTP/2
- GTPcV2-Lastverteilung
- Routing
- Ratenbegrenzung
Sicherheit
- Signalisierungs-Firewall, DDoS, WAF
- Verschlüsseln/Entschlüsseln
- Topologieverschleierung
Sichtbarkeit
- Umsatzsicherung
- Statistik und Analysen
Darüber hinaus kann BIG-IP SPK die erweiterten Funktionen der Intel SmartNIC nutzen, um eine höhere Leistung und Skalierbarkeit zu erzielen.
Aspen Mesh in Carrier-Grade-Qualität
Carrier-Grade Aspen Mesh ist ein Service Mesh, das speziell für Cloud-native-Infrastrukturen von Telekommunikationsanbietern entwickelt wurde. Das Aspen Mesh Service Mesh basiert auf dem quelloffenen Istio und ergänzt es um Funktionen, die für das Netzwerk eines Telekommunikationsanbieters unverzichtbar sind.
- Unübertroffene Transparenz des Datenverkehrs innerhalb jedes Kubernetes-Clusters im 5G-Kernnetz ermöglicht die Umsatzsicherung und versetzt Serviceprovider in die Lage, 5G mithilfe bestehender Abrechnungssysteme zu monetarisieren.
- Höhere Sicherheit durch einen einheitlichen Ansatz zur Verschlüsselung und Authentifizierung des gesamten Datenverkehrs zwischen herstellerübergreifenden und standortübergreifenden Netzwerkfunktionen, basierend auf den stärksten mTLS-Techniken und angebunden an eine für Netzbetreiber geeignete, 3GPP-kompatible Zertifizierungsstelle.
- Datenverkehrssteuerung und Richtlinienverwaltung, die es Serviceprovidern ermöglichen, die Servicekommunikation effizient weiterzuleiten sowie Geschäfts- und Compliance-Richtlinien für das Service Mesh und den Netzwerkverkehr zu konfigurieren und durchzusetzen.
Aspen Mesh bietet außerdem Funktionen zur Paketerfassung, die im standardmäßigen Kubernetes nicht verfügbar sind. Die Paketerfassung erleichtert die Behebung von Kommunikationsproblemen zwischen CNFs innerhalb des Clusters und stellt Dienstanbietern die erforderliche Infrastruktur bereit, um behördliche Anforderungen wie die rechtmäßige Überwachung zu erfüllen.
5G-Core-Beispiel
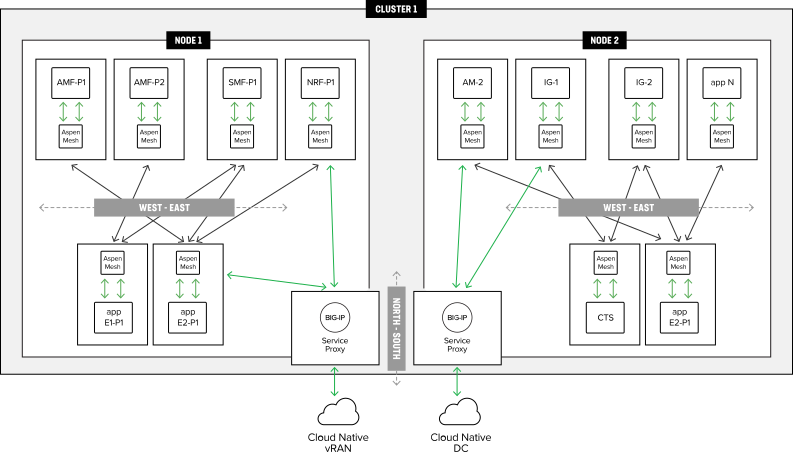
BIG-IP SPK und Carrier-Grade Aspen Mesh arbeiten Hand in Hand, um die Herausforderungen beim Einsatz von Kubernetes in einer cloudnativen 5G-Infrastruktur zu bewältigen. BIG-IP SPK erfüllt die Anforderungen an die Unterstützung von Multiprotokoll-Signalisierung, Sicherheit und Transparenz des Datenverkehrs in den Kubernetes-Cluster, während Carrier-Grade Aspen Mesh die Kommunikation zwischen CNFs ermöglicht. Beides sind entscheidende Funktionen für die Bereitstellung einer cloudnativen 5G-Infrastruktur. Die folgende Abbildung zeigt eine 5G-Infrastruktur, die BIG-IP SPK und Aspen Mesh nutzt.
Fazit
Serviceprovider wissen, dass eine Cloud-native-Infrastruktur eine zentrale Rolle für den Erfolg ihrer 5G-Bereitstellung und ihre Fähigkeit spielen wird, die durch ein neues 5G-Netz ermöglichten Anwendungen und Dienste zu unterstützen. Sie suchen nach Lösungen, die ihnen die erforderliche Kontrolle, Sicherheit und Transparenz für ihre Cloud-native 5G-Infrastruktur bieten. F5 kennt die Anforderungen an das Netz eines Serviceproviders und bietet Lösungen, mit denen Serviceprovider Kubernetes nutzen können, um ihre Cloud-native 5G-Infrastruktur erfolgreich aufzubauen und bereitzustellen.
1 Wenden Sie sich an F5, um Informationen zur Verfügbarkeit der Funktionen zu erhalten.
VERÖFFENTLICHT AM 28. OKTOBER 2020