
Warum Sie fortschrittliche Anwendungsdienste in Ihrer Private Cloud benötigen
Der Aufstieg der Private Cloud
Viele Unternehmen prüfen derzeit, welche Methoden sich am besten für den Aufbau und die Verwaltung ihrer Private-Cloud-Umgebungen eignen. Laut der „State of the Cloud Survey 2016“ stieg die Nutzung von Private Clouds im vergangenen Jahr von 63 Prozent auf 77 Prozent. Dabei betreiben 31 Prozent der Unternehmen mehr als 1.000 virtuelle Maschinen in ihren Private Clouds – ein Anstieg um 9 Prozent gegenüber dem Vorjahr.1
Der Aufbau einer dedizierten Infrastruktur, die die Agilität, Skalierbarkeit und Effizienz einer Public Cloud bietet und zugleich ein höheres Maß an Kontrolle und Sicherheit ermöglicht, kann Unternehmen dabei helfen, ihre Agilität zu steigern und ihre betriebliche Effizienz zu verbessern. Die meisten Netzwerkdienste für Private Clouds bieten zwar grundlegende Funktionen zur Lastverteilung, verfügen jedoch nicht über wichtige Funktionen für die Anwendungsbereitstellung. Dadurch werden Leistung, Verfügbarkeit und Sicherheit der Anwendungen gefährdet.
Da Private Clouds zunehmend geschäftskritische Produktionsanwendungen hosten, werden fortschrittliche Application-Delivery-Services für die Schichten 4 bis 7 unverzichtbar. Auch die durchgängige Integration, Orchestrierung und Automatisierung der erforderlichen Netzwerk- und Sicherheitsservices für die Anwendungsbereitstellung sind entscheidend, um die Markteinführungszeit von Anwendungen zu verkürzen und die betriebliche Effizienz zu steigern.
Wichtige Anwendungsbereitstellungsdienste identifizieren und implementieren
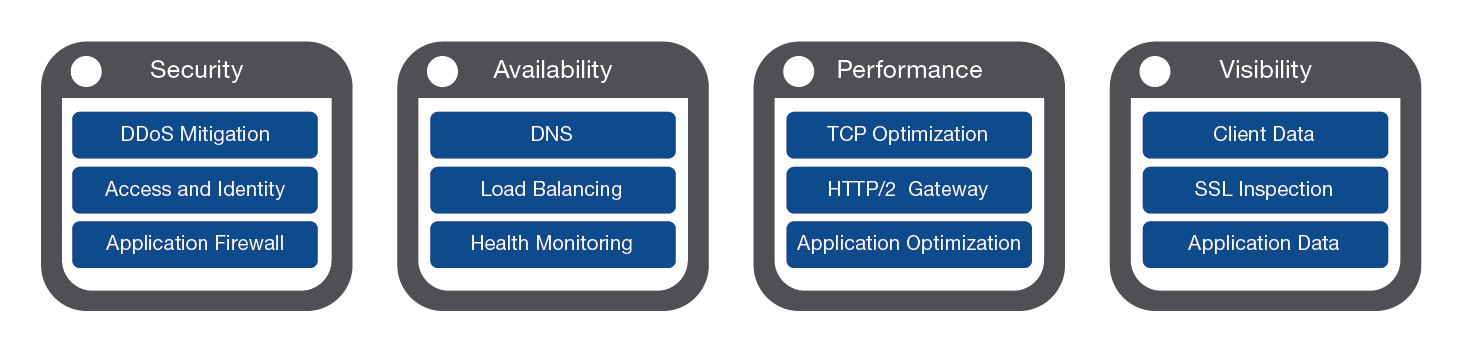
Sobald sich ein Unternehmen für eine Plattform für seine Private Cloud entschieden hat, muss es sicherstellen, dass die IT weiterhin Anwendungsbereitstellungsdienste auf dem gleichbleibenden Niveau erbringen kann, das die Benutzer erwarten und die geschäftlichen Anforderungen verlangen. Die zentralen Konzepte der Anwendungsbereitstellung lassen sich in vier allgemeine Bereiche unterteilen: Sicherheit, Verfügbarkeit, Leistung und Transparenz. Durch die Betrachtung der einzelnen Bereiche können Unternehmen die erforderlichen Dienste ermitteln und anschließend einen Plan ausarbeiten, um sicherzustellen, dass ihre geschäftskritischen Anwendungen auch bei der Bereitstellung in einer Private Cloud sicher, hochverfügbar, optimiert und transparent bleiben.
Sicherheit
Die Sicherheitsanforderungen an Netzwerke und Anwendungen in einer Private Cloud entsprechen weitgehend denen, mit denen Unternehmen in herkömmlichen Rechenzentren und in der Public Cloud konfrontiert sind. Bei ihren Bemühungen, ihre Anwendungen zu schützen und die Vertraulichkeit privater Daten zu gewährleisten, müssen sich Unternehmen mit Bedrohungen für Webanwendungen, Fragen des Identitäts- und Zugriffsmanagements, der Abwehr verteilter Denial-of-Service-Angriffe (DDoS) sowie mit SSL- und Verschlüsselungsfragen auseinandersetzen.
WAF – Bei der Erwägung, eine Private-Cloud-Architektur zu implementieren, müssen Unternehmen fortschrittliche Netzwerk-Firewall-Dienste bereitstellen. Dazu gehört eine Lösung, die den Datenverkehr anhand grundlegender Kriterien wie IP-Adresse, Port und Protokoll sowie anhand erweiterter Kriterien wie HTTP-Protokollvalidierung, geografischem Standort oder Reputation des Endpunkts steuern kann. Darüber hinaus kann eine leistungsfähige Web Application Firewall (WAF) umfassende Funktionen zur Erkennung von Bedrohungen für Webanwendungen, zur Blockierung schädlichen Datenverkehrs und zur Verhinderung des Abflusses ausgehender Daten bereitstellen.
IAM – Die Verwaltung von Identitäten und Zugriffsrechten in einer Cloud-Computing-Umgebung wird angesichts einer zunehmend dezentral und mobil arbeitenden Belegschaft täglich komplexer. Unternehmen benötigen eine Lösung, die erweiterte Authentifizierungsdienste wie Zwei-Faktor-Token, CAPTCHA oder geografische Beschränkungen sowie die Überprüfung von Clientzertifikaten und Endgeräten bietet. Darüber hinaus erwägen viele Unternehmen die Bereitstellung von SAML-Identitätsanbieterdiensten, um im gesamten Unternehmen eine architektonisch solide Single-Sign-on-Lösung (SSO) zu ermöglichen.
DoS und DDoS – Da immer mehr Websites jedes Jahr mehrfach von Denial-of-Service-Angriffen (DoS) betroffen sind, sind Dienste zur Abwehr von DoS-Angriffen für die meisten Unternehmen, die Private Clouds betreiben, unverzichtbar. Eine leistungsfähige Lösung bietet sowohl proaktiven Schutz vor Bots als auch die Erkennung und Abwehr von DoS-Angriffen auf Anwendungsebene.
SSL – In der heutigen Geschäftswelt ist SSL allgegenwärtig. Analysten prognostizieren, dass der Anteil des verschlüsselten Datenverkehrs am gesamten nordamerikanischen Online-Datenverkehr im Jahr 2016 auf fast 64 Prozent steigen wird, gegenüber lediglich 29 Prozent im Jahr 2015.2 Unternehmen müssen die Sicherheit durch eine leistungsfähige SSL-Lösung gewährleisten, die Entschlüsselung, Datenverkehrsprüfung und erneute Verschlüsselung ermöglicht. Gleichzeitig sollten sie die Leistung optimieren, indem rechenintensive SSL-Workloads von den Ressourcen der Rechenknoten ausgelagert werden.
Verfügbarkeit
Einer der Hauptvorteile der Private Cloud besteht in der Möglichkeit, virtuelle Ressourcen detailliert zu steuern. So können Unternehmen die Verfügbarkeit ihrer geschäftskritischen Anwendungen optimieren. Die meisten Netzwerkplattformen für Private Clouds bieten zwar grundlegende Lastausgleichsdienste, doch geschäftskritische Anwendungen erfordern fortschrittlichere Dienste.
Erschwerend kommt hinzu, dass Unternehmen mit Private Clouds meist in einer Hybrid-Cloud-Umgebung arbeiten, die aus einer heterogenen Mischung aus Private und Public Clouds sowie einem oder mehreren herkömmlichen Rechenzentren besteht. Laut der „State of the Cloud Survey 2016“ betreiben Cloud-Nutzer Anwendungen in durchschnittlich 1,5 Public Clouds und 1,7 Private Clouds.3 In diesen hybriden Umgebungen ist die globale Verfügbarkeit von Anwendungen von entscheidender Bedeutung. Unternehmen sollten sicherstellen, dass sie über eine Lösung verfügen, die die Verfügbarkeit über verschiedene Umgebungen hinweg gewährleistet und Nutzer intelligent an die nächstgelegene oder leistungsfähigste physische, virtuelle oder Cloud-Umgebung weiterleitet.
Eine robuste Lösung nutzt fortschrittliche Algorithmen, um den Datenverkehr auf die leistungsfähigsten Server zu verteilen. Darüber hinaus ermöglicht eine mehrstufige Überwachung mehrstufige Zustandsprüfungen von Anwendungen sowie Nicht-HTTP-Zustandsprüfungen für Dienste wie SIP, Microsoft Windows SQL Server und FTP. Dank der Flexibilität für den Einsatz in virtuellen und hybriden Cloud-Umgebungen können Unternehmen DNS-Dienste und die globale Verfügbarkeit von Anwendungen erweitern und gleichzeitig die zentrale Kontrolle im Rechenzentrum beibehalten.
Leistung
Der nächste Baustein bei der Erweiterung robuster Anwendungsdienste auf eine Private Cloud besteht darin, sicherzustellen, dass Anwendungen unabhängig von ihrer Bereitstellungsumgebung die von den Benutzern erwartete Leistung erbringen. Unternehmen benötigen einen konfigurierbaren TCP-Stack, der für die Bereitstellung über WAN- und Mobilfunknetze optimiert werden kann, sowie ein HTTP/2-Gateway, das die Vorteile zusätzlicher Komprimierung und des Request-Multiplexings bietet, ohne Änderungen an der Backend-Infrastruktur zu erfordern.
Zu den zusätzlichen Funktionen zur Optimierung von Anwendungen und Daten gehören eine dynamische Komprimierung, die sich an den Eigenschaften des Netzwerks oder Clients orientiert, sowie die WAN-Beschleunigung über SSL-verschlüsselte Tunnel mit adaptiver Komprimierung.
Sichtbarkeit
Da Anwendungen immer schneller und effizienter bereitgestellt werden müssen – mit Vorlaufzeiten von nur wenigen Stunden oder Tagen –, benötigen Unternehmen eine proaktive Überwachung ihrer Anwendungen sowie eine proaktive Fehlerbehebung. Dafür müssen sie anwendungsbezogene Daten einsehen und nutzen können.
Eine leistungsstarke Transparenzlösung kann Daten aus verschiedenen Quellen automatisch konsolidieren und eine zentrale Schnittstelle bereitstellen, über die sich die Daten auswerten lassen. Im Idealfall stellt diese Lösung die Daten auch vorhandenen Analyse- und Visualisierungstools sowie Verwaltungsschnittstellen zur Verfügung, um eine automatisierte Orchestrierung auf Grundlage der konsolidierten Daten zu ermöglichen.
Integration von Anwendungsbereitstellungsdiensten in die Private Cloud
Sobald Unternehmen festgelegt haben, welche Application-Delivery-Services sie in ihren Private Clouds bereitstellen möchten, richten sie ihr Augenmerk auf die Frage der Integration. Die Möglichkeit, Bereitstellungszeiten von Wochen auf Minuten zu verkürzen oder Hunderte von Services pro Tag bereitzustellen, ist häufig die treibende Kraft hinter dem Wechsel zu einer Cloud-Plattform. Anstatt ein Service-Ticket zu erstellen, auf die IT zu warten, eine Bestellung anzufordern, diese genehmigen zu lassen und dann erneut zu warten, können Anwendungsverantwortliche oder DevOps innerhalb weniger Minuten neue Umgebungen einrichten.
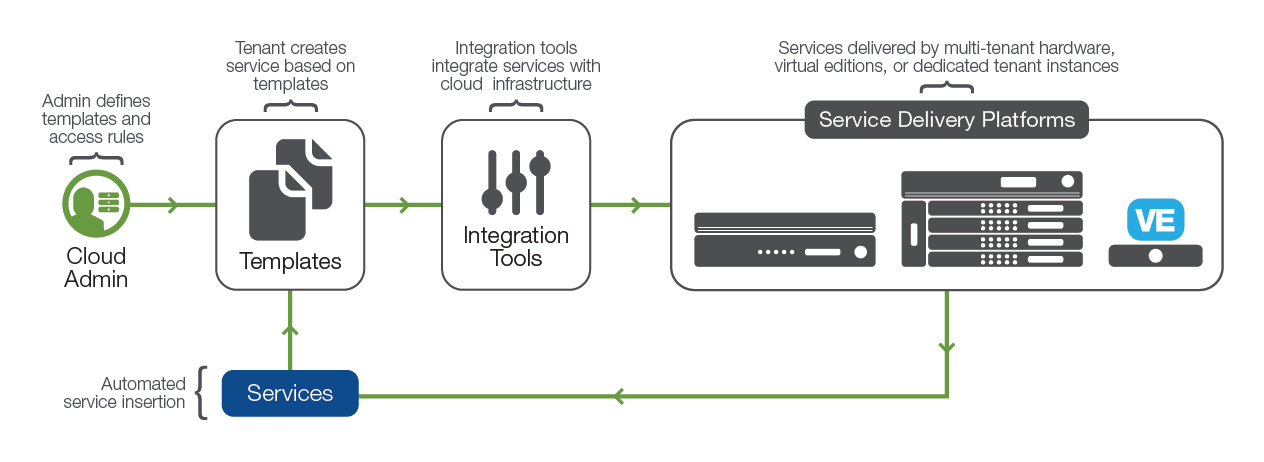
Damit dies jedoch effektiv funktioniert, müssen alle Komponenten der Infrastruktur Teil des Automatisierungs-Frameworks sein. Viele Anwendungen benötigen erweiterte Application-Delivery-Services (wie Anwendungssicherheit oder Zugriffskontrolle), um tatsächlich produktionsreif zu sein. Daher ist es unerlässlich, dass sich die Application-Delivery-Services in die Orchestrierungs- und Bereitstellungstools der Netzwerkplattform für die Private Cloud integrieren lassen.
Darüber hinaus sollten Anwendungsbereitstellungsdienste angesichts der zunehmenden Verbreitung von Container-Technologien eng in die Container-Verwaltungsdienste integriert werden. Bei der Bereitstellung eines Containers werden gleichzeitig auch die Anwendungsbereitstellungsdienste bereitgestellt.
Um den Nutzen der Private Cloud zu maximieren, müssen Anwendungsbereitstellungsdienste bedarfsgerecht verfügbar sein. Sie müssen automatisiert und orchestriert werden. Zudem muss der gesamte Prozess optimiert werden. Doch wie lässt sich das am besten umsetzen?
Optimierung der Private Cloud: eine mehrstufige Architektur
Bei der Gestaltung von Private Clouds können Unternehmen eine mehrschichtige Architektur nutzen, um die Kapazität, Skalierbarkeit und Flexibilität ihrer geschäftskritischen Anwendungen zu verbessern.
Am Netzwerkrand übernimmt leistungsstarke, mandantenfähige Hardware Aufgaben wie Netzwerk-Firewalling, SSL-Entschlüsselung, Zugriffskontrolle und Netzwerkoptimierung. Diese allgemeinen Dienste werden von allen Mandanten gemeinsam genutzt und zentral gesteuert.
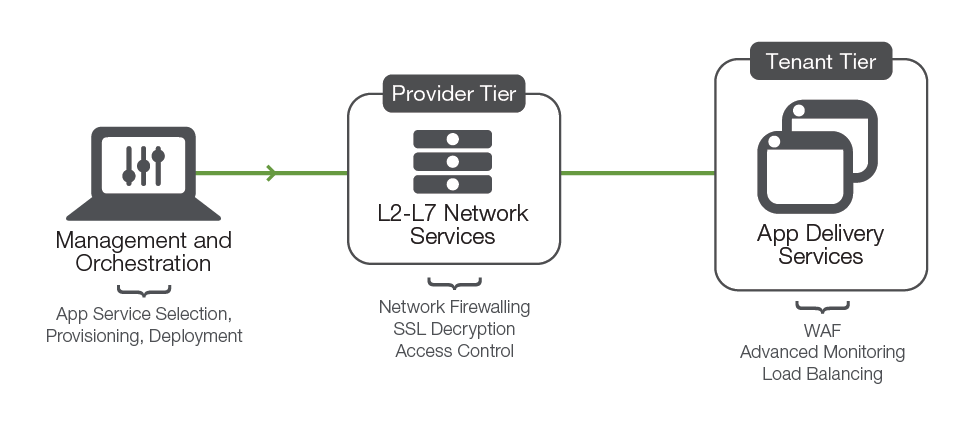
In unmittelbarer Nähe zur Anwendung können spezifische Aufgaben wie Web Application Firewalling, erweiterte Anwendungsüberwachung, Lastverteilung und Content-Routing von reinen Softwareplattformen übernommen werden, die eine einzelne oder eine geringe Anzahl von Anwendungen bedienen, die einer Organisationseinheit zugeordnet sind.
Sobald diese Struktur eingerichtet ist, kann der Fokus auf die effiziente Bereitstellung von Anwendungen gelegt werden. Servicevorlagen sparen Zeit, gewährleisten konsistente Bereitstellungen und verringern das Betriebsrisiko manueller Bereitstellungen, indem sie Standardkonfigurationselemente für einen bestimmten Service festschreiben und zum Zeitpunkt der Bereitstellung nur eine begrenzte Anzahl standort- oder anwendungsspezifischer Optionen zur Auswahl stellen.
Mit einer relativ kleinen Anzahl von Vorlagen lässt sich bereits ein Katalog erstellen, mit dem der Großteil der Anwendungen eines Unternehmens bereitgestellt werden kann. Jedes Mal, wenn ein Anwendungsbereitstellungsdienst anhand einer Vorlage bereitgestellt wird, werden wichtige Konfigurationen gemäß den Best Practices des Unternehmens festgelegt. Dies kann insbesondere bei Aufgaben wie der Ermittlung von SSL-Verschlüsselungssammlungen und der Protokollierung des Datenverkehrs hilfreich sein.
Servicevorlagen ermöglichen außerdem die einfache Bereitstellung komplexer Anwendungsbereitstellungsdienste mit nur wenigen API-Aufrufen. Bei Verwendung von Vorlagen fordert die Orchestrierungs-Engine oder das Konfigurationsmanagement-Tool lediglich eine Instanz des jeweiligen Anwendungstyps an und übermittelt anschließend die von der Vorlage benötigten Werte. Selbst eine komplexe Konfiguration – einschließlich Lastverteilung, Web Application Firewall-Diensten und erweiterter Protokollierung – lässt sich mit einem einzigen API-Aufruf bereitstellen. Dadurch wird die Effizienz maximiert, die Fehlerwahrscheinlichkeit verringert und die Bereitstellung beschleunigt.
Obwohl die Bereitstellung anhand einer Vorlage offensichtliche Vorteile bietet, kann es Situationen geben, in denen ein DevOps-Team beispielsweise einfach einen Server hochfahren und etwas ausprobieren möchte. Dank der vollständigen End-to-End-Integration in die Netzwerkplattform der Private Cloud können Teams den Vorlagenprozess überspringen und mit wenigen Klicks über eine grafische Benutzeroberfläche eine Instanz bereitstellen.
Auch hier ist Flexibilität der entscheidende Faktor. Wenn die Private-Cloud-Plattform vollständig in die Systeme zur Bereitstellung von Anwendungsdiensten integriert ist, können Unternehmensteams so arbeiten, wie es ihren Anforderungen am besten entspricht, ohne Abstriche bei der erforderlichen Sicherheit, Verfügbarkeit, Leistung und Transparenz machen zu müssen.
Fazit
Private Clouds bieten Unternehmen, die ihre Ressourcen optimal nutzen und gleichzeitig eine granulare Kontrolle über ihren Netzwerkbetrieb behalten möchten, erhebliche Vorteile. Die meisten Netzwerkplattformen für Private Clouds stellen zwar grundlegende Dienste für die Anwendungsbereitstellung bereit, doch Unternehmen, die geschäftskritische Anwendungen in ihren Private Clouds hosten, benötigen mehr.
Unternehmen können eine strategische Liste der erforderlichen Application-Delivery-Services in den Bereichen Sicherheit, Verfügbarkeit, Leistung und Transparenz erstellen. Die Vorteile einer Private-Cloud-Bereitstellung kommen am besten zum Tragen, wenn sich die Netzwerkplattform nahtlos in die ausgewählten Application-Delivery-Services integrieren lässt. Unternehmen, die proaktiv für eine effiziente und zuverlässige Bereitstellung ihrer wichtigsten Anwendungen sorgen – unabhängig davon, wo diese bereitgestellt werden –, machen einen entscheidenden Schritt zur Optimierung der Benutzerproduktivität und Kundenzufriedenheit.
1 Right Scale Cloud Management Blog, 2016 State of the Cloud Survey, 9. Februar 2016
2Sandvine, Global Internet Phenomena Spotlight: Verschlüsselung des Internetverkehrs, 2015
VERÖFFENTLICHT AM 30. SEPTEMBER 2016