
Was ist ein Distributed-Denial-of-Service-Angriff (DDoS-Angriff)?
Ein verteilter Denial-of-Service-Angriff (DDoS-Angriff) setzt ein System außer Betrieb, sodass es für legitime Benutzer nicht mehr verfügbar ist.
Was ist DDoS? DDoS ist ein böswilliger Angriff, bei dem die Leistung eines Systems beeinträchtigt wird, sodass es für legitime Benutzer nicht mehr nutzbar ist. In vielen Fällen handelt es sich bei DDoS um eine koordinierte Kampagne, bei der mehrere kompromittierte Geräte eingesetzt werden, um ein Ziel mit enormen Datenverkehrsmengen zu überlasten und seine Dienste für die vorgesehenen Benutzer unzugänglich zu machen.
Wie funktioniert DDoS?
Ein DDoS-Angriff beeinträchtigt die Infrastruktur, indem er die Zielressource mit Datenverkehr überflutet und bis zur Funktionsunfähigkeit überlastet oder eine speziell präparierte Nachricht sendet, die die Anwendungsleistung beeinträchtigt. DDoS-Angriffe können sowohl auf Netzwerkinfrastruktur wie die Zustandstabellen von Firewalls als auch auf Anwendungsressourcen wie Server und CPUs abzielen. DDoS-Angriffe können schwerwiegende Folgen haben: Sie können die Verfügbarkeit und Integrität von Onlinediensten beeinträchtigen, erhebliche Störungen verursachen und finanzielle Verluste sowie Reputationsschäden nach sich ziehen. Diese Angriffe können auch als Ablenkungsmanöver dienen, um Sicherheits- und Risikoteams von einer Datenexfiltration abzulenken.
Ein DDoS-Angriff ist vergleichbar mit Tausenden von Menschen, die alle gleichzeitig versuchen, sich durch eine Tür zu drängen. Das führt dazu, dass niemand durch die Tür kommt – auch nicht diejenigen, die einen berechtigten Grund haben, auf die andere Seite zu gelangen. Ein solcher Angriff kann aber auch mit einer einzelnen Person verglichen werden, die einen Schlüssel besitzt und die Tür hinter sich abschließt, sodass niemand sonst eintreten kann.
Solche Angriffe werden in der Regel über eine große Anzahl von Clientcomputern und anderen mit dem Netzwerk verbundenen Geräten koordiniert. Diese vom Angreifer kontrollierten Ressourcen wurden möglicherweise eigens zu diesem Zweck eingerichtet. Wahrscheinlicher ist jedoch, dass sie mit Schadsoftware infiziert wurden, die es dem Angreifer ermöglicht, das Gerät aus der Ferne zu steuern und für Angriffe einzusetzen.
Da der Angriff von so vielen verschiedenen Quellen ausgeht, kann es äußerst schwierig sein, ihn abzuwehren. Stellen Sie sich noch einmal die Menschenmenge vor, die sich im Eingang drängt. Es hilft nicht, nur eine unbefugte Person (oder eine Quelle schädlichen Datenverkehrs) am Durchkommen zu hindern, da Tausende andere an ihre Stelle treten können. Fortschritte bei Automatisierungs-Frameworks ermöglichen es Angreifern, IP-Adressen, Nummern autonomer Systeme (ASNs), Browser-User-Agents und andere Telemetriedaten zu fälschen, um herkömmliche Sicherheitskontrollen zu umgehen.
Es ist wichtig, zwischen Distributed-Denial-of-Service-Angriffen (DDoS) und Denial-of-Service-Angriffen (DoS) zu unterscheiden. Beide sind Arten von Cyberangriffen, die darauf abzielen, die Verfügbarkeit eines Zielsystems oder Netzwerks zu beeinträchtigen. Sie unterscheiden sich jedoch in der Art und Weise, wie sie durchgeführt werden.
Ein DoS-Angriff wird in der Regel von einer einzelnen Quelle oder einer kleinen Anzahl von Quellen aus gestartet. Dabei überlastet der Angreifer das Zielsystem oder -netzwerk mit einer Flut von Datenverkehr oder Anfragen, die dessen Verarbeitungskapazität übersteigt.
DDoS-Angriffe hingegen gehen von mehreren Quellen oder einem Botnetz aus, also einem Netzwerk kompromittierter Computer oder Geräte, die unter der Kontrolle des Angreifers stehen. Der Angreifer koordiniert diese verschiedenen Quellen, um den Angriff gleichzeitig gegen das Ziel zu starten. DDoS-Angriffe sind im Allgemeinen schwieriger abzuwehren als DoS-Angriffe, da sie von mehreren Quellen ausgehen und es dadurch schwierig ist, legitimen Datenverkehr von schädlichem Datenverkehr zu unterscheiden.
Häufige Arten von DDoS-Angriffen
Obwohl sich die DDoS-Bedrohungslandschaft ständig weiterentwickelt, hat F5 festgestellt, dass sich die meisten Angriffe den folgenden übergeordneten Kategorien zuordnen lassen.
Volumetrische Angriffe gehören zu den häufigsten Arten von DDoS-Angriffen. Diese Angriffe zielen darauf ab, die Netzwerkbandbreite des Ziels zu überlasten, indem sie es mit enormen Daten- oder Datenverkehrsmengen überfluten. Zu diesen Techniken zählen UDP-Floods (User Datagram Protocol), ICMP-Floods (Internet Control Message Protocol) und Reflexionsangriffe, die Protokolle wie NTP (Network Time Protocol), Memcached und DNS nutzen, um den beim Ziel eingehenden Datenverkehr zu verstärken. Die schiere Menge an Datenverkehr überlastet die Netzwerkinfrastruktur des Ziels, sodass sie für legitime Benutzer nicht mehr verfügbar ist. Flood-basierte Angriffe richten sich häufig gegen die Schichten 3, 4 oder 7. Ein SYN-Flood ist dabei eine sehr verbreitete Angriffsart, die Netzwerk-Firewalls und andere kritische Netzwerkinfrastrukturen überlasten kann.
- Ein Beispiel für einen volumetrischen DDoS-Angriff ist der massive Angriff auf die Softwareentwicklungsplattform GitHub im Jahr 2018, durch den deren Dienste beeinträchtigt wurden. Der Angriff erreichte einen bis dahin beispiellosen Spitzenwert von 1,35 Tbit/s und zählte damit zu den größten DDoS-Angriffen, die zu diesem Zeitpunkt jemals verzeichnet worden waren. Infolgedessen kam es bei der Website und den Diensten von GitHub zeitweise zu Ausfällen und Leistungseinbußen.
Protokollangriffe, beispielsweise solche, die Schwachstellen im TCP/IP-Protokollstapel ausnutzen, der die Grundlage der Internetkommunikation bildet. Diese Angriffe zielen gezielt auf die Fähigkeit der Netzwerkinfrastruktur ab, den Datenverkehr zu verfolgen und zu verarbeiten. Bei SYN-Flood-Angriffen wird das Ziel beispielsweise mit einer Flut von TCP-SYN-Paketen überschwemmt, wodurch seine Fähigkeit, legitime Verbindungen herzustellen, überlastet wird. Diese Angriffe werden auch als „rechenintensive“ Angriffe bezeichnet, da sie häufig die Rechenkapazität von Netzwerkgeräten wie Routern und Firewalls überlasten.
- Im November 2021 registrierte und entschärfte F5 den bis dahin größten Protokollangriff, den das Unternehmen je beobachtet hatte. Der Angriff auf einen Kunden aus der Finanzdienstleistungsbranche dauerte nur vier Minuten und erreichte innerhalb von nur 1,5 Minuten seine maximale Bandbreite von fast 1,4 Tbit/s.
Angriffe auf Anwendungsschwachstellen, auch bekannt als Layer-7-Angriffe, zielen speziell auf die Anwendungsschicht des Netzwerkstapels ab. Diese Angriffe nutzen gezielt Software-Schwachstellen in den Anwendungen oder Diensten aus, die auf dem Zielserver ausgeführt werden, um dessen Ressourcen wie CPU, Arbeitsspeicher oder Datenbankverbindungen zu erschöpfen. Beispiele für Angriffe auf die Anwendungsschicht sind HTTP-GET-Floods (Senden einer großen Anzahl von HTTP-Anfragen), Slowloris-Angriffe (Offenhalten von Verbindungen durch unvollständige Anfragen), HTTP-POST-Floods, TLS-Neuaushandlungen und DNS-Abfragen.
- Eine bekannte prorussische Hacktivistengruppe namens Killnet führte im Februar 2023 einen ausgeklügelten L7-DDoS-Angriff auf eine große europäische Organisation durch. Ziel des Angriffs war es, die Server des Unternehmens mit enormen Datenverkehrsmengen zu überlasten und den Nutzern so den Zugriff auf die Website zu erschweren. In der Spitze erreichte der Angriffsverkehr 120.000 Anfragen pro Sekunde. Dieser DDoS-Angriff erfolgte über 35 verschiedene IP-Adressen in 19 Ländern und zielte auf die Anwendungsschicht ab.
Asymmetrische Angriffe, auch als Reflexions- oder Verstärkungsangriffe bezeichnet, nutzen die Funktionsweise bestimmter Netzwerkprotokolle aus, um das Volumen des Angriffsverkehrs zu erhöhen. Bei einem asymmetrischen DDoS-Angriff sendet der Angreifer eine geringe Anzahl speziell präparierter Netzwerkpakete an ein anfälliges Netzwerk oder einen anfälligen Dienst, wobei er in der Regel eine gefälschte Quell-IP-Adresse verwendet. Diese Pakete lösen beim angegriffenen System oder Netzwerk wesentlich umfangreichere Antworten aus, was zu einem erheblichen Verstärkungseffekt führt.
- Im Februar 2021 drohten Bedrohungsakteure einem Technologieunternehmen, das Informationssicherheitsdienste für Unternehmen aus der Gaming- und Glücksspielbranche anbietet, mit einem DDoS-Angriff, falls das Unternehmen kein Lösegeld zahlen würde. Als Warnschuss starteten die Angreifer umgehend einen SYN-Flood-Angriff mit 4 Gbit/s; innerhalb von fünf Tagen begann die DDoS-Belagerung. Fast einen ganzen Monat lang folgte ein Angriff auf den nächsten, wobei die Bedrohungsakteure immer weitere Angriffsvektoren hinzufügten. Schließlich erreichten die Angriffe Spitzenwerte von 500 Gbit/s und umfassten ein Multivektor-Bombardement aus volumetrischen UDP-Angriffen, LDAP-Reflexionsangriffen, DNS-Reflexionsangriffen, NTP-Reflexionsangriffen und UDP-Fragmentierungsangriffen.
Multi-Vektor-Angriffe, bei denen mehrere der oben genannten Methoden zum Einsatz kommen, treten immer häufiger auf. Durch den Einsatz mehrerer Angriffstechniken können Angreifer die Auswirkungen verstärken und die gleichzeitige Abwehr mehrerer Angriffsvektoren erschweren.
- Im Oktober 2016 wurde Dyn, ein DNS-Anbieter, der Internetverkehr verwaltet und weiterleitet, Ziel eines massiven DDoS-Angriffs, der zahlreiche beliebte Websites und Dienste beeinträchtigte, darunter Twitter, Reddit, Netflix und Spotify. Die Angreifer kombinierten verschiedene DDoS-Techniken, darunter DNS-Reflection- und Amplification-Angriffe sowie Botnetze. Bei dem Angriff wurden anfällige IoT-Geräte wie Webcams und Router ausgenutzt, die nur unzureichend geschützt waren oder noch die standardmäßigen Anmeldedaten verwendeten. Durch die Kompromittierung dieser Geräte schufen die Angreifer ein riesiges Botnetz, das enorme Mengen an Datenverkehr erzeugen konnte.
Schlüsselkonzepte bei DDoS
Im Folgenden werden einige zentrale Konzepte und Definitionen im Zusammenhang mit DDoS-Angriffen sowie deren Abwehr und Prävention erläutert.
- Botnetze sind Netzwerke aus kompromittierten Computern, Servern oder Geräten, die von einem Angreifer kontrolliert werden. Diese kompromittierten Geräte, die häufig als Bots oder Zombies bezeichnet werden, kommen gemeinsam zum Einsatz, um DDoS-Angriffe durchzuführen. Der Angreifer kann das Botnetz aus der Ferne anweisen, das Ziel mit Datenverkehr oder Anfragen zu überfluten und so die Auswirkungen des Angriffs zu verstärken.
- Spoofing umfasst das Fälschen oder Verschleiern der tatsächlichen Quelle oder Identität von Netzwerkpaketen oder Kommunikationsvorgängen. Bei DDoS-Angriffen wird Spoofing häufig eingesetzt, um den Ursprung des Angriffsverkehrs zu verbergen.
- SYN-Flooding ist ein DDoS-Angriff, der den Drei-Wege-Handshake von TCP ausnutzt, um die Ressourcen des Zielsystems zu überlasten. Der Angreifer sendet eine große Anzahl von SYN-Paketen an das Ziel, antwortet jedoch entweder nicht auf die SYN-ACK-Pakete oder fälscht die Quell-IP-Adressen. Dadurch wartet das Zielsystem auf ACK-Pakete, die nie eintreffen. Dies bindet seine Ressourcen und verhindert, dass legitime Verbindungen hergestellt werden können.
- UDP-Flooding (User Datagram Protocol) ist eine Art von DDoS-Angriff, der auf das verbindungslose UDP-Protokoll abzielt, das keinen Handshake erfordert. Bei diesem Angriff sendet der Angreifer eine große Menge an UDP-Paketen an das Netzwerk oder die Dienste des Ziels und überlastet dadurch dessen Ressourcen.
- DNS-Verstärkung (Domain Name System) ist eine Art von DDoS-Angriff, bei dem Schwachstellen in DNS-Servern ausgenutzt werden, um ein erhebliches Volumen an Angriffsverkehr zu erzeugen. Der Angreifer sendet kleine DNS-Anfragen mit gefälschten Quell-IP-Adressen an anfällige offene DNS-Resolver. Da diese Resolver die Fälschung nicht erkennen, antworten sie mit größeren DNS-Antworten. Dadurch wird das an das Ziel gerichtete Datenverkehrsvolumen verstärkt, was die Ressourcen des Ziels überlastet und möglicherweise zu Dienstunterbrechungen führt.
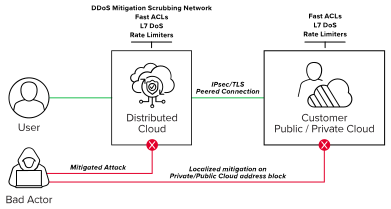
- DDoS-Abwehr bezeichnet die Strategien und Techniken, die eingesetzt werden, um DDoS-Angriffe abzuwehren und ihre Auswirkungen zu minimieren. Abwehrlösungen können eine Kombination aus der Modernisierung der Netzwerkinfrastruktur, Datenverkehrsfilterung, Ratenbegrenzung, Anomalieerkennung und Umleitung des Datenverkehrs umfassen, um den Angriffsverkehr abzufangen und einzudämmen. Cloudbasierte DDoS-Abwehrlösungen sind besonders effektiv, um Angriffe zu erkennen und abzuwehren, bevor sie die Netzwerkinfrastruktur und Anwendungen erreichen. Angesichts der jüngsten Zunahme von DoS-Angriffen auf Anwendungs- bzw. L7-Ebene müssen Sicherheitskontrollen jedoch auch in unmittelbarer Nähe der geschützten Ressourcen implementiert werden.
- Reaktion auf Sicherheitsvorfälle bezeichnet den Prozess der Erkennung und Analyse von DDoS-Angriffen sowie der Reaktion darauf. Dazu gehören das Erkennen von Anzeichen eines laufenden Angriffs, die Untersuchung der Quelle und Art des Angriffs, die Umsetzung von Abwehrmaßnahmen und die Wiederherstellung des Normalbetriebs. Pläne für die Reaktion auf Sicherheitsvorfälle helfen Unternehmen, DDoS-Angriffe effektiv zu bewältigen und deren Auswirkungen zu minimieren.
Die Auswirkungen von DDoS-Angriffen
DDoS-Angriffe können schwerwiegende Folgen für Unternehmen, Organisationen und Einzelpersonen haben.
DDoS-Angriffe können zu erheblichen finanziellen Verlusten führen. Wenn Dienste gestört oder nicht erreichbar sind, können Unternehmen aufgrund unterbrochener Transaktionen, einer geringeren Kundeninteraktion oder verpasster Geschäftschancen Umsatzeinbußen erleiden. Darüber hinaus können für Unternehmen Kosten für die Abwehr des Angriffs, die Reaktion auf den Vorfall und die Wiederherstellung sowie mögliche behördliche Sanktionen entstehen.
Erfolgreiche DDoS-Angriffe können den Ruf eines Unternehmens schädigen und das Vertrauen der Kunden untergraben. Wenn die Dienste eines Unternehmens wiederholt gestört werden oder nicht verfügbar sind, verlieren Kunden möglicherweise das Vertrauen in die Fähigkeit des Unternehmens, zuverlässige Dienste bereitzustellen. Das Vertrauen wiederzugewinnen und einen beschädigten Ruf wiederherzustellen, kann ein schwieriger und zeitaufwendiger Prozess sein.
DDoS-Angriffe können schwerwiegende Betriebsstörungen verursachen. Unternehmen, die stark von Onlinediensten abhängig sind, müssen möglicherweise Produktivitätseinbußen hinnehmen, da ihre Mitarbeiter nicht auf kritische Systeme zugreifen oder effektiv zusammenarbeiten können. Dienstunterbrechungen können sich auf Lieferketten, den Kundensupport und den gesamten Geschäftsbetrieb auswirken und zu Verzögerungen, Ineffizienzen und höheren Betriebskosten führen.
Durch Investitionen in robuste Strategien zur Abwehr von DDoS-Angriffen und die Beauftragung von Cybersicherheitsexperten mit der Konzeption und Umsetzung von Sicherheitsmaßnahmen können Unternehmen das Risiko und die Auswirkungen erfolgreicher DDoS-Angriffe erheblich reduzieren, ihre finanzielle Stabilität und ihren Ruf schützen und die Kontinuität ihres Geschäftsbetriebs gewährleisten.
DDoS-Abwehr und -Prävention
Im Folgenden werden einige gängige Techniken zur DDoS-Abwehr vorgestellt. Unternehmen setzen häufig eine Kombination dieser Methoden ein, um eine mehrschichtige Abwehrstrategie zu entwickeln, die die Auswirkungen von DDoS-Angriffen wirksam eindämmen kann. Auch die frühzeitige Erkennung ist entscheidend, um umgehend Maßnahmen zur Reaktion auf den Vorfall und zur Schadensbegrenzung einzuleiten. So können Unternehmen die Auswirkungen eindämmen, bevor sie sich verschärfen.
Datenverkehrsfilterung umfasst die Überprüfung des eingehenden Netzwerkverkehrs und die Anwendung von Filtern, um bestimmte Arten von Datenverkehr zu blockieren oder zuzulassen. Diese Technik kann auf verschiedenen Ebenen eingesetzt werden, beispielsweise auf Edge-Routern, Firewalls oder speziellen Geräten zur DDoS-Abwehr. Durch das Herausfiltern von schädlichem oder unerwünschtem Datenverkehr können Unternehmen die Auswirkungen von DDoS-Angriffen verringern und dazu beitragen, dass legitimer Datenverkehr sein vorgesehenes Ziel erreicht.
Ratenbegrenzung beschränkt die Anzahl eingehender Anfragen oder Pakete von einer bestimmten Quelle oder innerhalb eines festgelegten Zeitraums. Durch die Durchsetzung von Ratenbegrenzungen können Unternehmen die Auswirkungen von DDoS-Angriffen abmildern, indem sie einen überwältigenden Zustrom von Datenverkehr verhindern.
Anomalieerkennung umfasst die Überwachung von Mustern und Verhaltensweisen im Netzwerkverkehr, um Abweichungen von normalen Mustern zu erkennen. Dabei werden statistische Analysen und Algorithmen für maschinelles Lernen eingesetzt, um ein normales Ausgangsverhalten zu bestimmen und ungewöhnliche Aktivitäten zu erkennen, die auf einen DDoS-Angriff hindeuten könnten. Systeme zur Anomalieerkennung können ungewöhnliche Spitzen im Datenverkehr, Paketüberflutungen oder andere Muster erkennen, die auf einen laufenden Angriff hindeuten.
Verhaltensanalyse konzentriert sich auf die Überwachung des Verhaltens von Benutzern, Systemen oder Netzwerkeinheiten, um verdächtige oder bösartige Aktivitäten zu erkennen und zu identifizieren. Mithilfe von Verfahren zur Verhaltensanalyse lässt sich zwischen legitimem Datenverkehr und Angriffsverkehr unterscheiden. So können Unternehmen wirksam auf DDoS-Angriffe reagieren und gleichzeitig Fehlalarme minimieren. Diese Analyse kann sowohl clientseitig als auch serverseitig über intelligente Proxys durchgeführt werden, die eine Systembelastung erkennen, die auf einen Denial-of-Service-Angriff hindeuten könnte.
Der Einsatz eines Content Delivery Network (CDN) kann dazu beitragen, die Auswirkungen volumetrischer Angriffe abzumildern und die Verfügbarkeit sowie die Leistung zu verbessern. CDNs können ihre verteilte Netzwerkinfrastruktur nutzen, um schädlichen Datenverkehr zu erkennen und zu blockieren und so sicherzustellen, dass legitime Anfragen ihr Ziel erreichen.
Load Balancerund Application Delivery Controller (ADCs) können ebenfalls als Schutzmechanismus gegen DDoS-Angriffe dienen, indem sie den Datenverkehr intelligent verteilen und verwalten. Load Balancer können DDoS-Angriffe erkennen und abwehren, indem sie verschiedene Techniken wie Ratenbegrenzung, Traffic-Shaping oder die Umleitung des Datenverkehrs an spezialisierte DDoS-Schutzlösungen einsetzen.
Die Implementierung von cloudbasierten DDoS-Schutzdiensten kann dedizierte und skalierbare Abwehrkapazitäten zum Schutz vor DDoS-Angriffen bereitstellen. Durch die Umleitung des Datenverkehrs über diese Dienste können Unternehmen von fortschrittlichen Abwehrtechniken, Bedrohungsinformationen in Echtzeit und dem Fachwissen spezialisierter Anbieter profitieren.
Zu den weiteren Best Practices zum Schutz vor DDoS-Angriffen gehört die Aktivierung der Anfrageverwaltung für das Transmission Control Protocol (TCP) und das User Datagram Protocol (UDP), um sicherzustellen, dass nur legitime Anfragen verarbeitet werden. Regelmäßige Überwachung und Protokollierung tragen dazu bei, Angriffe frühzeitig zu erkennen und mögliche negative Auswirkungen zu mindern. Muster wie ein erhöhtes Datenverkehrsaufkommen, Fehler oder ungewöhnliche Aktivitäten können Warnmeldungen auslösen, die eine weitere Untersuchung veranlassen. Durch die Verschlüsselung des Datenverkehrs zwischen Anwendungen und Clients wird es Angreifern erschwert, diesen abzufangen und zu manipulieren. Regelmäßige Softwareupdates stellen sicher, dass Ihre Systeme durch die neuesten Sicherheitsfunktionen und Patches geschützt sind, um bekannte Bedrohungen, einschließlich DDoS-Angriffen, abzuwehren.
DDoS-Fallstudien
Da DDoS-Angriffe in Umfang und Komplexität weiter zunehmen, benötigen Unternehmen mehrere Schutzebenen, um diese Angriffe abzuwehren, bevor sie das Unternehmensnetzwerk erreichen. Häufig kombinieren diese Angriffe ein hohes Datenverkehrsaufkommen mit unauffälligen, langsamen und gezielt gegen Anwendungen gerichteten Angriffstechniken, die entweder durch automatisierte Botnets oder von Menschen gesteuerte Tools ausgeführt werden. Angesichts der zunehmenden Häufigkeit dieser Angriffe und der steigenden Kosten von Ausfällen ist die Bedeutung einer ganzheitlichen, mehrschichtigen Abwehr zur Eindämmung dieser Angriffe inzwischen geschäftskritisch.
Erfahren Sie anhand der folgenden Fallstudien, die Sie sich ansehen oder durchlesen können, mehr über reale DDoS-Angriffe und darüber, wie diese abgewehrt wurden.
- Erfahren Sie, wie F5 einen volumetrischen DDoS-Angriff mit 26 Gbit/s abwehrte und so einen E-Mail-Anbieter schützte.
- Lesen Sie, wie die australische Heritage Bank eine Reihe von F5-Produkten für einen DDoS-Schutz rund um die Uhr implementiert hat und damit die regulatorischen Vorgaben der Bank erfüllt.
Neue Trends bei DDoS
Da sich DDoS-Angriffe ständig weiterentwickeln, müssen Unternehmen über die neuesten Trends und Entwicklungen auf dem Laufenden bleiben.
Ein aktueller Trend ist die zunehmende Verbreitung von Botnetzen aus Geräten des Internets der Dinge (IoT). IoT-Geräte wie intelligente Kameras, Router und vernetzte Haushaltsgeräte verfügen häufig nur über unzureichende Sicherheitsmaßnahmen und können leicht kompromittiert werden. Angreifer nutzen Schwachstellen in diesen Geräten aus, um sie mit Schadsoftware zu infizieren und in ein Botnetz einzubinden. Die gebündelte Rechenleistung Tausender kompromittierter IoT-Geräte kann enorme Mengen an DDoS-Angriffsverkehr erzeugen.
Angriffe auf Anwendungsebene, die darauf abzielen, Serverressourcen zu erschöpfen oder Schwachstellen in bestimmten Anwendungen auszunutzen, ahmen häufig legitimes Nutzerverhalten nach und sind dadurch schwerer zu erkennen und abzuwehren. Angriffe auf Anwendungsebene sind besonders schwer abzuwehren, da sie ein tieferes Verständnis des Anwendungsverhaltens und spezielle Schutzmechanismen erfordern.
Das Aufkommen von DDoS-as-a-Service-Plattformen hat es auch technisch weniger versierten Personen erleichtert, DDoS-Angriffe zu starten. Diese Plattformen sind im Dark Web zu finden und bieten benutzerfreundliche Oberflächen, über die Nutzer Ressourcen für DDoS-Angriffe mieten und einsetzen können, wobei häufig Miet-Botnets zum Einsatz kommen.
Wie F5 helfen kann
Fortschrittliche DDoS-Bedrohungen erfordern einen fortschrittlichen DDoS-Schutz. Die Services und Lösungen von F5 unterstützen Sie dabei. Der beste Schutz vor einem DDoS-Angriff besteht darin, ihn zu verhindern. F5-Lösungen wehren Multi-Vektor-Denial-of-Service-Angriffe ab, die kritische Infrastrukturen überlasten, auf wichtige Protokolle abzielen und Schwachstellen in Ihren Anwendungen oder Services ausnutzen. F5-Lösungen schützen außerdem vor DNS-Amplification-Angriffen und anderen Überlastungsangriffen, indem sie Abfrageanforderungen validieren, schädliche Kommunikation abwehren und Einblicke in DNS und Anwendungen bieten, sodass deren Verfügbarkeit, Optimierung und Schutz maximiert werden können. Die DDoS-Abwehrlösungen von F5 bieten mehrschichtige Abwehrmechanismen, die einen umfassenderen Schutz vor kombinierten Netzwerkangriffen und ausgefeilten Angriffen auf Anwendungen gewährleisten und Bedrohungen nahezu in Echtzeit erkennen und beseitigen können.
Darüber hinaus ist F5 NGINX Plus ein cloudnativer, benutzerfreundlicher Reverse-Proxy, Load Balancer und API-Gateway. Die Lösung bietet DDoS-Schutz durch integrierte Funktionen zur Ratenbegrenzung sowie zur Verwaltung von TCP- und UDP-Anfragen. F5 NGINX App Protect DoS ist ein dynamisches Software-Sicherheitsmodul für DevOps-Umgebungen, das nativ auf NGINX Plus ausgeführt wird und mithilfe der eBPF-Technologie die Abwehr moderner DDoS-Angriffe auf Anwendungen und APIs auf Layer 7 beschleunigt. F5 NGINX App Protect WAF ist eine schlanke, moderne Sicherheitslösung für Anwendungen und APIs, die für DevOps-Umgebungen konzipiert ist, nativ auf NGINX Plus ausgeführt wird und über den grundlegenden Schutz vor den OWASP Top 10 hinaus erweiterte Sicherheit mit mehr als 7.500 Bedrohungssignaturen, Bot-Signaturen und Schutz vor Bedrohungskampagnen bietet.