El phishing y el fraude suelen asociarse, lamentablemente, con los sectores financiero y bancario.
Fraude no es más que otra palabra para referirse a las artimañas, la manipulación, el engaño y las malas artes. Y esos son precisamente los medios que utilizan los atacantes para obtener a diario las credenciales de los usuarios corporativos: mediante el phishing y el malware que se instala en los activos corporativos por el simple hecho de navegar por Internet. Sí, ya sé que no permite que los usuarios corporativos visiten ese tipo de sitios. Pero ¿les permite visitar la BBC? ¿Newsweek? ¿The New York Times? ¿Y MSN? Todos ellos han sido víctimas recientemente de publicidad maliciosa, mediante la cual los ciberdelincuentes utilizan sitios web de primer nivel para distribuir anuncios en línea cargados de malware a través de empresas de publicidad digital. Por supuesto, tiene un antivirus instalado. Sin embargo, según Cinco hábitos del malware altamente eficaz («Five Habits Of Highly Successful Malware»), los antivirus solo detectan el 25 % del malware que circula en el mundo real. Sin duda, habrá impartido a sus empleados varias sesiones de «concienciación sobre seguridad» para enseñarles a reconocer las señales de un intento de phishing. Y, aun así, casi el 50 % de las víctimas abre ese correo electrónico y hace clic en el enlace durante la primera hora tras recibirlo.
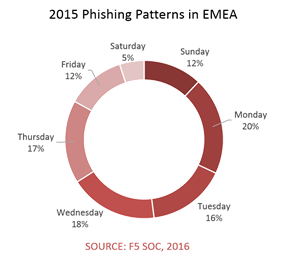
No olvidemos que los usuarios acceden desde el lugar de trabajo a sus entidades financieras, donde los ciberdelincuentes recurren en gran medida al phishing y al malware. Un estudio de IDC indica que entre el 30 % y el 40 % del tiempo de acceso a Internet en el lugar de trabajo se dedica a actividades no relacionadas con el trabajo. Esto podría explicar por qué nuestro SOC de F5 descubrió que los intentos de phishing eran significativamente más frecuentes entre semana que durante los fines de semana, siendo el lunes un día especialmente popular para lanzar este tipo de ataques. Si un empleado realiza alguna operación bancaria un lunes por la mañana y cae víctima de un ataque de phishing destinado a robar sus credenciales financieras, es muy probable que los ciberdelincuentes también consigan sus credenciales corporativas. Al fin y al cabo, los antivirus no lo detectan todo y la gente sigue cayendo víctima de ataques de phishing. Esas credenciales corporativas se pueden vender en el mercado abierto tan fácilmente como cualquier otra; es decir, muy fácilmente.
Luego están los empleados que acceden a los recursos corporativos mediante una VPN SSL u otro portal «protegido» desde fuera de la red corporativa. Al malware que tienen ahora mismo en el navegador le da igual si roba credenciales corporativas o de usuarios particulares. Todas tienen algún valor para el atacante y, ya que se ha tomado la molestia de infectar el dispositivo, ¿por qué no hacerse con todo lo posible?
La realidad es que el «fraude» no es exclusivo del sector financiero y bancario. Es cierto que es el más afectado y el que sufre las consecuencias más inmediatas, porque los delincuentes van tras el dinero que se le ha confiado para que lo custodie en nombre de todos nosotros. Pero, si recuerda algunas de las «grandes» brechas de seguridad de los últimos años, la mayoría apuntan a una única causa raíz: el robo de credenciales.
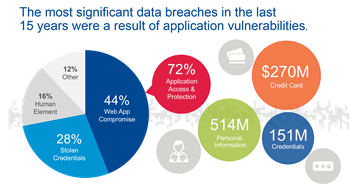
Credenciales que pueden haber sido robadas directamente mediante phishing o malware, o a través de troyanos que lograron eludir los sistemas de detección tradicionales y facilitaron a los ciberdelincuentes el acceso a su red. A partir de ahí, el objetivo suele ser obtener datos, tanto de clientes como de la empresa. Y, cuando menos se lo espera, ¡zas! Aparece en la portada de la revista «Adivine quién no ha protegido sus datos esta semana*».
Los costes de hacer frente a esa brecha van mucho más allá de los aspectos técnicos y operativos.
Impacto en la marca y el negocio
Por supuesto, también están los costes de recuperación y limpieza. Se reasignan recursos para erradicar cualquier rastro de malware y puertas traseras derivado de esa única campaña de phishing que tuvo éxito. Los equipos de sobremesa se borran y se reinstalan para eliminar las amenazas que se introdujeron mediante descargas involuntarias o publicidad maliciosa. Todo ello provoca una pérdida considerable de productividad en los departamentos de TI y las unidades de negocio, lo que repercute negativamente en sus resultados.
Y entonces empiezan las repercusiones para la marca. Twitter se llena de comentarios airados. La que hasta ahora era una marca impoluta se convierte en un meme objeto de burla que se propaga más rápido que el primer resfriado del invierno en un colegio de primaria.
Una vez que los equipos estén limpios y se hayan implantado medidas de protección más sólidas, las secuelas de una brecha de seguridad seguirán golpeando la reputación de su marca, y tendrá que hacerles frente. Según un estudio reciente, más de la mitad (57 %) de las organizaciones reconoce que los incidentes de seguridad tuvieron un impacto negativo en su reputación, con un coste de más de 8000 dólares para las pequeñas y medianas empresas y de más de 200 000 dólares para las grandes empresas. Parte de esos costes se debe a la contratación de agencias externas para ayudar a gestionar la abrumadora demanda de respuestas, aclaraciones y asesoramiento sobre cómo proceder. Otra parte corresponde a los costes derivados de satisfacer las expectativas de los consumidores para ofrecer protección contra el robo de identidad (63 %), servicios de supervisión del crédito (58 %) e indemnizaciones en forma de dinero, productos o servicios (67 %).
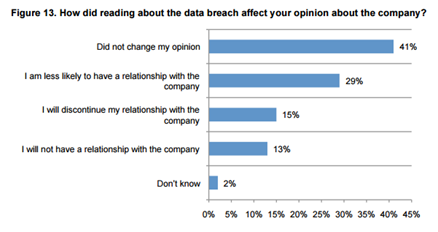
Parte de ello se debe a la pérdida de clientes, porque resulta que la marca es un factor importante en las decisiones de compra de los consumidores. El precio suele señalarse como el factor principal, pero resulta que la importancia del precio depende de la reputación de la marca. Los consumidores están dispuestos a pagar más por una marca con buena reputación, por lo que es imprescindible restaurar la imagen de la marca lo antes posible tras una brecha de seguridad.
Pero el daño no se limita a los consumidores, aunque suelen ser lo primero en lo que nos fijamos. La contratación también se ve afectada. Atraer al talento adecuado cuesta dinero, y el informe Employer Branding Global Trends señaló que las empresas con una buena marca empleadora tenían unos costes de contratación un 22 % inferiores. Eso suponiendo que, para empezar, se consiga despertar el interés de los candidatos. La misma encuesta reveló que el 45 % de los posibles candidatos considera «importante» la percepción que otras personas tienen de la empresa para la que trabajan a la hora de elegir un nuevo empleo. La marca influye en si las personas quieren o no trabajar para una organización, por lo que las brechas de seguridad pueden perjudicar la capacidad de atraer (y posiblemente retener) el talento necesario para triunfar hoy en día.
Cómo abordar el fraude en la web
La buena noticia es que existen herramientas para hacer frente a las amenazas del phishing y el malware. Muchas, de hecho. Lo que ocurre es que suelen clasificarse como «antifraude» y mencionarse en el contexto de las finanzas, la banca y otros sectores relacionados con el dinero. Pero estas soluciones no son exclusivas de las finanzas y la banca; no hay nada especial en la forma en que estos sectores interactúan con sus clientes que haga que las herramientas antifraude solo sirvan para protegerlos, porque en realidad están diseñadas para combatir el fraude en la web; es decir, el uso de aplicaciones y tecnologías web para engañar, embaucar y coaccionar a las personas con el fin de que revelen sus credenciales.
Las soluciones contra el fraude web se dedican a detectar y prevenir el robo de credenciales que, en última instancia, ayuda a los atacantes a vulnerar la seguridad. No importa si buscan dinero o datos; una vez que empiezan a recopilar credenciales, recopilan todo tipo de credenciales, ya sean corporativas o de consumidores. Si los empleados acceden a recursos corporativos desde un equipo comprometido, los ciberdelincuentes obtienen las credenciales corporativas junto con todo lo demás. Y eso debería preocupar a las empresas de cualquier sector.
* No es una publicación real, pero tras la oleada de brechas de seguridad de los últimos años, parece que hace falta una, ¿no?
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.