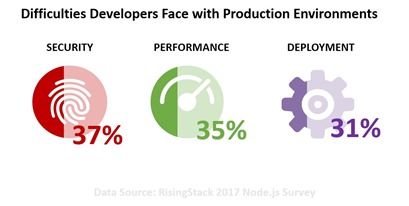
- Los desarrolladores encuestados por RisingStack señalan dificultades de rendimiento, seguridad y despliegue en entornos de producción
- No todos los problemas de seguridad y rendimiento son consecuencia de un «código deficiente». La mayoría de las veces, los culpables son las plataformas y las implementaciones de protocolos.
- Los servicios de aplicaciones pueden abordar tanto los problemas de seguridad como los de rendimiento
- Servicios con automatización y autoservicio pueden aliviar los problemas de implementación
Durante años nos han dicho que «hay una aplicación para eso». Y, hasta ahora, he comprobado que casi siempre es cierto. Tengo aplicaciones para cosas para las que nunca pensé que necesitaría una. Pero cuando la necesité y fui a buscarla, allí estaba, como por arte de magia.
Ahora bien, nadie va por ahí diciendo «hay un servicio de aplicaciones para eso», pero quizá deberían hacerlo. Al menos en el ámbito de las TI. Porque, al igual que suele haber una aplicación para lo que necesito hacer, también suele haber un servicio de aplicaciones para lo que un desarrollador necesita hacer —o resolver— en entornos de producción.
Tomemos la seguridad como ejemplo. Según los desarrolladores encuestados por RisingStack, era el principal problema en los entornos de producción.
PUNTO DÉBIL: SEGURIDAD
Ahora bien, la encuesta no entró en detalles sobre qué aspecto concreto de la seguridad supone un problema (aunque estoy segura de que, si preguntáramos, obtendríamos respuestas muy diversas). Lo que sí sé es que el 38 % de los encuestados que desempeñaban funciones relacionadas con las aplicaciones (desarrolladores) en nuestra encuesta «Estado de la entrega de aplicaciones de 2018» señaló la «creciente sofisticación de los ataques» como su principal reto de seguridad para el año siguiente. El 26 % mencionó la falta de competencias de TI en materia de seguridad, y el 23 %, la dificultad para proteger las aplicaciones —especialmente las aplicaciones web— frente a los ataques.
Si analizamos el problema desde esa perspectiva (y, como es mi blog, así lo voy a hacer), entonces sí existe un servicio de aplicaciones para eso. De hecho, hay varios. Incluso si el objetivo es aplicar un parche virtual o evitar que se aproveche una vulnerabilidad existente.
Y hay muchísimos casos así. El problema es que cada brecha de seguridad, cada acceso no autorizado y cada dato que se filtra suele achacarse a un desarrollador, incluso cuando la vulnerabilidad se encontraba en una biblioteca de terceros o estaba oculta en lo más profundo de los paquetes de un protocolo o en una plataforma utilizada por millones —literalmente— de otros sitios de Internet. Pero, Lori, estarás pensando, ese 79 % de una aplicación compuesto por bibliotecas solo representa el 2 % de las vulnerabilidades conocidas, según un análisis minucioso.
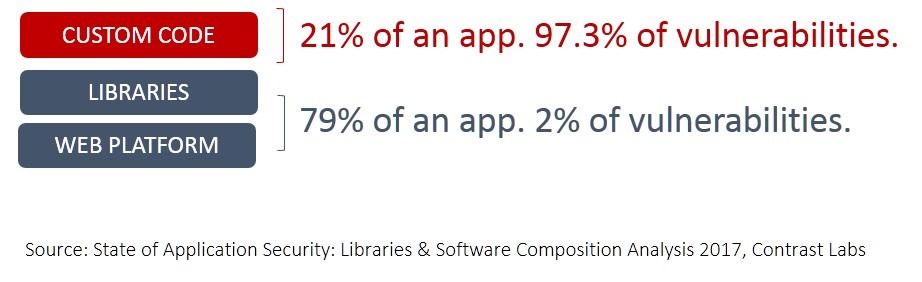
Y, sin embargo, algunas de las brechas de seguridad y pérdidas de datos más sonadas se han debido a ese 2 %: vulnerabilidades en plataformas y bibliotecas comunes compartidas por millones de personas.
Un firewall de aplicaciones web (uno de los treinta servicios de aplicaciones que analizamos en nuestra encuesta anual) aborda ambos aspectos, así como el creciente conjunto de técnicas que utilizan los atacantes para obtener acceso, agotar recursos o robar datos. El control de acceso a las aplicaciones también proporciona una capa de protección para las credenciales (valiosas por sí mismas), así como para la aplicación y sus datos. Cabe destacar que el 75 % de los encuestados en nuestro estudio anual indicó que utiliza el control de acceso a las aplicaciones para protegerlas tanto en sus propias instalaciones como en la nube pública.
PUNTO DÉBIL: RENDIMIENTO
Del mismo modo, el rendimiento no es algo que un desarrollador pueda controlar siempre. Los estándares de código —que priorizan la sostenibilidad a largo plazo— repercuten en el rendimiento de las aplicaciones. A veces no se puede utilizar la estructura de datos o la sintaxis más eficiente. Hay que tener en cuenta que, más adelante, otra persona tendrá que mantener y modificar ese código. Otras veces, se debe a variables que escapan a nuestro control: la capacidad, la demanda, las condiciones de la red y ese cliente que se niega a renunciar a su PC de hace diez años con Windows ME.
También hay un servicio de aplicaciones (varios, en realidad) para abordar ese problema. Existe una auténtica plétora de opciones, desde la optimización de TCP hasta el almacenamiento en caché, la compresión o la descarga del costoso procesamiento criptográfico. Todos estos servicios de aplicaciones pueden mejorar el rendimiento y satisfacer a los usuarios.
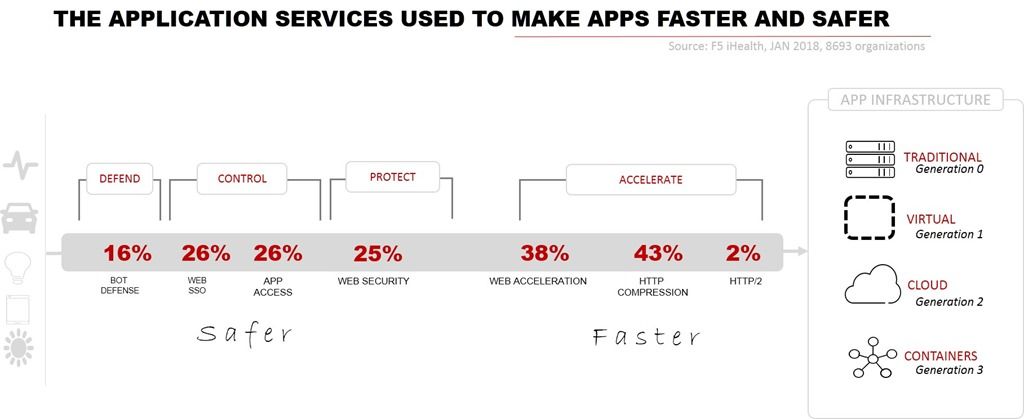
Muchas personas ya utilizan precisamente estos servicios para que sus aplicaciones sean más rápidas y seguras, abordando así los dos principales problemas: el rendimiento y la seguridad.
PUNTO DÉBIL: DESPLIEGUE
Pero los desarrolladores señalaron que los quebraderos de cabeza en producción no se deben únicamente a problemas de seguridad o rendimiento, sino también al despliegue, que se centra en cómo conseguir que esas aplicaciones y servicios de aplicaciones se ejecuten en producción.
Este es un problema mayor que no puede resolverse con un único servicio de aplicaciones, ni siquiera con una cadena de servicios de aplicaciones. Para solucionar las dificultades asociadas al despliegue, se necesita una iniciativa más estratégica en materia de automatización y orquestación, así como adoptar conceptos de DevOps como la infraestructura como código.
Se requiere un esfuerzo coordinado para que las operaciones de red tradicionales adopten los principios y las metodologías de DevOps a fin de codificar los procesos necesarios para implementar en producción los cambios requeridos para dar soporte a los desarrolladores.
Eso significa que los proveedores de infraestructura deben proporcionar infraestructura habilitada mediante API, y permitir el uso de un modelo más declarativo basado en plantillas y artefactos de despliegue, en lugar de interfaces de línea de comandos.
De los tres puntos débiles que señalan los desarrolladores, el despliegue es el más difícil de abordar, ya que no existe una única herramienta o tecnología capaz de resolverlo. Se requiere colaboración y un esfuerzo coordinado para transformar las TI y pasar de un modelo de despliegue manual al enfoque de cadena de montaje automatizada del futuro.
Independientemente de lo fácil o difícil que resulte abordar los problemas de los desarrolladores, lo cierto es que NetOps puede resolver los tres en producción. Ya sea mediante un uso generoso de servicios de aplicaciones o con un esfuerzo más específico de transformación digital interna, NetOps puede hacer que el paso a producción sea una experiencia menos complicada y más satisfactoria para todos.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.