Si analizara qué proporción del tráfico de red entrante de su organización generan los bots y otros ataques automatizados, probablemente se quedaría atónito. No, permítame reformularlo: cuando lo analice, no si lo analiza. Porque, si es usuario de Fastly, puede activar las capacidades de análisis de registros de Shape, líderes del sector, con solo accionar un interruptor. No afecta en absoluto al tráfico de producción, por lo que no existe riesgo de consecuencias negativas: se limita a recopilar información.
El análisis de registros de Shape, disponible con solo accionar un interruptor, es un servicio único que actualmente solo está disponible en Fastly y constituye una de las funcionalidades que diferencian a Shape de otras soluciones de seguridad y proveedores que afirman ofrecer integración con Fastly. Con este servicio, cualquier usuario de Fastly (así es, ni siquiera tiene que ser ya cliente de Shape) puede conocer la magnitud de su problema sin apenas esfuerzo.
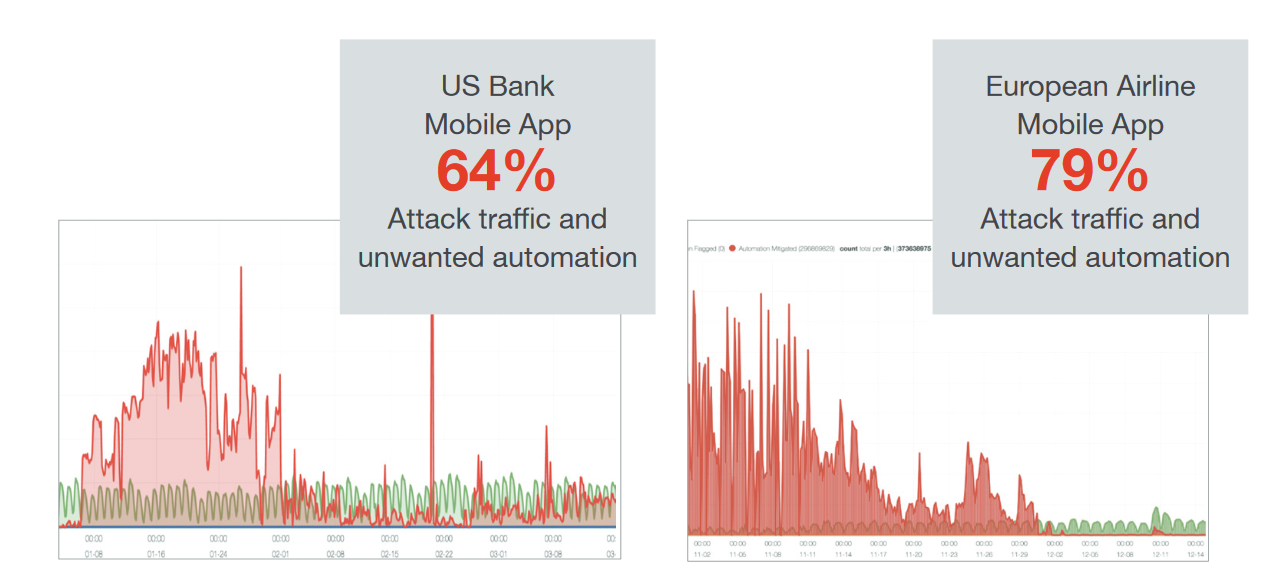
Te aseguro que no se trata de ninguna estratagema ingeniosa para asustarte y hacer que contrates servicios costosos que, de otro modo, ni siquiera sabrías que necesitas. Nada más lejos de la realidad. El análisis de la forma de tus registros de Fastly puede parecer alarmante al principio, pero enseguida te darás cuenta de que identificar al enemigo es el primer paso para erradicarlo. Y ahora lo tienes en el punto de mira. Son los operadores de bots quienes deberían tener miedo.
No es ningún secreto que, a diferencia del análisis, la mitigación tendrá cierto impacto en el tráfico de producción. Shape minimiza ese impacto en la medida de lo posible, pero integrar cualquier solución de defensa empresarial en una CDN exige filtrar el tráfico de producción conforme a unas reglas específicas para proteger las API importantes que están siendo atacadas. Esto requiere un gran esfuerzo, en el que participan varios equipos de ingeniería y pruebas de su entorno, así como una estrecha coordinación.
Pero, al disponer ya del análisis de sus registros de Fastly, cuenta básicamente con un mapa o una previsión de dónde se concentra el tráfico malicioso. El análisis de registros es el primer paso, y el más sencillo, para comprender lo que Shape puede hacer, pero también desempeña un papel fundamental a la hora de orientar la mitigación general y reforzar sus defensas.
Además de ser muy eficaz a la hora de bloquear o eliminar el tráfico malicioso, el enfoque de Shape también puede generar un ahorro considerable. En función de la gravedad de los ataques que sufran (no es raro descubrir que bastante más del 50 % del tráfico entrante procede de vectores de ataque), los usuarios de Shape suelen obtener un retorno de la inversión inmediato.
A menudo, el fraude simplemente cesa cuando Shape impide llevar a cabo un determinado ataque. En otras ocasiones, se elimina la causa raíz de los bloqueos y las ralentizaciones persistentes del sistema. Si alguna vez ha tenido un equipo dedicado a rastrear las direcciones IP de los atacantes, crear listas de bloqueo en un WAF y perseguir problemas que no pueden resolverse con herramientas internas (el tristemente célebre escenario del «juego del topo»), imagine el impacto que tendría en su presupuesto (y en la productividad) que Shape eliminara por completo la amenaza.
Las ventajas de implementar una solución de Shape son evidentes y convincentes: se reducen rápidamente el fraude y los abusos (lo que, a su vez, evita pérdidas de ingresos y daños a la reputación); además, la eliminación del tráfico innecesario y de los numerosos intentos de inicio de sesión fraudulentos mejora el rendimiento y la disponibilidad de las aplicaciones, agiliza el procesamiento en el backend y reduce considerablemente los costes de ancho de banda.
No todos los días se presenta una integración tan sencilla como pulsar un botón, con una configuración mínima y sin impacto en el tráfico de producción. Adelante, pulse ese botón.
Recursos adicionales
- Cómo configurar el análisis de registros de Shape en Fastly - Artículo de DevCentral
- Cómo distinguir a los estafadores de los usuarios legítimos con Shape Security y Fastly CDN - Vídeo de la lección en pizarra de DevCentral
- Cómo distinguir a los estafadores de los usuarios legítimos con Shape Security y Fastly CDN - Documento de caso de uso
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.