
Cuando le preguntaron por qué atracaba bancos, el ladrón de bancos Willie Sutton se limitó a responder: «Porque ahí es donde está el dinero».
Si el tristemente célebre Willie Sutton, que dijo esto en la década de 1930, viviera hoy y aplicara un enfoque moderno a los delitos más lucrativos, podríamos preguntarle: «¿Por qué lanzas ciberataques contra empresas sanitarias?»
La razón está clara. El coste medio de una filtración de datos en todos los sectores es de 4,24 millones de dólares por incidente. En el sector sanitario, el coste asciende a 9,23 millones de dólares por filtración de datos, frente a los 7,13 millones de dólares de 2021, lo que convierte a la sanidad en el sector con los costes más elevados por filtración de datos, por encima de sectores como el financiero, el farmacéutico, el tecnológico y el energético.
¿Por qué resulta más costosa una filtración de datos sanitarios? Las empresas del sector sanitario poseen los tres tipos de información que atraen a los ciberdelincuentes: información de identificación personal (PII), información sanitaria protegida (PHI) e información financiera.
El informe de IBM «Informe sobre el coste de una filtración de datos de 2021» señala que el coste medio de la pérdida de información de identificación personal (PII) de clientes es de 180 dólares por registro. También indica que el vector de ataque inicial más habitual son las credenciales comprometidas, presentes en el 20 % de todos los ataques. Si combinamos estas cifras con el informe del Departamento de Salud y Servicios Humanos de EE. UU. (HHS), que muestra que en 2021 la asombrosa cifra de 39.630.191 cuentas se vieron afectadas por «incidentes de piratería informática/TI», y suponemos que el 20 % de los más de 39 millones de cuentas afectadas en 2021 se debió a credenciales comprometidas, con un coste de 180 dólares por cuenta, el coste supera los 1.400 millones de dólares.
La evolución de la ciberdelincuencia en las filtraciones de datos sanitarios
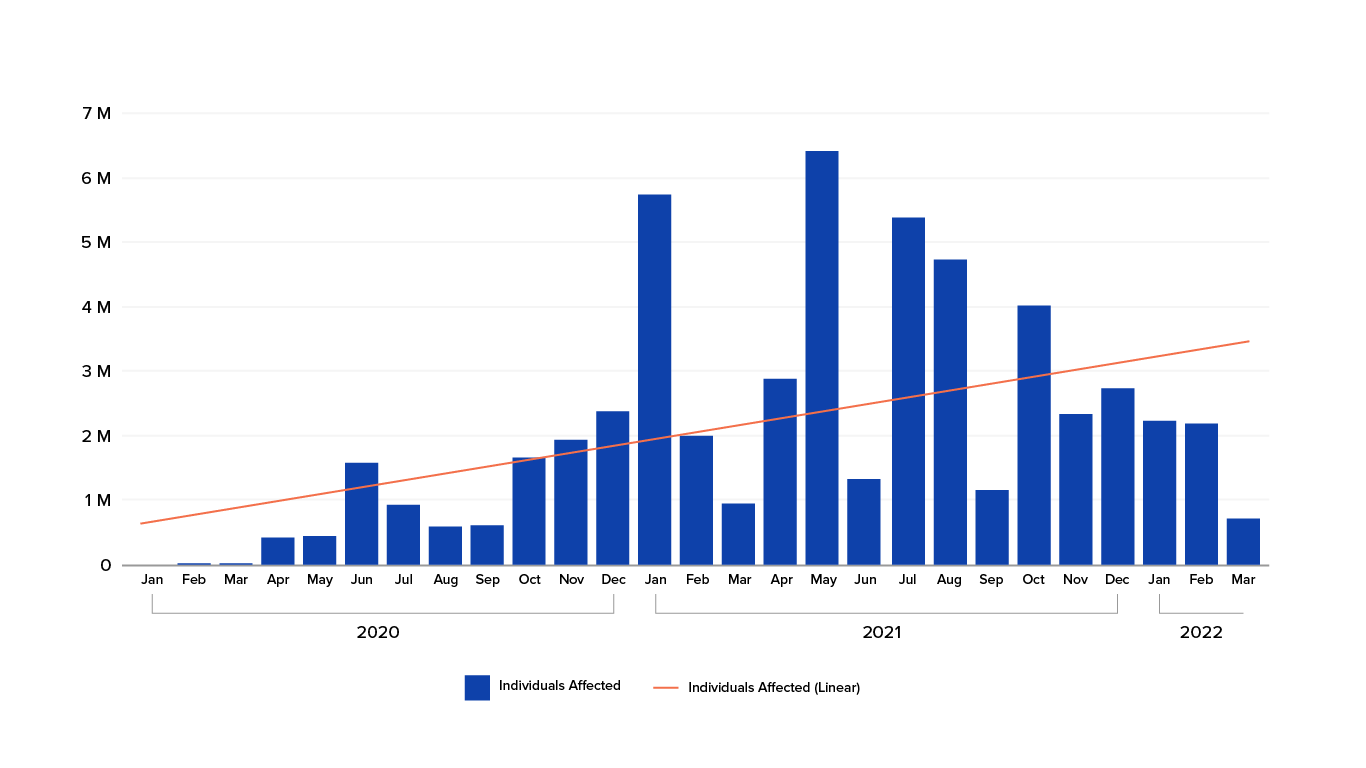
El gráfico anterior muestra el aumento de las filtraciones de datos notificadas por el HHS entre febrero de 2021 y marzo de 2022.
Cuando se produce una filtración de datos, los ciberdelincuentes recurren a la web oscura para comprar las credenciales comprometidas. Estos están agrupando los datos de distintas filtraciones en colecciones más grandes, conocidas como «listas combinadas», para que los atacantes puedan comprar listas mucho más amplias de credenciales comprometidas. «Collection #I» está a la venta desde 2019 y contiene 773 millones de direcciones de correo electrónico únicas con sus correspondientes contraseñas.
En un ataque de relleno de credenciales, los ciberdelincuentes compran estas colecciones de credenciales comprometidas y, a continuación, intentan repetidamente introducirlas en las páginas de inicio de sesión de numerosos sitios web. Cuando lo consiguen, toman el control de la cuenta y la utilizan con fines fraudulentos. La tasa de éxito de un ataque de relleno de credenciales suele ser de entre el 1 % y el 2 %. Si prueban un millón de credenciales comprometidas, los ciberdelincuentes suelen poder acceder a entre 10.000 y 20.000 cuentas. Los ataques de relleno de credenciales tienen éxito porque las personas tienden a reutilizar y reciclar contraseñas en numerosas cuentas, por lo que las disponibles en la web oscura sirven para acceder a múltiples aplicaciones.
El sector sanitario también está empezando a observar cómo los bots maliciosos extraen cada vez más contenido. En concreto, los bots recopilan información sobre planes de salud, explicaciones de beneficios (EOB) y listas de médicos pertenecientes a redes de proveedores. Los competidores pueden utilizar la información sobre planes de salud y EOB para ofrecer precios más bajos y obtener inteligencia competitiva. La información sobre los médicos puede utilizarse en campañas de phishing para cobrar pagos y obtener otra información sanitaria protegida (PHI) de los pacientes.
Anticiparse a los ataques
¿Cuál es la mejor manera de reducir el riesgo de filtraciones de datos y ataques de relleno de credenciales? No existe una única respuesta, pero un buen punto de partida es adoptar una arquitectura de confianza cero e identificar a los actores maliciosos que hacen un uso indebido de sus aplicaciones web.
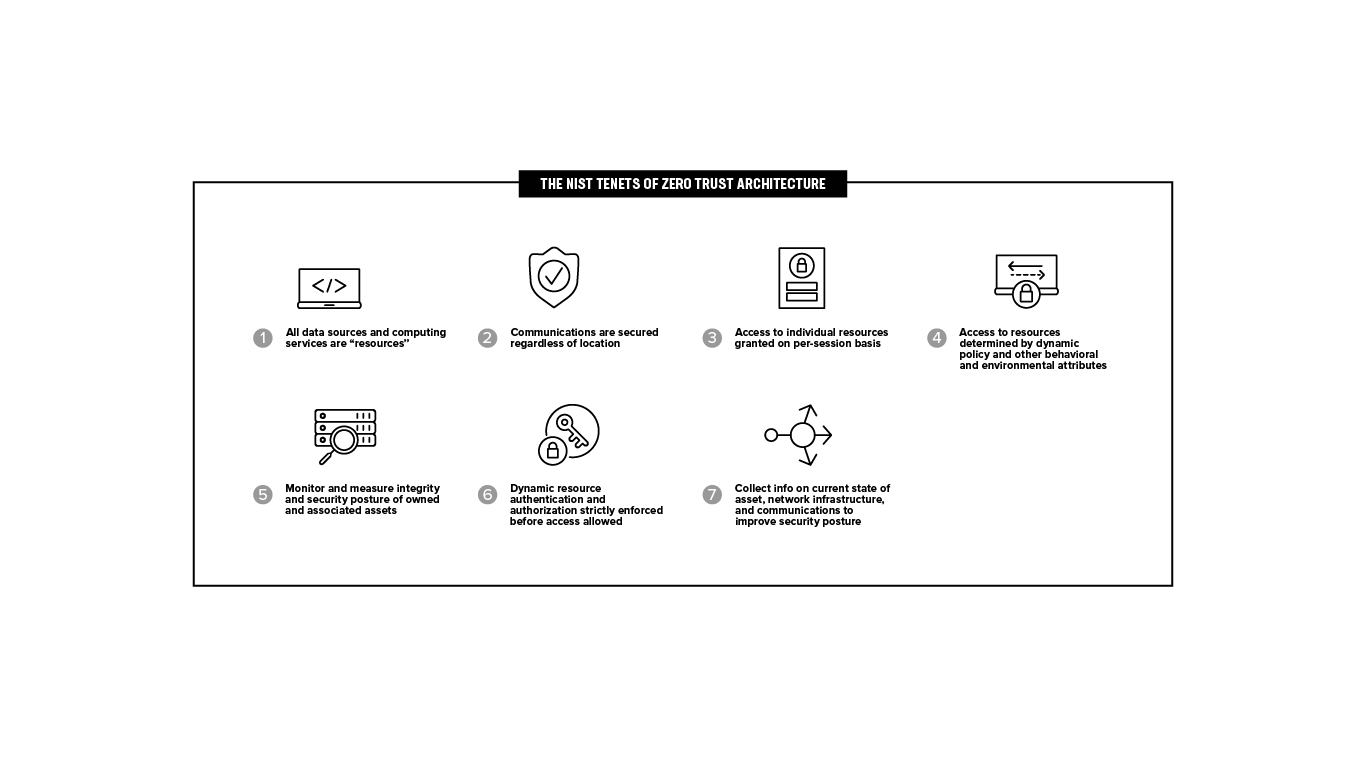
Una arquitectura de confianza cero elimina el concepto de una red de confianza dentro de un perímetro definido. En otras palabras, es un modelo de seguridad que se centra en verificar a todos los usuarios y dispositivos, tanto dentro como fuera de los perímetros de una organización, antes de concederles acceso. El enfoque de confianza cero se centra principalmente en proteger los datos y los servicios, pero puede ampliarse para incluir todos los activos de la empresa.
F5 se basa en gran medida en la Publicación especial 800-207 del NIST sobre arquitectura de confianza cero para sus iniciativas en materia de confianza cero, ya que proporciona modelos generales de implementación específicos del sector y casos de uso en los que la confianza cero podría mejorar la postura general de seguridad de las tecnologías de la información de una empresa. El documento sobre la arquitectura describe la confianza cero para los arquitectos de seguridad empresarial y facilita la comprensión de este enfoque en sistemas civiles no clasificados. Además, ofrece una hoja de ruta para migrar e implementar conceptos de seguridad de confianza cero en un entorno empresarial.
Soluciones para combatir la ciberdelincuencia en el sector sanitario
F5 Distributed Cloud Bot Defense y Distributed Cloud Account Protection protegen los sitios web frente al uso indebido por parte de agentes maliciosos. ¿Todos los ataques de relleno de credenciales que hemos mencionado antes? Todos proceden de bots automatizados maliciosos. Los agentes maliciosos actuales pueden eludir fácilmente las defensas tradicionales, como los CAPTCHA y el geovallado. Incluso existen servicios de pago que permiten a los agentes maliciosos superar cualquier tipo de CAPTCHA. Uno de estos sitios, 2captcha.com, ofrece una API para que los agentes maliciosos eludan sus medidas de protección de forma programática. 2Captcha puede resolver Captcha normales, Captcha de texto, ClickCaptcha, Rotate Captcha, reCAPTCHA V2 y V3, reCAPTCHA Enterprise, FunCaptcha, TikTok Captcha y muchos más.
Distributed Cloud Bot Defense protege las experiencias de las aplicaciones, los sitios web, las aplicaciones móviles y las transacciones de los endpoints de API frente a sofisticados ataques de bots mediante la recopilación inteligente de un amplio conjunto de señales y datos de telemetría de JavaScript y de la capa de red HTTP de cada transacción del cliente, sin redirigir el tráfico a través de un servidor proxy. La plataforma identifica el comportamiento malicioso de los bots automatizados mediante la aplicación de varias capas de inteligencia basada en aprendizaje automático. El sistema supervisa, marca, detecta e identifica los ataques modificados, y mitiga los ataques automatizados en tiempo real.
Debido a la gran cantidad de dinero que mueve el sector sanitario tanto en Estados Unidos como a escala mundial, los actores maliciosos no se limitarán a la automatización. Si logra mitigar sus ataques automatizados, recurrirán a ataques manuales. Distributed Cloud Account Protection ayuda a las empresas a identificar la intención de los visitantes. Distributed Cloud Account Protection evalúa cada transacción en línea mediante un conjunto de datos telemétricos, ambientales y biométricos de comportamiento, desde la primera vez que un visitante accede a una aplicación web o móvil protegida, pasando por la creación de una cuenta o el inicio de sesión, y durante todas las etapas de su recorrido como usuario.
Distributed Cloud Account Protection puede incluso correlacionar el contexto entre distintos navegadores y dispositivos utilizados por un mismo usuario, así como aprovechar la información obtenida de su red global de organizaciones para determinar con precisión la intención del usuario. Distributed Cloud Account Protection puede utilizarse como un modelo de circuito cerrado basado en un motor de detección de fraude con IA, que proporciona una puntuación de alta fiabilidad para comprender la intención del visitante, o bien las empresas pueden incorporar los datos de protección de cuentas a su propio motor de riesgos y combinarlos con otros indicadores de fraude.
El coste de las filtraciones de datos y los ataques de relleno de credenciales aumenta de forma constante en el sector sanitario. ¿Por qué? Por dinero, y mucho. Las empresas pueden ayudar a mitigar este riesgo adoptando arquitecturas de confianza cero y deteniendo los ataques de relleno de credenciales mediante F5 Distributed Cloud Bot Defense y Account Protection.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.