
Como ya saben los lectores habituales del blog de F5, hemos publicado la tercera edición del informe State of Application Delivery (SOAD). El informe de 2017 recoge los resultados de una encuesta realizada a cerca de 2.200 directivos y profesionales de TI y abarca todos los aspectos de la entrega de aplicaciones, incluidos los entornos locales, la nube híbrida y la nube. Varias de las conclusiones del informe abordan la relación de los encuestados con el entorno de seguridad. Casi uno de cada cinco encuestados ocupa un puesto relacionado con la seguridad y, en esta publicación, nos centraremos en algunas de las cuestiones que más preocupan a sus colegas.
Conclusión: Existe una carencia de conocimientos especializados en la nube y en seguridad.
Sorprendentemente, cuatro de cada cinco encuestados adoptarán estrategias multinube en 2017. ¡Y uno de esos cinco ya tiene la mitad o más de sus aplicaciones en la nube! Pero ¿cuentan actualmente las organizaciones con suficientes expertos en la nube para gestionar siquiera una sola nube? Conozco a personas expertas en AWS que no saben nada de Azure, y viceversa.
Quizá no resulte sorprendente para quienes leen mi columna (o la de Jon Oltsik): una de cada tres organizaciones señala la falta de profesionales cualificados en seguridad como un importante desafío. Sencillamente, no estamos formando a suficientes hackers éticos para seguir el ritmo de todos los ciberdelincuentes autodidactas que hay por el mundo. Existe la posibilidad de que esta brecha de competencias en seguridad se cierre gracias a una combinación mágica de aprendizaje automático y automatización; el DARPA Cyber Grand Challenge, anunciado en DEF CON 24, ya apunta en esa dirección. Pero, hasta que eso ocurra, ¡viva el prestigio entre la comunidad de la ciberseguridad!
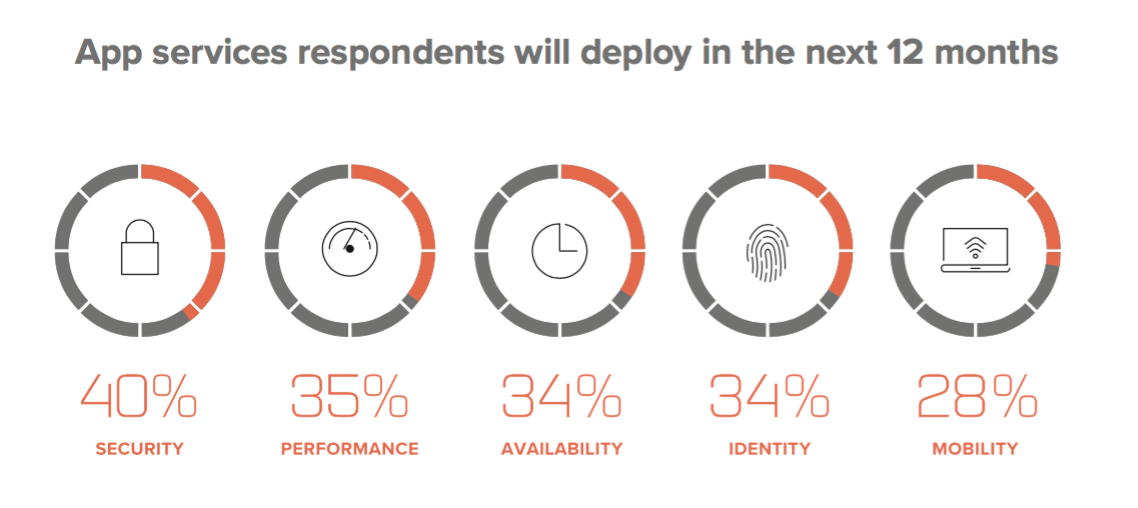
Un ejemplo claro: el informe SOAD preguntó a los encuestados qué servicios de aplicaciones tenían previsto implementar en los próximos doce meses, y la respuesta más frecuente, con un 40 %, fue la seguridad.
Hallazgo: Las implementaciones de servicios de seguridad de aplicaciones son cada vez más sofisticadas.
El informe preguntó a los participantes en la encuesta por sus estrategias para hacer frente a las amenazas emergentes, proteger sus aplicaciones y salvaguardar sus datos. La buena noticia de este año es que, en general, las organizaciones confían más que el año pasado en su capacidad para abordar sus principales retos de seguridad.
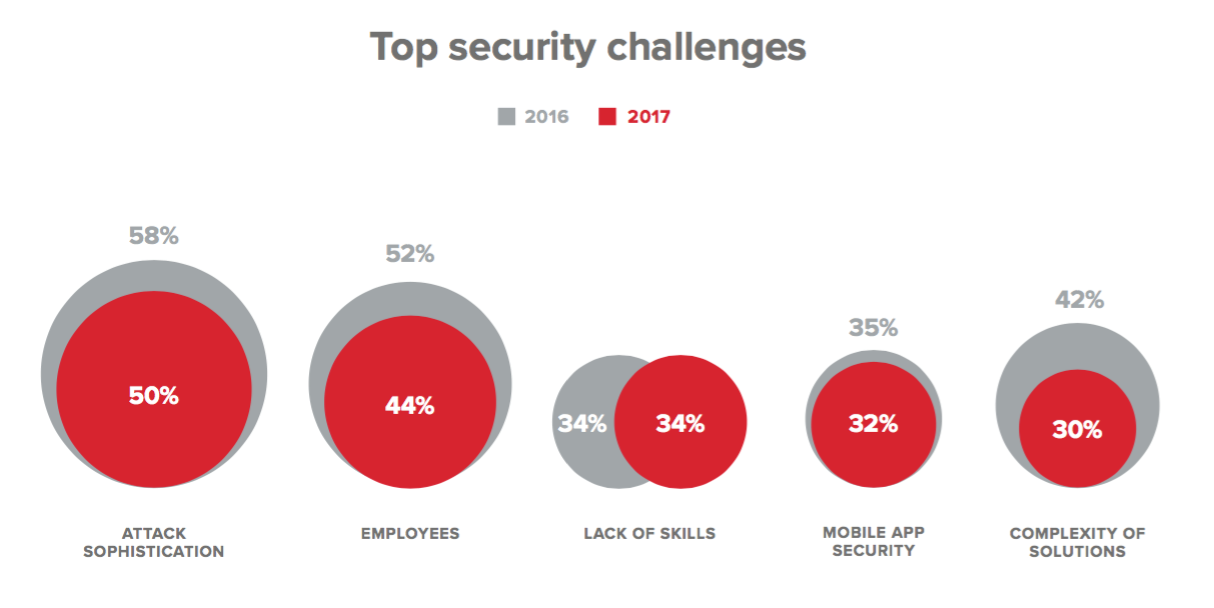
En todas las áreas problemáticas, excepto en la falta de competencias, las organizaciones se sienten algo menos alarmadas. Le pregunté a Lori MacVittie, una de las autoras del informe, a qué se debe:
«Creemos que significa que, en general, tienen menos miedo. Suponemos que podría deberse a que los presupuestos de seguridad han ido aumentando y, por tanto, pueden implantar las soluciones que necesitan para afrontar sus retos. No figura en el informe público, pero el porcentaje de quienes consideraban que “el presupuesto es demasiado reducido” suponía un reto para la seguridad descendió del 41 % en 2016 al 30 % en 2017; de ahí nuestra suposición».
A escala mundial, las organizaciones que más confían en su capacidad para resistir un ataque han ido más allá de un enfoque de seguridad basado únicamente en el perímetro. Muchas tienen previsto implementar medidas de mitigación de DDoS (21 %), protección DNSSEC (25 %) y un cortafuegos de aplicaciones web (20 %) durante el próximo año.
Conclusión: Lo peor sin lo que podría implementar una aplicación es…
Cada año, la encuesta SOAD pregunta a los participantes qué consideran que sería lo peor de lo que podrían prescindir al desplegar una aplicación.
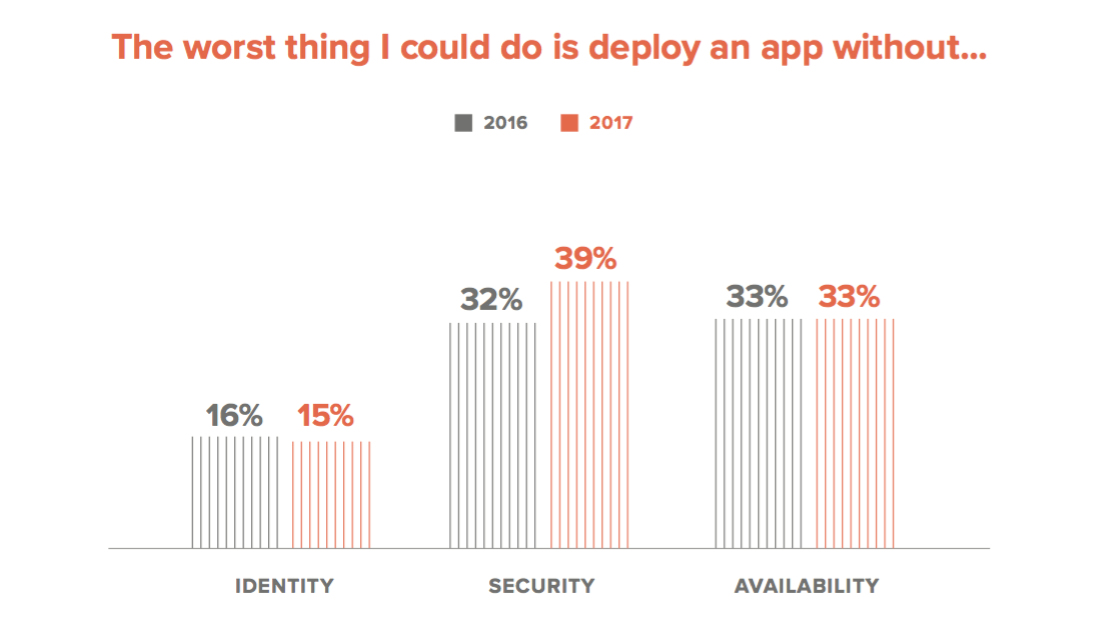
La seguridad ocupa el primer puesto con una ventaja aún mayor que hace un año. En 2016, la disponibilidad superó por poco a la seguridad. Quizá las organizaciones estén empezando por fin a darse cuenta de que una brecha de seguridad puede tener efectos negativos mucho más duraderos que una interrupción del servicio. Es probable que el incesante goteo de brechas esté impulsando esta concienciación. Y eso es positivo.
La respuesta más habitual para la seguridad de las aplicaciones es, por supuesto, el cortafuegos de aplicaciones web (WAF). Más de la mitad de los encuestados que priorizan la nube afirman tener un WAF implementado. No resulta demasiado sorprendente, aunque sí hace que uno se pregunte qué está haciendo el 48 % restante...
Informe sobre el estado de la entrega de aplicaciones de 2017
Los lectores interesados pueden consultar el informe completo «State of Application Delivery 2017» aquí.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.