Modernización de las TI: de la seguridad a la gestión de riesgos
Por Lori MacVittie
Adoptar un enfoque de la seguridad basado en el riesgo exige un cambio significativo en nuestra forma de concebir la seguridad y los activos digitales. Sin embargo, este cambio es necesario dada la rápida evolución de las amenazas digitales y la incapacidad de los modelos de seguridad actuales para mitigarlas, y mucho menos para seguirles el ritmo.
De los paquetes a las cargas útiles y a los procesos
Los marcos tradicionales de arquitectura empresarial se crearon sin tener en cuenta la seguridad. Es indudable que, en general, la seguridad se ha considerado a posteriori, ya que se ha desarrollado en gran medida siguiendo un modelo reactivo. Es decir, los actores maliciosos creaban ataques para los que los proveedores y los responsables tecnológicos desarrollaban medidas de mitigación. Esto se debe a la naturaleza de la transformación digital. En sus primeras etapas, el objetivo era mejorar la productividad y la eficiencia mediante aplicaciones. Estas aplicaciones eran en gran medida fijas y estáticas, y se alojaban en un centro de datos aislado. El riesgo de sufrir ataques externos era escaso porque no había puntos de entrada al centro de datos hasta la llegada de la era de Internet.
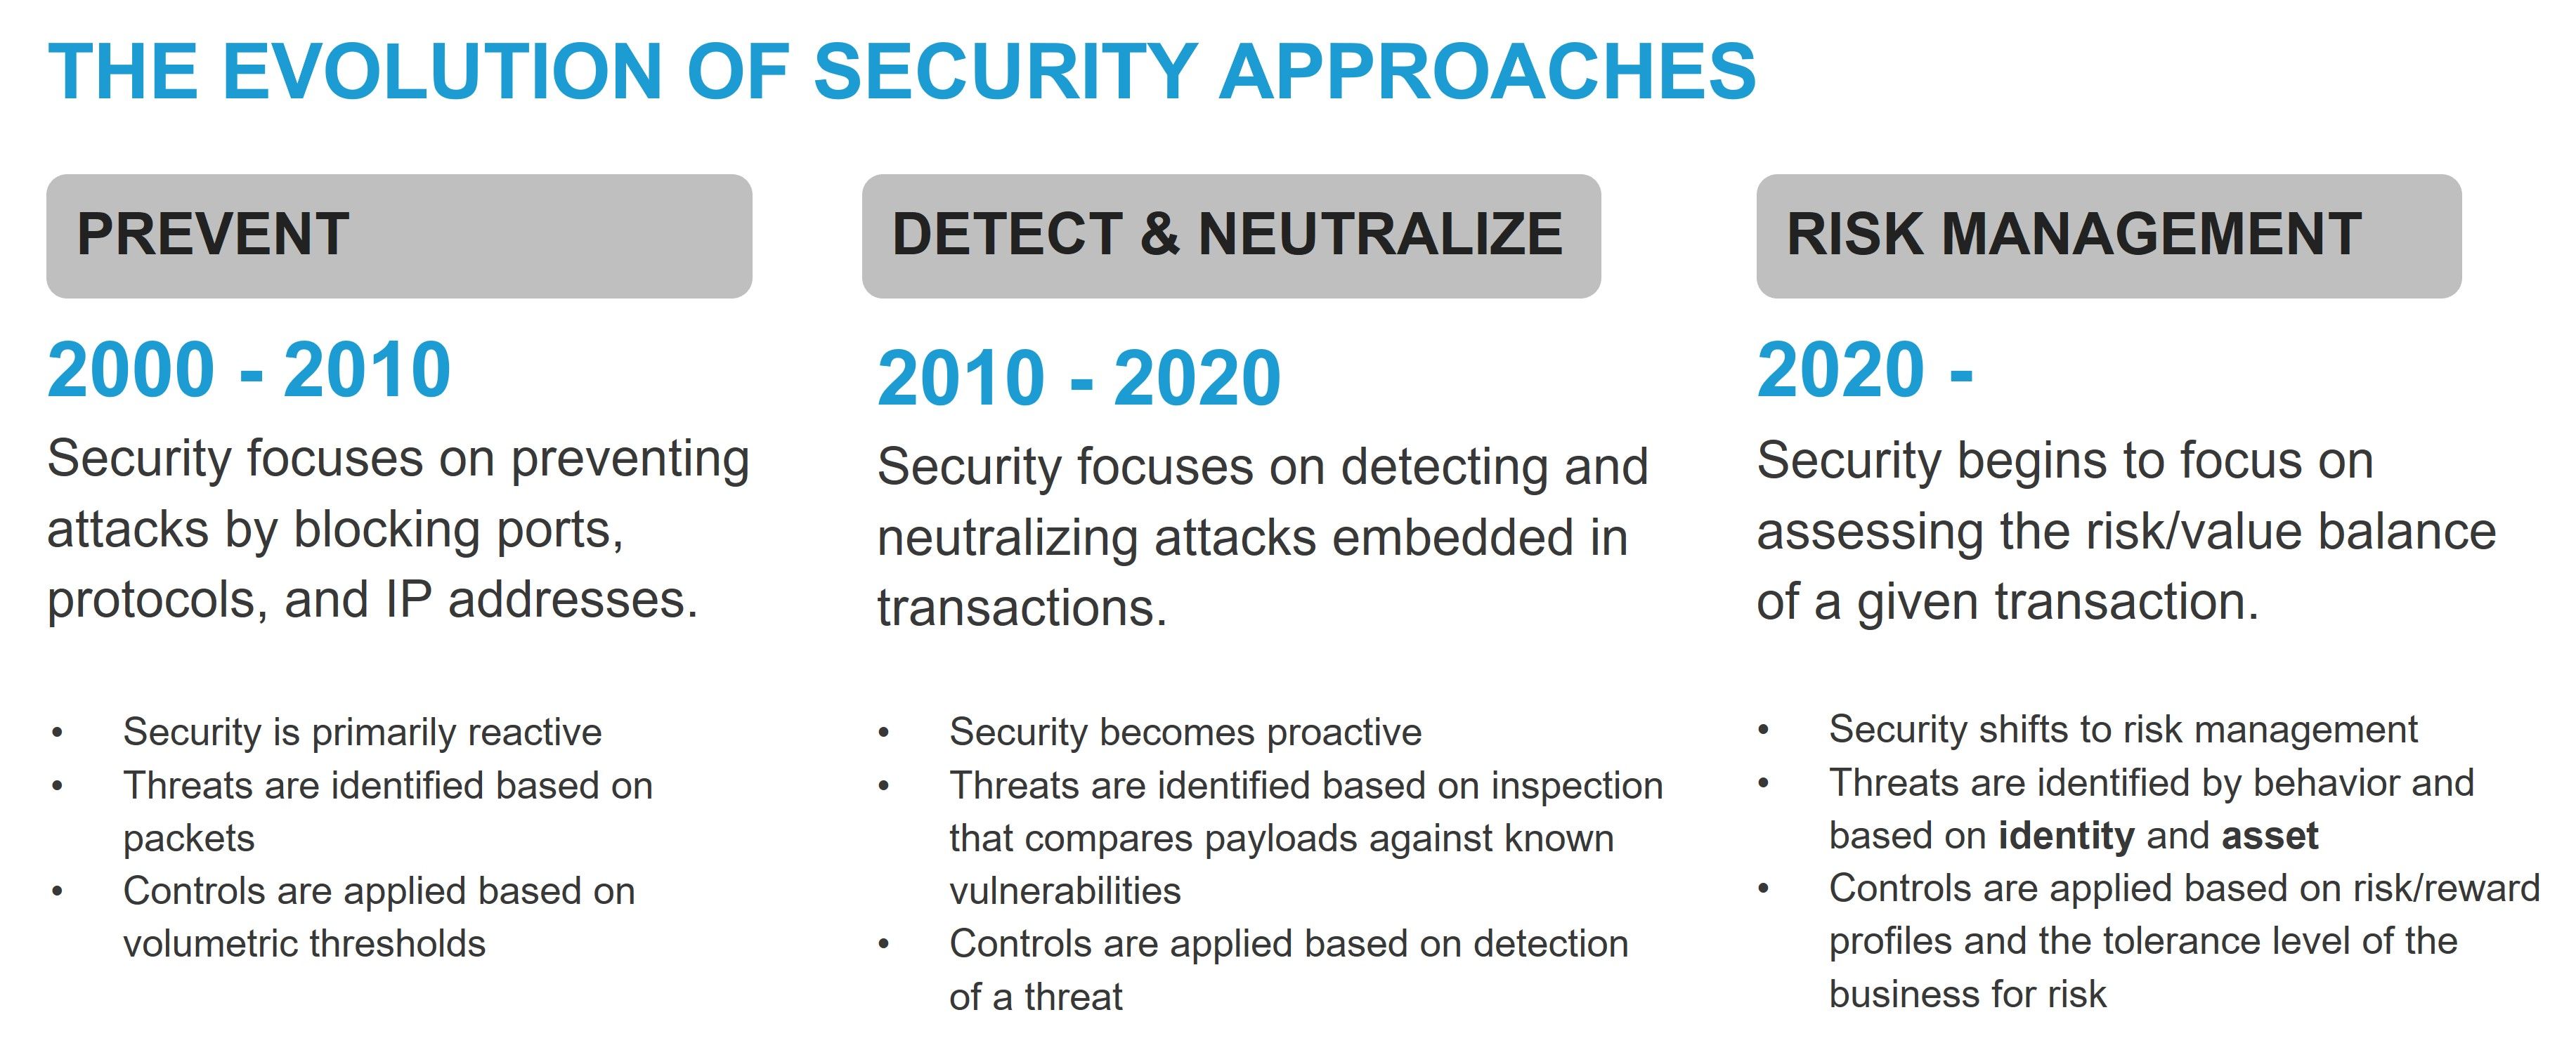
En sus inicios, la seguridad se centraba en proteger las aplicaciones expuestas en Internet en las capas inferiores de la pila tecnológica: la red. Un número excesivo de paquetes por segundo indicaba algún tipo de ataque de denegación de servicio. ¿La respuesta de seguridad? Cortafuegos capaces de bloquear el origen del ataque. Los puertos y protocolos se convirtieron en la base de las políticas de seguridad, con umbrales basados en el volumen y la velocidad de los paquetes que intentaban utilizar una aplicación. En esta etapa, el objetivo de la seguridad era evitar interrupciones deteniendo los ataques mediante reglas sencillas y estáticas.
Los ataques evolucionaron rápidamente ante una defensa sólida. A medida que las aplicaciones se volvían más completas y potentes, los atacantes no tardaron en descubrir vulnerabilidades en las pilas de software. El sector empezó a detectar ataques integrados en la carga útil de los mensajes intercambiados entre los usuarios y las aplicaciones, con los que se pretendía aprovechar alguna vulnerabilidad conocida para provocar una interrupción, obtener acceso no autorizado o extraer datos. El sector de la seguridad volvió a responder a estas nuevas formas de ataque mediante el desarrollo de soluciones capaces de detectar y neutralizar los ataques integrados. En esta etapa, la seguridad se centró en detectar y neutralizar los ataques integrados en las transacciones.
A medida que la economía digital se expandía y llegaba cada vez más lejos y a más ámbitos de nuestra vida, también aumentaban las oportunidades para los atacantes. El valor de los datos y del acceso a las cuentas de consumidores y empresas crece exponencialmente. Se calcula que cada mes se roban miles de cuentas de videojuegos de plataformas como Steam, EA Sports y Epic, y que las bases de datos con grandes cantidades de cuentas se venden en canales privados de Telegram por sumas de entre 10.000 y 40.000 dólares» (BitDefender). Hoy en día, el robo de cuentas está muy extendido en todos los sectores, desde los videojuegos y las finanzas hasta la sanidad y los servicios públicos. En 2021, el fraude costó al Gobierno estadounidense unos 87.000 millones de dólares en prestaciones federales (CNBC). Las pérdidas se atribuyen principalmente al programa de prestaciones por desempleo durante la pandemia, que se gestionó en gran medida mediante servicios digitales.
Cada vez se desarrollan más bots especializados diseñados para ayudar a los consumidores a adquirir productos de edición limitada. Estos bots aprovechan la tecnología y la velocidad para que los consumidores puedan comprar un producto por Internet en menos tiempo del que tarda una persona en seleccionar la talla y el color adecuados. Aunque se presentaron como una tecnología de asistencia para los consumidores, los agentes maliciosos no tardaron en utilizarlos para agotar rápidamente las existencias y revender los productos a un precio más elevado. Los bots para comprar zapatillas, los «grinch bots» y otros bots especializados se centran cada vez más en productos y proveedores concretos con una gran demanda.
«Gracias a sitios de reventa como StockX y GOAT, las zapatillas de colección se han convertido en una clase de activo cuyo precio guarda cierta relación con la rapidez con la que se agota un artículo. Los sofisticados bots de compra de zapatillas, que pueden costar miles de dólares, son fundamentales para crear la escasez artificial que hace que unas zapatillas sean valiosas y que, a su vez, una marca parezca estar de moda». (New York Times)
El sector de la seguridad debe responder ahora no solo a los ataques dirigidos contra servicios de red y aplicaciones, sino también a aquellos que tienen como objetivo procesos empresariales, como iniciar sesión en un servicio o comprar productos. Los métodos tradicionales de inspección y evaluación son incapaces de detectar ataques contra procesos empresariales legítimos. No se trata de vulnerabilidades ni de ataques que aprovechen fallos de los protocolos. Son procesos expuestos como una capacidad digital susceptible de ser explotada por quienes disponen de los medios para obtener —o del dinero para comprar— el conjunto adecuado de credenciales.
Las herramientas que protegen los procesos también deben ser capaces de distinguir entre el software y los usuarios humanos. Esta tarea se complica por el hecho de que tanto los consumidores que buscan una mayor eficiencia como los atacantes que intentan obtener ventaja utilizan software (como los bots). La seguridad debe evolucionar de nuevo y, esta vez, orientarse hacia la gestión de riesgos.
Adoptar un enfoque de gestión de riesgos no significa abandonar los modelos de seguridad anteriores. De hecho, los ataques en todas las capas de la pila tecnológica son constantes y deben abordarse. Un enfoque de gestión de riesgos no excluye el uso de tecnologías para prevenir ataques volumétricos o aquellos perpetrados mediante contenido malicioso. Un enfoque de gestión de riesgos no se centra tanto en los detalles de implementación como en cómo se identifican las amenazas y se determina el riesgo.
Si el objetivo es reducir el riesgo empresarial, los esfuerzos que ofrezcan el mayor retorno de la inversión en reducción de riesgos deberían recibir la mayor cantidad de recursos. (McKinsey)
Al abordar la seguridad con un enfoque basado en el riesgo, las organizaciones pueden dejar atrás las respuestas frenéticas ante los ataques. En su lugar, pueden tomar decisiones de seguridad de forma deliberada que estén en consonancia con los objetivos empresariales y tengan en cuenta la tolerancia al riesgo de la empresa.
Modernización de la seguridad: transición hacia la gestión de riesgos
Las empresas digitales actuales conectan con sus clientes y socios ofreciendo experiencias digitales a través de aplicaciones modernas. Por tanto, proteger las aplicaciones es fundamental para modernizar la seguridad. Estas aplicaciones —y, en un nivel de detalle mayor, las cargas de trabajo y los servicios que constituyen sus componentes básicos— aportan valor al crear, enriquecer o facilitar de algún modo el acceso a los activos digitales de la empresa; por ello, son el eje central de un enfoque moderno de la seguridad. La ciberseguridad, como se denomina habitualmente hoy en día, se centra en gran medida en proteger las aplicaciones y las API que las exponen para conectar a todo tipo de usuarios con los activos digitales que impulsan un negocio digital.
Los responsables tecnológicos conocen bien las herramientas y técnicas necesarias para implementar una seguridad reactiva y proactiva. La pregunta es: «¿Cómo puede orientar su organización hacia un enfoque basado en la evaluación de riesgos que se apoye en gran medida en la identidad y los activos?»
Hay dos tecnologías fundamentales que desempeñan un papel central en este cambio: la autenticación y el control de acceso. La autenticación aporta el componente de identidad a las políticas, mientras que el control de acceso permite gestionar los activos digitales.
Autenticación es, en esencia, el proceso de determinar y verificar la identidad de un consumidor de una aplicación. En el pasado, estos consumidores eran principalmente personas que intentaban acceder a aplicaciones monolíticas alojadas en un centro de datos privado. Por ello, todos los sistemas y servicios de autenticación podían residir en ese mismo centro de datos. Hoy en día, las aplicaciones modernas utilizan una arquitectura distribuida y API expuestas; por tanto, la autenticación debe evolucionar. Ahora debe reconocer no solo a los consumidores humanos, sino también a sus representantes, como los agentes automatizados. Además, dado que las aplicaciones distribuidas se componen de servicios procedentes de varias nubes, la autenticación debe operar en un entorno de repositorios de identidades federados y compartidos entre empresas. En resumen, aunque la autenticación sigue siendo un elemento fundamental de la defensa básica, la naturaleza ampliada de los servicios digitales actuales exige una visión evolucionada de la identidad y de cómo se valida.
El control de acceso ha sido, y sigue siendo, el proceso de determinar quién —o qué— puede acceder a un recurso empresarial. Sin embargo, al igual que ocurre con la autenticación, las funciones que debe ofrecer el control de acceso también han evolucionado a la par que las aplicaciones empresariales. Las primeras formas de control de acceso operaban en la capa de red; los posibles consumidores de las aplicaciones se encontraban «dentro» o «fuera» de un perímetro definido por direcciones IP de red. Pero hoy en día, con consumidores móviles que acceden a aplicaciones distribuidas ofrecidas a través de múltiples puntos de entrega, ya no existe un perímetro claro y estático que permita definir qué se considera dentro y qué se considera fuera. Por tanto, el control de acceso debe plantearse en función de la identidad del usuario, validada mediante la autenticación. Los consumidores de aplicaciones modernas ya no pueden diferenciarse según su ubicación en la red, sino que se clasifican en función de su identidad.
Estas tecnologías, combinadas con un inventario completo de todos los activos digitales clave, pueden utilizarse para aplicar las decisiones tomadas en relación con el riesgo de permitir el acceso a un activo determinado. Estas decisiones se basan en comprender cómo se exponen dichos activos y a quién deben —o no deben— exponerse.
Por tanto, el primer paso para modernizar la seguridad consiste en crear o mejorar el inventario de activos, prestando especial atención a cómo y por qué se accede a ellos. Además, los responsables de tecnología deben tener presente que las aplicaciones son el principal medio de acceso a todos los datos y que, por consiguiente, el inventario también debe permitir vincular los activos con las aplicaciones que interactúan con ellos.
A continuación, los responsables tecnológicos deberán colaborar con los responsables empresariales para establecer perfiles de riesgo-beneficio para los activos clave. Los perfiles resultantes deberán alinear las medidas de seguridad con los resultados empresariales. Por ejemplo, un estudio de AiteNovarica señala que «los comercios pierden 75 veces más ingresos por rechazos erróneos que por fraude», por lo que el riesgo de lo que se conoce como rechazo erróneo podría superar al de permitir una transacción.
Por lo tanto, las interacciones relacionadas con esa transacción deben permitirse o denegarse en función de la tolerancia al riesgo de la organización. Entre los factores que pueden influir en la decisión se incluyen el valor de la transacción y el grado de certeza sobre la legitimidad del usuario. ¿Tiene el sistema una certeza del 50 % de que el usuario es legítimo? ¿Es mayor? ¿Menor? Cada organización determinará su tolerancia al riesgo y, en función de ella, ajustará sus perfiles para aplicar medidas de seguridad dentro de esos límites. Un perfil de riesgo/recompensa orienta a las personas y a los sistemas a la hora de determinar cómo abordar un posible riesgo. Las organizaciones con mayor aversión al riesgo tenderán a otorgarle más peso y a aplicar controles para evitarlo. Por el contrario, las organizaciones con una mayor tolerancia al riesgo considerarán la recompensa un factor más importante a la hora de determinar cómo aplicar los controles de seguridad.
La granularidad en este caso —la evaluación a nivel de transacción— implica la capacidad de evaluar continuamente las interacciones digitales y adaptar las decisiones de seguridad en función del contexto en tiempo real y de acuerdo con las políticas. Este enfoque es una capacidad clave de los modelos de confianza cero, al igual que las principales tecnologías utilizadas para aplicar las decisiones: la autenticación (quién) y el control de acceso (qué), tal como se describe en este informe técnico: «Seguridad de confianza cero: por qué es importante la confianza cero (y no solo para el acceso)».
La capacidad de evaluar continuamente las interacciones digitales depende de una estrategia de datos y observabilidad a nivel empresarial; es decir, que la organización cuente con una estrategia y esté avanzando hacia la implementación de una observabilidad integral, además de disponer de un medio para conectar y correlacionar las interacciones entre distintos repositorios si no centraliza los datos en uno solo.
Por tanto, la transición hacia la gestión de riesgos gira en torno a la adopción de tres tecnologías específicas: identidad, observabilidad y control de acceso, con un enfoque global de confianza cero que rija su implementación.
La modernización de las TI debe incluir la seguridad
Una capacidad clave de una empresa digital es la seguridad: la seguridad de sus activos digitales, sus datos y la información financiera y personal de sus clientes.
En una empresa digital, casi todas las interacciones se llevan a cabo por medios digitales, por lo que la seguridad debe convertirse en un elemento prioritario tanto para la empresa como, en el ámbito de TI, para la arquitectura empresarial. Para la mayoría, esto implicará evaluar las prácticas, herramientas y políticas de seguridad —muchas de ellas implantadas de forma puntual para hacer frente al aumento de los ataques y a las amenazas emergentes— con el fin de determinar si siguen siendo pertinentes en un entorno principalmente digital. Será necesario adoptar un enfoque más deliberado e integral para proteger plenamente todos los activos digitales y las interacciones que la organización necesita para prosperar en una economía digital.
Muchos de los aspectos que implica operar como una empresa digital no se tuvieron en cuenta cuando las organizaciones establecieron sus bases tecnológicas en forma de una arquitectura empresarial. La seguridad es uno de esos aspectos que no se consideraron suficientemente.
A medida que avanzamos a toda velocidad hacia un mundo en el que lo digital es la opción predeterminada, las organizaciones deben modernizar las TI para respaldar y facilitar el ritmo de cambio y la toma de decisiones basada en datos que necesitan para prosperar en el futuro. Un paso importante consiste en modernizar la arquitectura empresarial. Esto debe incluir un enfoque de la seguridad más generalizado, integral y, en última instancia, adaptativo: un enfoque basado en la gestión de riesgos.
Para obtener más información sobre cómo modernizar la arquitectura —especialmente la seguridad— para dar servicio a una empresa digital, profundice en nuestro nuevo libro de O’Reilly, «Arquitectura empresarial para negocios digitales».