Je me fous de ma réputation.
Joan Jett & the Blackhearts ont eu le luxe de chanter ces paroles à tue-tête avant l’ère moderne d’Internet, à une époque où la contre-culture était subversive, branchée et provocatrice.
Aujourd’hui, la contre-culture est devenue grand public. Et notre réputation en ligne est primordiale. Nous façonnons délibérément notre identité numérique, très visible et étroitement contrôlée, à mesure que nous devenons toujours plus dépendants des appareils que nous gardons dans notre poche.
Ainsi, lorsque des comptes sont piratés à cause du « credential stuffing » et que des acteurs malveillants en profitent, les conséquences peuvent être dévastatrices sur le plan personnel.
Panique, gêne et honte.
Ce sont des émotions bien réelles, provoquées par des événements qui surviennent dans notre monde numérique.
C’est particulièrement vrai dans le cas du piratage de comptes sur les réseaux sociaux, un phénomène que l’Identity Theft Resource Center (ITRC) a qualifié d’« épidémie de piratage de comptes ».
Selon l’ITRC, qui a été contacté en 2021 par près de 15 000 victimes d’usurpation d’identité souhaitant bénéficier de services d’assistance (un record en soi), les piratages de comptes sur les réseaux sociaux ont augmenté de 1 044 % entre 2020 et 2021. Un chiffre stupéfiant.
Dans le cadre d’un suivi, l’ITRC a mené une enquête auprès de victimes de piratage de comptes sur les réseaux sociaux et a constaté que 66 % d’entre elles avaient ressenti de fortes réactions émotionnelles après avoir perdu le contrôle de leur compte : 92 % se sont senties violées dans leur intimité, 83 % inquiètes et anxieuses, 78 % en colère, 77 % vulnérables et 7 % suicidaires.
Dans l’esprit de la Journée mondiale de la santé mentale, il est important de prendre en compte ces statistiques dans le domaine de la cybersécurité. Et même si certains peuvent considérer l’usurpation d’identité sur les réseaux sociaux comme un simple désagrément, ces chiffres montrent à quel point la réputation en ligne d’une personne est étroitement liée à son bien-être émotionnel.
Prenons l’exemple de deux de mes amis, Trevor et Stacey, dont les comptes sur les réseaux sociaux ont tous deux été piratés, vraisemblablement lors de la même attaque par bourrage d’identifiants en juillet 2022. Aucun des deux n’avait activé l’authentification à deux facteurs.
Ces deux amis sont des professionnels accomplis qui étaient actifs sur les réseaux sociaux, et l’un d’eux s’intéressait modérément aux cryptomonnaies.
Les individus malveillants ont publié dans leurs stories Instagram un message à peine voilé incitant à participer à un système de minage de bitcoins. Il s’agissait d’une capture d’écran de l’écran de verrouillage d’un iPhone, qui comportait une photo tirée de leur profil (dans le cas de Trevor, une photo de lui et de sa femme provenant de son profil) et affichait un faux SMS de BofA, suivi d’une capture d’écran de son prétendu compte bancaire :
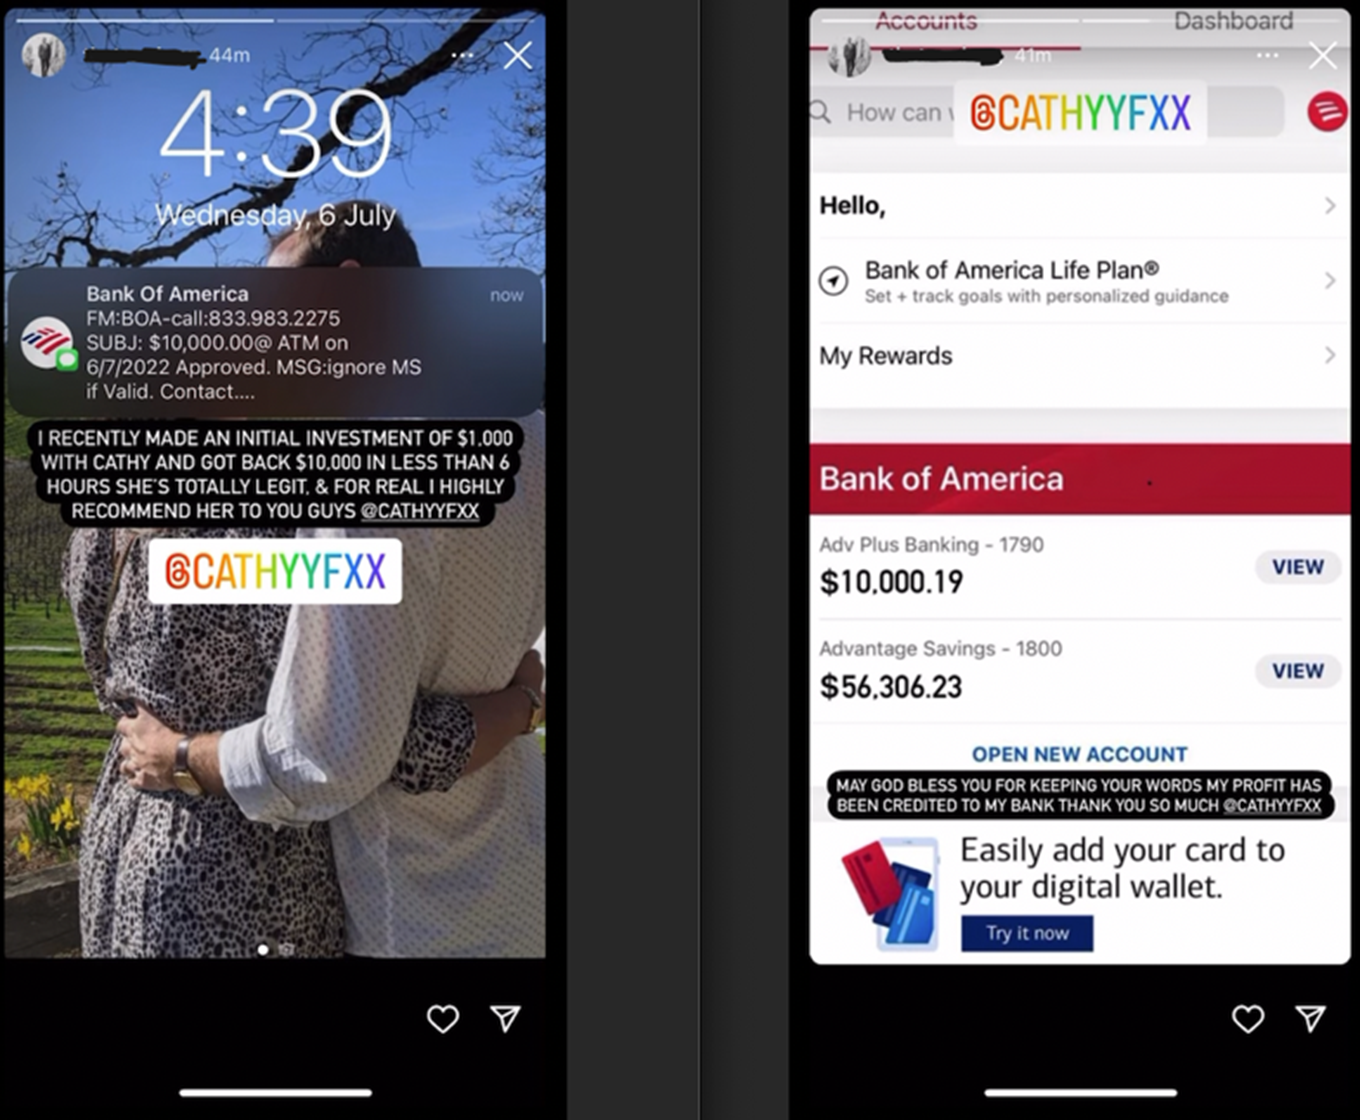
Même s’il n’est pas nécessaire d’être un expert en cybersécurité pour comprendre qu’il s’agissait d’une arnaque, cette méthode pourrait néanmoins s’avérer efficace pour l’hameçonnage, car le message provient du véritable compte d’une source de confiance, au sein d’un réseau social qui n’est pas connu pour ce type d’abus.
Curieux de connaître le degré de sophistication de ces attaquants — et parce que je ne laisse jamais passer une occasion de m’adresser directement à nos homologues malveillants —, j’ai répondu à la story pour voir à quel point leur discours était efficace :
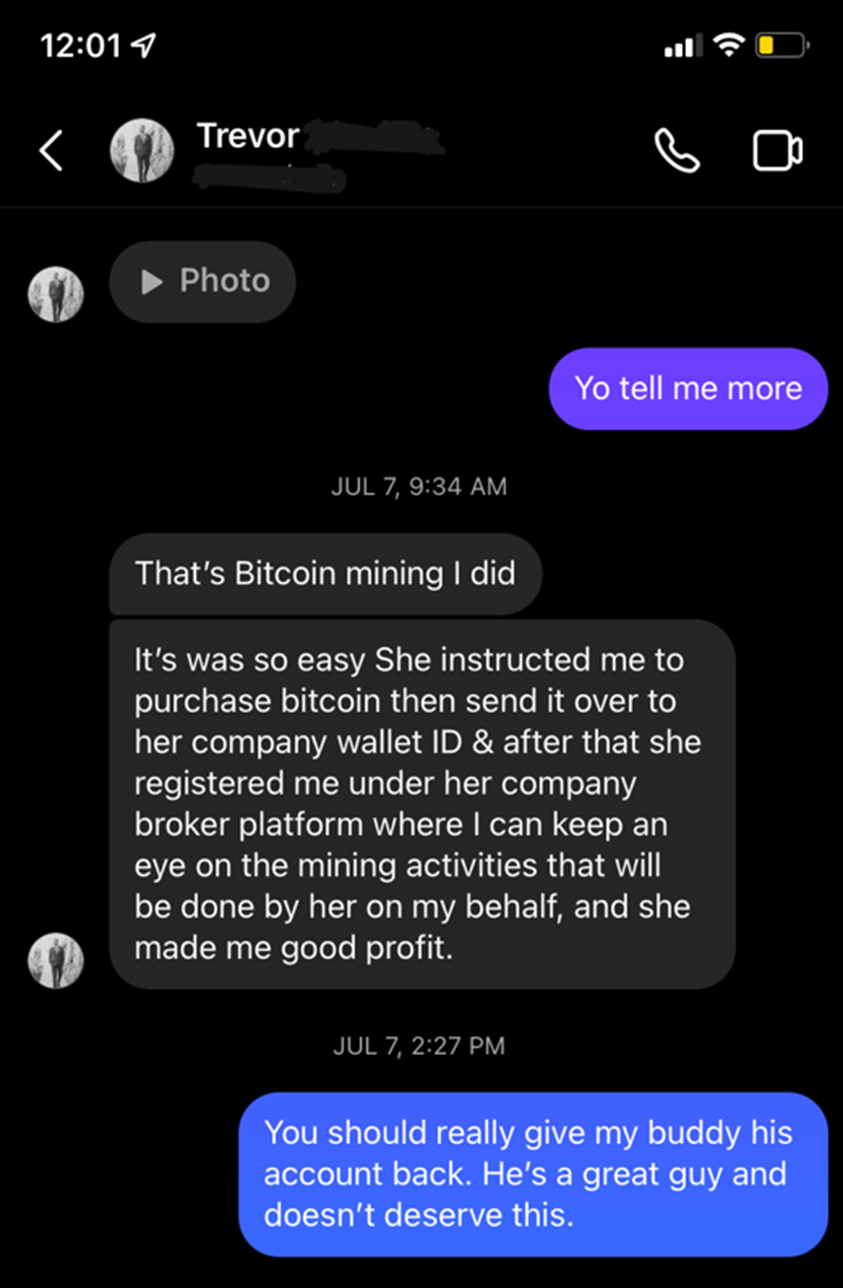
Je sais, je sais. Je suis vraiment un bon ami, pas vrai ?
Ce fut une terrible épreuve pour les deux personnes. Trevor a pu utiliser le processus de vérification par reconnaissance faciale d’Instagram, qui scanne votre visage et le compare à leur immense bibliothèque de photos identifiées. Il a pu récupérer l’accès à son compte en moins de 27 heures et configurer l’authentification à deux facteurs.
Stacey, quant à elle, a complètement quitté les réseaux sociaux. Cette épreuve était bien trop embarrassante et lui causait tellement d’anxiété qu’elle a tout simplement préféré partir. Elle a décidé que toute cette histoire de « persona dans un univers numérique » n’était pas faite pour elle.
Ce n’est pas inhabituel. Une étude de 2020 indique que 28 % des consommateurs cesseront d’utiliser un site web si leur compte a été piraté.
Panique, gêne et honte.
Ce ne sont pas les émotions que nous souhaitons susciter chez les utilisateurs finaux de nos clients lorsqu’ils utilisent nos produits. Et même si cet exemple concerne spécifiquement les réseaux sociaux, nous pouvons tous comprendre ce sentiment.
Qu’il s’agisse des réseaux sociaux, de la fintech, du e-commerce ou de toute autre organisation disposant d’une base d’utilisateurs exploitable, le bourrage d’identifiants est un jeu du chat et de la souris qui n’est pas près de disparaître — et dont l’impact a de quoi faire sourciller.
Selon l’étude 2021 Identity Fraud Study publiée par Javelin Strategy & Research, la fraude par prise de contrôle de compte (ATO) a entraîné plus de 6 milliards de dollars de pertes au total en 2020. Les entreprises mettent en place de nouvelles défenses, les pirates développent des outils pour contourner ces mesures de protection, et le cycle se poursuit.
Alors, comment les entreprises peuvent-elles riposter ?
Dans un récent rapport d’Aite Group, des responsables des risques issus d’établissements financiers, d’organismes de prêt fintech et d’entreprises de commerce électronique ont été interrogés afin de comprendre comment ils se protègent contre la multiplication des attaques par prise de contrôle de compte (ATO).
Parmi les principaux enseignements :
- La plupart des consommateurs utilisent les mêmes quelques noms d’utilisateur et mots de passe sur différents sites web, créant ainsi une faille exploitée par des réseaux criminels organisés.
- La surface d’attaque disponible continue de s’étendre, ce qui complexifie la détection et l’atténuation des risques.
- Les organisations ont besoin d’une solution qui exploite l’analyse des données en temps réel pour faire face aux attaques automatisées et bloquer les activités malveillantes avant qu’elles n’affectent leur activité.
- Les entreprises dotées de défenses robustes verront le volume des attaques diminuer, les cybercriminels concentrant leurs efforts sur des cibles plus faciles.
Au-delà des répercussions financières évidentes des attaques par prise de contrôle de compte (ATO), il est important de se rappeler que ces délits ont de réelles conséquences humaines.
Mettre fin à la fraude ne consiste pas seulement à économiser de l’argent. C’est tout aussi essentiel pour prévenir les traumatismes humains qui érodent insidieusement les fondements mêmes d’un avenir numérique meilleur. Comme dans le monde physique, la sécurité, la protection et la confiance sont indispensables pour bâtir l’avenir que nous souhaitons.
À propos de l’auteur

Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.