Donner aux entreprises les moyens d’agir : simplifier les défis liés à Kubernetes managé et à la mise en réseau des applications pour déployer l’edge à grande échelle
Dans le paysage numérique actuel, les entreprises cherchent de plus en plus à rapprocher les applications des utilisateurs finaux ou des appareils clients dans les cas d’usage de l’IoT, afin de réduire au minimum la latence et le rapatriement des données haute fidélité issues de la périphérie, tout en améliorant l’expérience client globale. Cette évolution entraîne la migration des applications front-end (destinées aux clients) depuis les centres de données traditionnels et les clouds publics vers la périphérie, où les requêtes des clients peuvent être traitées localement.
En outre, les entreprises de secteurs tels que le commerce de détail et l’industrie manufacturière déploient de plus en plus d’applications d’IA/ML sur des sites en périphérie afin d’optimiser la chaîne d’approvisionnement, d’améliorer la sécurité des travailleurs et de faciliter la maintenance préventive. Parallèlement, les applications principales et celles ne nécessitant pas de traitement en temps réel restent dans le cloud. Cette évolution est portée par les applications modernes conteneurisées, qui nécessitent le déploiement de Kubernetes en périphérie afin de fournir une plateforme d’hébergement. Outre l’hébergement, les autres préoccupations majeures consistent à garantir la sécurité côté client et à établir une connexion sécurisée avec le cloud ou le datacenter.
L’essor de l’edge computing : la transformation de la périphérie de l’entreprise
- Prise en charge de divers cas d’usage
Les cas d’usage de l’edge computing sont très variés, mais ils ont en commun la nécessité de déployer les applications de manière sécurisée et efficace, tout en conciliant les contraintes de latence, de capacité et d’emplacement physique. En voici quelques exemples :- Bornes intelligentes de vente de billets dans les gares, bornes de commande dans les services au volant et distributeurs automatiques bancaires interagissant directement avec les clients.
- Systèmes de surveillance basés sur l’IA sur les chaînes d’assemblage industrielles pour la maintenance préventive et la sécurité des travailleurs, et dispositifs périphériques de journalisation des données de capteurs dans les applications industrielles ou domotiques.
- Configurations d’edge computing mobile dans les véhicules de livraison.
- Systèmes de divertissement à bord.
- Surmonter les difficultés courantes
Lorsque des applications sont déplacées d’environnements d’hébergement traditionnels, tels que le cloud public ou les centres de données sur site, vers la périphérie, plusieurs difficultés susceptibles de ralentir le déploiement peuvent survenir :- Gestion de plusieurs clusters Kubernetes : Les entreprises déploient des centaines, voire des milliers de sites en périphérie, ce qui accroît la complexité opérationnelle et la surface d’attaque, tout en ralentissant le rythme des déploiements. La gestion de plusieurs clusters nécessite une solution simplifiée permettant de provisionner, de gérer et de mettre à niveau les clusters à grande échelle.
- Simplification de la gestion des applications : Les architectures multiclusters nécessitent des stratégies polyvalentes de déploiement des applications. Un système de gestion centralisé est essentiel pour déployer, surveiller et mettre à jour les applications sur des clusters Kubernetes distribués.
- Garantir une sécurité robuste : Les terminaux IoT sont intrinsèquement peu sécurisés, et les terminaux utilisateurs sont vulnérables au piratage si leur sécurité physique est compromise. Pour protéger ces terminaux, les solutions edge doivent intégrer des fonctionnalités telles que le pare-feu d’applications web (WAF), la détection des bots, la protection des API, l’atténuation des attaques DDoS et des stratégies Zero Trust afin de fournir des applications de manière sécurisée.
- Établir une connectivité sécurisée : Que ce soit sur des réseaux privés ou sur l’Internet public, il est essentiel de chiffrer les connexions entre les sites périphériques et les applications centrales. Les réseaux doivent également permettre une gestion et une application centralisées des politiques sur l’ensemble des sites périphériques et cloud afin de garantir une sécurité robuste en périphérie.
- Garantir la fiabilité et la résilience : Les sites en périphérie ne disposent pas toujours d’une connexion Internet optimale, ont souvent une bande passante limitée et sont sujets à des interruptions de connexion. Les périphéries mobiles, connectées via des réseaux sans fil 4G ou 5G, peuvent subir des pertes de connexion lorsque le véhicule traverse des zones d’ombre radio dans des environnements urbains denses. Les sites en périphérie doivent poursuivre leurs activités malgré d’éventuelles perturbations du réseau, car la résilience face aux pertes de connectivité intermittentes est essentielle à la continuité des activités.
- Indépendance vis-à-vis de l’infrastructure : Les solutions d’edge computing doivent être adaptables et fonctionner de manière fluide dans différents écosystèmes, notamment les clouds publics, les sites de colocation et les succursales.
- Les écueils des solutions ponctuelles
Bien que les entreprises puissent élaborer des solutions à partir d’un large éventail de logiciels open source ou payants, la configuration manuelle du réseau devient de plus en plus complexe à mesure que l’infrastructure se développe. Cette approche présente également des risques de sécurité et peut s’avérer trop coûteuse pour être viable à long terme.
La solution idéale : l’informatique en périphérie centralisée
Les entreprises ont besoin d’une solution centralisée qui réponde à ces défis, simplifie leurs opérations quotidiennes et garantisse à la fois des coûts abordables et une sécurité robuste. Une plateforme complète d’edge computing leur permet de concentrer leurs investissements sur le développement et l’amélioration de leurs applications, avec l’assurance que leur infrastructure en périphérie fonctionne de manière fluide, sécurisée et rentable.
F5 Distributed Cloud Services : révolutionner les déploiements en périphérie
Les services F5 Distributed Cloud constituent la solution idéale pour les entreprises qui souhaitent déployer leurs applications en périphérie de manière fluide et surmonter les défis liés à la distribution des applications modernes. Les services Distributed Cloud proposent une gamme de produits et de services gérés en mode SaaS, conçus pour simplifier les déploiements en périphérie, accélérer la distribution des applications et renforcer la sécurité des déploiements grâce à une protection de niveau entreprise.
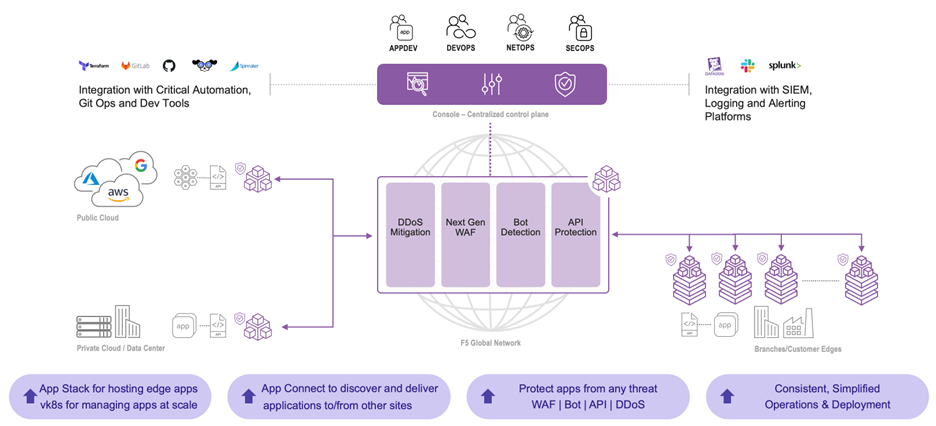
F5 Distributed Cloud App Stack:
Au cœur de Distributed Cloud Services se trouve Distributed Cloud App Stack, une solution puissante qui propose un service Kubernetes géré pour l’hébergement d’applications et des services de réseau maillé. Cette plateforme avancée simplifie les complexités de l’edge computing et offre aux entreprises :
Kubernetes géré : Distributed Cloud App Stack gère la plateforme Kubernetes et fournit une console centralisée permettant de surveiller et de mettre à niveau les clusters, ainsi que d’effectuer diverses opérations quotidiennes sur ceux-ci. Cette gestion simplifiée garantit des performances optimales dans des environnements edge variés.
Prise en charge des charges de travail d’IA : Distributed Cloud App Stack prend en charge les GPU pour exécuter des charges de travail d’IA nécessitant un traitement parallèle, permettant ainsi aux entreprises d’exploiter des technologies de pointe sans contraintes.
Résilience hors ligne : Les clusters Distributed Cloud App Stack fonctionnent de manière fluide même en cas de problèmes intermittents de connectivité réseau, garantissant ainsi une disponibilité continue et une prestation de services sans interruption.
Kubernetes virtuel (vK8s) :
Virtual Kubernetes (vK8s) est une approche révolutionnaire de la gestion des clusters. Elle permet aux entreprises de regrouper les espaces de noms d’applications répartis sur de nombreux clusters Distributed Cloud App Stack au sein d’un cluster Kubernetes virtuel. Cette consolidation simplifie les complexités liées au déploiement :
Point de terminaison d’API unique : Les politiques RBAC permettent aux administrateurs de plateforme de fournir aux équipes applicatives concernées un accès au cluster vK8s via un point de terminaison d’API unique. Cette interface unifiée simplifie les procédures de déploiement et améliore la collaboration.
Évolutivité sans effort : Les développeurs d’applications peuvent facilement déployer leurs applications sur des milliers de clusters en périphérie, aussi simplement que sur un seul cluster. Le point de terminaison vK8s réplique automatiquement les applications sur tous les clusters, garantissant ainsi des performances et un fonctionnement homogènes.
F5 Distributed Cloud App Connect:
Distributed Cloud App Connect permet une découverte fluide des services et une mise à disposition transparente des applications au sein de l’écosystème Distributed Cloud. Distributed Cloud App Connect crée un maillage de services interclusters, permettant aux applications en périphérie d’accéder de manière sécurisée aux services distants comme s’il s’agissait de ressources locales. Cela garantit une connectivité fluide tout en réduisant la surface d’attaque de l’application.
Le réseau mondial de F5 :
Le réseau fédérateur mondial de F5 et les points de présence (PoP) Regional Edge (RE) garantissent :
Transport privé à faible latence : Le réseau mondial de F5 et les PoP RE offrent un système de transport privé à faible latence pour le trafic intersites.
Services de sécurité intégrés : Les RE proposent des services intégrés de sécurité des applications, tels qu’un WAF, une protection contre les attaques DDoS et les bots, une protection des API et le chiffrement. Cette suite de sécurité complète protège les applications en périphérie et les données contre les menaces potentielles, assurant ainsi une protection robuste contre les cyberrisques.
Déploiement simplifié : Les RE peuvent être regroupés dans des vK8s, ce qui permet aux utilisateurs de déployer des applications sur les PoP de F5 sans avoir à créer leurs propres sites en périphérie. Cela accélère les délais de déploiement et réduit la charge opérationnelle des entreprises.
Les services Distributed Cloud permettent aux entreprises de relever les défis liés aux déploiements modernes en périphérie, en leur garantissant agilité, sécurité et une efficacité inégalée dans un environnement numérique en constante évolution. Grâce aux services Distributed Cloud, les entreprises peuvent adopter l’edge computing en toute confiance et concentrer leurs efforts sur l’innovation, tandis que les services Distributed Cloud prennent en charge les complexités liées à la gestion de l’infrastructure en périphérie, à l’hébergement des applications, à la mise en réseau et à la sécurité.