Gestion des performances applicatives avec une sécurité multicloud
RÉSUMÉ EXÉCUTIF
Répondre aux enjeux de sécurité multicloud et de gestion des performances applicatives en entreprise
De nombreux développeurs ont conclu qu’une stratégie multicloud était la clé pour concevoir et déployer plus rapidement de meilleures applications. Toutefois, cette approche ne fonctionne que si vous disposez d’un moyen de gérer de manière centralisée les politiques dans l’ensemble de vos environnements cloud. La solution ? Une plateforme intégrée de gestion multicloud.
Le défi ? La complexité du multicloud
Vous avez choisi une architecture multicloud pour vos applications parce que c’est la solution la plus pertinente. Et vous n’êtes pas seul : neuf organisations sur dix ont adopté une architecture multicloud, privilégiant la liberté et la flexibilité des applications plutôt que la standardisation des environnements, des processus et des outils. Cette liberté a toutefois un coût.
À mesure que votre portefeuille d’applications s’étoffe, les menaces de sécurité et les risques liés aux performances augmentent également. Plus vos applications sont dispersées dans le paysage informatique de votre entreprise, plus la gestion de politiques cohérentes entre les différents clouds devient complexe et mobilise des ressources, exposant ainsi votre organisation à des failles de sécurité et à des problèmes de performances.
Voici ce que vous pouvez faire
L’essentiel est de fournir aux équipes de développement d’applications un vaste catalogue de politiques de sécurité, de conformité et de performance faciles à utiliser, cohérentes et validées, élaborées par les équipes de sécurité et NetOps.
Pour garantir la cohérence entre les différents clouds, vous avez besoin d’une solution offrant automatisation, performances applicatives supérieures, optimisation de la sécurité et disponibilité dans les environnements multicloud. Vous devez également standardiser les politiques qui régissent les principaux services applicatifs, tels que la gestion du trafic et la sécurité des applications. Cela peut impliquer de choisir délibérément de ne pas adopter les services applicatifs natifs proposés par la plupart des clouds publics.
Les avantages de politiques cohérentes entre les différents clouds sont notamment les suivants :
- Audits simplifiés
- Atténuation plus rapide des menaces de sécurité
- Développement CI/CD rapide sur les différentes couches applicatives et dans plusieurs clouds, pour gagner du temps, réduire les efforts et limiter les risques
Comment F5 peut vous aider
Grâce au vaste éventail de services applicatifs avancés de F5, les équipes peuvent créer un ensemble cohérent de politiques de sécurité, de disponibilité et de performances, qui peuvent être stockées sous forme de code et intégrées à un pipeline CI/CD entièrement automatisé ou à une solution de catalogue de services semi-automatisée.
F5 protège contre les menaces avancées, telles que les bots, et réduit la complexité en offrant une visibilité cohérente et exploitable sur le trafic et les schémas d’attaque. De plus, les services applicatifs F5 s’intègrent à la plupart des outils d’automatisation des pipelines CI/CD, ce qui facilite le travail des équipes de développement et DevOps.
Politique en tant que code
Les équipes DevOps peuvent définir et gérer des politiques sous forme de code à l’aide de la chaîne d’outils d’automatisation F5, qui fournit des interfaces API pour toutes les solutions F5. Les politiques sont définies et gérées sous forme de fichiers JSON, puis appliquées au moyen d’un seul appel d’API.
Catalogues de services et solutions F5
Les équipes DevOps peuvent également définir des politiques sous forme de modèles iApp et les mettre à disposition dans un catalogue de services géré par F5 BIG-IQ ou un autre outil d’orchestration. Les équipes applicatives peuvent ainsi accéder en libre-service à des options préconfigurées qui automatisent le déploiement des politiques, sans avoir à soumettre de demandes d’assistance aux équipes NetOps ou SecOps.
En savoir plus sur BIG-IQ ›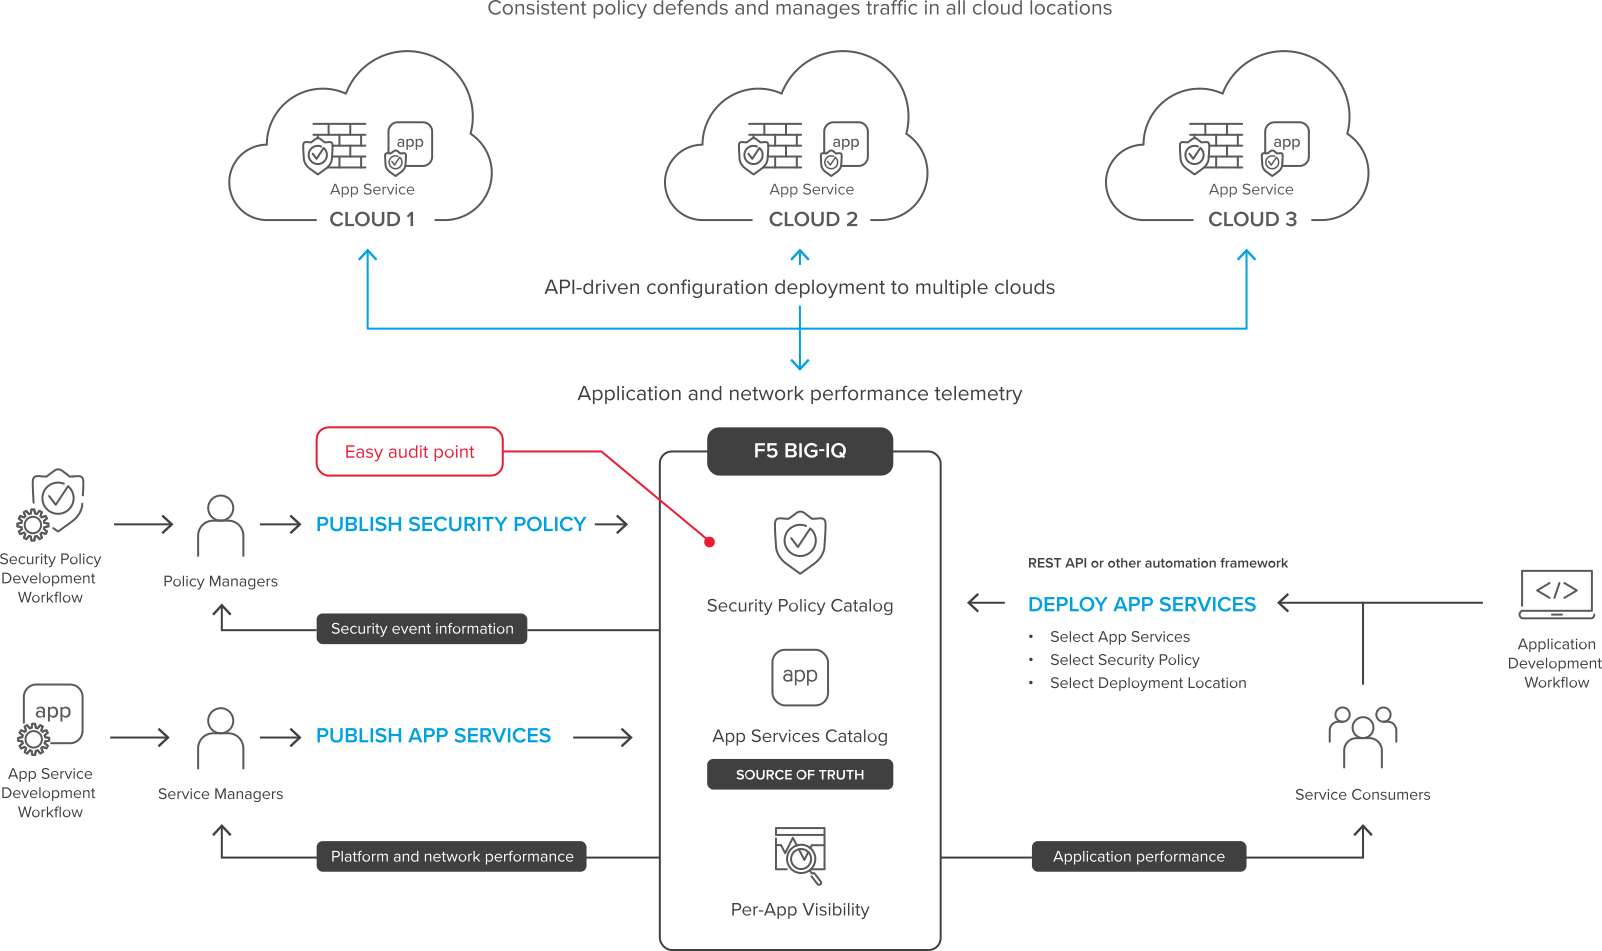
Dans l’architecture ci-dessus, nous expliquons comment utiliser BIG-IP et BIG-IQ pour déployer des politiques cohérentes de sécurité et de performances pour les applications, quel que soit leur environnement. Cette solution est idéale si votre équipe applicative doit déployer des services applicatifs cohérents dans plusieurs clouds, tout en maintenant l’implication des experts en sécurité et en réseau à chaque étape. Les modèles conçus par les équipes compétentes peuvent être déployés de manière automatisée afin de protéger et d’accélérer les applications sur site et dans le cloud.
Guide de la solution
Défi
La plupart des organisations privilégient la flexibilité du cloud — et laissent les équipes applicatives choisir l’environnement le mieux adapté à chaque application — au détriment des avantages organisationnels qu’offrent des environnements, des processus et des outils communs.
À mesure que les applications se multiplient, comment trouver le juste équilibre entre liberté et flexibilité pour les équipes de développement d’applications, tout en leur permettant d’intégrer facilement et systématiquement les exigences de l’entreprise en matière de sécurité, de conformité, de performances et d’exploitabilité ? En un mot : la standardisation.
Composants
Pour standardiser les services applicatifs essentiels dans les différents environnements cloud, les entreprises peuvent s’appuyer sur plusieurs composants F5.
- Éditions virtuelles BIG-IP
Les éditions virtuelles BIG-IP apportent la puissance, la protection et la flexibilité inégalée des services applicatifs F5 leaders du marché à un large éventail de clouds privés et publics.
Grâce à des fonctionnalités complètes de contrôle, d’inspection et de télémétrie du trafic, BIG-IP VE fournit à vos applications virtualisées la protection et l’optimisation dont elles ont besoin pour garantir une gestion fiable des performances applicatives, tout en les protégeant contre un nombre croissant de menaces et d’activités indésirables provenant de bots.
- BIG-IQ Centralized Management
La plateforme BIG-IQ Centralized Management permet de gérer plusieurs centaines de plateformes BIG-IP virtuelles et physiques dans de multiples environnements de cloud public et privé, ainsi que les BIG-IP déployés dans des centres de données sur site, le tout depuis une interface unique. BIG-IQ fournit également un catalogue de services de distribution d’applications et de sécurité multicloud, gérés par des experts, mais auxquels les équipes applicatives peuvent facilement accéder à la demande. En outre, BIG-IQ offre une visibilité et des informations détaillées sur les appareils, le réseau, la sécurité et les applications, grâce à des tableaux de bord personnalisés par application et adaptés aux rôles. Enfin, BIG-IQ permet de gérer des pools de licences récupérables et réutilisables, afin d’ajuster la capacité entre plusieurs clouds selon les besoins.
Équipe
Pour fournir dans le cloud des applications sécurisées et performantes, mais qui évoluent rapidement, les équipes chargées de la sécurité, des opérations et du développement doivent collaborer et communiquer efficacement afin d’assurer des services cohérents dans un environnement multicloud.
- NETOPS
L’équipe chargée des opérations réseau est responsable de l’infrastructure réseau. Dans les environnements cloud, des services simples tels que l’équilibrage de charge peuvent relever de la responsabilité des propriétaires d’applications. Toutefois, l’expertise de l’équipe réseau en matière de gestion à grande échelle du trafic applicatif et de fourniture de services de haute qualité pour les performances et la sécurité des applications est tout aussi essentielle dans le cloud que dans le centre de données. - SECOPS
Les équipes de sécurité sont chargées de protéger vos applications, vos clients et vos données contre un éventail croissant de menaces. Si les équipes applicatives ont un rôle majeur à jouer, l’équipe de sécurité, en collaboration avec ses homologues chargés du réseau, ainsi que les services de sécurité des applications qu’elle fournit, constituent la première ligne de défense — et souvent la dernière — contre une multitude de bots et d’acteurs malveillants qui chercheraient à exploiter des vulnérabilités pour nuire à votre entreprise. - DEV/DEVOPS
Ces équipes utilisent les services de performance et de sécurité des applications créés par les équipes NetOps et SecOps. On peut débattre de la question de savoir si le cloud a contribué à l’émergence du modèle moderne de déploiement CI/CD pour le développement d’applications, ou si ce sont les changements méthodologiques qui ont favorisé l’essor du cloud. Quelle que soit votre position sur la question, il est clair que le CI/CD et les autres méthodologies DevOps sont là pour durer, et que le reste de l’infrastructure doit s’adapter à cette méthodologie de développement et de déploiement des applications.
Processus
L’application des mêmes politiques de référence aux applications web dans plusieurs clouds vous garantit que vos applications sont protégées et hautement performantes.
- Bibliothèque de politiques de sécurité
Protégez vos applications contre les vulnérabilités les plus couramment exploitées, quel que soit l’endroit où elles sont déployées, en créant une bibliothèque de politiques de sécurité standard pouvant être déployées à la demande. Par exemple, vous pouvez créer une politique de référence Advanced WAF dans un environnement de développement et de test, puis l’exporter vers la plateforme de gestion BIG-IQ, où elle peut être référencée par un modèle d’application et déployée avec le reste de la configuration dans plusieurs clouds. Mieux encore, la politique peut exploiter les capacités d’apprentissage de tous les appareils sur lesquels elle est déployée et combiner les données afin de l’améliorer. Elle peut ensuite être redéployée sur les images BIG-IP exécutées dans les clouds. - Bibliothèque de services applicatifs
Les équipes NetOps peuvent constituer un catalogue de services combinant des politiques de sécurité, des politiques de mise à disposition des applications et des configurations de journalisation, puis les attribuer selon différents critères, tels que le rôle.
Les modèles d’application peuvent être créés manuellement ou clonés à partir de configurations existantes. Ils peuvent même être stockés dans des systèmes de gestion du code source et déployés via une API. F5 continue d’innover dans le domaine des services applicatifs avec ses nouveaux modèles Application Services 3 (AS3), qui offrent un modèle programmatique, automatisé et déclaratif pour la configuration des appareils BIG-IP et des services applicatifs.
Infrastructure
Un monde multicloud nécessite une solution adaptée à plusieurs environnements. La plateforme BIG-IP peut être déployée sous forme logicielle dans le cloud public ou privé, ou sous forme matérielle dans des environnements de cloud privé, tels qu’un centre de données d’entreprise.
Et surtout, l’ensemble de votre portefeuille F5 peut être géré depuis une console unique, quel que soit l’endroit où vos appareils BIG-IP et les applications qu’ils prennent en charge sont déployés : dans des clouds publics, des clouds privés ou sur des serveurs physiques.
- BIG-IP Cloud Edition
Si vous avez besoin d’une architecture dédiée à chaque application, BIG-IP Cloud Edition propose une plateforme dimensionnée de manière optimale, conçue pour fournir à chaque application sa propre instance BIG-IP, ainsi qu’une gestion centralisée, des analyses approfondies axées sur les applications pour faciliter le dépannage, une mise à l’échelle automatique intelligente et des modèles de consommation flexibles.
- Modèles de solutions cloud
Vous devrez peut-être déployer et intégrer dynamiquement de nouvelles instances. Des modèles cloud sont donc disponibles pour tous les principaux fournisseurs de cloud afin de permettre le déploiement de la plateforme via des API, ainsi qu’un système d’intégration réutilisable et déclaratif pour effectuer la configuration initiale.
Surveillance
BIG-IQ fournit les informations pertinentes aux bonnes personnes, afin de les aider à optimiser leurs applications. En configurant des flux de télémétrie riches à partir des instances BIG-IP, puis en agrégeant et en affichant les données dans une interface graphique interactive permettant d’explorer les détails, BIG-IQ fournit à chaque équipe les informations dont elle a besoin pour mieux accomplir son travail.
- NETOPS
Les équipes NetOps obtiennent des informations sur les performances du réseau et de la plateforme, ainsi que des données clés sur les applications, ce qui leur permet d’apporter davantage de valeur à leur entreprise. - SECOPS
Les équipes de sécurité peuvent créer et gérer des politiques de sécurité multicloud rigoureuses, surveiller la fréquence et les vecteurs des attaques, et recueillir d’autres informations clés qui les aident à protéger les applications et l’infrastructure sur laquelle elles s’exécutent, aussi bien contre les acteurs malveillants que contre les erreurs internes. - DEV/DEVOPS
Les équipes applicatives peuvent surveiller les applications dont elles sont responsables dans n’importe quel environnement virtualisé et obtenir des indicateurs clés tels que la latence, les temps d’aller-retour et les temps de chargement des pages. Ces informations leur permettent de détecter rapidement les problèmes, d’en identifier précisément et rapidement les causes profondes, et de collaborer plus efficacement avec les équipes SecOps et NetOps.
Contenus associés
WEBINAIRE
Relever les défis de la gestion des applications multicloud
Remplissez le formulaire pour vous inscrire ›
ÉTUDE DE CAS
MAXIMUS rationalise ses opérations avec F5 dans AWS