F5 BIG-IP SSL OrchestratorでシャドーAIのリスクを管理
拡大するシャドーAIのリスクと課題
ChatGPTやClaudeをはじめとする生成AI(GenAI)ツールは、自動化を促進し、イノベーションを加速させ、生産性を向上させることで、組織の働き方を急速に変革しています。こうしたツールは、もはや単なる選択肢ではありません。さまざまな業界で、事業に不可欠なものになりつつあります。
しかし、こうしたツールの普及に伴い、新たな種類のセキュリティリスクも生じています。それがShadow AIです。Shadow AIとは、従業員、請負業者、パートナーがIT部門やセキュリティ部門の監督を受けず、承認されていないAIツールを使用することを指します。Shadow ITの一種であるShadow AIは、次のような重大な可視性の欠如や脆弱性をもたらします。
- データの露出:機密情報や専有情報が、組織の管理が及ばない外部プラットフォームにアップロードされる可能性があります。
- コンプライアンスリスク:許可されていないAIの使用は、GDPR、HIPAA、PCI DSSなどの業界規制や政府規制に違反する可能性があります。
- 隠れたマルウェア:AIプラットフォームは通常、HTTPSまたはTLS経由で動作するため、可視性が制限され、暗号化された脅威が検知されずにすり抜ける可能性が高まります。
こうしたリスクは、複雑化が進むハイブリッド/マルチクラウド環境によってさらに増大します。このような環境では、ワークロードが分散し、セキュリティツールもサイロ化していることが少なくありません。すでに人員やリソースが逼迫しているSecOpsチームにとって、環境全体でAIのアクティビティを監視・制御することは難しく、多くの時間を要します。
GenAIツールを一律にブロックすることが最も簡単な解決策に思えるかもしれません。しかし、AI主導の時代に競争力を維持するためにこれらのツールを活用する現代の企業にとって、現実的ではありません。課題は、業務上のボトルネックを生じさせたり、イノベーションを損なったりすることなく、組織、機密データ、知的財産を保護しながら、AIの利用をインテリジェントに保護することです。
主なメリット
AIの死角をなくす
SSL/TLS暗号化トラフィックを復号してShadow AIのアクティビティを可視化し、潜在的なリスクに対処します。
カスタマイズしたセキュリティを適用
動的なリスクベースの制御を適用し、不正または秘匿された生成AIへのアクセスなど、リスクの高い操作を精査しながら、安全なワークフローのパフォーマンスを維持します。
セキュリティ意識を向上
状況に応じてプログラム可能なガイダンスをリアルタイムで提供し、機密データをGenAIにアップロードするといったミスを防ぐとともに、ポリシーの周知徹底を図ります。
運用を簡素化
既存のセキュリティツールとシームレスに連携し、Shadow AIを一元管理します。
AIが主導する今日のハイブリッドマルチクラウド環境では、生成AIツールをブロックするのは現実的ではありません。より賢明な解決策は、その利用をインテリジェントに保護することです。
F5 BIG-IP SSL Orchestrator:
シャドーAIの検出と管理を支える基盤
F5® BIG-IP® SSL Orchestrator®は、生産性やイノベーションを損なうことなくGenAIの利用を保護するための中核的なソリューションです。暗号化トラフィックの詳細な可視化、インテリジェントなオーケストレーション、既存のセキュリティスタックとのシームレスな統合を組み合わせることで、BIG-IP SSL Orchestratorは、Shadow AIのアクティビティを効率的に検出、制御、管理する多層的なアプローチを実現します。
復号して検知:暗号化トラフィックに不可欠な可視性を確保
暗号化トラフィックは転送中のデータを保護するうえで不可欠ですが、SecOpsチームにとって重大な可視性の欠如も生じさせます。この可視性の欠如により、シャドーAIの特定や、許可されていないGenAIの利用を通じて機密データが不適切に共有されることの防止が困難になります。BIG-IP SSL Orchestratorは、暗号化トラフィックをリアルタイムで復号することで、この可視性の欠如を解消します。AIに関連する行動について重要なインサイトを得ることで、組織は次のことが可能になります。
- シャドーAIのアクティビティを検出:暗号化された通信フローに潜む未承認のGenAI利用を特定し、新たなリスクが深刻化する前に対処します。
- 事前に介入:悪意のあるペイロードをブロックし、外部AIプラットフォームとの機密データ共有を防ぐことで、コンプライアンス違反やデータ損失から組織を保護します。
- セキュリティツールの有効性を向上:復号したトラフィックをセキュリティスタック全体でオーケストレーションし、脅威検知を向上させるとともに、効率的なポリシー適用と検査を可能にします。
暗号化による可視性の欠如を解消することで、BIG-IP SSL OrchestratorはShadow AIの検出と管理の基盤を提供します。
主な特長
リアルタイムのトラフィック復号
プロアクティブな検知と制御により、暗号化トラフィックに隠れたGenAIのアクティビティを可視化します。
動的トラフィックルーティング
リスクレベルに応じてサービスチェイニングを使用し、リスクの高いアクションをDLP、WAF、その他の検査ツールに転送します
きめ細かなポリシー
F5 Secure Web Gateway Servicesを活用し、ユーザーごとにAIの利用を許可またはブロックしたり、安全な利用であることを確認したりできます。
プログラム可能なユーザーコーチング
ユーザーごとにカスタマイズしたアラートを必要なタイミングで表示し、追加の外部ツールを使用せずにユーザーを適切な行動へ導き、AI利用ポリシーへの違反を防止します。
インテリジェントな適用:動的サービスチェイニングによるきめ細かな制御
リスクの把握には可視性が不可欠ですが、Shadow AIがもたらすリスクを管理するうえでは、これは最初の一歩にすぎません。効果的なセキュリティには、インテリジェントなオーケストレーションと適用が必要です。BIG-IP SSL Orchestratorの動的なサービスチェイニングにより、SecOpsチームはリスクレベルに応じてトラフィックを適切なセキュリティツールにルーティングし、個別に調整したセキュリティ対策を適用できます。たとえば、次のような対策が可能です。
- 高リスクの操作:ファイルのアップロードやデータ転送などの機密性の高い操作については、Data Loss Prevention(DLP)スキャナー、Web Application Firewall(WAF)、Intrusion Detection System(IDS)などのツールを経由するようにトラフィックをルーティングし、GenAIソフトウェアへのデータ流出を防止するとともに、悪意のあるペイロードを検出します。
- 低リスクのインタラクション:AIベースのテキストプロンプトなどの日常的な操作では詳細な検査を省略し、レイテンシーを最小限に抑えながらパフォーマンスを維持します。
このアプローチにより、安全かつ生産的なAI利用の速度を低下させることなく、トラフィックに適切なレベルのセキュリティ検査を適用できます。BIG-IP SSL Orchestratorは、トラフィックオーケストレーションを動的に調整することで、SecOpsチームの管理を簡素化しながら、ポリシーの正確な適用とパフォーマンスの最適化を実現します。
制御を拡張:F5 Secure Web Gateway Servicesによる高度なポリシー適用
BIG-IP SSL Orchestratorは、サービスカタログの一環として、F5® Secure Web Gateway Servicesとネイティブに統合されており、組織はGenAIの利用を管理するための高度できめ細かなポリシーを適用できます。この統合により、BIG-IP SSL Orchestratorのポリシー適用機能が拡張されるだけでなく、ツールが一元管理プラットフォームに集約されるため、導入と管理も簡素化されます。
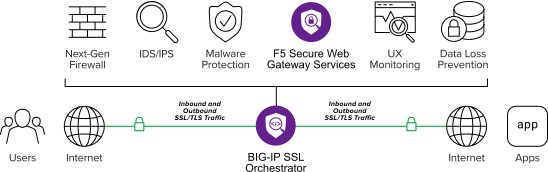
F5 Secure Web Gateway Servicesを利用することで、組織はセキュリティと運用上のニーズをさらに両立できます。たとえば、次のことが可能です。
- ロールベースのアクセスを有効化: マーケティング部門や人事部門など、リスクの低いチームには生成AIへのアクセスを許可する一方、財務部門や法務部門など、より機密性の高い部門によるリスクの高い操作を制限します。
- 規制対象データを保護:個人を特定できる情報(PII)、財務データ、その他の機密資産が、ユーザーによって未承認のツールにアップロードされるのをブロックし、GDPRやHIPAAなどの規制への準拠を確保します。
BIG-IP SSL OrchestratorのサービスカタログにF5 Secure Web Gateway Servicesが含まれているため、導入は容易で、直感的に管理でき、ポリシーを正確に適用できます。
意識向上:ユーザーへの指導を通じたセキュリティ意識の高い文化の醸成
BIG-IP SSL Orchestratorは、Service Extensionsを介したユーザーコーチングにより、シャドーAIセキュリティ戦略に重要な防御策を追加します。完全にプログラム可能で導入も容易なユーザーコーチングは、外部AIプラットフォームへの機密データのアップロードといったリスクのある操作を阻止するなど、外部ツールを必要とせず、状況に応じたガイダンスをリアルタイムでユーザーに提供します。
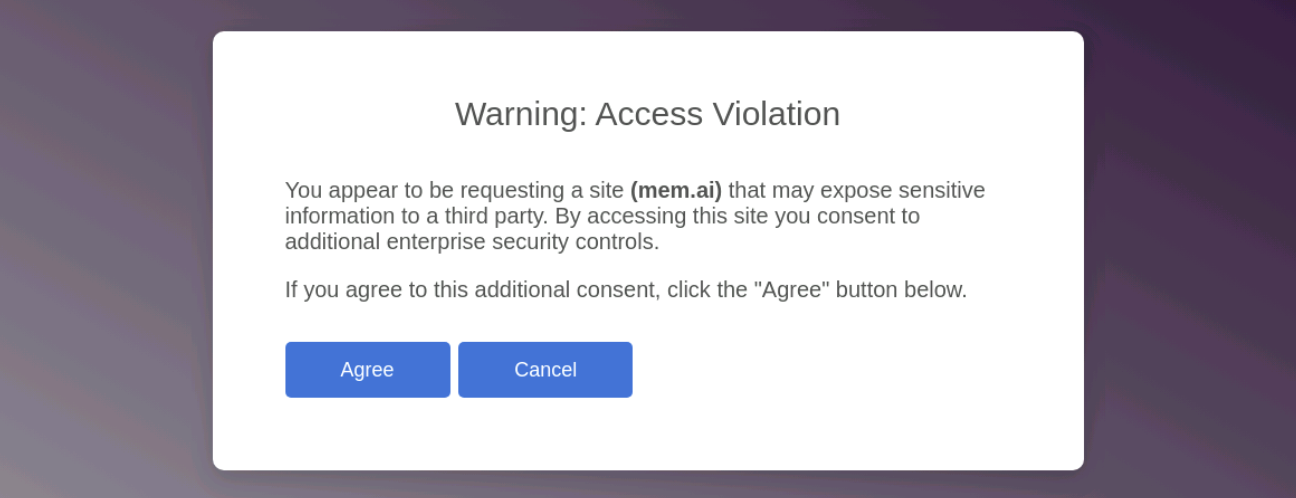
これにより、次のことが可能になります。
- 重要な場面でのミスを防止:状況に応じたタイムリーなガイダンスにより、コンプライアンス違反や機密データの漏えいを最小限に抑えます。
- ポリシーをシームレスに徹底: BIG-IP SSL Orchestratorを通じてカスタマイズしたガイダンスメッセージを直接配信し、AI利用ポリシーを含む既存の組織ポリシーに沿った対応を促します。
- セキュリティ意識を向上: 生産性を損なうことなく、責任ある行動とセキュリティプロトコルの長期的な遵守を促進します。
防御層をさらに強化するユーザーコーチングは、従業員が十分な情報に基づいて行動できるよう支援するとともに、SecOpsチームによるコンプライアンスの確保とプロアクティブなリスク管理を後押しします。しかも、強制的な措置に頼る必要はありません。
まとめ
GenAIが業界を変革する中、Shadow AIがもたらすリスクに対処するには、より高度なセキュリティアプローチが必要です。BIG-IP SSL Orchestratorは、暗号化トラフィックの可視化、動的なオーケストレーション、F5 Secure Web Gateway Servicesによる個別のポリシー適用、Service Extensionsを介したプロアクティブなユーザー指導を提供し、組織によるShadow AIアクティビティの効率的な管理を支援します。
BIG-IP SSL Orchestratorにより、イノベーションとセキュリティを両立でき、セキュリティが戦略的優位性につながります。このシームレスな多層型ソリューションは、生産性、コンプライアンス、組織の重要な資産を保護しながら、Shadow AIの管理を簡素化します。
F5の製品とソリューションがお客さまの目標達成にどのように役立つか、詳しくご案内します。 F5にお問い合わせください。