Melhore a escalabilidade da rede com o BIG-IP CGNAT
Tenha uma estratégia de endereçamento IP integrada e segura como parte de um conjunto de funções consolidadas.
Escalabilidade de rede de nível de operadora
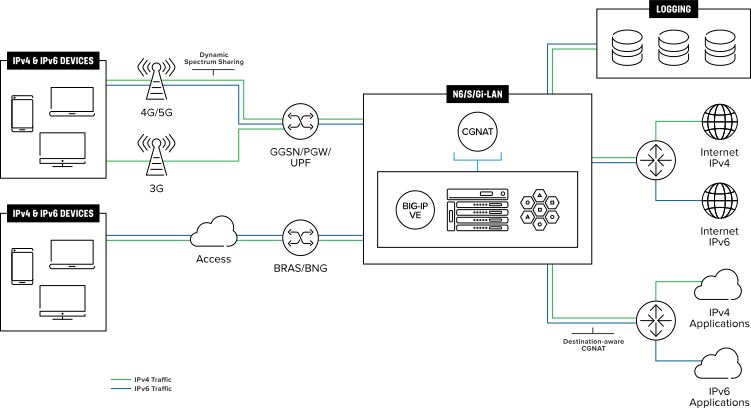
O CGNAT proporciona escalabilidade de rede ao conservar endereços IPv4 e facilitar a migração para IPv6. A integração entre IPv4 e IPv6 ajuda a garantir que aplicações novas e existentes possam ser facilmente endereçadas, mesmo diante do rápido crescimento das necessidades de conectividade de consumidores e dispositivos.
Os blocos de endereços IPv4 se esgotaram em todo o mundo. Com os endereços IPv4 globais no limite, os provedores de serviços precisam migrar para o IPv6. O F5 BIG-IP Carrier-Grade NAT (CGNAT) oferece suporte a endereços IPv6 e IPv4 sem exigir atualizações de hardware dispendiosas.
Atualmente, o CGNAT é amplamente implantado como parte de uma estratégia de segurança. O BIG-IP CGNAT costuma ser combinado com o BIG-IP Advanced Firewall Manager (AFM), fornecendo um firewall de rede de alto desempenho que também pode mascarar os endereços dos assinantes. Essa combinação permite que o provedor de serviços monetize os serviços de segurança de saída para assinantes. O BIG-IP AFM oferece uma plataforma de segurança abrangente ao viabilizar CGNAT, proteção contra ataques distribuídos de negação de serviço (DDoS), listas de controle de acesso (ACLs) e sistemas de prevenção contra intrusões (IPSs).
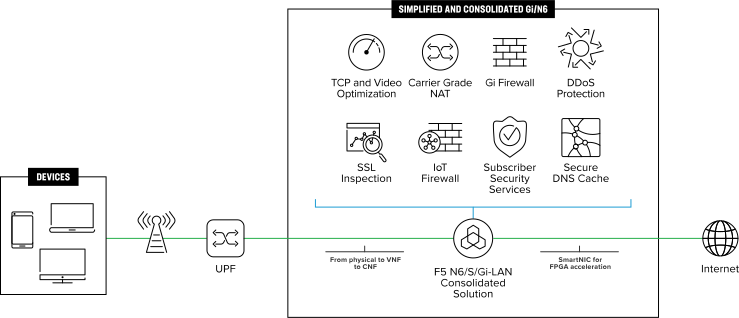
A F5 consolida esses controles de segurança junto com o CGNAT na N6/S/Gi-LAN ou no data center. Isso resulta em gerenciamento e operação mais simples, custos operacionais reduzidos e mais oportunidades de monetizar funções e serviços. Essas soluções podem ser implantadas como um dispositivo de hardware de alto desempenho, uma função de rede virtual (VNF), uma função de rede nativa da nuvem (CNF) ou em modo híbrido.
Principais benefícios do BIG-IP CGNAT
1. Expanda sua rede gerenciando o esgotamento de endereços IPv4 e a migração para IPv6 com opções flexíveis de implantação
O BIG-IP CGNAT oferece escalabilidade de nível de operadora, com um grande número de traduções de endereços IP, altas taxas de configuração de traduções NAT, alta taxa de transferência e registro em alta velocidade.
Os provedores de serviços enfrentam o desafio de gerenciar dispositivos e conteúdo IPv4 durante a transição para dispositivos e aplicações IPv6 mais recentes. Como os dispositivos e o conteúdo IPv6 não são retrocompatíveis com o IPv4, as estratégias de migração para IPv6 precisam permitir a coexistência de ambos. O BIG-IP CGNAT oferece escalabilidade de nível de operadora, com um grande número de traduções de endereços IP, altas taxas de configuração de traduções NAT, alta taxa de transferência e registro em alta velocidade.
O BIG-IP CGNAT permite que você continue fornecendo conectividade IPv4 e processe um grande número de sessões simultâneas enquanto gerencia o esgotamento dos endereços IPv4 e planeja uma migração transparente para o IPv6. Os recursos incluem NAT em larga escala, NAT 44 (NAPT, PAT, alocação de blocos de portas [PBA]), NAT 444, NAT64/DNS64, 464xlat, protocolo de controle de portas (PCP), persistência de endereço/porta, mapeamento e filtragem independentes de endpoint (EIM/EIF), hairpinning, PIM-DM e diversos gateways de camada de aplicação, incluindo FTP, SIP, RTSP, PPTP, FTPS, FTP sobre TLS, FTPS explícito, TFTP, IPsec IKEv2 e ESP. Um dos maiores benefícios do CGNAT em uma rede de provedor de serviços é a capacidade de efetivamente “recuperar” grandes blocos de espaço de endereços IPv4 roteáveis publicamente da rede de “borda” do cliente e disponibilizá-los para uso em outras partes da rede — ou para expandir os negócios além das alocações de IPv4 pertencentes à rede. Ao usar a alocação de blocos de portas (PBA), é possível obter um retorno de até 35 para 1 sobre um recurso de pool de NAT em larga escala (LSN) por meio do sistema BIG-IP CGNAT.
O BIG-IP CGNAT conta com um recurso de NAT determinístico que mapeia endereços IP privados específicos para endereços IP públicos e reduz os requisitos de registro. Com a adição do BIG-IP Policy Enforcement Manager (PEM), as operadoras podem entender melhor o que os assinantes estão fazendo na rede e vincular as configurações de CGNAT a planos de serviço com políticas que consideram o destino.
2. Escala para a Internet das Coisas (IoT)
Até 2025, de acordo com a GSMA, haverá 24,6 bilhões de conexões de IoT, em comparação com 12 bilhões em 2019. O suporte à IoT exige uma escala enorme. De carros conectados a casas inteligentes, medidores inteligentes e muito mais, o BIG-IP CGNAT ajuda os provedores de serviços a escalar com eficiência para oferecer suporte aos milhões de dispositivos de IoT, cada um exigindo um endereço de rede. O BIG-IP CGNAT pode escalar para dezenas de milhões de traduções de endereços IP, fornecer taxas de configuração de tradução da ordem de um milhão por segundo e oferecer dezenas de gigabits de desempenho. Os recursos de registro em alta velocidade (HSL) melhoram ainda mais o desempenho. Isso significa que você pode reduzir custos, pois consegue atender às suas necessidades de migração com menos servidores na rede.
3. Segurança de nível de operadora
O CGNAT é amplamente implantado como uma parte importante da estratégia de segurança. Quando combinado com o BIG-IP AFM, o BIG-IP CGNAT oferece todos os benefícios de um firewall de alto desempenho. Isso inclui um firewall de rede com reconhecimento de identidade/assinante, com ACLs, IPS e proteções contra DDoS integrados. Além disso, os recursos com reconhecimento de sessão permitem mitigar ataques sofisticados de DoS na camada 7 que não seriam detectados por uma solução limitada à camada 4. Trabalhando em conjunto, o BIG-IP AFM e o BIG-IP CGNAT permitem a correspondência da lista de endereços do firewall e da lista de portas para os endereços de origem e destino, juntamente com um protocolo para selecionar a política de NAT.
A visibilidade de assinantes e endpoints permite obter informações sobre o tráfego de rede para fins de otimização e monetização, além de possibilitar a aplicação de políticas de segurança personalizadas e baseadas na classe do assinante. Por exemplo, uma política específica pode ser disponibilizada para uma série de dispositivos finais de IoT específicos. A visibilidade de assinantes no BIG-IP AFM e no BIG-IP CGNAT permite enriquecer os logs de firewall e CGNAT (logs de NAPT e PBA) com o ID do assinante, bem como realizar a descoberta de assinantes e o provisionamento dinâmico de políticas para firewalls.
A eficiência é a chave para reduzir custos e aumentar as margens
4. Consolidação de funções para redução de custos operacionais e monetização de serviços
A eficiência é fundamental para reduzir custos e aumentar as margens. A família F5 BIG-IP permite consolidar com eficiência as principais funções dos provedores de serviços em uma única solução de alto desempenho. Por exemplo, o BIG-IP CGNAT pode ser implantado estrategicamente com o BIG-IP Local Traffic Manager (LTM), o BIG-IP PEM e o BIG-IP DNS (cache de DNS). O BIG-IP PEM oferece recursos inteligentes de direcionamento de tráfego que permitem inspecionar e direcionar o tráfego para serviços com base nos perfis dos assinantes (por exemplo, níveis de serviço). Ele também oferece um conjunto abrangente de recursos de classificação de tráfego para garantir que você possa determinar com precisão o que os assinantes estão fazendo na rede e, com base nessas informações, oferecer planos de serviço diferenciados, o que, em última análise, resulta no aumento da receita e no uso controlado da rede.
Uma solução de LAN N6 virtualizada, conteinerizada e consolidada da F5 ajuda você a criar um modelo econômico, reduzindo o tempo de lançamento de novos serviços e a complexidade da rede. As CNFs e VNFs da F5 são componentes essenciais de uma LAN N6 virtual eficiente, oferecendo a mais ampla variedade de serviços disponível na LAN N6.
5. Registro eficiente e conformidade simplificada
O BIG-IP CGNAT se destaca pelo registro de alto desempenho, que é um requisito de conformidade regulatória para muitos provedores de serviços. Correlacionar endereços IP e dados de uso aos usuários (e vice-versa) pode ser uma tarefa tediosa, demorada e cara. O BIG-IP CGNAT oferece recursos de registro abrangentes e flexíveis, capazes de armazenar informações como a tradução de endereços IP privados em públicos, endereços URL/URI de destino, números de porta, horários e outros detalhes personalizados da sessão. O CGNAT permite gerar logs eficientes e personalizáveis, incluindo a possibilidade de inserir campos de MSISDN/IMSI e URL/URI de destino nos logs.
BIG-IP CGNAT oferece suporte à Exportação de Informações de Fluxo do Protocolo de Internet (IPFIX), um método de registro de NAT mais compacto que o syslog, reduzindo a quantidade de dados por entrada de log e, consequentemente, os custos. Os cabeçalhos de extensão de pacotes IPv6 podem ser examinados e filtrados. Isso amplia os recursos de visibilidade do tráfego IPv6 para investigações de eventos ou auditorias. O BIG-IP CGNAT também gerencia conjuntos de PBA com eficiência para otimizar o gerenciamento de exclusões e simplificar os fluxos de trabalho. Os logs também podem ser enriquecidos com informações do assinante, como o MSISDN.
Inovações recentes melhoram o desempenho do CGNAT com a geração de logs em alta velocidade para eventos de segurança individuais. Esses eventos são controlados de forma independente para políticas de firewall, DDoS, inteligência de IP, uso indevido de portas, inspeção de protocolos, inteligência de tráfego e NAT, bem como para destinos e publicadores de logs compatíveis com a estrutura de registro em alta velocidade do BIG-IP. A capacidade de personalizar os campos de log de firewall e NAT reduz o custo de geração, transmissão, análise e armazenamento de mensagens de log, aumentando o desempenho ao registrar apenas os campos necessários e, ao mesmo tempo, manter as informações dos assinantes nos logs de firewall e NAT.
O BIG-IP CGNAT pode ser dimensionado para gerar milhões de registros de log e exportá-los para um servidor de logs do sistema. Ele também pode fornecer balanceamento de carga e UDP. Opções flexíveis oferecem suporte a uma ampla variedade de coletores de logs, incluindo limitação da taxa de logs, transporte UDP e TCP, opções de balanceamento de carga e replicação, além dos formatos Syslog, IPFIX, Splunk e ArcSight.
O BIG-IP CGNAT pode ser dimensionado para permitir a geração de milhões de registros de log e exportá-los para um servidor de logs do sistema.
6. Pronto para NFV e contêineres
O BIG-IP CGNAT pode ser implantado em hardware de alto desempenho ou em software como uma VNF (BIG-IP Virtual Edition), como parte da solução integrada de NFV S/Gi-LAN, Gi Firewall ou CGNAT da F5, ou como uma CNF. A F5 pode ajudar na sua transição para arquiteturas de nuvem e definidas por software com plataformas virtuais de entrega de aplicações que oferecem uma maneira ágil, flexível e eficiente de implantar serviços avançados de aplicações e segurança. A implantação em software aumenta a agilidade e viabiliza a automação e a orquestração em arquiteturas de nuvem.
O uso dessas soluções como parte da Solução Empacotada de NFV da F5 para Gi Firewall, S/Gi LAN ou CGNAT simplifica a aquisição, a implantação e o gerenciamento com o auxílio do F5 VNF Manager. Os pacotes são adquiridos com base em capacidades de 5, 10 ou 50 Gbps, e você pode aproveitar a opção “Use antes de comprar” à medida que os volumes de tráfego do serviço aumentam. Clique aqui para acessar a visão geral das Soluções Empacotadas de NFV e saber mais sobre essa opção.
Offload com SmartNIC para BIG-IP VE: aumente o desempenho do CGNAT e reduza o TCO
Ao realizar CGNAT, há duas funções principais que exigem capacidade computacional significativa: executar a tradução propriamente dita de um endereço IP para outro e registrar essa tradução, conforme exigido pela Lei de Assistência às Comunicações para Aplicação da Lei dos EUA (CALEA). As SmartNICs são a mais recente adição à família de placas de interface de rede (NICs) e podem oferecer uma solução para implantações virtuais (VNF) de CGNAT.
Com componentes programáveis integrados, como FPGAs, NPUs ou SoCs, as SmartNICs podem executar funções de rede especificadas pelo usuário em nome dos aplicativos ou servidores aos quais estão conectadas, reduzindo a carga sobre os recursos da CPU e melhorando significativamente o desempenho. Ao transferir a funcionalidade de CGNAT de um F5 BIG-IP VE para uma SmartNIC Intel FPGA PAC N3000, a taxa de transferência total do sistema pode aumentar em cerca de 30%. Mais importante ainda, a utilização da CPU do BIG-IP VE também pode ser reduzida em aproximadamente 80%, ajudando a evitar que o VE fique sobrecarregado! Consulte a visão geral do BIG-IP VE para SmartNICs para obter mais informações.
Conclusão
O CGNAT provou ser uma ferramenta indispensável para viabilizar as transições para o IPv6 e continua demonstrando seu valor nas redes atuais, ajudando a ampliar sua escala e segurança. Para provedores de serviços que desejam otimizar a escalabilidade de suas redes para IPv6, IoT e 5G, o BIG-IP CGNAT oferece uma estratégia de endereçamento IP integrada e segura como parte de um conjunto de funções de rede consolidadas.