Como proteger APIs e integrações de terceiros
Proteja a estrutura do seu negócio digital
As APIs são a base dos aplicativos modernos e o canal de acesso aos aplicativos de IA. Ao permitir que sistemas e ecossistemas distintos trabalhem em conjunto, as APIs podem acelerar o lançamento no mercado e proporcionar melhores experiências aos usuários, aproveitando vastos ecossistemas de terceiros. Por outro lado, o crescimento vertiginoso do uso de APIs e a ascensão da IA generativa descentralizaram a arquitetura, aumentaram a complexidade e introduziram riscos significativos. Isso torna a proteção de aplicativos e APIs ainda mais difícil, o que, por sua vez, os torna extremamente atraentes para invasores. À medida que as organizações continuam modernizando seus portfólios de aplicativos e inovando na nova economia digital, estima-se que o número de APIs chegue a um bilhão até 2031.
Principais benefícios
Segurança distribuída
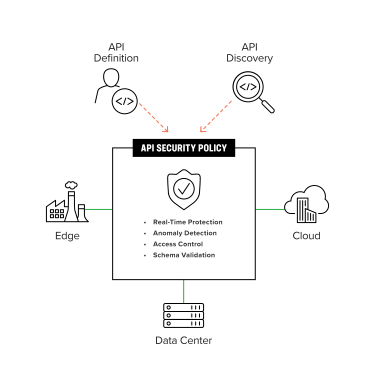
A F5 opera em todos os lugares onde suas APIs estão — no data center, em várias nuvens, na borda, por trás dos seus aplicativos móveis e nas suas integrações com terceiros.
Proteção contínua
As soluções da F5 oferecem visibilidade universal, insights acionáveis e aprendizado de máquina altamente treinado, que descobre continuamente e protege automaticamente a lógica de negócios crítica por trás das APIs — desde o código, passando pelos testes, até a produção.
Aplicação consistente
A segurança da F5 utiliza um modelo de segurança positivo baseado no aprendizado de esquemas de API, na pontuação automatizada de riscos e em proteções baseadas em aprendizado de máquina.
Pode haver mais de um bilhão de APIs para proteger até 2031.
Entendendo os desafios e os possíveis riscos das APIs
A proliferação de APIs, decorrente de uma malha em constante expansão de endpoints e integrações, torna inviável para as equipes de segurança identificar e proteger lógicas de negócios críticas usando métodos manuais. As APIs estão cada vez mais distribuídas em infraestruturas heterogêneas, incluindo ambientes híbridos e multicloud que utilizam data centers, nuvens públicas e locais de edge computing, o que acaba expondo lógicas de negócios críticas fora do alcance dos controles de segurança centralizados. Além disso, como as equipes de desenvolvimento de aplicações avançam rapidamente para inovar, as chamadas de API podem ficar ocultas nas camadas mais profundas da lógica de negócios e fazer referência a códigos inseguros, dificultando sua proteção.
Com tamanha ênfase na velocidade da inovação, a segurança muitas vezes acaba ficando em segundo plano. Às vezes, a segurança é simplesmente negligenciada no próprio design das APIs. Em muitos casos, ela é levada em consideração, mas as políticas acabam sendo configuradas incorretamente devido às sutilezas e à complexidade de manter implantações de aplicações que abrangem várias nuvens e arquiteturas.
Como as APIs são projetadas para a troca de dados entre máquinas, muitas delas representam uma via direta para dados confidenciais, muitas vezes sem os mesmos controles de risco oferecidos pela validação de entradas em formulários web voltados ao usuário. Ainda assim, esses endpoints estão sujeitos aos mesmos ataques que afetam as aplicações web, como a exploração de vulnerabilidades, o abuso da lógica de negócios e a evasão dos controles de acesso, que podem resultar em vazamento de dados, indisponibilidade e tomada de contas (ATO).
Os endpoints de API não só devem ser avaliados com os mesmos controles de risco aplicados às aplicações web — incluindo análise de código, testes de penetração e modelagem de ameaças para mitigar o risco de ataques à lógica de negócios — como também exigem considerações adicionais para mitigar riscos não intencionais decorrentes de endpoints que estão fora da supervisão das equipes de segurança ou que foram praticamente abandonados, como ocorre com APIs ocultas e zumbis.
As implicações das arquiteturas API-first para a superfície de ataque ainda não são amplamente compreendidas.
As APIs estão sujeitas aos mesmos ataques que as aplicações web
Como as APIs estão sujeitas a muitos dos mesmos ataques que afetam aplicações web, incidentes de segurança envolvendo APIs estiveram entre as causas de alguns dos vazamentos de dados de maior repercussão. Riscos como controles de autenticação/autorização fracos, configurações incorretas, abuso da lógica de negócios e falsificação de solicitação do lado do servidor (SSRF) afetam tanto aplicações web quanto APIs. A exploração de vulnerabilidades e os abusos cometidos por bots e automações maliciosas estão entre as principais preocupações:
- Injeção e cross-site scripting (XSS) podem levar ao acesso não autorizado a dados.
- Ataques distribuídos de negação de serviço (DDoS) podem interromper serviços essenciais que geram receita.
- Preenchimento de credenciais e outros ataques automatizados podem resultar em comprometimento, violação de dados e fraude.
As APIs introduzem riscos não intencionais durante todo o processo de design e implementação
As aplicações migraram para um modelo cada vez mais distribuído e descentralizado, com as APIs servindo como ponto de interconexão. Aplicativos móveis e integrações de terceiros que agregam valor aos negócios tornaram-se requisitos básicos para competir com sucesso no mundo on-line. Pesquisa da F5 Labs detalha como as APIs estão se tornando um alvo cada vez mais frequente à medida que mais setores adotam arquiteturas modernas de aplicações — em parte porque as APIs são mais estruturadas e mais fáceis de serem exploradas por invasores.
O risco aumenta quando as APIs são amplamente distribuídas sem uma estratégia de governança abrangente. Esse risco é agravado por um processo contínuo de ciclo de vida das aplicações, no qual aplicações e APIs mudam constantemente ao longo do tempo devido à integração com cadeias de suprimentos complexas e à automação por meio de pipelines de CI/CD.
A variedade de interfaces e a possível exposição a riscos exigem que as equipes de segurança protejam tanto a porta da frente quanto todas as janelas que representam os componentes fundamentais dos aplicativos modernos e de IA — de forma proativa, dinâmica e contínua.
Solução de segurança de APIs
Os avanços em aprendizado de máquina possibilitam descobrir dinamicamente endpoints de API e mapear automaticamente suas interdependências — tanto em ambientes de teste quanto de produção —, oferecendo uma maneira prática de analisar os padrões de comunicação das APIs ao longo do tempo e identificar APIs ocultas ou não documentadas que aumentam os riscos.
Além disso, o monitoramento e a análise contínuos dos endpoints permitem estabelecer referências de segurança de forma autônoma, possibilitando a detecção em tempo real, a avaliação automatizada de riscos e a mitigação de usuários mal-intencionados sem aumentar desnecessariamente a carga de trabalho da sua equipe de segurança.
Essa proteção contínua e automatizada resulta em políticas altamente ajustadas, que podem ser aplicadas de forma consistente a todas as arquiteturas e APIs, durante todas as etapas do ciclo de vida de desenvolvimento de software, mitigando explorações, impedindo ataques à lógica de negócios e garantindo a conformidade com esquemas e protocolos, bem como o controle de acesso.
As empresas precisam modernizar seus aplicativos legados e, ao mesmo tempo, desenvolver novas experiências para os usuários, aproveitando arquiteturas modernas e integrações de terceiros. Uma estratégia de governança holística, que proteja as APIs do núcleo à nuvem e à borda, viabiliza a transformação digital e reduz riscos conhecidos e desconhecidos.
Uma estratégia de governança holística apoia a transformação digital e, ao mesmo tempo, reduz riscos conhecidos e desconhecidos.
Principais recursos
Descubra riscos conhecidos em aplicações web e APIs expostas ao público e identifique vulnerabilidades durante os testes com insights aprimorados por IA para ajudar na correção.
Descoberta dinâmica de APIs
Detecte endpoints de API em todo o ecossistema de aplicativos empresariais.
Importação da definição da API
Crie e aplique um modelo de segurança positivo com base nas especificações OpenAPI.
Automação de políticas
Integre-se a frameworks de desenvolvimento e ecossistemas de segurança.
Detecção de anomalias
Identifique comportamentos suspeitos e usuários mal-intencionados usando pontuação de risco automatizada e aprendizado de máquina.
Conformidade com protocolos e autenticação
Compatibilidade com APIs baseadas em REST, GraphQL e gRPC, diversos tipos de autenticação e JSON Web Tokens (JWT).
Visualizações e insights
Crie grafos de relacionamentos de APIs e avalie as métricas dos endpoints.
Paradigmas flexíveis de segurança de APIs
As soluções da F5 oferecem flexibilidade para operar em qualquer ambiente. A visibilidade universal e as proteções automatizadas baseadas em machine learning maximizam a eficácia e reduzem a carga das equipes de segurança. A F5 pode consolidar soluções especializadas/de nicho e proteger de forma consistente ambientes híbridos e multicloud, melhorando a resiliência e a remediação.
As principais considerações para implementar a segurança de APIs incluem:
- Suporte a ambientes híbridos e multicloud
A visibilidade universal e a aplicação consistente de políticas reduzem a complexidade, a proliferação de ferramentas e o risco de configurações incorretas, além de agilizar a correção de problemas. - Integração com os processos de desenvolvimento existentes
As equipes de segurança podem acompanhar o ciclo de vida das aplicações identificando proativamente os riscos durante os testes e integrando políticas de segurança aos pipelines de CI/CD por meio de um registro nativo do Terraform. - Modelo de segurança positiva
As soluções da F5 simplificam as políticas com um modelo de segurança positiva que impõe o esquema usando definições OpenAPI, arquivos Swagger e princípios de confiança zero. - Defesas automatizadas
A detecção de anomalias baseada em machine learning neutraliza explorações de vulnerabilidades, abusos da lógica de negócios e ataques de negação de serviço sem sobrecarregar as equipes de segurança com o ajuste de políticas em diferentes ambientes ou com um número excessivo de falsos positivos. - Visualizações avançadas
Painéis de segurança com recursos de detalhamento das linhas de base de uso das APIs ajudam os operadores a correlacionar insights e simplificar a resposta a incidentes. - Resiliência de segurança
A telemetria robusta e o aprendizado de máquina altamente treinado proporcionam uma segurança mais eficiente e eficaz, capaz de acompanhar o ritmo dos negócios digitais e mitigar ataques emergentes de IA adversária.
Proteger seus aplicativos significa proteger sua empresa, seus clientes e suas fontes de receita.
Conclusão
As soluções da F5 protegem APIs em todo o portfólio corporativo, descobrindo continuamente e protegendo automaticamente lógicas de negócios críticas e integrações de terceiros em diferentes nuvens e arquiteturas.
Uma política de segurança abrangente e consistente, aliada a defesas resilientes baseadas em aprendizado de máquina, permite que as organizações alinhem a segurança de APIs à estratégia digital. Isso possibilita que as empresas aprimorem a gestão de riscos, inovem com confiança e simplifiquem as operações.
Veja o F5 Distributed Cloud em ação.