Solução de acesso de usuários privilegiados à plataforma F5 BIG-IP
Proteja os dados de órgãos federais e reduza os riscos.
A importância vital da autenticação forte
O acesso tradicional a recursos administrativos por meio de nome de usuário e senha representa atualmente uma grande vulnerabilidade de segurança em nossas redes. Em consonância com essa prioridade, a principal linha de ação do Plano de Implementação da Disciplina de Segurança Cibernética do Departamento de Defesa (DoD) (http://dodcio.defense.gov/Portals/0/Documents/Cyber/CyberDis-ImpPlan.pdf) é a autenticação forte para usuários privilegiados.
Linha de ação: autenticação forte
Reduzir o anonimato, bem como garantir a autenticidade e a responsabilização pelas ações realizadas nas redes de informação do DoD, melhora a postura de segurança do órgão. A relação entre autenticação fraca e tomada de controle de contas está bem estabelecida. A autenticação forte ajuda a impedir o acesso não autorizado, inclusive o comprometimento de redes em larga escala por meio da personificação de administradores com privilégios elevados. Comandantes e supervisores concentrarão sua atenção na proteção de ativos de alto valor, como servidores e roteadores, e no acesso privilegiado de administradores de sistemas. Esta linha de ação apoia o objetivo 3-4 da Estratégia Cibernética do DoD, que exige que o CIO do DoD mitigue vulnerabilidades conhecidas.
Além disso, o mais recente Guia de Requisitos de Segurança para Gerenciamento de Dispositivos de Rede da DISA (https://www.stigviewer.com/stig/network_device_management_security_requirements_guide/2017-04-07/finding/V-55105), que detalha práticas e procedimentos de segurança aplicáveis ao gerenciamento de dispositivos de rede do DoD, prevê uma constatação CAT 2 (média) em caso de não utilização de autenticação multifator para contas de usuários privilegiados que acessam dispositivos de rede.
ID da constatação: V-55105
Severidade: Alta
Detalhes: …o DoD determinou o uso do token/credencial Common Access Card (CAC) para dar suporte ao gerenciamento de identidades e à autenticação pessoal em sistemas abrangidos pela HSPD 12. A arquitetura recomendada pelo DoD para dispositivos de rede prevê que os administradores de sistemas se autentiquem por meio de um servidor de autenticação, usando a credencial CAC do DoD com uma PKI aprovada pelo DoD…
No entanto, pode ser difícil implementar a autenticação por CAC para recursos administrativos. Há uma enorme quantidade de dispositivos e sistemas que não foram desenvolvidos para oferecer suporte à autenticação forte ou ao acesso por cartão inteligente. Tradicionalmente, as opções têm se limitado a:
- Aceitar o risco para a organização.
- Remover ou substituir o dispositivo.
Principais benefícios
Reduz a superfície de ataque
O F5 Privileged User Access cria uma camada de proteção em torno de dispositivos vulneráveis e interfaces administrativas. Qualquer acesso exige o uso de um CAC/PIV, que autoriza o acesso ao recurso específico.
Fornece uma trilha de auditoria
Esta solução fornece uma trilha de auditoria para as equipes de segurança e agilidade na aplicação das políticas de segurança; a empresa determina a duração de uma sessão/senha.
Não requer a instalação de modificações
A solução da F5 não exige a instalação de nenhum software nem modificações em sistemas críticos de backend.
Acesso de usuários privilegiados da F5
A solução F5 Privileged User Access agora oferece uma opção adicional que permite adicionar autenticação CAC ou outro método de autenticação forte a uma infraestrutura de rede que não oferece suporte nativo a essa funcionalidade. Isso é feito sem a necessidade de software cliente ou agentes em qualquer parte do ambiente, permitindo que você aproveite plenamente seus sistemas legados ou não compatíveis de forma segura e protegida. A solução integra-se diretamente aos sistemas de PKI do DoD e pode ser configurada para funcionar em conjunto com uma implementação existente de RADIUS, TACACS ou Active Directory, bem como com diversos bancos de dados de autenticação de terceiros.
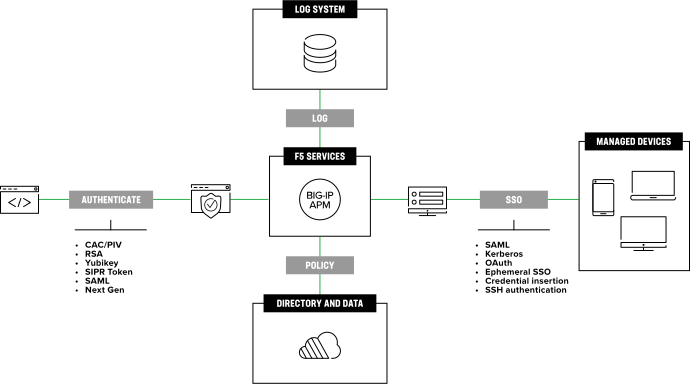
Esta solução tem quatro componentes principais, incluindo a plataforma F5 BIG-IP, o BIG-IP Access Policy Manager (APM), a Autenticação Efêmera e o Cliente SSH Web.
Plataforma BIG-IP
A plataforma BIG-IP é um produto em conformidade com o FIPS, certificado pelo Common Criteria e aprovado pela UC APL (https://www.f5.com/company/certifications), disponível em formatos físicos e virtuais. Todas as funções da solução F5 Privileged User Access são executadas na plataforma BIG-IP. BIG-IP é um produto de segurança amplamente implantado nas redes do DoD que já realiza autenticação forte para milhares de aplicações críticas. Essa solução adicional simplesmente aplica essa funcionalidade existente aos requisitos de usuários privilegiados.
BIG-IP Access Policy Manager
Um usuário privilegiado que acessa um aplicativo é primeiro autenticado pelo BIG-IP Access Policy Manager (APM). O BIG-IP APM primeiro exibe ao usuário um banner de aviso do Governo dos EUA (USG), que deve ser aceito antes de prosseguir com a autenticação.
Em seguida, o BIG-IP APM solicita ao usuário um CAC ou credenciais fortes, que são então verificadas em uma Lista de Revogação de Certificados (CRL) ou em um servidor de Protocolo de Status de Certificado Online (OCSP) para garantir que não tenham sido revogadas. Opcionalmente, o BIG-IP APM pode consultar um servidor de diretório, como um servidor Microsoft Active Directory (AD) ou Lightweight Directory Access Protocol (LDAP), um provedor de Security Assertion Markup Language (SAML) ou diversos diretórios de terceiros para confirmar melhor a identidade do usuário.
Depois que o BIG-IP APM verificar que o usuário privilegiado tem permissão para acessar o sistema, o BIG-IP APM consultará atributos adicionais para determinar quais recursos esse usuário pode acessar. Por fim, será apresentada ao usuário privilegiado uma página de portal com os recursos que ele tem permissão para acessar. O BIG-IP APM também oferece recursos avançados para garantir a integridade do cliente, como verificar se o cliente é um equipamento fornecido pelo governo (GFE), se está em conformidade com o Sistema de Segurança Baseado em Host (HBSS) e/ou se está executando um sistema operacional compatível.
Autenticação efêmera
A autenticação efêmera é, essencialmente, uma senha de uso único e circuito fechado para sistemas que só podem realizar a autenticação com nome de usuário e senha. Todo o sistema opera dentro do F5 BIG-IP e funciona em conjunto com o BIG-IP APM para garantir uma conexão segura e criptografada de ponta a ponta, eliminando a possibilidade de reutilização de credenciais. Em nenhum momento do processo o usuário ou cliente tem acesso a essa senha efêmera e, no caso altamente improvável de ela ser comprometida, será completamente inútil para um invasor ou agente mal-intencionado. Isso permite até mesmo que a F5 forneça autenticação por CAC ou multifator a qualquer sistema restrito ao uso de nome de usuário e senha para autenticação.
Cliente SSH web
O cliente Web SSH é um cliente HTML5 que funciona em qualquer navegador fornecido pelo governo e não requer a instalação de componentes no dispositivo do usuário. Isso permite acesso imediato por meio de qualquer sistema atual ou futuro do Governo Federal dos EUA que disponha de um navegador. Esse cliente oferece emulação completa de terminal, suporte a eventos do mouse, recursos de recortar e colar e a capacidade de registrar as conexões no próprio cliente. Ele também permite sobrepor faixas de classificação, que podem ser definidas por host ou globalmente, além de disponibilizar opções de criptografia específicas para cada host, garantindo a compatibilidade com dispositivos legados.
Todo o sistema está contido no F5 BIG-IP e funciona em conjunto com o BIG-IP APM para garantir uma conexão segura e criptografada de ponta a ponta, eliminando a possibilidade de reutilização de credenciais.
Consolidação do acesso de usuários privilegiados
Embora a solução F5 Privileged User Access corrija uma grave lacuna de segurança em sistemas legados e fora de conformidade, ela também é uma maneira eficaz de centralizar o acesso a sistemas modernos. A F5 pode proteger diversos sistemas que exigem acesso de usuários privilegiados. Alguns exemplos incluem:
- Interfaces de administração de telefonia (por exemplo, Cisco Communications Manager Administration)
- Interfaces de administração de firewall, IDS/IPS e DLP (por exemplo, a interface web da Palo Alto)
- Interfaces de administração de proxy (por exemplo, BlueCoat ProxySG)
- Interfaces de arrays de armazenamento (por exemplo, NetApp OnCommand, Pure Storage)
- Interfaces de administração de VDI e requisitos de autenticação do cliente VDI (por exemplo, VMWare Horizon, Citrix XenDesktop, Windows Remote Desktop)
Ao consolidar o controle de acesso dos administradores, você pode aproveitar os amplos recursos de autenticação e controle do BIG-IP APM. Ele permite impor o uso de padrões de criptografia TLS em redes não confiáveis. Você também pode usar as funções de registro do BIG-IP APM para centralizar o registro e a auditoria do acesso administrativo a esses sistemas, bem como integrá-lo a sistemas de geração de relatórios e registros para fins de conformidade.
A solução da F5 oferece suporte a modelos de federação de autenticação e pode facilitar a adoção de SAML e da tecnologia de nuvem pelo Departamento de Defesa dos EUA.
O futuro da autenticação
A F5 fornece uma estrutura para adicionar recursos que poderão se tornar requisitos no futuro. Alguns dos recursos de autenticação que estão sendo considerados pela liderança do governo e do Departamento de Defesa dos EUA (DoD) incluem credenciais derivadas, biometria e fatores adicionais de autenticação. Caso o governo decida deixar de usar o CAC ou os métodos de autenticação comumente utilizados atualmente, a solução da F5 oferece a flexibilidade necessária para ser ampliada e oferecer suporte a esses recursos adicionais à medida que forem definidos.
A solução F5 oferece suporte a modelos de federação de autenticação e pode facilitar a adoção de SAML e da tecnologia de nuvem pelo DoD. A F5 pode fornecer autenticação forte para aplicações, dispositivos, interfaces de gerenciamento e sistemas em ambientes do DoD — na nuvem ou onde quer que estejam hospedados no futuro.
Para saber mais, acesse www.f5.com/solutions/us-federal-government ou leia mais sobre as tendências de cibersegurança que afetam os órgãos federais.