Proteja aplicações e APIs garantindo a segurança da infraestrutura subjacente
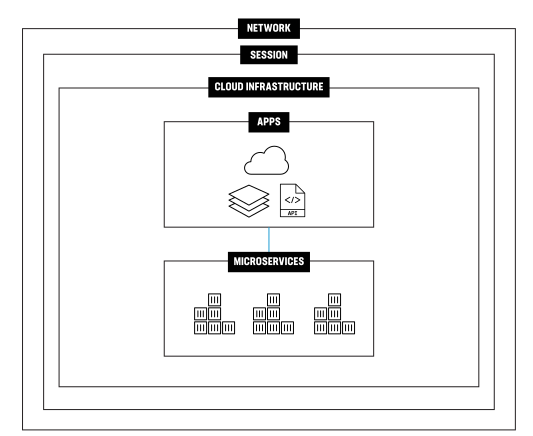
Os aplicativos são tão seguros quanto a infraestrutura em que são executados. Para dar vida às suas experiências digitais para seus clientes, é fundamental proteger sua rede e seus protocolos de sessão, bem como as cargas de trabalho nativas da nuvem.
A ascensão da nuvem e do risco arquitetural
A popularidade dos aplicativos nativos da nuvem e multinuvem está aumentando os riscos, pois os controles de segurança tradicionais não foram projetados para proteger arquiteturas dinâmicas e altamente distribuídas. As organizações não têm a visibilidade e o controle necessários para identificar diversas ameaças à segurança que podem surgir de uma única campanha de ataque coordenada — por exemplo, negação de serviço, falsificação de protocolos, malware criptografado e exploração de APIs de nuvem configuradas incorretamente.
As empresas recorrem a seus provedores de infraestrutura em nuvem para suprir essa lacuna, mas cada provedor adota diferentes modelos de responsabilidade, posturas de segurança e ferramentas nativas da nuvem. Além disso, migrar aplicativos para a nuvem não elimina os riscos aos protocolos essenciais de rede e de sessão que viabilizam todo o tráfego digital. Na verdade, a superfície de risco provavelmente aumentará, pois a infraestrutura nativa da nuvem muitas vezes não oferece observabilidade e segurança suficientes, criando pontos cegos significativos e oportunidades para invasores, o que pode resultar em indisponibilidade, interrupções e comprometimento dos negócios.
Muitas organizações estão passando por mudanças simultâneas nas arquiteturas corporativas e de aplicações, nos estilos de desenvolvimento e nos modelos de negócios, que, em conjunto, aumentam a complexidade e os riscos.
Modernização de Aplicações e Infraestrutura
Aplicativos e APIs são comumente disponibilizados por meio de estruturas distribuídas de microsserviços fracamente acoplados, um modelo que facilita a entrega rápida de novos recursos e integrações. No entanto, a modernização introduz complexidade e amplia a superfície de ataque. Embora muitas organizações compreendam a importância da segurança de aplicações, o elo mais fraco costuma ser a infraestrutura subjacente à lógica de negócios.
Sem a visibilidade adequada da infraestrutura de aplicações, as organizações terão lacunas em suas estratégias de segurança — na segurança de redes e sessões, em contêineres, ferramentas de orquestração, máquinas virtuais e APIs de provedores de nuvem —, o que aumenta o risco de comprometimento e violação. Vulnerabilidades e configurações incorretas no nível da infraestrutura expõem as aplicações à exfiltração de dados, modificações no kernel, imagens não autorizadas, mineradores de criptomoedas e roubo de credenciais.
Análise de uma violação: risco arquitetural
Um ataque sofisticado que começa com a exploração de uma vulnerabilidade em um servidor web pode abrir caminho para a execução remota de código. A partir daí, um invasor pode elevar seus privilégios e se movimentar lateralmente até um banco de dados que contenha informações confidenciais. O banco de dados pode conter credenciais de usuários, mas, ainda mais importante, pode conter uma chave desprotegida de uma API interna de comunicação leste-oeste. Essa chave permitiria que os invasores modificassem os controles de segurança e exfiltrassem enormes volumes de dados confidenciais.
Muitas organizações estão passando por mudanças simultâneas nas arquiteturas corporativas e de aplicações, nos estilos de desenvolvimento e nos modelos de negócios, que, em conjunto, aumentam a complexidade e os riscos. Uma visibilidade aprimorada é indispensável, pois os invasores aproveitam as oportunidades ampliadas oferecidas por novos paradigmas de aplicações, como as arquiteturas multinuvem.
Principais benefícios
Maior visibilidade
Proteja protocolos críticos e obtenha observabilidade multicloud por meio da descriptografia e da análise de telemetria de cargas de trabalho na nuvem, onde quer que estejam implantadas.
Escala de nuvem
Combine desempenho e agilidade para manter a disponibilidade e automatizar o ciclo de proteção que transforma insights em políticas.
Detecção eficaz
Obtenha proteção em tempo real com análise retrospectiva de bilhões de pontos de dados coletados diariamente, além de contexto e fluxo de trabalho para agilizar a correção.
Integração com o ecossistema
Integre-se às suas ferramentas de segurança, ao SIEM e às plataformas de provedores de nuvem para coletar e organizar insights acionáveis.
Proteja toda a sua infraestrutura digital — da rede às cargas de trabalho na nuvem
A F5 garante a proteção abrangente de todos os componentes de arquitetura dos quais seus aplicativos e APIs dependem, oferecendo resiliência contra ataques de negação de serviço, eliminando malware criptografado e identificando executáveis anômalos em cargas de trabalho na nuvem para que você possa evitar proativamente comprometimentos.
Principais recursos
Reforço de protocolos críticos
Proteja a infraestrutura em escala, resguardando os protocolos de rede e de sessão que sustentam o tráfego digital.
Telemetria Full-Stack
Obtenha insights sobre a infraestrutura nativa da nuvem e toda a pilha de aplicações.
Detecção de ameaças criptografadas
Maximize a eficiência e a eficácia com a descriptografia baseada em políticas e o direcionamento de tráfego entre vários dispositivos de inspeção.
Remediação proativa
Automatize os fluxos de trabalho de segurança por meio da detecção de anomalias, do contexto gerado por máquinas e de análises que orientam ações.
Como a F5 protege a infraestrutura de aplicações?
As soluções da F5 protegem a infraestrutura de aplicações para mitigar riscos e defender aplicações web e APIs contra ataques direcionados a protocolos essenciais e cargas de trabalho nativas da nuvem, proporcionando observabilidade em toda a infraestrutura na qual as aplicações são desenvolvidas, implantadas e operadas — uma arquitetura cada vez mais descentralizada, distribuída e multinuvem.
As soluções da F5 oferecem desempenho em escala de nuvem e amplo domínio de protocolos para proteger contra ataques DDoS volumétricos, sequestro de DNS e ameaças criptografadas que contornam ecossistemas de segurança complexos.
A proteção de cargas de trabalho na nuvem oferece telemetria aprofundada e detecção de intrusões altamente eficaz para cargas de trabalho de aplicações modernas, combinando regras e aprendizado de máquina para detectar ataques em tempo real em toda a pilha de infraestrutura: APIs de provedores de nuvem, instâncias de máquinas virtuais, contêineres e Kubernetes. Com a detecção baseada em comportamento, as soluções da F5 podem identificar ameaças internas e externas, além do risco de perda de dados em aplicações nativas da nuvem.
Como escreveu Aditya Sood, do Gabinete do CTO da F5: “Uma estratégia de observabilidade que permita a detecção precoce de possíveis ataques possibilita responder rapidamente e neutralizar um ataque.”1 Quando combinada com a Proteção de aplicações web e APIs, essa estratégia proporciona às organizações uma abordagem de detecção em profundidade contra ameaças à segurança que abrangem aplicações, APIs e a infraestrutura nativa da nuvem na qual são executadas.
Uma estratégia de observabilidade que permita a detecção precoce de possíveis ataques possibilita responder rapidamente e neutralizar um ataque.
Conclusão
À medida que as organizações modernizam suas arquiteturas de aplicações, as superfícies de ataque aumentam. Agentes mal-intencionados altamente sofisticados usam diversas técnicas para explorar aplicações web e APIs, desde a exploração de vulnerabilidades e o abuso da lógica de negócios até malwares criptografados que se propagam lateralmente pela infraestrutura nativa da nuvem.
A promessa da computação em nuvem traz consigo riscos consideráveis. Um mundo digital híbrido e multinuvem aumenta inerentemente a complexidade devido às diferentes posturas e controles de segurança encontrados em ambientes distintos. Essa complexidade não pode ser eliminada, mas pode ser gerenciada — e essa é a tarefa que os líderes de tecnologia precisam assumir e que os fornecedores buscam solucionar.2
A complexidade não pode ser eliminada, mas pode ser gerenciada — e essa é a tarefa que os líderes de tecnologia precisam assumir e que os fornecedores buscam solucionar.