Hasta hace poco, el mundo de la computación en la nube se había asentado sobre sus pilares principales: SaaS, PaaS e IaaS. Sin embargo, a medida que los consumidores de servicios en la nube adquieren una mayor comprensión y experiencia en su uso, empezamos a observar un creciente interés por soluciones que combinan la nube con servicios gestionados, especialmente en el ámbito de la seguridad. Para los fines de este blog, llamémoslo «a su servicio»*.
En un entorno «como servicio» tradicional, podríamos simplemente tomar BIG-IP ASM (nuestro firewall de aplicaciones) y configurar una buena infraestructura de servicios F5 Synthesisen algún lugar de la nube y ofrecerla «como servicio». Desde el punto de vista arquitectónico, tiene sentido situar la seguridad de las aplicaciones más cerca de las aplicaciones que la necesitan, en la nube, donde aún hoy escasean las buenas alternativas. Las aplicaciones alojadas en la nube necesitan tanta (o incluso más) seguridad de las aplicaciones que las del centro de datos, debido a que, por diseño, tienen un carácter más público. Lo que no tiene necesariamente sentido es obligar a que las solicitudes pasen por el centro de datos para ser analizadas, depuradas y evaluadas antes de devolverlas a la nube. Es un enorme recorrido en trombón (o en horquilla, si lo prefiere), dado que la mayoría de los centros de datos no están conectados directamente a la red troncal de Internet junto al centro de datos del proveedor de servicios en la nube.
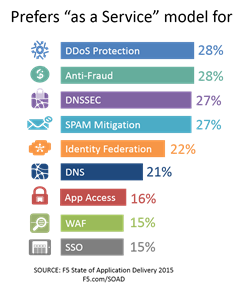
La creciente preferencia por este tipo de modelo quedó patente en nuestro informe State of Application Delivery 2015, especialmente en el caso de los servicios de seguridad.
Sin embargo, una solución de seguridad de aplicaciones basada en la nube tiene mucho sentido. Probablemente esté más cerca, tanto física como topológicamente, de la aplicación que protege que el centro de datos corporativo, y ofrece un modelo de facturación más acorde con las aplicaciones basadas en la nube que una solución tradicional instalada en las propias instalaciones.
Sin embargo, el problema es que aún hay que disponer del tiempo y los conocimientos necesarios para configurarla, probarla y, esto es importante, mantenerla actualizada.
Aquí es cuando «as a» se convierte realmente en «pain in the». Porque, para llevar a cabo esta tarea, se necesitan los conocimientos y las habilidades de alguien que entienda tanto de seguridad como de la aplicación. Algo que puede resultar difícil en estos tiempos de burbuja de la seguridad.
Las diferencias entre «como servicio» y «a su servicio» radican principalmente en la responsabilidad y la implicación en la gestión. En un servicio «a su servicio», no solo se suscribe al software o a la solución, sino también a la gestión activa de dicha solución por parte de expertos en la materia. En el ámbito de la seguridad, dadas las presiones del entorno general, como la escasez de profesionales en todo el sector de TI, que afecta con especial dureza a la seguridad de la información, suscribirse a servicios de expertos en seguridad supone sin duda una ventaja, además de ser una opción potencialmente rentable:
La escasez de profesionales cualificados en TI ha alcanzado proporciones epidémicas. Sencillamente, no hay profesionales de la seguridad disponibles para contratar. Desde hace cinco años la tasa de desempleo entre los profesionales de la seguridad de la información se mantiene por debajo del 2 % (y a menudo es del 0 %). La escasez de profesionales con conocimientos de seguridad en el mercado laboral ha tenido un efecto previsible en los salarios: según Payscale, en 2014, la mitad de los arquitectos de seguridad ganaba más de 120 000 $: un 50 % más que un ingeniero de software medio y nada menos que un 300 % de lo que gana un profesional de enfermería titulado. Los profesionales con conocimientos de seguridad exigen salarios más altos, se marchan a empresas emergentes o reciben ofertas para ocupar puestos más cómodos y con mejores cargos (ejem). Jon Oltsik, de ESG, escribió que su principal predicción para 2015 es «Un impacto generalizado de la escasez de profesionales cualificados en ciberseguridad». – David Holmes, evangelista de seguridad de F5, Dark Reading
Al combinar el modelo empresarial y operativo de la nube (multitenencia, abstracción y facturación por suscripción o consumo) con las ventajas tradicionales de un servicio gestionado, las organizaciones obtienen la agilidad y el ahorro de costes deseados. Al aportar los conocimientos especializados necesarios tanto para configurar como para mantener el servicio, a la vez que se fomenta la colaboración y la participación activa del cliente, el modelo «at your» ofrece a las organizaciones los medios para proteger sus aplicaciones críticas** en cualquier lugar y tener la certeza de que la seguridad está garantizada.
* Sí, soy consciente de que se abrevia como SayS. No, no estoy seguro de que eso sea bueno. Ni malo. Quizá ambas cosas.
** En un mundo dominado por las aplicaciones, esto se aplica prácticamente a todas, ¿no? Ahora casi parece redundante especificarlo.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.